قائمة OWASP MCP Top 10 هي عشرة مخاطر أمنية خاصة ببروتوكول Model Context Protocol نشرتها منظمة OWASP. وهي بالنسبة إلى فريق SRE أو فريق المنصّة بمثابة شبكة قراءة: يُقارَن كل خادم MCP معرَّض لمساعد أو لوكيل بهذه المداخل العشرة. تلخّصها هذه المقالة، وتبيّن أكثرها صلة بخوادم MCP المتاحة على الشبكة، وتقترح خطة مراجعة من أربع خطوات.
المشروع حديث. فصفحته الرسمية، التي اطُّلع عليها في 31 أكتوبر 2026، تشير إلى خارطة طريق في مرحلة «Phase 3 – Beta Release and Pilot Testing» وتصنّفه في الوقت نفسه ضمن «Production Projects»: الإشارات متناقضة، لذا ينبغي قراءة القائمة بوصفها وثيقة حيّة. العناوين أدناه معاد صياغتها، ولم يُحتفَظ إلا بالترقيم الأصلي.
يكمّل هذا الدليل مقالتنا عن كيفية تأمين خادم MCP ومقالة تدقيق خوادم MCP في المؤسسة. ولا يحلّ محل مواصفة MCP ولا مصدر OWASP.
OWASP MCP Top 10: المداخل العشرة في نظرة واحدة
تُرقّم صفحة المشروع المداخل من MCP01 إلى MCP10 مع اللاحقة «2025». تعرض الصورة التالية العناوين الدقيقة كما نُشرت.
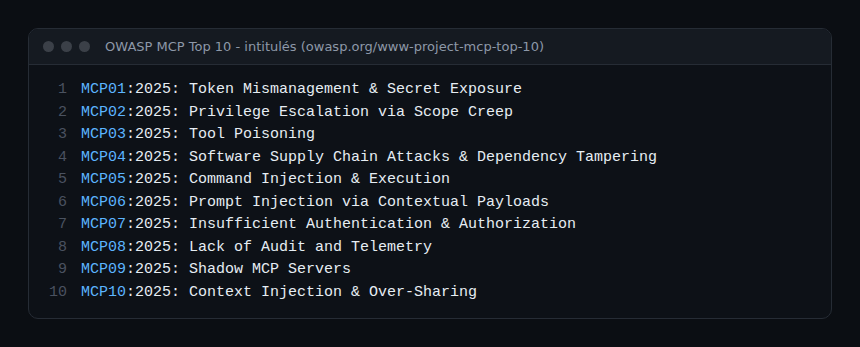
بالعربية، وبجملة لكل مدخل:
- MCP01، إدارة الرموز والأسرار: بيانات اعتماد مكتوبة في الشيفرة، ورموز طويلة العمر، وأسرار تنتهي في ذاكرة النموذج أو في السجلات.
- MCP02، تصعيد الصلاحيات بسبب انزياح النطاق: أذونات غامضة أو متزايدة تمنح الوكيل قدرات تفوق حاجته.
- MCP03، تسميم الأدوات: أداة أو إضافة أو مخرجاتها تحقن سياقًا مضلّلًا يوجّه النموذج.
- MCP04، سلسلة توريد البرمجيات: تبعية مخترقة تغيّر سلوك الوكيل.
- MCP05، حقن الأوامر وتنفيذها: يبني الوكيل أوامر وينفّذها انطلاقًا من مدخلات غير موثوقة دون تحقق.
- MCP06، حقن التعليمات عبر الحمولة السياقية: يتّبع النموذج تعليمات مخفية في نص.
- MCP07، مصادقة وتفويض غير كافيين: لا تتحقق الخوادم أو الأدوات أو الوكلاء من الهويات ولا من الحقوق.
- MCP08، غياب التدقيق والقياس عن بُعد: سجلات قليلة جدًا عن استدعاءات الأدوات وتغيّرات السياق.
- MCP09، خوادم MCP الخفية: عمليات نشر غير معتمدة خارج حوكمة الأمان.
- MCP10، حقن السياق والإفراط في المشاركة: سياق مشترك أو دائم يكشف معلومات مهمة أو مستخدم أو وكيل لآخر.
لماذا تمثّل خوادم MCP المعرَّضة نقطة الحساسية
يجمع خادم MCP المفتوح على الشبكة عدة مداخل في آن واحد. فبلا مصادقة (MCP07) يستطيع أي عميل يصل إليه استدعاء أدواته. وإذا كان رمزه واسعًا أكثر من اللازم (MCP01، MCP02) ورث الاستدعاء هذه القوة. وإذا لم يكن مُجرَدًا (MCP09) أو لم تُسجَّل أعماله (MCP08) فلن يلاحظ أحد.
مواصفة MCP دقيقة في هذه النقطة بالنسبة إلى نقل HTTP. ففي الإصدار 2025-06-18 يكون التفويض اختياريًا، لكن تنفيذ HTTP الذي يدعمه يجب أن يتبع المواصفة، بينما لا يتبعها تنفيذ STDIO ويأخذ بيانات اعتماده من البيئة. بعبارة أخرى، خادم HTTP بلا مصادقة خيار إعداد صالح من منظور البروتوكول: وعلى الفريق أن يرفضه.
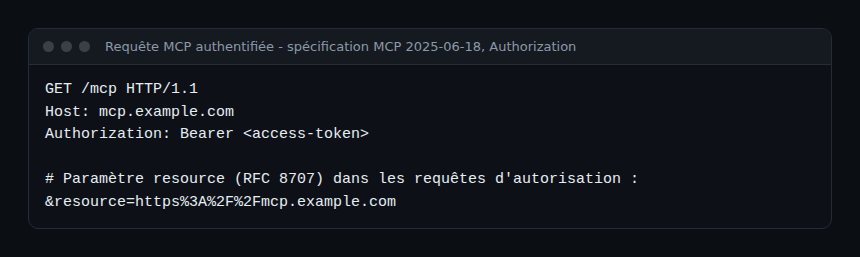
وتحدد الوثيقة نفسها عدة التزامات مفيدة للتحقق أثناء المراجعة: يجب أن يتحقق الخادم من أن الرمز صدر له (الجمهور المستهدف)، ويجب ألا يقبل رموزًا أخرى ولا يمرّرها، ويمر الرمز في ترويسة Authorization لا في عنوان URL أبدًا.
من Top 10 إلى الضوابط: أربع خطوات للمراجعة
الخطوة 1: العثور على الخوادم الخفية (MCP09)
توصي OWASP بسجل مركزي لخوادم MCP، واكتشاف مستمر (فحص المنافذ ومراقبة حركة المرور)، ومراقبة مسارات MCP القياسية والمضيفين المجهولين. تتمثل المرحلة الأولى في سرد الخوادم المعلنة ثم مقارنتها بما تُظهره الشبكة فعلًا. وبالنسبة إلى نقطة وصول مشبوهة، يتحقق اختبار بسيط من السلوك بلا رمز:
curl -i -X POST https://mcp.example.com/mcp \
  -H "Content-Type: application/json" \
  -d '{}'
وفق مواصفة التفويض في MCP، يردّ الخادم المحمي على طلب بلا رمز برمز الحالة 401 مصحوبًا بترويسة WWW-Authenticate. أما ردّ يعالج الطلب بلا مصادقة فهو إشارة تستدعي التقصي: إما أن المصادقة غائبة عمدًا (شبكة محلية، STDIO) وإما أنها ناقصة. الاختبار قرينة لا دليل: فقد يردّ خادم بطريقة أخرى لأسباب أخرى.
الخطوة 2: التحقق من الرموز والنطاقات (MCP01، MCP02، MCP07)
لكل خادم، سجّل مصدر رمزه ومدة صلاحيته وأذوناته. تصف وثيقة «Security Best Practices» الخاصة بـ MCP تقليص النطاقات: مجموعة أولية محصورة في عمليات قراءة منخفضة المخاطر، ثم رفع موجّه عند طلب عملية متميزة. وتعدّ أيضًا من الأخطاء الشائعة النطاقات العامة من نوع «كل صلاحية» ونشر جميع النطاقات الممكنة. وتمنع الوثيقة نفسها صراحةً «token passthrough»: يجب ألا يقبل الخادم إلا الرموز الصادرة له.
الخطوة 3: تحديد نطاق الأدوات والمدخلات (MCP03، MCP05، MCP06)
عامِل كل مخرجات أداة على أنها بيانات غير موثوقة، وحصر الأدوات في وظائف ضيقة، وتحقق من المعاملات في جهة الخادم. وللكشف من جهة التشغيل، راجع تسميم أدوات MCP وكشفه عبر التتبعات. وبالنسبة إلى الخوادم المشغَّلة محليًا، توصي المواصفة بنقل stdio للحد من وصول العميل، وفي HTTP برمز تفويض أو بمقابس نطاق Unix ذات وصول مقيَّد. وتفصّل مقالتنا عن عزل أوامر خادم MCP عبر STDIO هذه الحالة.
الخطوة 4: جعل الاستدعاءات قابلة للرصد (MCP08)
يوصي المدخل MCP08 بسجلات مهيكلة تلتقط خصوصًا الطابع الزمني ومعرّفات الوكيل والجلسة والأدوات المستدعاة والمعاملات وهوية المستخدم، مع إخفاء البيانات الحساسة. ويذكر OpenTelemetry ضمن الأدوات الممكنة للتتبع الشامل والربط. وهذه هي الصلة الطبيعية بالمراقبية: استدعاء الأداة عملية تُمثَّل بـ span، كما هو موضح في مراقبة وكلاء MCP عبر OpenTelemetry. وتعتمد أسماء السمات التي ينبغي اعتمادها على إصدار الاصطلاحات الدلالية: تحقق منها في وثائق OpenTelemetry قبل تثبيتها.
كيف تتحقق من أن الأمر يعمل
- سجل خوادم MCP يطابق ما يكتشفه الاستكشاف الشبكي: لا فرق دون تفسير.
- كل خادم مشترك يردّ 401 بلا رمز، أو توجد استثناءات موثقة.
- لكل رمز مالك وتاريخ انتهاء ونطاقات محدودة.
- عند استدعاء أداة تجريبي، يمكن معرفة من طلبه، وأي أداة، وبأي معاملات، وما كانت النتيجة.
من جهة SRE، تتحول هذه الفحوص إلى مؤشرات: نسبة الخوادم المجرودة، ونسبة الخوادم المصادَق عليها، والمدة اللازمة لمعرفة أصل استدعاء. تقلّل هذه المؤشرات زمن التشخيص عند وقوع حادث وتحدّ من عبء العمل المتكرر في المراجعة اليدوية.
أفضل الممارسات
- اقرأ Top 10 بوصفه قائمة تحقق لا درجة: فقد يجمع خادم واحد عدة مداخل.
- اذكر إصدار المصدر (قائمة OWASP وإصدار مواصفة MCP) في كل مراجعة.
- اعتبر الجرد شرطًا مسبقًا: لا يمكن حماية ما لا نعرفه.
- سجّل الأحداث قبل فتح الخادم للمستخدمين، لا بعد أول حادث.
- أعد المراجعة عند كل تغيير في إصدار القائمة أو المواصفة.
الأسئلة الشائعة
هل OWASP MCP Top 10 معيار نهائي؟
ليس في هذه المرحلة. فصفحة المشروع، التي اطُّلع عليها في 31 أكتوبر 2026، تذكر في خارطة الطريق مرحلة تجريبية واختبارات تجريبية. قد يتغير المحتوى: اذكر تاريخ الاطلاع.
هل يعني الأمر خادم MCP عبر STDIO؟
نعم، في عدة مداخل: سلسلة التوريد وحقن الأوامر والرموز في البيئة. غير أن المواصفة توضح أن تفويض OAuth الموصوف لـ HTTP لا ينطبق على STDIO الذي يأخذ بيانات اعتماده من البيئة.
هل ينبغي الرجوع أيضًا إلى Top 10 الخاص بـ OWASP للنماذج اللغوية؟
يكمّل أحدهما الآخر: يعالج Top 10 للنماذج اللغوية النماذج وتطبيقاتها عمومًا، بينما تستهدف قائمة MCP البروتوكول وخوادمه. وللأرقام والتفاصيل، ارجع إلى كل مصدر.
الخلاصة
يمنح Top 10 مفردات مشتركة للحديث عن مخاطر MCP. وعند تطبيقه على الخوادم المعرَّضة يختزل المراجعة في ثلاثة أسئلة: هل الخادم معروف ومصادَق عليه وقابل للرصد؟ والمصادر التي ينبغي إبقاؤها في المتناول: مشروع OWASP MCP Top 10 وأفضل ممارسات الأمان في MCP. وللتعمق في أساسيات البروتوكول، راجع Model Context Protocol مشروحًا.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لمؤسسة OWASP Foundation. Dynatrace علامة تجارية لشركة Dynatrace LLC. العلامات المذكورة تعود إلى مالكيها. اطُّلع على المحتوى في 31 أكتوبر 2026؛ فالقوائم والمواصفات تتطور: تحقق دائمًا من المصادر الرسمية.