NVIDIA OpenShell runtime para agentes de IA: el repositorio NVIDIA/OpenShell se describe como «el runtime seguro y privado para agentes de IA autónomos». Escrito en Rust, con licencia Apache-2.0, mostraba unas 16 400 estrellas a mediados de octubre de 2026, y su última versión, la 0.1.4, es del 13 de octubre de 2026. El principio: cada agente se ejecuta en un entorno aislado (sandbox), y una política declarativa dice qué puede tocar (archivos, red, procesos). Todo lo demás se deniega.
Nuestro artículo sobre las barreras de seguridad de los agentes en producción sitúa OpenShell entre otras piezas. Aquí tomamos el proyecto por sí mismo: lo que dice el repositorio, los primeros pasos según el README y la documentación y, sobre todo, los logs que permiten demostrar lo que un agente intentó hacer. Un agente aislado pero no observado solo aporta media seguridad.
La información procede del README y de la documentación oficial. span.observer no ha instalado OpenShell: las imágenes son extractos de la documentación del proyecto.
NVIDIA OpenShell runtime para agentes de IA: lo que dice el repositorio
- Aislamiento: según el README, unos controles del kernel limitan los archivos y las llamadas al sistema accesibles, y cada conexión de red pasa por una verificación de política antes de salir del sandbox. La documentación indica que las reglas del sistema de archivos las aplica Landlock.
- Credenciales: según el README, el agente nunca ve las credenciales reales; OpenShell solo las añade a las peticiones destinadas a puntos de conexión aprobados.
- Verificación de cambios: el proyecto describe un «prover» (verificación formal) que señala los accesos de riesgo que abriría un cambio de política, para que esperen una revisión humana, y un «advisor» que deja al agente proponer la regla de red que necesita.
- Componentes: una pasarela (plano de control), un supervisor y el sandbox; SDK de Python, TypeScript, Go y Rust.
- Plataformas: Linux, macOS en Apple Silicon o Windows con WSL 2 (experimental), con Docker, Podman o la virtualización del host.
Primeros pasos según el README
Paso 1 — Instalar y crear un sandbox
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
El instalador deja listos la CLI y una pasarela local. La imagen por defecto es un Ubuntu mínimo sin agente: la documentación propone «Run Your First Agent», que lanza OpenCode con un modelo gratuito de OpenRouter. Lee el script antes de ejecutarlo, como con cualquier «curl | sh».
Paso 2 — Comprobar la denegación por defecto y abrir después un acceso concreto
El tutorial oficial crea un sandbox sin regla de red: un curl hacia la API de GitHub falla con un código 403 del proxy. Después se añade una regla de solo lectura, sin reiniciar:
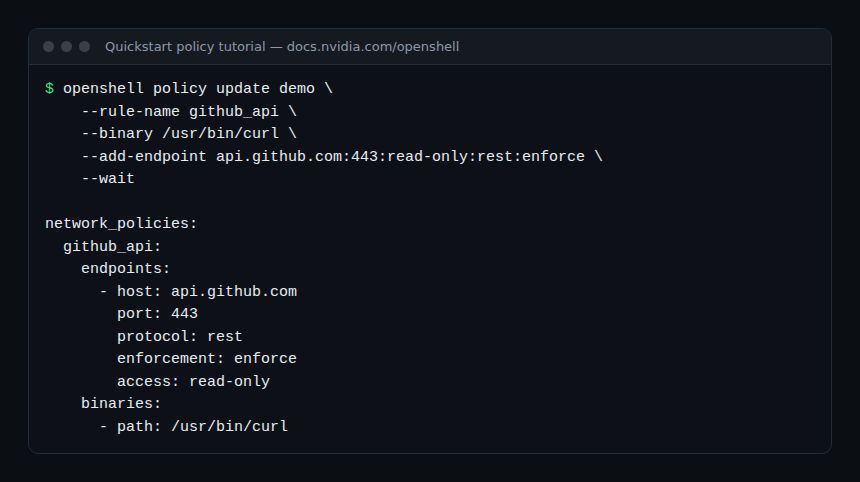
La especificación api.github.com:443:read-only:rest:enforce indica el host, el puerto, el ajuste preconfigurado de acceso, el protocolo y el modo de aplicación. Con rest, el proxy termina TLS e inspecciona cada petición HTTP; read-only permite GET, HEAD y OPTIONS. Un POST recibe un 403 con policy_denied.
La documentación señala que se puede escribir enforcement: audit para registrar las infracciones sin bloquear: práctico para construir una política por iteraciones, antes de pasar a enforce. Para restringir la regla a un agente concreto, sustituye el binario curl por el del agente.
Observar OpenShell: logs OCSF, SIEM y métricas
Leer las denegaciones
Cada sandbox registra las conexiones de red, el ciclo de vida de los procesos, las decisiones sobre el sistema de archivos y los cambios de configuración. Los eventos de seguridad siguen el formato OCSF (Open Cybersecurity Schema Framework, versión 1.8.0 en la documentación), con prefijos como NET:, HTTP:, PROC:, FINDING: o CONFIG:.
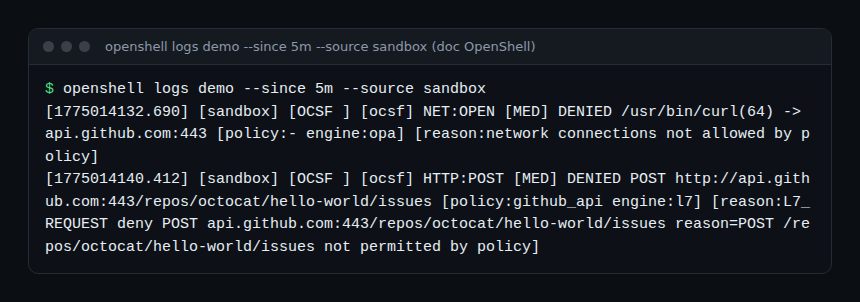
Cada denegación indica el destino, el binario que originó el intento y el motivo. Es la materia prima de un dashboard de seguridad de agentes: número de denegaciones por regla, por binario, por host.
Exportar en JSON a un SIEM
El formato legible no está hecho para las máquinas. Para un SIEM, la documentación describe un ajuste que se activa de forma global o por sandbox, sin reiniciar:
openshell settings set --global --key ocsf_json_enabled --value true
openshell settings set my-sandbox --key ocsf_json_enabled --value true
Los supervisores escriben entonces en stderr, además de la línea legible, una línea OCSF-JSON seguida de un objeto JSON completo. Configura el colector para retener solo esas líneas, leídas con docker logs --follow, podman logs --follow o kubectl logs … -c supervisor --follow. La pasarela también puede escribir sus propios eventos en JSONL mediante [openshell.gateway.ocsf_log] en gateway.toml.
Métricas de la pasarela
La pasarela expone GET /metrics en formato Prometheus en un oyente separado, desactivado por defecto: actívalo con metrics_bind_address, --metrics-port u OPENSHELL_METRICS_PORT. La documentación advierte de que el punto de conexión está en HTTP sin cifrar y sin autenticación: mantén el servicio interno y limita el acceso al sistema de monitorización (da una NetworkPolicy como ejemplo). Sondea cada réplica, no el Service.
Para relacionar estas señales con el coste y la actividad de los propios agentes, consulta el coste de un agente de IA: OpenShell registra la seguridad, no los tokens.
Cómo comprobar que funciona
- Un
curlhacia un host no autorizado falla, yopenshell logs demo --since 5m --source sandboxmuestra un eventoDENIEDcon su motivo. - Tras la regla, un
GETfunciona y unPOSTse deniega conpolicy_denied. - Con
ocsf_json_enabled, tu colector recibe líneasOCSF-JSONdecodificables; si no las recibe, comprueba que estás leyendo los logs del supervisor.
Límites y puntos abiertos
- Versión 0.x. La última versión es la 0.1.4, con tres versiones entre el 28 de septiembre y el 13 de octubre de 2026. El README habla de un «ritmo de publicación estable» a partir de la 0.1.x, pero la API y las opciones aún pueden cambiar: lee la guía de migración 0.1.0.
- Registro en la medida de lo posible. La documentación precisa que la recogida JSON es «best-effort», no una garantía de historial completo; la pasarela solo guarda en memoria 2 000 líneas recientes por sandbox, que se pierden al reiniciar. Para una retención duradera, exporta a un almacenamiento externo.
- Dos fuentes de logs. La salida del proceso principal (stdout, stderr) no llega por
openshell logs: recógela aparte con los logs del contenedor. - Telemetría. OpenShell envía por defecto estadísticas anónimas (categorías y contadores, sin nombres de sandbox, rutas, prompts ni credenciales);
OPENSHELL_TELEMETRY_ENABLED=falsela desactiva en la pasarela. - Marco legal. El README recuerda que el software obtiene contenido externo bajo licencias distintas y se proporciona «tal cual».
Buenas prácticas
- Parte de la denegación por defecto, registra en modo
audity pasa luego aenforceregla a regla. - Asocia cada regla al binario del agente, no a un shell genérico.
- Exporta los eventos OCSF a un almacenamiento duradero, con una alerta sobre las denegaciones repetidas o nuevas.
- Mantén el endpoint de métricas en una red interna.
- Combina el aislamiento con una orquestación y un presupuesto: Paperclip decide quién trabaja, OpenShell limita lo que un agente puede tocar. Para un agente con acceso a herramientas MCP, consulta también cómo proteger un servidor MCP.
Preguntas frecuentes
¿Sustituye OpenShell a una barrera de seguridad de contenido?
No. Controla las acciones (archivos, red, procesos), no el sentido de las respuestas. Los dos niveles se complementan, como en nuestro artículo sobre las barreras de seguridad.
¿Se puede usar con OpenClaw?
La documentación de OpenClaw describe OpenShell como backend de sandbox gestionado, con un plugin y una versión mínima de OpenShell. Consulta OpenClaw.
¿Hace falta una GPU o hardware de NVIDIA?
El README no lo exige: pide Linux, macOS en Apple Silicon o WSL 2, y Docker, Podman o virtualización.
Conclusión
OpenShell sitúa el control de los permisos de un agente en una política revisada y verificable, y produce logs OCSF aprovechables por un SIEM. El proyecto es joven (versión 0.1.4) y su recogida de logs es de mejor esfuerzo: trátalo como una capa de defensa, no como una garantía, y complétalo con la observación de los costes y del comportamiento del agente.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial (docs.nvidia.com/openshell).