استيراد STIX/TAXII Dynatrace مع تكامل Recorded Future يحوّل تقارير التهديدات الخارجية إلى أحداث يمكنك الاستعلام عنها في Grail. الوثائق حديثة: صفحة امتداد STIX/TAXII مؤرخة في 17 أغسطس 2026، وملاحظات إصدار SaaS 1.347 (بدأ الطرح في 16 سبتمبر 2026) تذكر التكاملين. أعدت قراءتها في 29 أكتوبر 2026. هذا المقال ينطبق على Dynatrace SaaS وليس على Managed.
لماذا يهم هذا مهندس SRE أو فريق الأمن؟ لأن تقرير التهديد قليل الفائدة ما دام ملف PDF. وعندما تُخزَّن مؤشرات الاختراق (IoC: عناوين IP والنطاقات والبصمات وثغرات CVE) بجانب سجلاتك وspans، يصبح السؤال «هل نحن معرّضون؟» استعلامًا بدل تحقيق يدوي.
لم أثبّت هذه الامتدادات: كل ما يلي مصدره الوثائق الرسمية ومواصفات OASIS. وأوضح في كل خطوة ما تفعله المنصة وما يبقى على عاتق فريقك.
استيراد STIX/TAXII Dynatrace: ما تقوله المعايير
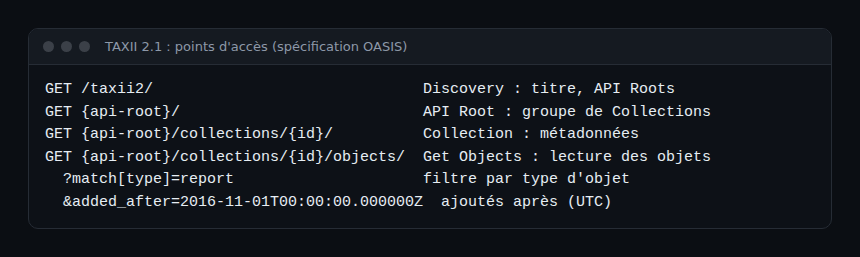
STIX صيغة مقروءة آليًا لوصف استخبارات التهديدات. أما TAXII فهو بروتوكول HTTPS من نوع REST لتبادل هذا المحتوى. تعرّف مواصفة TAXII 2.1 أربعة مفاهيم تهمنا هنا:
- Discovery: نقطة الدخول
GET /taxii2/تعيد معلومات الخادم وقائمة API Roots التابعة له؛ - API Root: تجميع منطقي لمجموعات Collections له عنوان أساسي خاص به؛
- Collection: مستودع منطقي لكائنات الاستخبارات؛
- Get Objects:
GET {api-root}/collections/{id}/objects/، ويقبل المرشّحينmatch[type](نوع الكائن) وadded_after(طابع زمني بتوقيت UTC).
أما في STIX فتعرّف المواصفة 2.1 الكائن Indicator بثلاث خصائص إلزامية: pattern وpattern_type وvalid_from. وتعرّف أيضًا الخاصية confidence، وهي عدد صحيح من 0 إلى 100 يعبّر عن ثقة المنتِج. وهذا مهم لأن امتداد Dynatrace يحتفظ بالثقة في حقل خاص.
المتطلبات وآلية العمل في Dynatrace
بحسب وثائق الامتداد، يجب أن يكون المصدر منصة متوافقة مع TAXII 2.x (يُذكر OpenCTI مثالًا) تكشف Discovery وAPI Roots وCollections مع كائنات report قابلة للقراءة. وفي Dynatrace تحتاج إلى ActiveGate بالإصدار 1.310 أو أحدث قادر على تشغيل إطار Extensions 2.0، مع وصول شبكي إلى عنوان Discovery. وتتم المصادقة باسم مستخدم وكلمة مرور، أو بمفتاح API كرمز Bearer.
ويُطلب أيضًا رمز وصول بالنطاق openpipeline.events_security. وتحيل الصفحة إلى Hub > Extensions > Technical information لقائمة الأذونات دون تفصيلها.
ماذا يفعل الامتداد
- يكتشف API Roots والمجموعات القابلة للقراءة، أو فقط المعرّفات التي تضبطها.
- يستعلم عن كل مجموعة بالمعامل
match[type]=reportونافذةadded_after. - في التشغيل الأول يجلب تقارير آخر m يومًا (نافذة أولية قابلة للضبط)؛ وبعدها يتحقق كل n دقيقة (تكرار قابل للضبط) ويستورد التقارير الجديدة أو المحدَّثة فقط. لا تذكر الصفحة قيمًا افتراضية.
- عند تعطيل «Collect all reports» تُطبَّق ثلاثة مرشّحات على جهة العميل: الاسم يحتوي، والثقة أكبر من قيمة، والتسميات.
تكامل Recorded Future: ملاحظات المحللين
يتبع تكامل Recorded Future النمط نفسه مع مصدر تجاري. تحتاج إلى حساب Recorded Future يتيح الوصول إلى Analyst Notes، ورمز API (الترويسة X-RFToken)، وActiveGate بالإصدار 1.310 أو أحدث، والرمز نفسه openpipeline.events_security. ويستخدم الامتداد واجهات البحث في Analyst Notes.
يدعم الامتداد فقط الملاحظات من تجربة News وResearch. في التشغيل الأول يجلب الملاحظات المنشورة خلال آخر m يومًا؛ وبعدها ينظر كل n ساعة. تُستورد الملاحظات الجديدة فقط: لا يُستدرك شيء خارج النافذة الأولية. ولا تعطي الوثائق هنا أيضًا قيمًا افتراضية.
Recorded Future خدمة مدفوعة من طرف ثالث: لا علاقة لـ span.observer بها، وتذكر وثائق Dynatrace أن فوترة الاستيراد تتبع استهلاك «Events powered by Grail».
نموذج بيانات مشترك: THREAT_REPORT
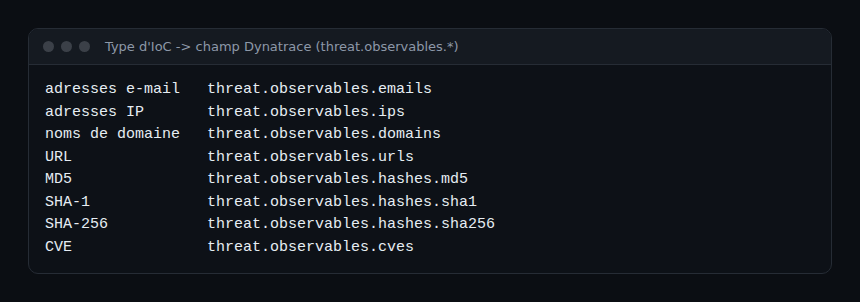
في الحالتين يصبح كل تقرير حدثًا من النوع THREAT_REPORT، مخزّنًا في الحاوية default_securityevents ومتوافقًا مع القاموس الدلالي. وتصل مؤشرات الاختراق إلى الحقول نفسها threat.observables.*: وهي مصفوفات، موسومة بأنها اختيارية وتجريبية في القاموس.
ويضيف كل مصدر حقوله الخاصة: stix_taxii.title وstix_taxii.report.id وstix_taxii.report.confidence لـ STIX/TAXII؛ وrecordedfuture.note.portal_url وrecordedfuture.note.source.name وrecordedfuture.note.validated_on لـ Recorded Future. وتبقى الحمولة الأصلية في event.original_content.
حدود يجب تذكّرها: تُطابَق هذه الأنواع الثمانية فقط من مؤشرات الاختراق. وفي STIX تُستخرج المؤشرات فقط من كائنات indicator أو vulnerability المُثرَاة؛ وأنواع الكائنات المُثرَاة التي تذكرها الصفحة هي attack-pattern وthreat-actor وidentity وindicator وintrusion-set وlocation وmalware وvulnerability.
عمليًا: التثبيت والتحقق
الخطوة 1: تجهيز المصدر والرمز
بالنسبة إلى TAXII، دوّن عنوان Discovery وطريقة المصادقة. وبالنسبة إلى Recorded Future، احصل على رمز API. وفي Dynatrace أنشئ رمزًا بالنطاق openpipeline.events_security وأبقِه خارج المستودعات ولقطات الشاشة.
الخطوة 2: تثبيت الامتداد
في Dynatrace ابحث عن «STIX/TAXII» أو «Recorded Future»، واختر Install، ثم اتبع تعليمات الضبط على الشاشة. وبعد ذلك تديره من Extensions.
الخطوة 3: التحقق في Notebooks
هذان الاستعلامان مأخوذان من الوثائق. إذا أعادا أحداثًا فالاستيراد يعمل.
fetch security.events
| filter event.provider == "STIX/TAXII"
    AND event.type == "THREAT_REPORT"

fetch security.events
| filter event.provider == "Recorded Future"
    AND event.type == "THREAT_REPORT"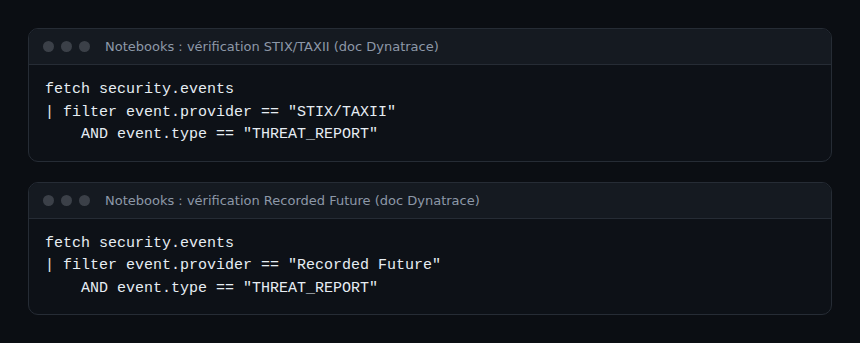
وكيل Threat Hunting: ما تقوله الوثائق وما لا تقوله
تقدّم ملاحظات إصدار SaaS 1.347 وكيلًا باسم Threat Hunting agent. وهذا فقط ما تؤكده. يبحث الوكيل في سجلاتك وspans وكشوفات الأمان عن مؤشرات الاختراق في تقرير تهديد، ثم يقيّم تعرّضك. ويقبل عنوان تقرير أو نصًّا ملصقًا أو تدفق STIX أو قائمة مؤشرات. ويُطلق من لوحات استخبارات التهديدات الجاهزة أو من Assist أو من agentic workflows.
وثمة حد صريح: البحث يغطي قياسات حديثة، وكل نتيجة تذكر إلى أي مدى نظرت. لذلك فإن «لا تعرّض» صالحة لتلك النافذة فقط.
في 27 أكتوبر 2026 لم أجد أي صفحة وثائق مخصصة لهذا الوكيل، ولا متطلبات ولا أذونات ولا طريقة حساب للتقييم. لذلك لا أقول عنه أكثر من ذلك. ولا تخلطه بـ Threat Triage Agent الذي له صفحته الخاصة: فهو يستخرج مؤشرات الاختراق من تنبيهات التهديدات ويحلل تعرّضها، بسير عمل مستقل.
المنصة والفريق: من يفعل ماذا
- المنصة تستعلم من المصدر، وتحوّل التقارير إلى أحداث، وتستخرج المؤشرات من الأنواع المدعومة، وتخزّنها في Grail.
- فريقك يختار مصادر موثوقة، ويضبط مرشّحات الثقة، ويحمي الرموز، ويراقب الاستيراد والتكلفة، ويقرأ النتائج مع نافذتها الزمنية، ويقرر الاستجابة. ولا تصف الوثائق أي معالجة آلية.
أفضل الممارسات
- ابدأ بمصدر واحد ونافذة أولية قصيرة، ثم قِس حجم الأحداث.
- استخدم مرشّحات الثقة والتسميات بدل استيراد كل التقارير.
- اعتبر «لا تعرّض» محدودًا بالفترة المغطاة، وليس دليلًا على الغياب.
- تحقق من الاستيراد بانتظام: ActiveGate غير قابل للوصول يوقف وصول التقارير بصمت.
- احفظ الرموز في خزنة أسرار ولا تعرض أيًّا منها في لقطة شاشة.
للمزيد، اطلع على مقالاتنا عن Dynatrace Application Security وDQL المتقدم واستيراد السجلات وضوابط وكلاء الذكاء الاصطناعي. المصادر: استيراد STIX/TAXII واستيراد Recorded Future وTAXII 2.1 (OASIS).
الأسئلة الشائعة
هل أحتاج إلى حساب Recorded Future لاستخدام استيراد STIX/TAXII؟
لا. هما امتدادان منفصلان. يحتاج STIX/TAXII إلى مصدر متوافق مع TAXII 2.x؛ ويحتاج Recorded Future إلى حساب يتيح Analyst Notes ورمز API.
أين أجد التقارير المستوردة؟
في Grail، باستخدام fetch security.events مع مرشّح event.type == "THREAT_REPORT" ومزوّد المصدر. وتوجد الأحداث في الحاوية default_securityevents.
هل وكيل Threat Hunting ضروري للاستفادة من هذه البيانات؟
لا تقول الوثائق ذلك. التقارير أحداث يمكن الاستعلام عنها بـ DQL. أما الوكيل، المعروض في ملاحظات الإصدار 1.347، فيؤتمت البحث، لكن وثائقه التفصيلية لم تكن موجودة في 27 أكتوبر 2026.
الخلاصة
يضع التكاملان استخبارات التهديدات في المخزن نفسه الذي تُخزَّن فيه قياساتك، بنموذج مشترك ومؤشرات مصنّفة. ولا يغنيان عن اختيار المصادر ولا عن القراءة النقدية للنتائج. أما وكيل Threat Hunting فانتظر وثائقه المخصصة قبل أن تبني عليه إجراءً.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لشركة Recorded Future. العلامات التجارية المذكورة تعود إلى مالكيها. الميزات تتطور بسرعة: تحقق منها في الوثائق الرسمية.