صباح الأحد، يصل إلى فريق المنصة سؤال من الإدارة المالية: لماذا ارتفعت فاتورة Snowflake بنسبة 40% عن الشهر الماضي، ومن استهلك هذه الأرصدة؟ لا أحد يملك جوابًا دون التنقيب يدويًا في سجل الاستعلامات. هذا هو الموقف الذي يبرر مراقبة Snowflake باستخدام Dynatrace: أن تجمع الأرصدة ومخازن البيانات (warehouses) والاستعلامات في الأداة نفسها التي تحوي بقية بياناتك التشغيلية. تعرض الشركة المزوّدة الميزة في إعلانها الرسمي، وما يلي قراءة عملية من ممارس، مبنية على صفحات الوثائق ومستودع الوكيل.
قبل أن تفتح أي شاشة، عليك أن تحسم ثلاثة قرارات: من ينفّذ شيفرة SQL الخاصة بالتثبيت، وكيف تتأكد من وصول البيانات، وما الأسئلة التي تطرحها أولًا. كل ذلك يجري على Dynatrace SaaS مع Grail.
توضيح منهجي: لم تنشر span.observer هذا التكامل على حساب Snowflake حقيقي. المعلومات أدناه مأخوذة من صفحات قُرئت في 8 نوفمبر 2026، وكل ما لم أستطع قراءته موسوم بعبارة «لم يُتحقق منه».
ما الذي تثبّته مراقبة Snowflake باستخدام Dynatrace فعليًا
خلف المساعد الرسمي مكوّن مفتوح المصدر هو Dynatrace Snowflake Observability Agent (اختصارًا DSOA). يعيش داخل حساب Snowflake على هيئة كائنات ومهام مجدولة، ويرسل إلى Dynatrace السجلات (logs) وسجلات التتبع من نوع spans في OpenTelemetry والمقاييس والأحداث وأحداث الأعمال (business events). وتحدد الوثائق خمسة استخدامات: سلامة مخازن البيانات، وأداء الاستعلامات، والأرصدة، والأمن، وجودة البيانات.
تنبيهان منذ البداية. يتطلب التكامل بيئة SaaS مع Grail، ولم أجد صفحة مماثلة لنسخة Managed، فلا أَعِد بشيء بشأنها. وإن كنت لا تزال تستخدم إضافة Snowflake القديمة (التي تمر عبر ActiveGate وتستعلم عن Account Usage) فهي مصنّفة «متقادمة»، وتنصح صفحتها بترك المصادقة بكلمة المرور والانتقال إلى رموز الوصول البرمجية أو إلى DSOA. الأفضل أن تنتقل لا أن تعيد ضبطها.
القرار الأول: من يلمس شيفرة SQL؟
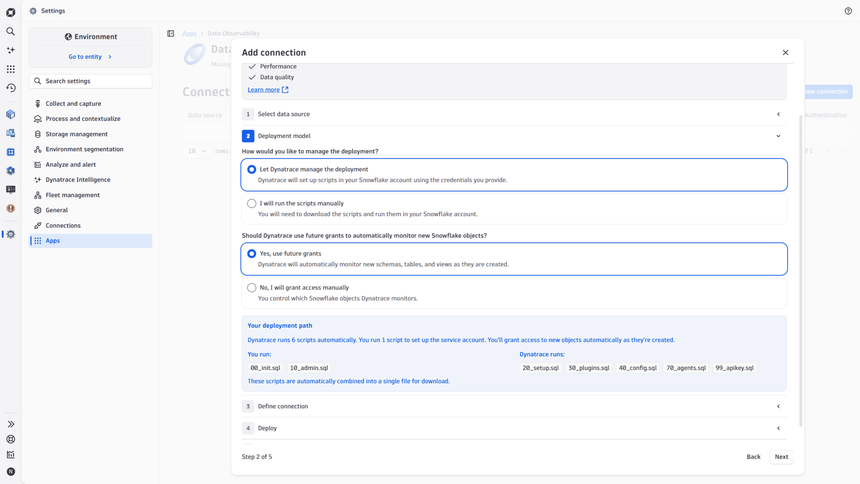
في تطبيق Data Observability اختر New connection ثم Snowflake فيبدأ مساعد يدور حول مسألة واحدة: مقدار الثقة التي تمنحها لـ Dynatrace داخل حسابك.
- النشر المُدار: تزوّد المساعد ببيانات اعتماد مؤقتة وتنفّذ Dynatrace السكربتات. هذا أسرع، لكنه يحتاج إلى EdgeConnect ويعني قبولك بأن يشغّل طرف خارجي أوامر DDL في حسابك.
- السكربتات اليدوية: تنزّل السكربتات ويراجعها فريق الأمن لديك ثم ينفّذها. هذا خياري الافتراضي في البيئات الخاضعة للتنظيم، لأن كل أمر SQL يبقى مسجلًا عندك.
الإعداد الثاني هو ما يسمى «future grants». تفعيله يعني: «راقب أيضًا المخططات والجداول التي ستظهر غدًا». ورفضه يلزمك بسرد الكائنات الظاهرة واحدًا واحدًا، وهو أنظف لكنه أثقل صيانةً. وقبل المتابعة اقرأ الملخص الذي يعرضه المساعد، فهو يفصل السكربتات التي عليك تنفيذها عن تلك التي تنفّذها Dynatrace.
ربط الحساب دون ترك أسرار مكشوفة
جهّز حسابًا بدور ACCOUNTADMIN مرة واحدة فقط لخطوة التهيئة. في الوضع المُدار تنفّذ سكربت التهيئة، وتنشئ مستخدم خدمة مخصصًا وتمنحه الدور DTAGENT_OWNER. بعدها يطلب المساعد اسم الحساب (تعطي الوثائق مثالًا هو myorganization-myaccount) والمضيف ووسمًا للبيئة مثل production. اختر JWT أو PAT أو OAuth، وأدخل المستخدم ومفتاحه الخاص، ثم اضغط Validate.
من الأمور المطمئنة أن بيانات الاعتماد هذه تُستخدم للتثبيت فقط، وتذكر الصفحة أنه يمكن حذفها بعده. أما في الوضع اليدوي فلا تدخل سوى الحساب والمضيف والوسم ورمز Dynatrace. يستطيع المساعد توليد هذا الرمز لكنه يعرضه مرة واحدة فقط، فانسخه فورًا إلى خزنة أسرار. وقد يستغرق التشغيل (Run scripts) حتى 30 دقيقة.
لم تذكر أي صفحة قرأتها تكلفة التكامل نفسه: لم يُتحقق منه. وبالنسبة إلى الإضافة القديمة كانت الوثائق تتحدث عن احتساب البيانات المستوعَبة فقط، فراقب استهلاكك في Dynatrace خلال الأيام التالية.
للأتمتة: الوكيل عبر سطر الأوامر
إذا كنت تدير عدة حسابات أو تريد نشرًا قابلًا للتكرار في بيئة CI، فإن المستودع dynatrace-oss/dynatrace-snowflake-observability-agent (ترخيص MIT) يقدّم صورة Docker. يضعها دليل docs/INSTALL.md في المسار الموصى به: تمرير أول تفاعلي ينتج الملف conf/config-production.yml، وتمرير ثانٍ ينفّذ النشر. ويجب ربط المجلد conf بالحاوية (mount)، وإلا ضاع الإعداد بزوال الحاوية.
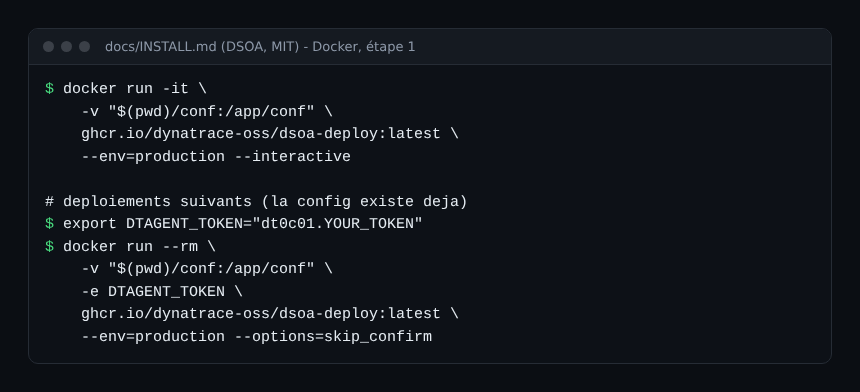
يُمرَّر الرمز في المتغير DTAGENT_TOKEN ويحتاج إلى خمسة نطاقات صلاحية (scopes): logs.ingest وmetrics.ingest وbizevents.ingest وopenpipeline.events وopenTelemetryTrace.ingest. وأضف storage:events:read إن أردت فحص البيانات الواصلة من جهة Dynatrace؛ كما يوفر المستودع الأمر deploy.sh --env=production --scope=verify. احسب 30 دقيقة قبل أول تشغيل للمهام في Snowflake، وحتى 24 ساعة لمقاييس الميزانية. أما كيف يتكامل هذا المسار مع المساعد الرسومي فلا تقول الصفحات التي قرأتها: لم يُتحقق منه.
القرار الثاني: كيف تعرف أن البيانات تصل؟
أنبوب صامت أسوأ من غياب الأنبوب. أجرِ ثلاثة فحوص بهذا الترتيب:
- Settings > Apps > Data Observability connections: يجب أن يعرض عمود Health Status القيمة Connected، وأن يتقدم Last data received مع الوقت.
- Data Observability > Ready-made dashboards > Snowflake Observability Agent Self-Monitoring: تبيّن البطاقة Plugin runs هل تعمل إضافات الوكيل بفواصل منتظمة.
- ثم امنح النظام وقتًا: تُنشأ أربع عشرة لوحة معلومات (الأمن والتكاليف والأداء والجودة والعمليات) وتمتلئ عادةً خلال ساعتين.
اعتبر ذلك أول مؤشر على حداثة البيانات: إذا طال الفاصل بين استلامين فتحقق من الوكيل قبل أن تصدّق أي رسم للتكاليف.
القرار الثالث: أول سؤالين في DQL
اللوحات الجاهزة تجيب عن الأسئلة العامة. أما لأجل فاتورة هذا الأحد فعليك النزول إلى مستوى spans. تتضمن صفحة Snowflake في Semantic Dictionary استعلامات مرجعية؛ أولها يبحث خلال سبعة أيام عن استعلامات يخرج فيها الربط (join) صفوفًا أكثر مما يدخل، وهي علامة كلاسيكية على ربط يضاعف الصفوف. تظهر في لقطتي نسخة مختصرة منه.
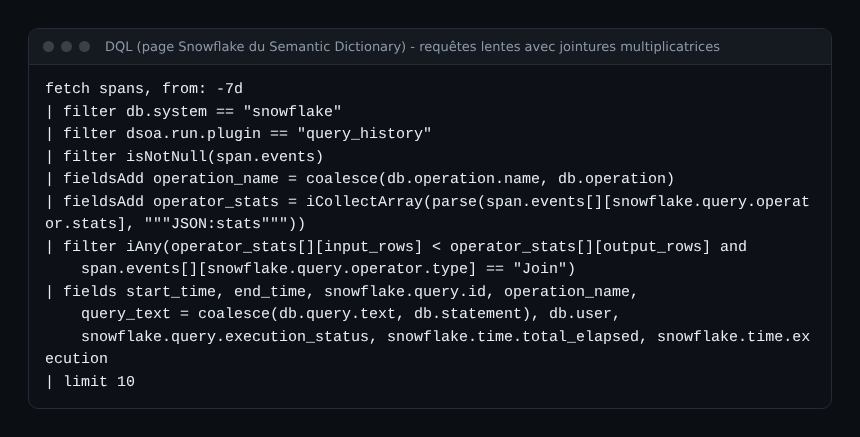
اقرأه كأنه قمع ترشيح. الشرط db.system == "snowflake" يستبعد كل ما ليس من Snowflake؛ وdsoa.run.plugin == "query_history" يُبقي الـ spans الآتية من سجل الاستعلامات فقط؛ وsnowflake.query.operator.type == "Join" يعزل عمليات الربط التي تقع أرقامها في snowflake.query.operator.stats. ولترتيب المتسببين تجد المدد في snowflake.time.total_elapsed وsnowflake.time.execution وsnowflake.time.compilation.
السؤال الثاني يخص مخازن البيانات: تقترح الصفحة نفسها سلسلة زمنية لزمن الاستئناف والتعليق، عبر snowflake.warehouse.name والحدثين RESUME_WAREHOUSE وSUSPEND_WAREHOUSE. فمخزن يستيقظ كل عشر دقائق من أجل استعلام يستغرق ثوانيَ معدودة يفسّر غالبًا قفزة في الأرصدة. لم أنفّذ أيًّا من هذه الاستعلامات في بيئة حقيقية: لم يُتحقق منه. وللاطلاع على البنية راجع أوامر DQL: filter وsummarize وtimeseries.
ما الذي قد يسوء
- يعمل على SaaS مع Grail فقط؛ ولم أقرأ شيئًا عن Managed.
- لا تثبيت أوليًا دون
ACCOUNTADMIN، وقد يستغرق نصف ساعة. - الأرصدة والميزانيات تصل متأخرة: حتى 24 ساعة للميزانيات بحسب المستودع.
- كان للمستودع 10 نجوم وقت قراءتي، أي أن تجارب المجتمع قليلة، مع أن ملف README يعلن دعمًا رسميًا من الشركة.
- لا يمكن استرجاع بيانات اعتماد الإضافة القديمة، ولا تذكر الصفحات المطالَعة تاريخ انتهاء دعمها.
عادات يُنصح بها
- مستخدم خدمة مخصص بمصادقة JWT أو PAT، لا كلمة مرور مشتركة.
- وسم لكل اتصال (
productionوstaging) لترشيح استعلاماتك بوضوح. - رمز مقصور على النطاقات المذكورة ومحفوظ في خزنة أسرار؛ وللاطلاع على باقي واجهة SaaS راجع مخططات واجهة البرمجة.
- اعرض لوحات التكاليف على فريق FinOps واستكملها بـلوحات DQL مخصصة.
- لا تطابق أرصدة Snowflake بفاتورة Dynatrace قبل مراجعة عقدك: لم يُتحقق منه هنا.
الأسئلة الشائعة
هل يعمل تكامل Snowflake وDynatrace على Managed؟
تحصر الوثائق التي اطلعت عليها الميزة في بيئات SaaS مع Grail، ولم أجد أي صفحة تخص Managed. وإلى أن يثبت العكس، اعتبرها متاحة على SaaS فقط.
ماذا حلّ بإضافة Snowflake القديمة؟
هي موسومة بأنها متقادمة ومستبدلة. تحدثت ملاحظات الإصدار 1.349 عن إيقاف مرتقب، بينما تصفها صفحتها بأنها متقادمة بالفعل. وتحل رموز PAT أو DSOA محل المصادقة بكلمة المرور.
هل عليّ تثبيت الوكيل بنفسي؟
ليس بالضرورة: يستطيع المساعد نشر كل شيء. أما صورة Docker في المستودع فتفيد أساسًا في النشر المكتوب بسكربتات أو في CI.
الخلاصة
حدّد من ينفّذ شيفرة SQL، وتحقق من وصول البيانات، ثم استعلم عن الـ spans بدل الاكتفاء بلوحات المعلومات. جرّب أولًا على حساب اختباري وراقب استهلاكك. والخطوة التالية المنطقية: الفروق بين Grail وClassic.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC (ولا لشركة Snowflake). Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.