La importación STIX/TAXII en Dynatrace, junto con la de Recorded Future, convierte informes de amenazas externos en eventos que puedes consultar en Grail. La documentación es reciente: la página de la extensión STIX/TAXII está fechada el 17 de agosto de 2026, y las notas de versión SaaS 1.347 (despliegue iniciado el 16 de septiembre de 2026) citan ambas integraciones. Las releí el 29 de octubre de 2026. Este artículo vale para Dynatrace SaaS, no para Managed.
¿Por qué le interesa a un SRE o a un equipo de seguridad? Porque un informe de amenazas sirve de poco mientras esté en un PDF. Cuando sus indicadores de compromiso (IoC: direcciones IP, dominios, hashes, CVE) se guardan junto a tus logs y tus spans, la pregunta «¿estamos expuestos?» pasa a ser una consulta y no una investigación manual.
No he instalado estas extensiones: todo lo que sigue procede de la documentación oficial y de las especificaciones de OASIS. En cada paso indico también qué hace la plataforma y qué sigue siendo trabajo de tu equipo.
Importación STIX/TAXII: lo que dicen los estándares
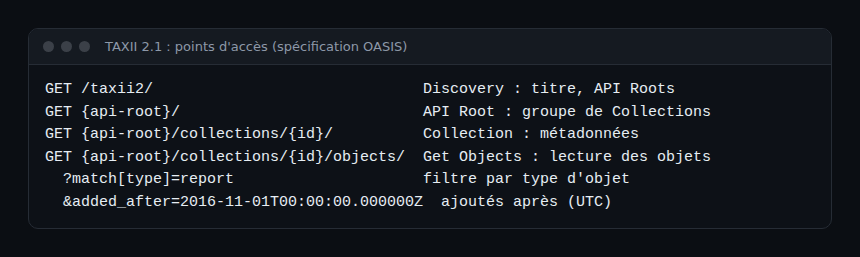
STIX (Structured Threat Information Expression) es un formato legible por máquinas para describir inteligencia sobre amenazas. TAXII (Trusted Automated Exchange of Intelligence Information) es el protocolo HTTPS de tipo REST que sirve para intercambiar ese contenido. La especificación TAXII 2.1 define cuatro nociones útiles aquí:
- Discovery: el punto de entrada
GET /taxii2/devuelve información del servidor y la lista de sus API Roots; - API Root: una agrupación lógica de Collections, con su propia URL base;
- Collection: un repositorio lógico de objetos de inteligencia;
- Get Objects:
GET {api-root}/collections/{id}/objects/, que admite los filtrosmatch[type](tipo de objeto) yadded_after(marca de tiempo UTC).
En cuanto a STIX, la especificación 2.1 define el objeto Indicator con tres propiedades obligatorias: pattern, pattern_type y valid_from. También define una propiedad confidence, un entero de 0 a 100 que expresa la confianza del productor. Esto importa porque la extensión de Dynatrace guarda la confianza en un campo propio.
Importación STIX/TAXII en Dynatrace: requisitos y funcionamiento
Según la documentación de la extensión, la fuente debe ser una plataforma compatible con TAXII 2.x (se cita OpenCTI como ejemplo) que exponga Discovery, API Roots y Collections con objetos report legibles. En Dynatrace hace falta un ActiveGate 1.310 o superior capaz de ejecutar el framework Extensions 2.0, con acceso de red a la URL de Discovery. La autenticación usa usuario y contraseña, o una clave de API como token Bearer.
También se pide un token de acceso con el scope openpipeline.events_security. La página remite a Hub > Extensions > Technical information para la lista de permisos, sin detallarla.
Qué hace la extensión
- Descubre los API Roots y las colecciones legibles, o solo los identificadores que configures.
- Consulta cada colección con
match[type]=reporty una ventanaadded_after. - En la primera ejecución recupera los informes de los últimos m días (ventana inicial configurable); después comprueba cada n minutos (frecuencia configurable) e ingiere solo los informes nuevos o actualizados. La página no da valores por defecto.
- Con «Collect all reports» desactivado se aplican tres filtros en el cliente: el nombre contiene, la confianza mayor que un valor y las etiquetas.
Recorded Future en Dynatrace: Analyst Notes
La integración con Recorded Future sigue el mismo esquema, con una fuente comercial. Hace falta una cuenta de Recorded Future con acceso a Analyst Notes, un token de API (cabecera X-RFToken), un ActiveGate 1.310 o superior y el mismo token openpipeline.events_security. La extensión usa las API de búsqueda de Analyst Notes.
Solo admite Analyst Notes de la experiencia News y Research. En la primera ejecución recupera las notas publicadas en los últimos m días; después mira cada n horas. Solo se ingieren las notas nuevas: no se recupera nada más allá de la ventana inicial. Tampoco aquí da valores por defecto la documentación.
Recorded Future es un servicio de pago de un tercero: span.observer no tiene relación con él, y la documentación de Dynatrace indica que la ingesta se factura según el consumo «Events powered by Grail».
Un modelo de datos común: THREAT_REPORT
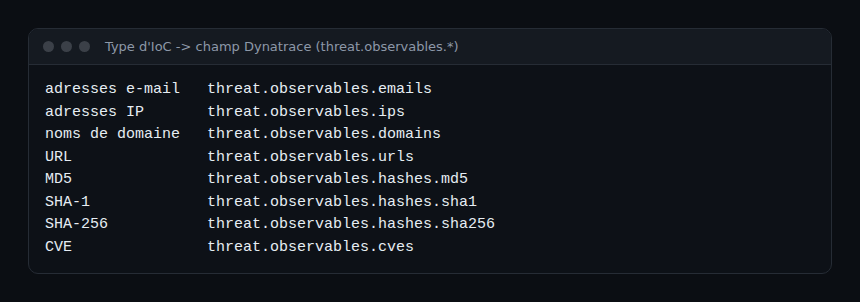
En ambos casos cada informe se convierte en un evento de tipo THREAT_REPORT, almacenado en el bucket default_securityevents y alineado con el diccionario semántico. Los IoC acaban en los mismos campos threat.observables.*: son arrays, marcados como opcionales y experimentales en el diccionario.
Cada fuente añade sus propios campos: stix_taxii.title, stix_taxii.report.id y stix_taxii.report.confidence para STIX/TAXII; recordedfuture.note.portal_url, recordedfuture.note.source.name y recordedfuture.note.validated_on para Recorded Future. La carga original se conserva en event.original_content.
Límites a tener presentes: solo se mapean estos ocho tipos de IoC. En STIX, los IoC se extraen únicamente de objetos indicator o vulnerability enriquecidos; los tipos de objeto enriquecidos que cita la página son attack-pattern, threat-actor, identity, indicator, intrusion-set, location, malware y vulnerability.
En la práctica: instalar y verificar
Paso 1: preparar la fuente y el token
Para TAXII, anota la URL de Discovery y el modo de autenticación. Para Recorded Future, obtén el token de API. En Dynatrace, crea un token con el scope openpipeline.events_security y mantenlo fuera de los repositorios y de las capturas.
Paso 2: instalar la extensión
En Dynatrace, busca «STIX/TAXII» o «Recorded Future», elige Install y sigue las instrucciones de configuración en pantalla. Después se gestiona en Extensions.
Paso 3: verificar en Notebooks
Estas dos consultas proceden de la documentación. Si devuelven eventos, la ingesta funciona.
fetch security.events
| filter event.provider == "STIX/TAXII"
    AND event.type == "THREAT_REPORT"

fetch security.events
| filter event.provider == "Recorded Future"
    AND event.type == "THREAT_REPORT"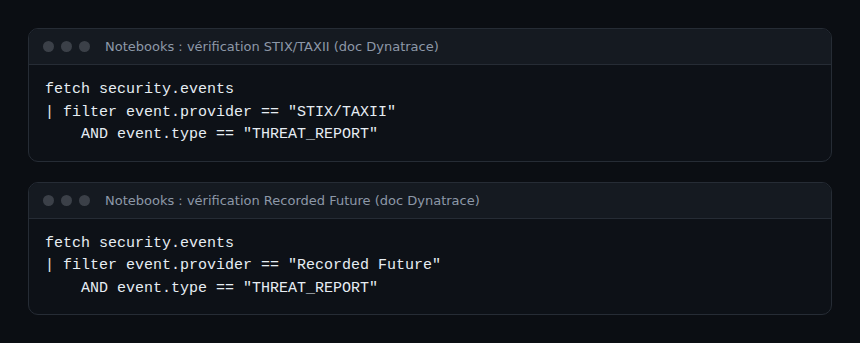
El Threat Hunting agent: lo que dice la documentación (y lo que no)
Las notas de versión SaaS 1.347 presentan un Threat Hunting agent. Esto es solo lo que afirman. El agente busca en tus logs, tus spans y tus detecciones de seguridad los IoC de un informe de amenazas y luego puntúa tu exposición. Acepta una URL de informe, texto pegado, un feed STIX o una lista de indicadores. Se lanza desde los dashboards listos para usar de inteligencia de amenazas, desde Assist o desde agentic workflows.
Hay un límite explícito: la búsqueda cubre telemetría reciente, y cada resultado indica hasta dónde miró. Un «sin exposición» solo vale, por tanto, para esa ventana.
El 27 de octubre de 2026 no encontré ninguna página de documentación dedicada a este agente, ni requisitos, permisos o método de puntuación. No digo nada más sobre él. No lo confundas con el Threat Triage Agent, que tiene su propia página: extrae IoC de alertas de amenazas y analiza su exposición, con un flujo de trabajo distinto.
Plataforma y equipo: quién hace qué
- La plataforma consulta la fuente, convierte los informes en eventos, extrae los IoC de los tipos admitidos y los guarda en Grail.
- Tu equipo elige fuentes fiables, ajusta los filtros de confianza, protege los tokens, vigila la ingesta y el coste, lee los resultados junto con su ventana de tiempo y decide la respuesta. La documentación no describe ninguna remediación automática.
Buenas prácticas
- Empieza con una sola fuente y una ventana inicial corta, y mide el volumen de eventos.
- Usa los filtros de confianza y de etiquetas en lugar de ingerir todos los informes.
- Trata un «sin exposición» como acotado por el periodo cubierto, nunca como prueba de ausencia.
- Comprueba la ingesta con regularidad: un ActiveGate inalcanzable detiene en silencio la llegada de informes.
- Guarda los tokens en un gestor de secretos y no muestres ninguno en una captura.
Para profundizar, mira nuestros artículos sobre Dynatrace Application Security, DQL avanzado, ingesta de logs y barreras de seguridad para agentes de IA. Fuentes: ingesta STIX/TAXII, ingesta Recorded Future y TAXII 2.1 (OASIS).
Preguntas frecuentes
¿Hace falta una cuenta de Recorded Future para usar la importación STIX/TAXII?
No. Son dos extensiones distintas. STIX/TAXII necesita una fuente compatible con TAXII 2.x; Recorded Future necesita una cuenta con acceso a Analyst Notes y un token de API.
¿Dónde encuentro los informes importados?
En Grail, con fetch security.events filtrado por event.type == "THREAT_REPORT" y por proveedor. Los eventos están en el bucket default_securityevents.
¿Es imprescindible el Threat Hunting agent para aprovechar estos datos?
La documentación no lo afirma. Los informes son eventos consultables con DQL. El agente, presentado en las notas de la 1.347, automatiza la búsqueda, pero su documentación detallada no existía el 27 de octubre de 2026.
Conclusión
Las dos integraciones colocan la inteligencia sobre amenazas en el mismo almacén que tu telemetría, con un modelo común y IoC tipados. No sustituyen ni la elección de las fuentes ni la lectura crítica de los resultados. En cuanto al Threat Hunting agent, espera a su documentación dedicada antes de montar un procedimiento sobre él.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Recorded Future. Las marcas citadas pertenecen a sus propietarios. Las funciones evolucionan rápido: compruébalas en la documentación oficial.