Escáner de vulnerabilidades Trivy: el repositorio aquasecurity/trivy se describe como «a comprehensive and versatile security scanner». Un solo binario busca CVE, malas configuraciones, secretos y licencias en imágenes de contenedor, carpetas, repositorios Git, imágenes de máquinas virtuales y clústeres Kubernetes. El código se publica con licencia Apache 2.0, por el proyecto de código abierto de Aqua Security.
Para un equipo SRE, el interés es práctico: la misma herramienta cubre el puesto del desarrollador, el pipeline de CI y el clúster. Complementa el inventario que produce Syft, presentado en nuestro artículo sobre Syft, porque Trivy también sabe leer un SBOM y compararlo con su base de vulnerabilidades. ¿Qué dice el repositorio, cómo se instala y cómo se supervisa una herramienta que se ejecuta de forma intermitente?
Una precisión de honestidad: span.observer no ha instalado ni ejecutado Trivy. Los comandos proceden del README y de la carpeta docs/ del repositorio (clonado el 5 de noviembre de 2026), y las tres imágenes de abajo reproducen su texto. El repositorio mostraba unas 39 000 estrellas ese día (valor redondeado por GitHub). El CHANGELOG con fecha más reciente es la versión 0.76.0 del 14 de octubre de 2026, y las etiquetas 0.76.1 y 0.76.2 también existen en el repositorio: no se han releído sus fechas.
Escáner de vulnerabilidades Trivy: destinos y escáneres
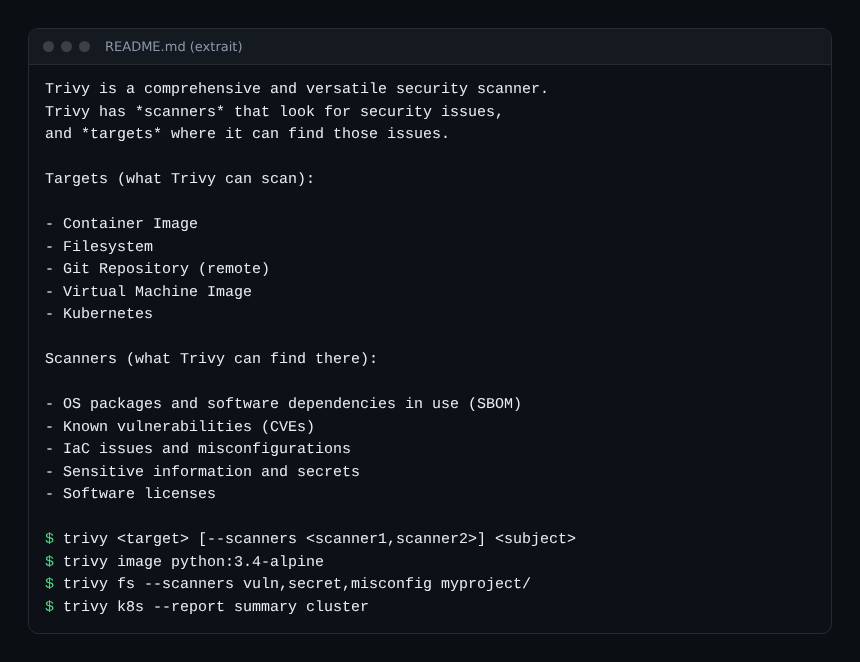
El README separa dos nociones. Los destinos (targets) son lo que Trivy puede examinar. Los escáneres son lo que busca en ellos. La primera imagen recoge ese pasaje y la sintaxis general trivy <target> [--scanners ...] <subject>.
- Vulnerabilidades: paquetes del sistema y dependencias de la aplicación, comparados con una base descargada. Por defecto, la CLI la obtiene de
mirror.gcr.io/aquasec/trivy-db:2y después deghcr.io/aquasecurity/trivy-db:2(referencia de la opción--db-repository). - Malas configuraciones: el comando
trivy configexamina Dockerfile, manifiestos de Kubernetes, Terraform, CloudFormation, charts de Helm y otros archivos de infraestructura. - Secretos: el escaneo está activado por defecto. Se apoya en reglas integradas (clave de acceso de AWS, cuenta de servicio de GCP, tokens de GitHub, GitLab o Slack, entre otros).
- SBOM: Trivy los produce en formato CycloneDX o SPDX y sabe releer un SBOM con
trivy sbom. La documentación advierte de que un SBOM creado por una herramienta distinta de Trivy puede dar una detección menos precisa.
Instalación paso a paso
Paso 1: elegir un canal oficial
La página de instalación clasifica los canales como «Official» o «Community». Entre los oficiales: la imagen docker.io/aquasec/trivy (también en GHCR y ECR público), los binarios de la página Releases, un script de instalación, Homebrew para macOS y Linux, los repositorios apt y yum, y un archivo zip para Windows de 64 bits. El README da tres inicios rápidos:
brew install trivy
docker run aquasec/trivy
# o el binario: https://github.com/aquasecurity/trivy/releases/latest/
Para escanear una imagen desde el contenedor de Trivy, la documentación aconseja montar el socket del motor de contenedores y una carpeta de caché persistente.
Paso 2: lanzar un primer escaneo
Los ejemplos del README corresponden a tres destinos:
trivy image python:3.4-alpine
trivy fs --scanners vuln,secret,misconfig myproject/
trivy k8s --report summary cluster
Paso 3: bloquear un pipeline con un umbral
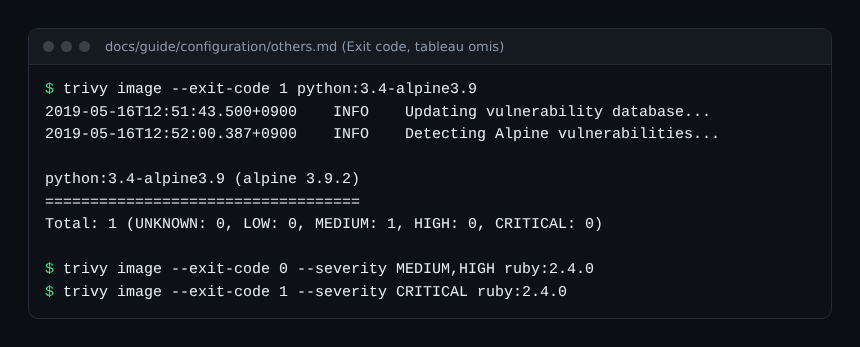
Por defecto, Trivy termina con el código 0 incluso cuando encuentra fallos. La opción --exit-code 1 cambia ese comportamiento, y --severity limita los niveles afectados. La documentación da el ejemplo de una prueba que falla solo ante un fallo crítico. La imagen de abajo muestra ese ejemplo. La opción --ignore-unfixed oculta los fallos sin corrección disponible, lo que evita bloquear un despliegue por un problema que nadie puede resolver todavía.
Escanear un clúster Kubernetes con Trivy
El comando trivy k8s se conecta al clúster a partir del archivo kubeconfig por defecto (o de --kubeconfig). La página de documentación lleva la advertencia «EXPERIMENTAL»: la función puede cambiar sin garantía de compatibilidad. Trivy distingue la infraestructura del clúster (api-server, kubelet, complementos), su configuración (Roles, ClusterRoles) y las cargas de trabajo. La imagen y el manifiesto YAML de un recurso se analizan por separado.
Permisos necesarios
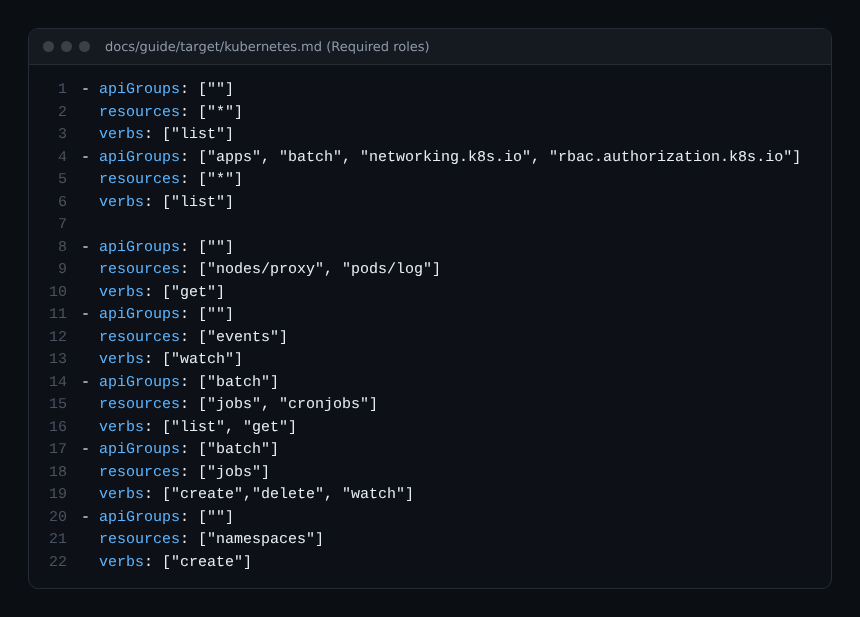
La cuenta utilizada necesita el verbo list sobre todos los recursos de varios grupos de API. Si el recolector de nodos está activo (lo está por defecto), hacen falta permisos adicionales para crear y seguir Jobs. La imagen siguiente recoge los dos bloques de la documentación: el primero para la lectura, el segundo para el recolector de nodos.
Limitar el alcance
--skip-imagesevita descargar y escanear las imágenes del clúster (CVE y secretos incluidos).--include-kindsy--exclude-kindsfiltran los tipos de recursos, pero no se pueden combinar.--include-namespacesy--exclude-namespacesfiltran los espacios de nombres, con la misma regla de exclusión mutua.
La documentación señala también una trampa de lectura: para un pod con varios contenedores, el informe JSON de síntesis no distingue las imágenes; la opción --report all da el detalle.
KBOM y análisis continuo
Trivy genera también una KBOM (Kubernetes Bill of Materials) en formato CycloneDX, que lista los componentes del plano de control, de los nodos y de los complementos. Se produce con trivy k8s --format cyclonedx --output mykbom.cdx.json y se relee con trivy sbom mykbom.cdx.json. Para una vigilancia permanente, la documentación remite al proyecto Trivy Operator, un proyecto distinto que guarda sus resultados en CRD del clúster.
Límites y puntos abiertos
- Madurez en Kubernetes: la página del repositorio califica el escaneo de clúster como experimental. Evita que sea el único control de una producción.
- Permisos amplios: listar todos los recursos, incluidos los Roles, da una vista extensa del clúster. Reserva una cuenta dedicada, de solo lectura, y controla dónde se almacenan los informes.
- Falsa sensación de seguridad: un escaneo estático solo ve lo que la base conoce. No dice qué procesos están expuestos en ejecución; ese aspecto corresponde a herramientas de runtime, como en nuestro artículo sobre las vulnerabilidades en runtime.
- Cadena de suministro: el script de instalación se ejecuta mediante
curl ... | sh. Prefiere un paquete del repositorio oficial o un binario con la firma verificada (el repositorio documenta bundles de sigstore) y fija la versión. - Funciones reservadas a la oferta comercial: una página de comparación del repositorio clasifica, por ejemplo, la validación automática de los secretos filtrados en la oferta de Aqua, no en Trivy OSS.
- Red: la descarga de la base supone acceso a los registros citados arriba. En un entorno aislado existen la opción
--skip-db-updatey un espejo interno mediante--db-repository; span.observer no ha probado su puesta en marcha.
Supervisar Trivy en un pipeline o en un clúster
En las páginas leídas, la CLI no documenta ni exportación de métricas ni trazas de OpenTelemetry. Por tanto no hay nada que activar por ese lado, y no se supone nada. Lo que sigue siendo medible:
- El código de salida: con
--exit-code 1, cada paso de CI se convierte en una prueba binaria. Cuenta los fallos por repositorio y por día para seguir la deuda de vulnerabilidades. - El informe:
--format jsono SARIF (formatos listados en la página sobre informes) permite contar los fallos por severidad y enviarlos a tu plataforma de datos. - La duración y la frescura: duración del job, tamaño de la caché (el comando
trivy clean --scan-cachela vacía) y fecha de la última actualización de la base. Un escaneo que termina bien con una base caducada es un falso verde. - En el clúster: la documentación del proyecto menciona una exportación a Prometheus para los resultados del operador; consúltala antes de construir una alerta sobre ella.
¿Y Dynatrace?
En las páginas leídas no aparece ninguna integración entre Trivy y Dynatrace, y aquí no se supone ninguna. Los datos de salida (JSON, duraciones de jobs) pueden alimentar cualquier herramienta de observabilidad; el procedimiento de ingesta depende de la documentación de la herramienta elegida. Para la detección de vulnerabilidades en ejecución con Dynatrace, consulta Dynatrace Application Security.
Buenas prácticas
- Fija la versión de Trivy en el pipeline y actualízala de forma planificada.
- Empieza con
--exit-code 0para medir el ruido y pasa a1solo para la severidad CRITICAL. - Conserva una caché persistente entre ejecuciones para reducir la duración y la carga de red.
- Asocia el inventario (SBOM) y el escaneo: genera el SBOM con Syft o con Trivy y vuelve a leerlo con regularidad.
- Trata los resultados como señales que hay que clasificar, no como una verdad: documenta las excepciones y su fecha de revisión.
Preguntas frecuentes
¿Es Trivy gratuito para un uso empresarial?
El código tiene licencia Apache 2.0, permisiva (archivo LICENSE del repositorio). Aqua Security ofrece en paralelo una oferta comercial: la página de comparación del repositorio lista las funciones que difieren.
¿Trivy sustituye a Syft?
No: Syft se centra en el inventario (SBOM), mientras que Trivy añade la búsqueda de fallos, secretos y malas configuraciones. Trivy también produce un SBOM CycloneDX o SPDX y puede releer el de otra herramienta, con la reserva de precisión que señala su documentación.
¿Cómo evitar bloquear la CI por un fallo sin corrección?
Añade --ignore-unfixed. Según la documentación, esta opción es un atajo de --ignore-status affected,will_not_fix,fix_deferred,end_of_life: solo se siguen mostrando los fallos «fixed».
Conclusión
Trivy reúne varios controles de seguridad tras un único comando y un único formato de salida, lo que simplifica su integración en la CI. La supervisión queda por construir alrededor: códigos de salida, informes JSON, duración y frescura de la base. El escaneo de Kubernetes está marcado como experimental: relee la documentación antes de cada actualización de versión.
Para otro repositorio evaluado con el mismo método, consulta la ficha Top repos sobre Jan.
span.observer es un blog independiente de la comunidad, no afiliado a Aqua Security ni al proyecto Trivy, ni a Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba siempre los comandos y las opciones en su documentación oficial.