Syft لتوليد SBOM: يقدّم مستودع anchore/syft نفسه كأداة سطر أوامر ومكتبة تنتجان قائمة مكوّنات البرمجيات (Software Bill of Materials، SBOM) انطلاقًا من صور الحاويات وأنظمة الملفات. تعرض صفحة المستودع نحو 9800 نجمة ونحو 1000 فرع (fork) في 29 أكتوبر 2026 (أرقام مقرّبة من GitHub)، بترخيص Apache 2.0، وآخر إصدار مقروء هو v1.55.0 بتاريخ 19 أكتوبر.
بالنسبة لمهندس SRE أو فريق المنصة، تتلخص الفائدة في سؤال واحد: هل تعرف ما الذي يوجد داخل الصور التي تشغّلها عناقيد Kubernetes لديك؟ يجيب SBOM قبل الحادث لا أثناءه. وهو يكمّل ما تعرضه الثغرات في وقت التشغيل في Dynatrace أثناء التنفيذ: الأول يجرد كل ما هو مضمّن، والثاني لا يشير إلا إلى ما يتم تحميله فعلًا.
توضيح للأمانة: لم تشغّل span.observer أداة Syft. الأوامر مأخوذة من README ومن وثائق oss.anchore.com؛ اللقطة الأولى صورة ثابتة من العرض المتحرك في README، واللقطتان الأخريان تعيدان أوامر موثّقة.
Syft لتوليد SBOM: ماذا يقول المستودع
- الناشر: Anchore، التي تصون أيضًا Grype، ماسح الثغرات المرافق.
- الترخيص: Apache 2.0، تم التحقق منه في ملف LICENSE بالمستودع في 29 أكتوبر 2026. أما الشعار (بومة وردية) فهو بترخيص CC BY 4.0: لا نعيد استخدامه.
- اللغة: Go؛ يعلن ملف
go.modفي الفرع الرئيسيgo 1.26.8. - الأهداف: وفق README، صور الحاويات وأنظمة الملفات والأرشيفات، مع عشرات منظومات الحزم (apk وdpkg وRPM وGo وPython وJava وJavaScript وRuby وRust وPHP و.NET وغيرها).
- صيغ الإخراج: CycloneDX وSPDX وSyft JSON وغيرها، مع التحويل بين الصيغ.
- الإصدار v1.55.0: تذكر الملاحظات دعم حزم IPK في مصنّف (cataloger) أرشيفات deb، وثلاثة إصلاحات و49 تغييرًا في التبعيات، منها خمس ثغرات مُصلحة.
جولة: ماذا يعرض Syft
يعرض العرض التوضيحي في README التسلسل الأساسي: تُسحب الصورة ثم تُحمّل وتُحلّل ثم تُصنّف، ويعرض جدول كل حزمة مع اسمها وإصدارها ونوعها.
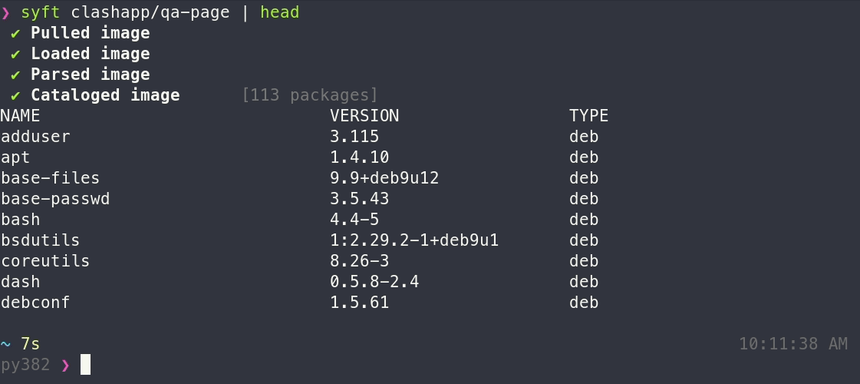
يعيد دليل «Getting started» المخرجات نفسها للأمر syft alpine:latest: أعمدة NAME وVERSION وTYPE، وأسطر مثل busybox 1.37.0-r12 apk. هذا الجدول هو الصيغة الافتراضية. وللاستخدام الآلي تُطلب صيغة منظّمة، كما يرد أدناه.
التثبيت خطوة بخطوة
الخطوة 1: تثبيت الملف التنفيذي
يقدّم README أمر تثبيت واحدًا لنظامي Linux وmacOS؛ وتذكر وثائق التثبيت أيضًا Homebrew وDocker وScoop وChocolatey وNix.
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/binراجع أي سكربت قبل تمريره إلى sudo sh: نزّله أولًا، واقرأه، ثم نفّذه. وعلى جهاز مُدار، فضّل مدير الحزم الخاص بمنصتك.
الخطوة 2: إنتاج أول SBOM
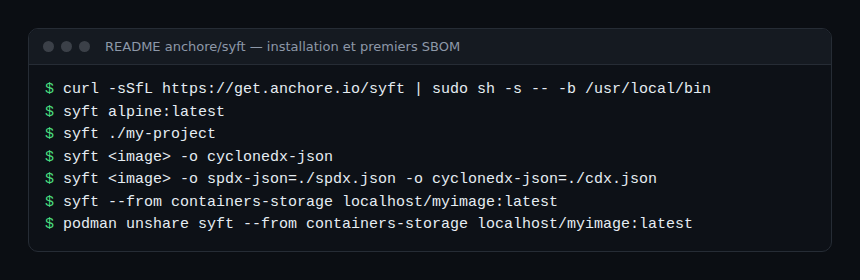
# image de conteneur ou répertoire
syft alpine:latest
syft ./my-project

# SBOM structuré sur la sortie standard
syft <image> -o cyclonedx-json

# deux SBOM dans deux fichiers
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
الصيغة -o format=path تكتب في ملف؛ وبدون مسار يذهب الإخراج إلى stdout. وتتيح وثائق الصيغ أيضًا تثبيت إصدار المخطط، مثل -o [email protected]. وهي تسرد CycloneDX JSON من 1.2 إلى 1.7، وCycloneDX XML من 1.0 إلى 1.7، وSPDX JSON 2.2 و2.3 و3.0، وSPDX tag-value من 2.1 إلى 2.3؛ وبدون إصدار يختار Syft أحدث إصدار مدعوم.
الخطوة 3: اختيار المصدر
بدون تحديد، يكتشف Syft المصدر تلقائيًا. وبالنسبة لمرجع صورة، تصف الوثائق ترتيب المحاولة: خدمة Docker، ثم Podman، ثم containerd، ثم الوصول المباشر إلى السجل (registry)؛ ويغيّر خيار الإعداد default-image-pull-source هذا الترتيب. ويفرض الخيار --from نوعًا معينًا: docker أو podman أو containerd أو docker-archive أو oci-archive أو oci-dir أو singularity أو dir أو file أو registry.
على Linux، يوضح README أن صور مخزن containers-storage (Buildah وPodman) لا تُقرأ إلا بطلب صريح، syft --from containers-storage localhost/myimage:latest، ومن فضاء أسماء المستخدم الذي بنى الصورة في حالة المخزن rootless (podman unshare syft …).
الخطوة 4: ضبط العمق
يصف مرجع CLI الخيار --scope بثلاث قيم: squashed (الافتراضي، نظام الملفات النهائي للصورة)، وall-layers، وdeep-squashed. الحزمة المحذوفة في طبقة أعلى لا تظهر إلا مع all-layers: وهذا هو الإعداد الذي ينبغي الاتفاق عليه مع فريق الأمن. ويختار --platform المعمارية (linux/arm64)، ويستبعد --exclude مسارات بنمط glob، ويضيف --select-catalogers مصنّفات أو يزيلها، ويسردها الأمر syft cataloger list.
من SBOM إلى الثغرة: Grype وcosign وDynatrace
لا قيمة لملف SBOM ما لم يُستهلك. ثلاثة استخدامات موثّقة:
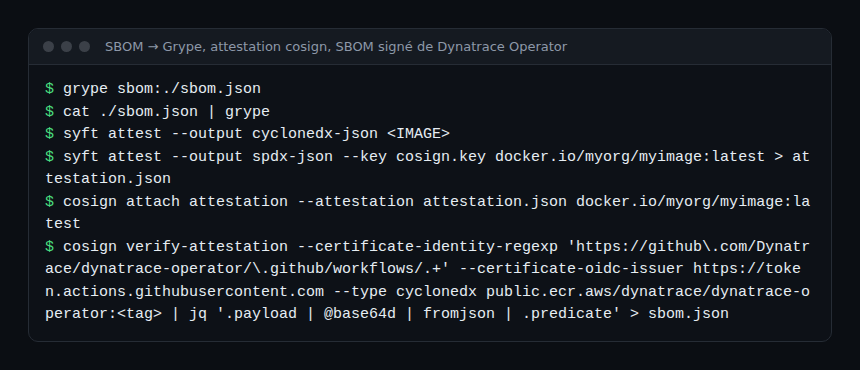
- Grype (Apache 2.0، الناشر نفسه) يقرأ SBOM بدل الصورة:
grype sbom:./sbom.jsonأوcat ./sbom.json | grype. يُفحص ملف الصورة مرة واحدة فقط؛ وإعادة الفحص اللاحقة، عند تغيّر قاعدة الثغرات، تنطلق من SBOM. - التوثيق (attestation): يوقّع الأمر
syft attest --output cyclonedx-json <IMAGE>ملف SBOM بصيغة in-toto وينشره في السجل بجانب الصورة، إما بوضع keyless (اتصال OIDC) أو بمفتاح (--key cosign.key، ثمcosign attach attestation). تشترط الوثائق cosign v1.12.0 أو أحدث، وصلاحية كتابة في السجل، وتصنّف الميزة تجريبية. - Dynatrace: ينشر مركز الثقة لدى الشركة ملفات SBOM بصيغة CycloneDX موقّعة، على شكل توثيق in-toto، لصور Operator وActiveGate وEdgeConnect. وتقدّم صفحة التحقق من التوقيعات الأمر
cosign verify-attestation … --type cyclonedx public.ecr.aws/dynatrace/dynatrace-operator:<tag>، ثم تستخرج SBOM عبرjq '.payload | @base64d | fromjson | .predicate'. وهذا مفيد قبل تحديث Dynatrace Operator: يمكنك تمرير هذا الملف إلى Grype كأي SBOM آخر.
SBOM والمراقبة في وقت التشغيل: رؤيتان يجب مقاطعتهما
يخبرك SBOM بما هو مضمّن. وتذكر وثائق Dynatrace أن تطبيق Vulnerabilities يكشف ما إذا كانت التطبيقات تستخدم مكتبات مصابة بثغرات أثناء التنفيذ، بشرط إعداد Dynatrace Runtime Vulnerability Analytics (Dynatrace SaaS). ولا تذكر هذه الصفحة أي استيراد أو تصدير لملفات SBOM: الرؤيتان لا تندمجان بنقرة واحدة، بل تتقاطعان.
طريقة بسيطة من جانب SRE:
- إنتاج SBOM لكل صورة عند البناء (CI)، وحفظه مع بصمة (digest) الصورة؛
- تمرير Grype على SBOM عند كل تحديث لقاعدة الثغرات، دون إعادة بناء؛
- عند صدور CVE، البحث أولًا في ملفات SBOM («من يضمّن المكتبة؟»)، ثم في Dynatrace («من يحمّلها فعلًا، وبأي تعرّض؟»)، كما يرد في دليلنا العملي لـ Application Security؛
- معالجة التقاطع أولًا: مضمّن، محمّل، مكشوف.
تُقاس الفائدة بمؤشر MTTR: قائمة الصور المعنية موجودة قبل طرح السؤال، ولا يضطر فريق المناوبة إلى تصفح كل العناقيد يدويًا.
الحدود والنقاط المفتوحة
- Syft أداة سطر أوامر، بلا وكيل ولا خادم: لا شيء يعمل باستمرار داخل العنقود. ويبقى دمجه في خط أنابيب أو في متحكم قبول (admission controller) أمرًا عليك بناؤه.
- لا تعرض صفحة GitHub إلا قيمًا مقرّبة للنجوم والفروع، ويوم الإصدار دون سنة: نذكر ما هو مقروء.
- التوثيق والأمر
convertمصنّفان تجريبيين في الوثائق. - مع النطاق الافتراضي
squashed، لا تُدرج الحزمة المحذوفة في طبقة أعلى؛ وهذا متسق مع ما يُنفَّذ، لكن ليس مع ما مرّ عبر الصورة. - كما في أي ماسح، تعتمد الجودة على بيانات الحزم الوصفية: قد يفلت من التصنيف ملف تنفيذي نُسخ يدويًا دون مدير حزم.
ممارسات جيدة
- ثبّت الصيغة وإصدارها (
-o [email protected]مثلًا) لتقرأ أدواتك اللاحقة المخطط نفسه دائمًا. - سمِّ الملفات ببصمة الصورة لا بالوسم (tag): الوسم يتغيّر، والبصمة لا تتغيّر.
- قرّر قيمة
--scopeمع فريق الأمن ودوّنها في خط الأنابيب. - ثبّت إصدار Syft في CI وتابع ملاحظات الإصدارات: يصلح الإصدار v1.55.0 مثلًا تبعيات مصابة بثغرات.
- اربط SBOM بأهداف مستوى الخدمة (SLO) الأمنية لديك: المهلة بين نشر CVE وقائمة الصور المعنية، ثم مهلة الإصلاح.
الأسئلة الشائعة
هل يكشف Syft الثغرات؟
لا. وفق README، ينتج Syft الجرد؛ أما الكشف فيعود إلى Grype الذي يقرأ SBOM (grype sbom:./sbom.json)، أو إلى ماسح آخر متوافق مع SPDX أو CycloneDX.
أي صيغة أختار، SPDX أم CycloneDX؟
ينتج Syft الصيغتين وهما قابلتان للتحويل. اختر ما يتوقعه مستهلكوك: يقرأ Grype صيغة Syft JSON مباشرة، وتنشر Dynatrace ملفات SBOM الخاصة بها بصيغة CycloneDX.
هل يمكن فحص صورة بدون Docker؟
نعم. تسرد الوثائق المصادر registry (وصول مباشر إلى السجل) وoci-archive وoci-dir وdocker-archive وpodman وcontainerd، ويمكن اختيارها عبر --from.
الخلاصة
يجعل Syft جرد الصور قابلًا للتكرار ويضعه في الصيغة التي تتوقعها أدوات الأمن لديك. وبمقاطعته مع الثغرات في وقت التشغيل، يحوّل سؤال «هل نحن معنيون؟» إلى استعلام بدل تحقيق. وفي القسم نفسه، يعرض KEDA مكوّنًا آخر في Kubernetes يستحق المراقبة عن قرب. المصادر: مستودع anchore/syft، ووثائق الصيغ، والتحقق من توقيعات صور Dynatrace.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لشركة Anchore. Dynatrace علامة تجارية لشركة Dynatrace LLC. أُعيدت قراءة أرقام المستودع في 29 أكتوبر 2026؛ والأوامر مأخوذة من README ومن الوثائق الرسمية للمشروع دون اختبار من جانبنا. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.