Módulo 5 del curso Monaco Managed: los secretos Monaco Managed, es decir, cómo mantener tokens y URL fuera del repositorio Git, apuntar a varios entornos con un mismo código y eliminar una configuración de forma limpia.
Ruta: Monaco Managed · Módulo 5/5 · Duración: ~45 min · Nivel: intermedio
Objetivos:
- Proporcionar tokens y URL mediante variables de entorno, nunca en claro en Git
- Declarar varios entornos Managed y adaptar una configuración a cada uno
- Escribir un archivo
delete.yamly ejecutarmonaco deletesin sorpresas - Organizar un repositorio Git seguro para el código de configuración
Requisitos previos: el módulo 4 (proyectos, config.yaml, deploy --dry-run), Monaco instalado, un entorno Managed de pruebas y un token de API por entorno.
Un manifiesto que funciona en tu equipo no basta: acaba en Git, lo lee todo el equipo y lo lee el pipeline. Por eso este módulo trata primero los secretos Monaco Managed. Vale para Dynatrace Managed únicamente: tokens de API clásicos, URL con la forma https://<dominio>/e/<id-entorno>, sin noción de OAuth ni de token de plataforma.
En cuanto a fiabilidad, lo que se juega es doble. Un token publicado en un repositorio obliga a revocarlo de urgencia (toil y riesgo). Un delete lanzado contra el entorno equivocado destruye configuración de producción, lo que alarga el MTTR de un incidente que has causado tú mismo.
Secretos Monaco Managed: todo pasa por variables de entorno
La documentación de Monaco es explícita: la herramienta rechaza que se introduzca información sensible directamente en el manifiesto. El campo name de un token no contiene el token, sino el nombre de la variable de entorno que lo contiene. El código del repositorio oficial confirma que, para estos secretos, la lectura se hace únicamente desde el entorno del proceso.
La URL del entorno puede seguir la misma lógica: type: environment indica que value es un nombre de variable y no una dirección.
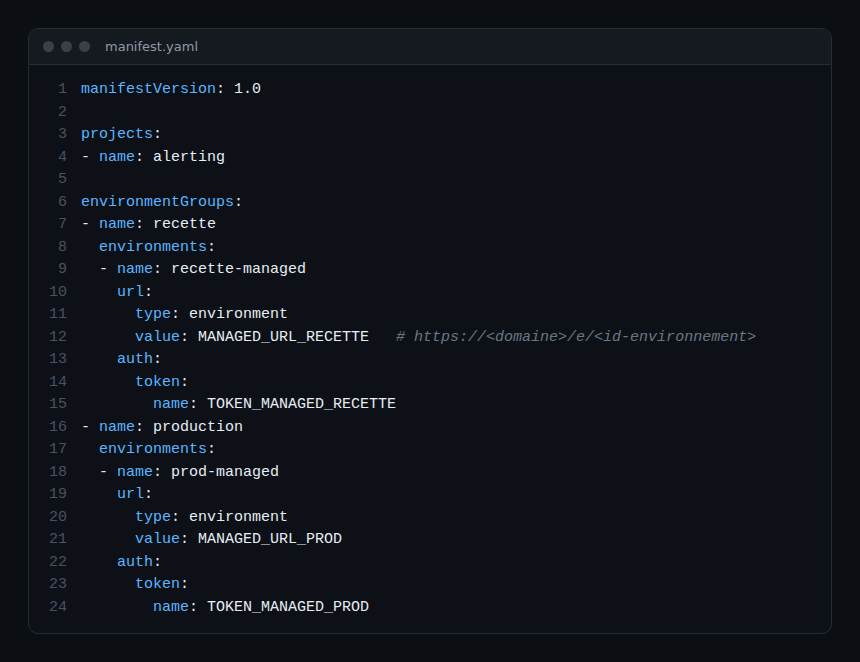
Líneas críticas:
url.type: environment:MANAGED_URL_RECETTEse lee desde el entorno; la URL esperada es la del entorno Managed, con su identificador;auth.token.name: nombre de la variable que contiene el token de API;environmentGroups: agrupa los entornos, aquí «recette» y «production». Los comandosdeployydeleteaceptan--group(-g) o--environment(-e), dos opciones incompatibles entre sí.
En Linux o macOS, introduce el token sin escribirlo en el historial del shell:
read -rs TOKEN_MANAGED_RECETTE
export TOKEN_MANAGED_RECETTE
export MANAGED_URL_RECETTE="https://<domaine>/e/<id-environnement>"
La página «Migrate configuration» de la documentación de Managed da el mismo consejo: guardar el token en un lugar seguro, como un gestor de contraseñas, y proporcionarlo mediante una variable de entorno del sistema. Un token por entorno: un token de pruebas no debe abrir la producción.
Scopes del token
Esa misma página enumera, para el entorno de destino de una migración, scopes de escritura: Write Configuration, Write settings, Write SLO, además de los scopes de lectura. Para un despliegue, da al token solo los scopes de escritura útiles para los tipos de configuración que despliegas. La página no indica un scope propio para la eliminación: este punto es no verificado, pruébalo en el entorno de pruebas.
Entornos múltiples: un código, varios destinos
Un proyecto describe una configuración; el manifiesto describe dónde desplegarla. La documentación precisa que los parámetros pueden redefinirse según el grupo o el entorno de destino. En config.yaml, tres mecanismos cubren lo esencial:
- un parámetro
type: environmentconnamey, opcionalmente,default: sindefault, una variable ausente produce un error; skip, que puede venir a su vez de una variable de entorno;environmentOverrides(ogroupOverrides), que reemplazan valores para un entorno con nombre.
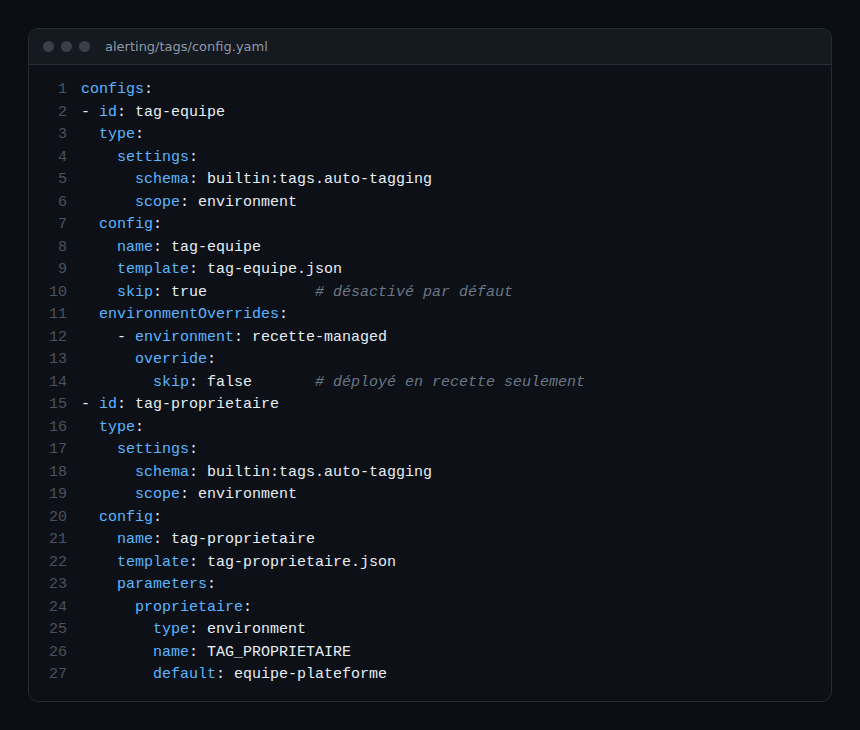
Aquí, tag-equipe solo se despliega en pruebas. El esquema builtin:tags.auto-tagging procede de los datos de prueba del repositorio de Monaco; comprueba que existe en tu versión de Managed antes de reutilizarlo.
Regla sencilla: un valor que cambia de un entorno a otro y no es secreto va en environmentOverrides, versionado. Un valor secreto nunca aparece en un archivo del repositorio: pasa por type: environment sin default.
Eliminar con monaco delete
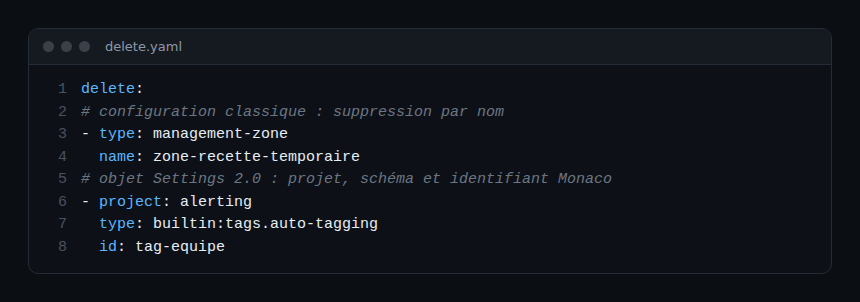
Monaco solo elimina lo que listas. El archivo delete.yaml (nombre por defecto) contiene una lista delete. El formato depende del tipo de configuración, según la documentación y el código del repositorio:
- API de configuración clásica:
typeyname; - objetos Settings 2.0:
project,type(el identificador del esquema) eid, el identificador Monaco de la configuración; - eliminación directa:
typeyobjectId.
El comando indicado en la ayuda del CLI:
monaco delete --manifest manifest.yaml --file delete.yaml --environment recette-managedPunto de vigilancia, tomado de la ayuda del comando: sin --environment ni --group, se apunta a todos los entornos del manifiesto. Indica siempre el destino. El comando monaco generate deletefile produce un archivo a partir de los proyectos de un manifiesto, con las opciones --types, --exclude-types, --project y --output-folder: revísalo antes de usarlo. El comando purge, por su parte, solo aparece si se define la variable MONACO_ENABLE_DANGEROUS_COMMANDS: evítalo.
Buenas prácticas para el repositorio Git
- Versiona el manifiesto, los proyectos, las plantillas JSON y el
delete.yaml: solo contienen nombres de variables. - No versiones nunca un archivo de variables con valores reales: añádelo al
.gitignorey proporciona un ejemplo vacío. - Haz que cada cambio pase por una revisión: el diff de un
delete.yamlse lee en dos minutos. - Inyecta los tokens desde la bóveda de secretos de tu herramienta de integración continua, uno por entorno.
- Activa un control de secretos antes del push (la herramienta de análisis que prefieras): una fuga se detecta antes de la publicación, no después.
- Prevé la rotación: un token con fecha de caducidad se sustituye sin tocar el repositorio, puesto que solo cambia la variable.
Para el marco general, consulta Dynatrace Monaco: la configuración como código; para comparar con Terraform, consulta la formación separada de Terraform.
Ejercicio práctico
Para realizar en un entorno Managed de pruebas, con un proyecto del módulo 4. Ninguno de los comandos siguientes se ejecutó para redactar este módulo: compara tus resultados con los esperados descritos, no con una salida copiada.
Paso 1 — Sacar los secretos del manifiesto
Sustituye URL y token por referencias type: environment y token.name, como en el primer extracto. Resultado esperado: git grep sobre el repositorio no encuentra ningún token.
Paso 2 — Validar
Exporta las variables y ejecuta monaco deploy manifest.yaml --dry-run --environment recette-managed. Resultado esperado: la validación tiene éxito. Después, quita una variable usada sin default: un error debe señalar la variable que falta.
Paso 3 — Diferenciar pruebas y producción
Añade un environmentOverrides y comprueba que un --dry-run dirigido a producción no incluye la configuración reservada a pruebas.
Paso 4 — Eliminar en pruebas
Despliega una configuración de prueba en el entorno de pruebas, escribe su delete.yaml y ejecuta monaco delete con --environment recette-managed. Resultado esperado: la configuración desaparece del entorno de pruebas y sigue intacta en los demás.
Cuestionario
- ¿Qué contiene
auth.token.nameen el manifiesto? a) El token b) El nombre de la variable de entorno que contiene el token c) El nombre del archivo del token d) El identificador del entorno - ¿Qué ocurre si se ejecuta
monaco deletesin--environmentni--group? a) Nada b) Un error c) Se apunta a todos los entornos del manifiesto d) Solo se apunta al entorno de pruebas - ¿Qué clave de
config.yamlreemplaza un valor para un solo entorno? a)environmentOverridesb)templatec)scoped)originObjectId - ¿Qué archivo no debe contener nunca un valor real en Git? a)
manifest.yamlb)delete.yamlc) Un archivo de variables de entorno d) Una plantilla JSON sin secretos
Soluciones
- b) Monaco rechaza los secretos en claro y lee la variable indicada.
- c) Sin destino indicado, todos los entornos del manifiesto se usan para la eliminación.
- a)
environmentOverridesredefine parámetros oskippara un entorno con nombre. - c) Contiene los valores reales; solo se versionan los nombres de variables.
Para ir más lejos
- Monaco de Managed a SaaS: exportar y reproducir la configuración
- Migrar de Managed a SaaS
- Monaco: manifiesto y archivos de configuración (documentación oficial)
- Repositorio oficial de Monaco
← Módulo 4: Despliegue de Monaco Managed · Índice de la ruta · Formación Terraform Managed (ruta aparte)
Preguntas frecuentes
¿Se puede poner el token en el manifiesto si el repositorio es privado?
No. La documentación de Monaco no acepta secretos introducidos directamente, y un repositorio privado sigue siendo legible para todo el equipo y para sus copias de seguridad. Usa una variable de entorno.
¿Cómo evitar un delete en producción?
Indica siempre --environment o --group, y haz que alguien revise el delete.yaml. Sin destino, se apunta a todos los entornos del manifiesto.
¿Sirve el mismo manifiesto para Managed y SaaS?
El formato es el mismo, pero no la autenticación: este módulo solo usa tokens de API de Managed. La ruta de SaaS trata OAuth y los tokens de plataforma por separado.
Ya sabes mantener los secretos fuera de Git, apuntar a un entorno concreto y eliminar una configuración de forma controlada. La ruta de Monaco termina aquí; Terraform es objeto de una formación aparte.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Esta ruta no sustituye a las formaciones y certificaciones oficiales de Dynatrace University. Comprueba las funciones en la documentación oficial correspondiente a tu versión.