Módulo 1 del curso Terraform Dynatrace Managed: el provider Terraform Dynatrace Managed, su instalación, su autenticación y un primer recurso descrito en código.
Curso: Terraform Dynatrace Managed · Módulo 1/3 · Duración: ~45 min · Nivel: intermedio
Objetivos:
- Instalar la CLI de Terraform y declarar el provider
dynatrace-oss/dynatrace - Autenticar el provider en un entorno Managed con la URL del entorno y un token de acceso
- Describir, planificar y aplicar un primer recurso
- Saber dónde termina el entorno y dónde empieza el clúster
Requisitos previos: un buen conocimiento de la configuración como código, Terraform instalado, un entorno Managed de pruebas y permiso para crear un token de acceso en él.
Terraform describe la configuración con un lenguaje declarativo (HCL), un estado y un ciclo plan y luego apply. Este módulo instala el provider Terraform Dynatrace Managed, es decir, el mismo provider que el de SaaS, configurado para un entorno Managed. Termina con un primer recurso que podrás modificar, repetir y, si hace falta, eliminar. El contenido es válido solo para Dynatrace Managed.
Provider Terraform Dynatrace Managed: lo que hay que saber
El provider se publica en el Terraform Registry con el nombre dynatrace-oss/dynatrace. El código fuente está en el repositorio dynatrace-oss/terraform-provider-dynatrace, con licencia Apache 2.0. La documentación del repositorio indica que Dynatrace da soporte oficial al provider y que debe recibir credenciales antes de cualquier uso.
Un solo provider cubre SaaS y Managed. Lo que cambia es la forma de la URL del entorno y el tipo de credenciales. La documentación del provider da dos formas de URL:
| Tipo de entorno | Forma de DYNATRACE_ENV_URL |
|---|---|
| SaaS | https://########.live.dynatrace.com |
| Managed | https://<dynatrace-host>/e/##################### |
Para este curso solo cuenta la segunda fila: el nombre de host de tu clúster, luego /e/ y el identificador del entorno. Los tokens de plataforma y los clientes OAuth que también describe la documentación del provider corresponden a la plataforma SaaS. Aquí no se usan.
Instalar Terraform y declarar el provider
La página oficial «Install Terraform CLI and set up Configuration as Code via Terraform» resume el procedimiento. Primero instala la CLI de Terraform descargando el binario de tu sistema, añádelo al PATH y comprueba con terraform version. El provider, por su parte, lo descarga automáticamente terraform init.
Después crea un directorio de trabajo y un archivo providers.tf. El bloque required_providers reproduce el de la documentación.
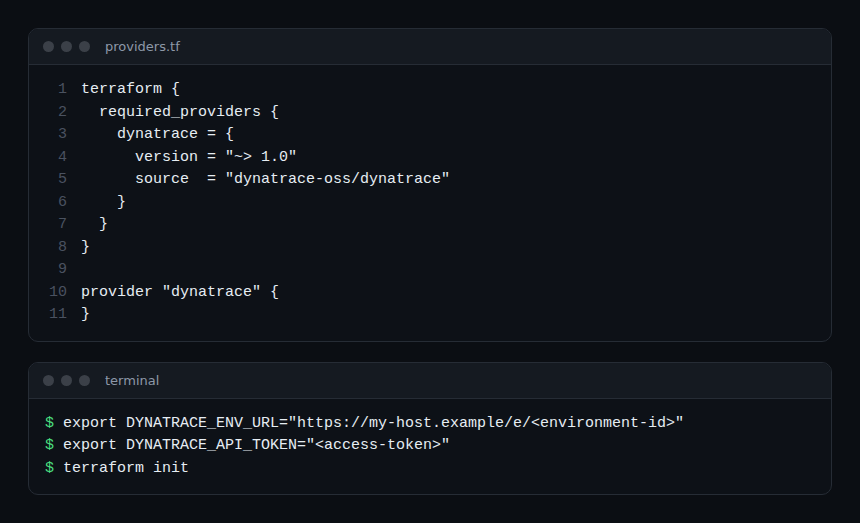
La restricción ~> 1.0 acepta cualquier versión 1.x. En producción, fija una versión concreta y versiona el archivo .terraform.lock.hcl generado por terraform init (práctica general de Terraform).
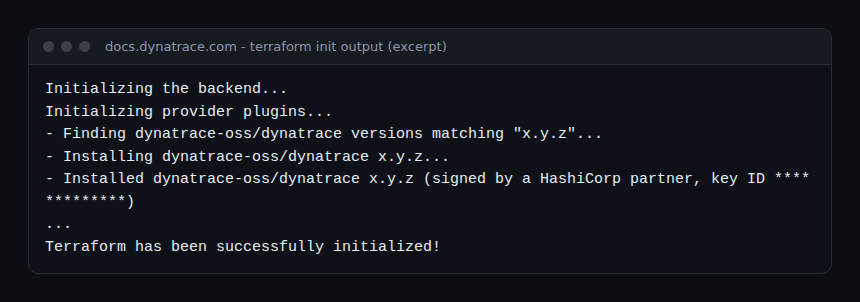
La documentación oficial muestra la salida esperada de terraform init. Empieza por el backend, sigue con los plug-ins de provider y termina con «Terraform has been successfully initialized!».
Autenticación Managed: URL del entorno y token
La documentación del provider recomienda configurar la autenticación mediante variables de entorno. Bastan dos para un entorno Managed:
DYNATRACE_ENV_URL: la URL del entorno, con la formahttps://<dynatrace-host>/e/<id>;DYNATRACE_API_TOKEN: un token de acceso (access token).
El código del provider acepta también los alias DT_ENV_URL y DT_API_TOKEN. Los atributos correspondientes del bloque provider "dynatrace" son dt_env_url y dt_api_token (este último está marcado como sensible). Evita escribirlos en claro en un archivo versionado.
Crear el token con los scopes adecuados
En la interfaz del entorno, abre Access Tokens y genera un token nuevo, como describe la página de Managed «Access tokens». Los scopes dependen de los recursos que gestiones. Cada página de recurso del provider indica los suyos. El recurso que se usa más abajo, dynatrace_alerting, requiere Read settings (settings.read) y Write settings (settings.write). La documentación de Managed los describe así: lectura para las peticiones GET de la API Settings, escritura para las peticiones POST y DELETE.
Aplica el mínimo privilegio: un token limitado a los scopes de los recursos gestionados, y no el token «todo» de la documentación del provider. Un token demasiado amplio aumenta el radio de impacto de una fuga.
Entorno o clúster: dos juegos de credenciales
El esquema del provider contiene también dt_cluster_url y dt_cluster_api_token, descritos como la URL del clúster Managed y el token de las API de clúster Managed. Sirven para los recursos de la categoría «Cluster Management» (por ejemplo dynatrace_managed_preferences, que requiere el scope ServiceProviderAPI del token de clúster). Los recursos de entorno, entre ellos el de este módulo, no los necesitan. Si los usas más adelante, mantén dos tokens distintos. La creación del token de clúster no se trata aquí: no verificado en la documentación de Managed consultada.
Primer recurso: un perfil de alertas
El recurso dynatrace_alerting gestiona los Alerting profiles a través del esquema Settings 2.0. Los atributos include_mode, delay_in_minutes y severity_level son obligatorios en un bloque rule; name lo es a nivel de recurso. El ejemplo siguiente solo usa estos elementos.
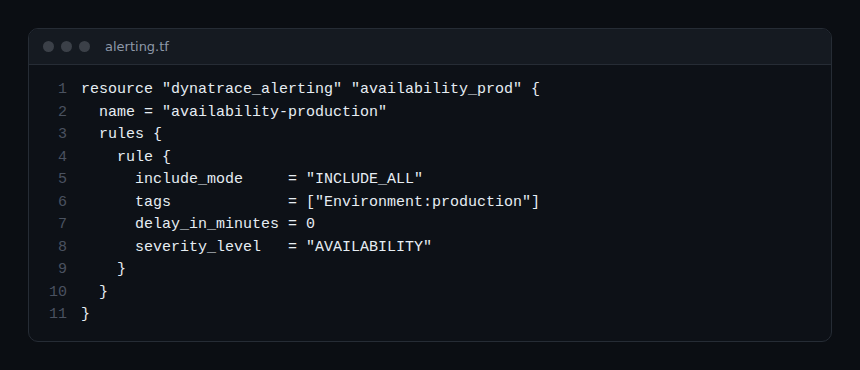
Líneas críticas:
include_mode = "INCLUDE_ALL": la regla se aplica a las entidades que llevan todas las etiquetas listadas (10 como máximo según la documentación del recurso);severity_level = "AVAILABILITY": uno de los seis valores admitidos (AVAILABILITY,CUSTOM_ALERT,ERRORS,MONITORING_UNAVAILABLE,PERFORMANCE,RESOURCE_CONTENTION);delay_in_minutes = 0: notificación en cuanto se abre el problema.
Ejercicio práctico
Realiza el ejercicio en un entorno Managed de pruebas. Los comandos de Terraform siguientes son los comandos estándar de la CLI; no se ejecutaron para redactar este módulo, por lo que no se reproduce ninguna salida.
Paso 1 — Preparar el directorio
Instala Terraform, crea un directorio tf-dynatrace-managed y añade el archivo providers.tf de la primera captura. Resultado esperado: terraform version muestra la versión instalada.
Paso 2 — Crear el token y exportar las variables
Genera un token con settings.read y settings.write. Exporta DYNATRACE_ENV_URL (forma https://<host>/e/<id>) y DYNATRACE_API_TOKEN en tu terminal. No las escribas en ningún archivo del repositorio.
Paso 3 — Inicializar
terraform initResultado esperado: un mensaje de inicialización correcta, como en el extracto de la documentación.
Paso 4 — Planificar y aplicar
Añade alerting.tf y ejecuta:
terraform plan
terraform apply
El plan debe anunciar la creación de un recurso dynatrace_alerting.availability_prod. Tras confirmar, el perfil aparece en los ajustes de alertas del entorno.
Paso 5 — Verificar y limpiar
Abre los perfiles de alertas en la interfaz y comprueba el perfil nuevo. Vuelve a ejecutar terraform plan: sin cambios, ya no debe proponer nada. Termina con terraform destroy para eliminar el perfil de prueba.
Cómo comprobar que funciona
Dos señales: el perfil existe en la interfaz y un segundo terraform plan informa de una infraestructura al día. En caso de error de identificación, el provider cita las variables DYNATRACE_ENV_URL, dt_env_url o DYNATRACE_API_TOKEN que faltan. Para diagnosticar con más detalle, la documentación propone DYNATRACE_DEBUG=true y DYNATRACE_LOG_HTTP=terraform-provider-dynatrace.http.log, que escriben registros en el directorio de trabajo. Esos registros pueden contener datos del entorno: no los compartas sin revisarlos.
Buenas prácticas
- Un token por uso, con solo los scopes necesarios, y una rotación planificada.
- Variables de entorno o almacén de secretos del pipeline, nunca un token en el repositorio.
- Archivo
.gitignorepara.terraform/y para los archivos de estado: el estado puede contener valores sensibles (el módulo 2 trata el estado y el backend remoto).
Cuestionario
- ¿Qué forma de URL de entorno se aplica a Managed? a) https://abc.live.dynatrace.com b) https://<host>/e/<id> c) https://abc.apps.dynatrace.com d) https://sso.dynatrace.com
- ¿Qué comando descarga el provider? a) terraform plan b) terraform apply c) terraform init d) terraform fmt
- ¿Qué variable de entorno lleva el token de acceso del provider? a) DYNATRACE_API_TOKEN b) DT_CLIENT_SECRET c) DYNATRACE_PLATFORM_TOKEN d) DYNATRACE_DEBUG
- ¿Qué scopes requiere el recurso dynatrace_alerting? a) ReadConfig y WriteConfig b) settings.read y settings.write c) ServiceProviderAPI d) slo.read y slo.write
Soluciones
- b) Una URL Managed contiene el host del clúster, luego
/e/y el identificador del entorno. - c)
terraform initobtiene el provider desde el Registry. - a)
DYNATRACE_API_TOKEN(aliasDT_API_TOKEN); las otras variables conciernen a OAuth, a la plataforma SaaS o a la depuración. - b) La página del recurso indica
settings.readysettings.write.
Para ir más lejos
- Monaco o Terraform: ¿qué herramienta para la configuración de Dynatrace?
- Terraform y Dynatrace: alertas y dashboards como código
- Dynatrace Monaco: la configuración como código
- Documentación: instalar la CLI de Terraform y el provider
- Repositorio del provider Terraform de Dynatrace
Índice del curso · Módulo 2: Estado, importación y deriva con Terraform →
Preguntas frecuentes
¿Funciona el mismo provider para Managed y SaaS?
Sí, el provider es el mismo. La documentación indica dos formas de URL de entorno, una para SaaS y otra para Managed. Los tokens de plataforma y los clientes OAuth solo conciernen a SaaS.
¿Hace falta el token de clúster para los recursos habituales?
No. El token de clúster (dt_cluster_api_token) sirve para los recursos de la categoría Cluster Management. Los recursos de entorno se autentican con la URL del entorno y el token de acceso.
¿Por qué falla mi terraform plan en la autenticación?
Comprueba primero las dos variables y después los scopes del token, que deben coincidir con la página del recurso. Activa luego las variables de depuración de la documentación para leer los intercambios HTTP.
El provider está instalado y autenticado, y un primer recurso vive en el código. El módulo siguiente aborda lo que da a Terraform su robustez real: el estado, el backend remoto, la importación de recursos existentes y la deriva.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Este curso no sustituye las formaciones y certificaciones oficiales de Dynatrace University. Comprueba siempre las funcionalidades en la documentación oficial correspondiente a tu versión.