Si tu tenant es SaaS, Dynatrace SaaS 1.349 puede llegar sin avisar: según la página oficial de notas de versión (actualizada el 5 de noviembre de 2026), el despliegue empezó el 27 de octubre de 2026. Antes de leer la lista de novedades conviene preguntarse otra cosa: ¿qué dejará de funcionar el lunes sin que salte ninguna alarma?
Esta guía no sigue el orden de las notas. Parte de quién se ve afectado: primero quien gestiona permisos, luego quien mantiene pipelines de logs y configuración, y al final quien quiere probar las funciones nuevas. Solo trato Dynatrace SaaS; Managed tiene otro calendario.
Una aclaración: span.observer no ha probado la 1.349 en ningún tenant. Todo procede de la página de notas, que da una fecha de inicio de despliegue pero ninguna fecha por función. La priorización es opinión mía.
Dynatrace SaaS 1.349 y los permisos: empieza por aquí
El cambio más traicionero afecta a los ámbitos de objetos de Settings, solo en entornos del Group 3. Según la página, las condiciones de management zones en las políticas IAM dejan de coincidir y las condiciones de contexto de seguridad derivadas de zonas dejan de funcionar. Los identificadores de host groups se escriben como cadena (mygroup), no como identificador de entidad.
El efecto práctico es incómodo: una regla ALLOW puede dejar de conceder un acceso y una regla DENY puede dejar de bloquearlo, sin ningún error. Haz un inventario de tus políticas y sepáralas en las que dependen de management zones y las que no. Como contexto, mira Grail frente a Classic: permisos, tags y arquitectura.
Hay una limitación más: el enriquecimiento del contexto de seguridad solo se aplica, de entrada, a valores fijados en el borde, por ejemplo por OneAgent. No lo uses como única protección de ajustes definidos en otro sitio.
En la API, la llamada /iam/v1/accounts/{accountUuid}/groups/{groupUuid}/permissions admite como máximo 250 permisos por petición; si te pasas, POST y PUT devuelven 400. Un script que empuja todos los permisos de un grupo de golpe tiene que trocear.
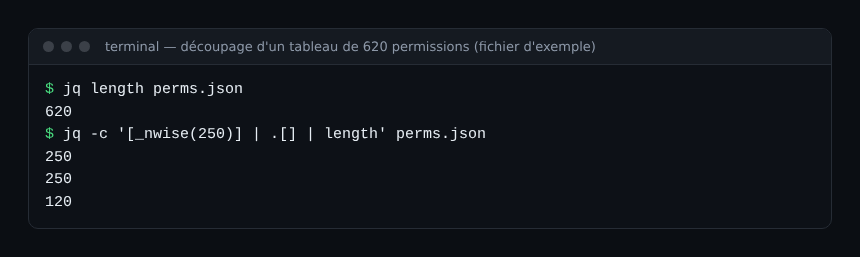
El ejemplo usa un archivo ficticio y la función _nwise de jq. Adáptalo al formato real del cuerpo de tus peticiones, que no he comprobado. Si un PUT superaba el límite, sustitúyelo por un PUT seguido de varios POST.
Datos y configuración: lo que puede romper un pipeline
La página enumera siete cambios incompatibles; dos tocan los datos directamente.
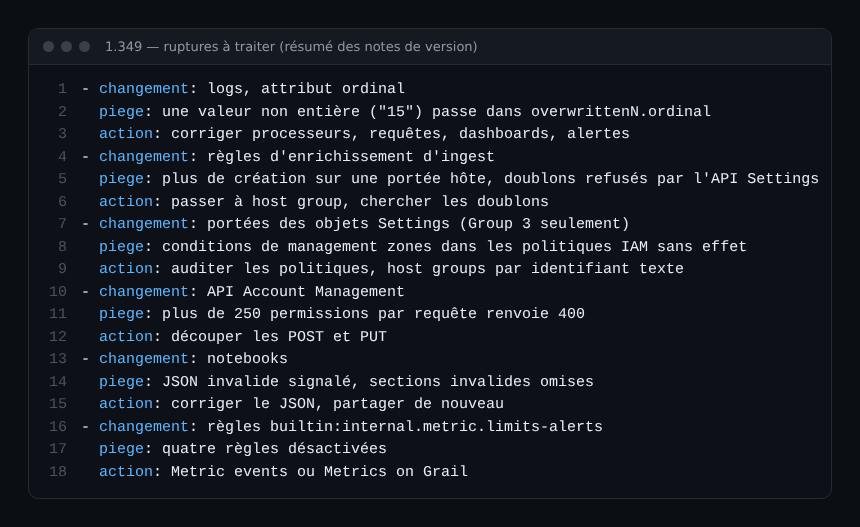
- Atributo
ordinalen logs: solo ordena un registro si contiene un entero. Un valor como"15"acaba enoverwrittenN.ordinal. Revisa consultas, procesadores y alertas que lean el campo antiguo, o renómbralo antes de la ingesta. - Reglas de enriquecimiento: ya no se crean reglas con ámbito de host en
builtin:ingest.enrichment.config. Las existentes se pueden editar «hasta nuevo aviso» y se retirarán más adelante. Además, la API de Settings rechaza duplicados dentro de un mismo ámbito, así que un pipeline de configuración que suba la misma regla dos veces fallará. - Reglas clásicas de límites de métricas: las cuatro reglas integradas de
builtin:internal.metric.limits-alertsquedan desactivadas en todos los entornos SaaS, y las activas se desactivaron solas. Sustitúyelas por Metric events o pasa a Latest Dynatrace con Metrics on Grail. - Request naming: el acceso pasa a depender de políticas IAM y contexto de seguridad, no de management zones. Si activas la opción, quien no tenga política equivalente pierde el acceso.
- Browser Monitor: en Group 3 hace falta ActiveGate 1.347 o superior para programar y ejecutar monitores. Las métricas
dt.synthetic.browser(.step).durationse calculan entonces a partir del JavaScript de RUM. - Notebooks: el JSON inválido se señala y las secciones inválidas se omiten. Importar un archivo corregido crea un notebook nuevo, de modo que se pierde lo compartido.
- ActiveGate multientorno: obsoleto. Las instalaciones actuales siguen funcionando, sin novedades, y se anunciará una fecha de fin de vida.
Funciones nuevas: pruébalas antes de activarlas
Ninguna obliga a actuar, así que hay margen para experimentar con calma.
- Agentes en Workflows: tres acciones, Run agent (el agente SRE escribe causa raíz, hallazgos y corrección propuesta en el problema), Prompt agentic AI y Prompt generative AI. Según la página, los agentes solo usan herramientas autorizadas, pueden exigir validación humana y registran cada paso. Empieza por un workflow que se limite a comentar un problema. Más contexto en nuestros ejemplos de Workflows y en las barreras de seguridad para agentes en producción.
- Causal AI para servicios OpenTelemetry: las anomalías de una misma cadena se agrupan en un único problema que nombra el servicio raíz, sin etiquetas ni reglas de correlación. Viene activado por defecto solo en Group 3, no en Group 1 ni en Group 2.
- Conector de Jira Service Management: crea, actualiza y cierra alertas de JSM según el estado de los problemas, con un alias estable para evitar duplicados.
Entre las novedades menores: importación de costes de Azure en formato FOCUS 1.2 (hasta 12 meses de histórico), buckets personalizados para métricas (el bucket por defecto default_metrics conserva 462 días) y un asistente de conexión con Snowflake que sustituirá a la extensión llamada a desaparecer. Para la puesta en marcha, consulta Snowflake con Dynatrace.
Cómo comprobar que todo sigue bien
- Permisos: prueba con una cuenta de servicio y una cuenta de usuario normales, antes y después. Si el resultado de un acceso cambia, hay una política que corregir.
- Logs: busca registros con el campo
overwrittenN.ordinalrelleno; delatan valores no enteros. No he ejecutado esa consulta. - Automatizaciones: relanza tus pipelines de configuración; un fallo por regla de enriquecimiento duplicada aparece al instante.
- Alertas: lista las que se apoyaban en las cuatro reglas desactivadas.
Buenas prácticas
- Averigua si tu entorno es Group 1, 2 o 3: varios cambios dependen de ello.
- Asigna un responsable con nombre y fecha a cada cambio incompatible.
- Vuelve a leer la página de notas antes de cada oleada: se actualiza después de publicarse.
Preguntas frecuentes
¿Cuándo se publicó Dynatrace SaaS 1.349?
La página indica que el despliegue empezó el 27 de octubre de 2026. No da fecha para cada función.
¿Qué entornos afecta el cambio de ámbitos?
Según las notas, solo el Group 3. Confirma tu grupo antes de auditar las políticas IAM.
¿Debo activar ya los agentes?
No. En los entornos existentes los ajustes no cambian; prueba primero con un workflow de bajo riesgo.
Conclusión
En la 1.349, lo primero es auditar las políticas IAM, el atributo ordinal de los logs y las reglas de enriquecimiento. Los agentes pueden esperar. Fuentes: notas de versión de Dynatrace SaaS 1.349 y la entrada del fabricante.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.