Un parque de 2000 hosts, un presupuesto de observabilidad limitado y la misma pregunta en cada revisión: ¿hay que instrumentarlo todo en profundidad? Los modos OneAgent responden a esa pregunta host por host. Full-Stack, Infrastructure y Discovery no recogen los mismos datos, no inyectan de la misma forma en los procesos y no consumen la licencia de la misma manera. El artículo resuelve primero la cuestión Dynatrace Full-Stack vs Infrastructure Monitoring, y trata después Discovery y Lambda.
La elección tiene un efecto directo en la fiabilidad. Un servicio crítico monitorizado en modo Infrastructure no tiene Distributed traces: el día del incidente, la guardia (on-call) ve una CPU saturada pero no la petición lenta que lo explica, y el MTTR se alarga. A la inversa, Full-Stack en todas partes sale caro para servidores de los que solo se quiere conocer la salud.
Este artículo compara los tres modos, muestra cómo activarlos (instalación, oneagentctl, interfaz, Settings API) y trata después el caso aparte de las funciones serverless: OneAgent para AWS Lambda, distribuido en forma de capa (layer). El contenido vale para Dynatrace SaaS y Dynatrace Managed, con las diferencias señaladas a lo largo del texto.
Modos OneAgent de un vistazo: Dynatrace Full-Stack vs Infrastructure Monitoring vs Discovery
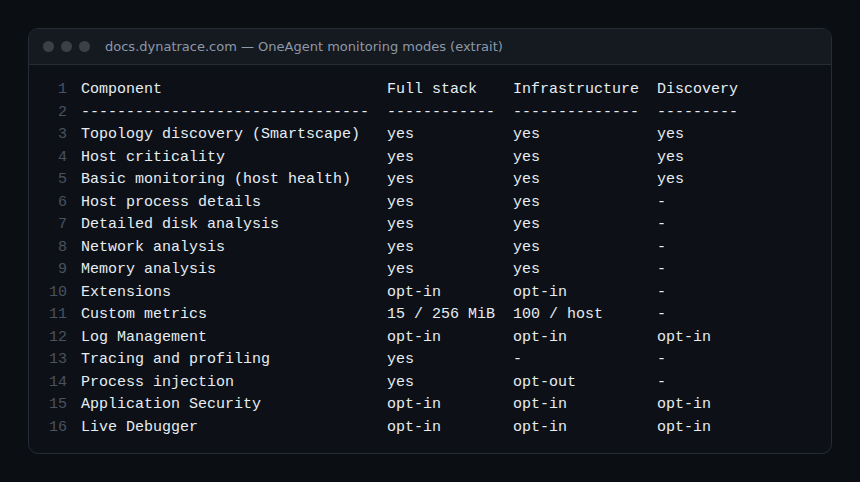
Por defecto, OneAgent se instala en Full-Stack. Los otros dos modos son más ligeros y se centran en la infraestructura. La tabla siguiente recoge la matriz publicada en la documentación oficial.
Full-Stack: trazas, perfilado y código
El modo Full-Stack aporta la visión completa de la aplicación: Distributed traces, perfilado, visibilidad a nivel de código, detalles de los procesos, análisis de disco, red y memoria. Es el único modo que ofrece trazado. Para las métricas personalizadas, la matriz de la documentación indica «15 / 256 MiB», frente a «100 / host» en Infrastructure.
Infrastructure: salud de los hosts y servicios de apoyo
El modo Infrastructure conserva la topología Smartscape, los detalles de proceso, el disco, la red y la memoria, pero no el trazado. Desde OneAgent 1.213, aun así inyecta automáticamente en los procesos para recoger las métricas JMX/PMI y las métricas de ejecución de Java, .NET, Node.js, Go, PHP y de los servidores web (Apache HTTP, NGINX, IIS). Esta inyección está activada por defecto y se puede desactivar (opt-out). Conviene a bases de datos, colas de mensajes y servidores de los que se vigila más la salud que el código.
Discovery: la cobertura de bajo coste
El modo Discovery, disponible a partir de OneAgent 1.281, ofrece métricas básicas para descubrir hosts y procesos: CPU (builtin:host.cpu.usage), memoria (builtin:host.mem.usage), disco, interfaces de red, disponibilidad del host. No da detalles de proceso ni extensiones. Solo se ofrece con el modelo de licencia Dynatrace Platform Subscription (DPS) y consume la capacidad Foundation & Discovery. La documentación recomienda Full-Stack para las aplicaciones críticas, Infrastructure para la infraestructura crítica y Discovery para el resto del parque.
Elegir el modo OneAgent adecuado para cada host
Razona a partir de los SLO, no del inventario. Hazte tres preguntas por grupo de hosts:
- ¿Depende un SLO de una transacción que pasa por este host? Sí: Full-Stack, porque sin trazas no localizarás la causa de una degradación de latencia.
- ¿Aloja el host un servicio de apoyo (base de datos, Kafka, ActiveMQ)? Infrastructure suele bastar, gracias a las métricas JMX y de ejecución.
- ¿Solo quieres saber que existe y que está bien? Discovery, si estás en DPS.
El detalle del consumo por modo depende de tu contrato: nuestro artículo sobre la licencia DPS y su consumo ayuda a cuantificar el escenario antes de cambiar cientos de hosts.
En la práctica: cambiar de modo
Paso 1 — Definir un modo por defecto
Antes de instalar, puedes cambiar el modo que se propone por defecto en la página de despliegue (Linux, Windows, AIX). En la plataforma reciente: Settings > Fleet management > Default mode. En Dynatrace Classic (y, por tanto, en Managed): Settings > General > Versions and updates > OneAgent default mode.
Paso 2 — Elegir el modo en la instalación
El parámetro de instalación --set-monitoring-mode acepta fullstack, infra-only o discovery:
# installation Linux en mode Infrastructure
sudo /bin/sh Dynatrace-OneAgent-Linux.sh --set-monitoring-mode=infra-only
El detalle de la instalación en Linux se describe en nuestra guía de OneAgent en Linux, y para SaaS en el módulo 2 de la formación de SaaS.
Paso 3 — Cambiar un host existente con oneagentctl
La herramienta se encuentra por defecto en /opt/dynatrace/oneagent/agent/tools y requiere derechos de root:
cd /opt/dynatrace/oneagent/agent/tools
# lire le mode actuel : fullstack, infra-only ou discovery
sudo ./oneagentctl --get-monitoring-mode
# passer en Discovery et redémarrer OneAgent
sudo ./oneagentctl --set-monitoring-mode=discovery --restart-service
El cambio de modo exige reiniciar OneAgent (--restart-service, versión 1.189+) y los servicios monitorizados. Un módulo inyectado sigue ligado al proceso mientras este no se haya reiniciado: planifica el cambio en una ventana de mantenimiento.
Paso 4 — Usar la interfaz o la API
En la interfaz: Hosts Classic, página del host, More (…) > Settings > Host monitoring > Monitoring Mode. A gran escala, usa la Settings API con el esquema builtin:host.monitoring: obtén el esquema y crea después el objeto de configuración por host.
Paso 5 — Gestionar la inyección
En Infrastructure, la inyección se puede cortar por host (--set-auto-injection-enabled=false) o mediante reglas de process monitoring. La documentación lo desaconseja: sin inyección, Application Security y Live Debugger ya no detectan nada. En Discovery ocurre lo contrario: la inyección de módulos de código está desactivada por defecto y se activa por host (Advanced settings > CodeModule Injection) si quieres Application Security.
OneAgent para AWS Lambda
Una función Lambda no tiene un host donde instalar un agente. Por eso Dynatrace distribuye OneAgent como una capa de Lambda (layer) pública por runtime y por región, configurada mediante variables de entorno o un archivo dtconfig.json. Los runtimes compatibles con el trazado son Python, Node.js, Java, .NET y Go. La noción de modo Full-Stack o Infrastructure no se aplica aquí: la capa traza las invocaciones.
Qué aporta la capa
- Distributed traces a través de API Gateway, SQS, SNS, EventBridge, Application Load Balancer y la llamada mediante el SDK de AWS;
- detección de cold starts, filtrable en las consultas (Function cold start);
- recogida de logs mediante la API Telemetry de Lambda, sin pasar por CloudWatch.
Desplegar la capa
- En Dynatrace Hub, selecciona AWS Lambda y después Set up.
- Elige el runtime, la arquitectura, la región y el método: variables de entorno, JSON, Terraform, AWS SAM, Serverless Framework o CloudFormation.
- Añade la capa por su ARN (cuenta de Dynatrace
585768157899para la generación actual) y las variables que proporciona el asistente.
Con la AWS CLI, atención: --environment sustituye todas las variables de la función. Incluye las variables existentes en el mismo comando:
aws lambda update-function-configuration \
  --function-name commande-api \
  --layers <ARN-de-la-couche-fourni-par-l-assistant> \
  --environment "Variables={AWS_LAMBDA_EXEC_WRAPPER=/opt/dynatrace,DT_TENANT=<tenant>,DT_CLUSTER=<cluster>,DT_CONNECTION_BASE_URL=<url>,DT_CONNECTION_AUTH_TOKEN_SECRETS_MANAGER_ARN=<arn-du-secret>}"
La variable DT_CONNECTION_AUTH_TOKEN_SECRETS_MANAGER_ARN (OneAgent 1.295+) lee el token de AWS Secrets Manager en lugar de escribirlo en claro. La función debe tener el permiso secretsmanager:GetSecretValue sobre ese secreto, y el secreto debe contener solo el token, no un JSON.
Costes y límites que conviene conocer
- Cold start: unos 900 ms en Node.js, 1000 ms en Python, 1500 ms en Java, 600 ms en Go y 5000 ms en .NET, medidos en funciones «hello world» con 512 MB. El tiempo de respuesta aumenta típicamente menos de un 10 %.
- Solo configuración local: la capa ignora los ajustes definidos en el servidor; solo cuentan las variables y
dtconfig.json. - Lambda Managed Instances no es compatible.
- En Java 25, la caché AOT activada por defecto impide la inyección:
JAVA_TOOL_OPTIONS="-XX:AOTCache=none"(OneAgent 1.343+) a costa de un cold start más largo. - En Node.js, ESM es opt-in mediante
DT_ENABLE_ESM_LOADERS=true. - Managed: la documentación de Managed describe la misma integración, pero los clústeres Managed offline no son compatibles.
Si tus funciones aún usan las capas «classic» (cuenta 725887861453), migra: la documentación indica un cold start típico de Java que pasa de menos de 4000 ms a menos de 1500 ms, y una memoria mínima de Java de 128 MB en lugar de 1500 MB. De paso, renombra DT_CLUSTER_ID a DT_CLUSTER. Para las métricas de CloudWatch, complétalo con la integración con AWS CloudWatch.
Cómo comprobar que funciona
- Hosts:
oneagentctl --get-monitoring-modedevuelve el modo esperado; en Deployment Status, pestaña OneAgents, el filtro Auto-injection muestra los hosts donde la inyección está desactivada. - Lambda: las invocaciones producen trazas en Distributed Tracing, logs, y la función aparece en Services. Para diagnosticar la exportación, añade temporalmente
DT_LOGLEVELCON=infoyDT_DEBUGFLAGS=debugHttpNative=true: una líneaHTTP/1.1 202 Acceptedconfirma el envío. Un 401 señala el token, el tenant o la URL; un 404 o un 200, la URLDT_CONNECTION_BASE_URL.
Buenas prácticas
- Asocia el modo a un grupo de hosts y a un SLO, documenta la regla y aplícala con la Settings API en lugar de a mano.
- Cambia durante una ventana de mantenimiento: los procesos deben reiniciarse para que el cambio sea completo.
- Para Lambda, guarda el token en Secrets Manager, mide el cold start antes y después, y acerca el ActiveGate a la región de las funciones si la latencia importa.
- Revisa la elección cada trimestre: un servicio que entra en un recorrido crítico debe pasar a Full-Stack.
Preguntas frecuentes
¿Se puede pasar de Full-Stack a Discovery sin reinstalar OneAgent?
Sí, con oneagentctl --set-monitoring-mode=discovery --restart-service, la interfaz o la Settings API. Prevé el reinicio de los procesos monitorizados para retirar los módulos ya inyectados.
¿Existe el modo Discovery en Dynatrace Managed?
La documentación de Managed describe los tres modos, pero Discovery solo está disponible con el modelo de licencia DPS. Comprueba tu contrato antes de planteártelo.
¿Tiene OneAgent para Lambda un modo Infrastructure?
No. La capa de Lambda traza las invocaciones y puede recoger los logs. Las métricas de plataforma (duración, errores, throttles) provienen de la integración con CloudWatch, que conviene combinar con la capa.
Conclusión
Los modos OneAgent no son un ajuste de instalación que se olvida: deciden lo que verá la guardia el día del incidente. Full-Stack donde viven los SLO, Infrastructure para los servicios de apoyo, Discovery para la cobertura y la capa de Lambda para el serverless, con un ojo puesto en el cold start. Para el detalle, consulta la documentación de los modos de OneAgent y la guía Trace Lambda functions.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.