El envenenamiento de herramientas MCP apunta a un punto ciego: el texto que el modelo lee antes incluso de actuar. Cuando un agente se conecta a un servidor MCP, recupera la lista de herramientas con su nombre, su descripción y el esquema de sus argumentos. El modelo lee esas descripciones como instrucciones. Un servidor malicioso o comprometido puede esconder ahí órdenes: leer un archivo de claves, llamar a la herramienta de otro servidor con otros parámetros u ocultar una acción al usuario.
El problema para un equipo de operaciones es que nada «se cae». No hay error 500 ni pico de latencia: el agente simplemente hace algo distinto de lo esperado. Solo la telemetría y una comparación con un estado conocido permiten verlo.
Esta guía trata la detección: qué señales vigilar en las trazas y los logs, cómo calcular una huella del catálogo de herramientas y cómo alertar en Dynatrace SaaS o Dynatrace Managed. Las medidas generales de endurecimiento están en nuestra guía para proteger un servidor MCP.
Envenenamiento de herramientas MCP: tool poisoning, line jumping y rug pull
La guía de seguridad de servidores locales de modelcontextprotocol.io describe el «catálogo de herramientas envenenado»: los nombres y las descripciones de las herramientas son instrucciones que lee el modelo, y un servidor puede colar en ellas directivas que orienten al agente, incluso sobre el uso de herramientas de otros servidores, sin que la herramienta manipulada llegue a invocarse. Se habla de tool poisoning, y de tool shadowing cuando el objetivo es la herramienta de otro servidor. La misma guía describe el rug pull: un servidor modifica sus definiciones después de que las hayas aprobado.
Trail of Bits bautizó como line jumping la forma más directa: el ataque se produce ya en la respuesta a tools/list, antes de cualquier invocación de herramienta, puesto que el cliente añade esas descripciones al contexto del modelo.
La especificación de MCP fija aquí dos reglas útiles. Los clientes deben (MUST) considerar poco fiables las anotaciones de herramientas, salvo que procedan de un servidor de confianza. Y un servidor que declara la capacidad listChanged debería (SHOULD) enviar la notificación notifications/tools/list_changed cuando cambie su lista de herramientas. Un rug pull honesto deja, por tanto, un rastro; un servidor malicioso puede saltárselo, de ahí el interés de comparar el propio catálogo.
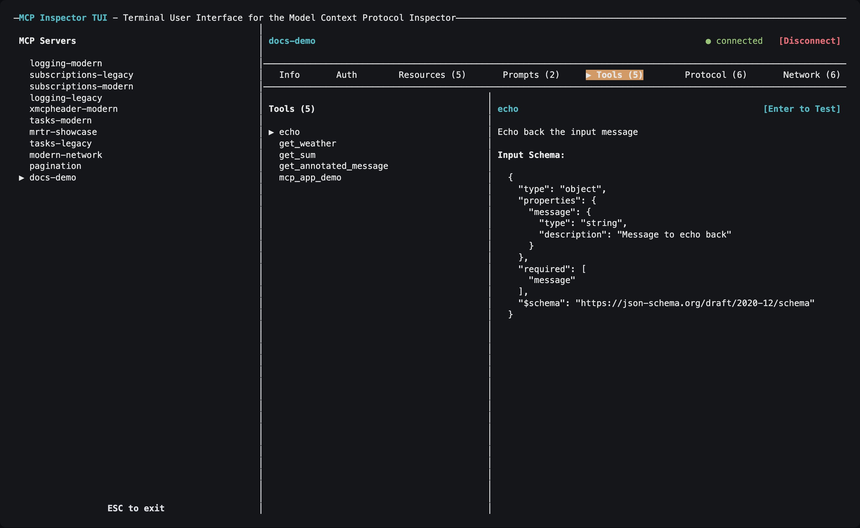
La primera defensa, la más sencilla: leer las descripciones sin un modelo en el bucle. MCP Inspector muestra cada herramienta, su descripción y su esquema de entrada. Una descripción que habla de algo distinto de la función de la herramienta es una señal de alarma.
Lo que pueden ver las trazas y los logs
Las convenciones semánticas de OpenTelemetry para MCP (estado Development, ahora mantenidas en el repositorio semantic-conventions-genai) dan un vocabulario común a los spans:
mcp.method.name: el método, por ejemplotools/list,tools/callonotifications/tools/list_changed;gen_ai.tool.nameygen_ai.operation.name=execute_toolpara las llamadas a herramientas;error.type=tool_errorcuando el resultado vuelve conisErroratrue;gen_ai.tool.call.argumentsygen_ai.tool.call.result, opcionales (opt-in), porque pueden contener datos sensibles;gen_ai.tool.description, recomendado en los spansexecute_tool, con la misma advertencia.
Con estos atributos, tres señales pasan a ser observables: un catálogo que cambia, una herramienta nunca vista que aparece en las llamadas y una secuencia de llamadas anómala (una herramienta de escritura invocada justo después de leer contenido externo). La puesta en marcha de los spans se detalla en nuestra guía para observar agentes MCP con OpenTelemetry.
Detectar el envenenamiento con tres señales
Señal 1: la huella del catálogo de herramientas
El principio es el de un control de integridad: se calcula una huella de las definiciones aprobadas y se recalcula a intervalos regulares. La CLI de MCP Inspector consulta un servidor sin un modelo en el bucle. Esta es una ejecución real sobre el servidor de referencia filesystem:
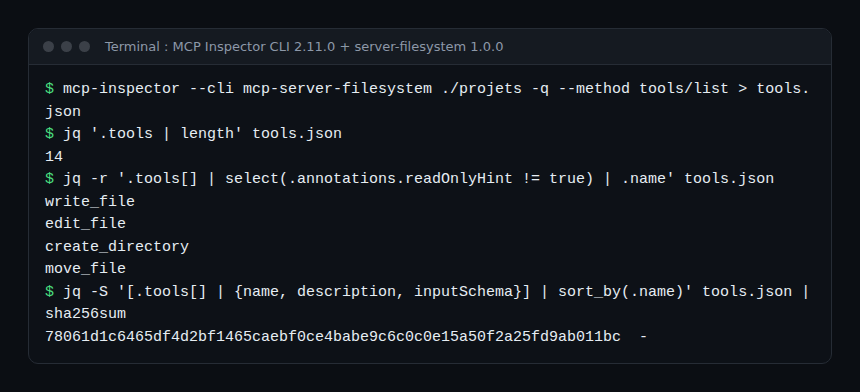
El cálculo conserva solo lo que lee el modelo (nombre, descripción, esquema de entrada), ordenado por nombre para que el orden de la respuesta no cambie la huella. El script de control completo, para lanzar como tarea programada en una máquina de administración:
#!/usr/bin/env bash
# controle-catalogue.sh SERVEUR COMMANDE...
set -euo pipefail
nom="$1"; shift
ref="/var/lib/mcp-catalogue/$nom.sha256"

mcp-inspector --cli "$@" -q --method tools/list > "/tmp/$nom-tools.json"
empreinte=$(jq -S '[.tools[] | {name, description, inputSchema}] | sort_by(.name)' \
  "/tmp/$nom-tools.json" | sha256sum | cut -d' ' -f1)

# Motifs suspects dans les descriptions : balises d'instruction, chemins de secrets, séquences ANSI
suspects=$(jq -r '.tools[] | select((.description // "") | test("<important>|ignore|\\.ssh|id_rsa|\u001b"; "i")) | .name' \
  "/tmp/$nom-tools.json")

if [ "$empreinte" != "$(cat "$ref")" ] || [ -n "$suspects" ]; then
  jq -n --arg s "$nom" --arg e "$empreinte" --arg o "$suspects" \
    '[{content: ("Catalogue MCP modifie ou suspect : " + $s), severity: "warn",
       "log.source": "mcp-catalogue", "mcp.catalogue.server": $s,
       "mcp.catalogue.sha256": $e, "mcp.catalogue.suspects": $o}]' |
  curl -sf -X POST "https://<env-id>.live.dynatrace.com/api/v2/logs/ingest" \
    -H "Content-Type: application/json; charset=utf-8" \
    -H "Authorization: Api-Token $DT_API_TOKEN" -d @-
fi
Las líneas críticas: -q reduce la salida de la CLI al resultado; el filtro test() busca patrones típicos de inyección, entre ellos el carácter de escape ANSI (\u001b), que puede ocultar texto en un terminal; el envío pasa por la Log ingestion API con un token con scope logs.ingest. En Managed, la URL pasa a ser https://<votre-domaine>/e/<env-id>/api/v2/logs/ingest. Los atributos mcp.catalogue.* son una elección de nombres local, no una convención.
Inicializa la referencia tras una revisión humana de las descripciones y actualízala solo después de otra revisión: es el equivalente a una revisión de dependencias.
Señal 2: las notificaciones de cambio de lista
Si tu cliente o una pasarela MCP genera spans según las convenciones, una notificación notifications/tools/list_changed en producción merece una comprobación. En Dynatrace SaaS:
fetch spans, from: now() - 24h
| filter mcp.method.name == "notifications/tools/list_changed"
| summarize notifications = count(), by: { service.name }
Señal 3: una herramienta nunca vista o un error de herramienta
Una herramienta aparecida hace poco en las llamadas, sin un cambio de catálogo aprobado, es sospechosa:
fetch spans, from: now() - 7d
| filter mcp.method.name == "tools/call"
| summarize premier_appel = min(start_time), appels = count(), by: { gen_ai.tool.name }
| filter premier_appel > now() - 24h
Añade una vista de las llamadas fallidas (error.type == "tool_error") por herramienta: una herramienta envenenada que intenta acceder a un archivo prohibido suele producir errores antes de lograrlo.
Alertar en Dynatrace SaaS y Managed
Dynatrace SaaS. En Settings > Analyze and alert > Alerts > All alerts > Custom alerts, pestaña Advanced, elige el tipo de datos Records y la consulta:
fetch logs
| filter log.source == "mcp-catalogue"
Cada registro que coincida dispara una alerta. Para las señales 2 y 3, una alerta de tipo Timeseries sobre un makeTimeseries count() también funciona; la documentación recomienda interval: 1m. El método completo está en nuestra guía para crear una alerta en Dynatrace.
Dynatrace Managed. Las consultas DQL sobre spans requieren Grail y no se aplican. La señal 1 funciona tal cual: la Log ingestion API existe en Managed, y un log event (Settings > Log Monitoring > Events extraction) cuyo Matcher filtre por el origen mcp-catalogue crea un evento, incluso un problema.
Bloquear, no solo detectar
La detección tiene retraso. Para los servidores de terceros, añade un control en línea. El proyecto de código abierto mcp-context-protector de Trail of Bits envuelve un servidor MCP y asocia cada riesgo con un control:
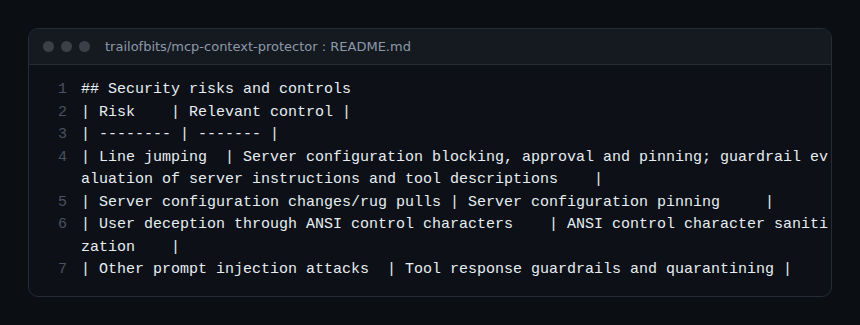
Su README describe un fijado en el primer uso: las instrucciones del servidor, las descripciones y los esquemas de las herramientas se comparan con una configuración aprobada, se verifican al conectar y en cada notifications/tools/list_changed, y cualquier diferencia bloquea las llamadas hasta una nueva aprobación. El proyecto se presenta como un wrapper; pruébalo antes de imponerlo.
Cómo comprobar que funciona
- En un servidor de prueba, modifica la descripción de una herramienta: el script debe enviar un log, visible con
fetch logs | filter log.source == "mcp-catalogue". - Añade la cadena
<IMPORTANT>en una descripción: el campomcp.catalogue.suspectsdebe nombrar la herramienta. - Comprueba que la alerta personalizada o el log event ha creado un evento.
Buenas prácticas
- Revisar las descripciones antes de aprobar un servidor, como una dependencia.
- Fijar las definiciones y preferir los clientes que piden de nuevo el consentimiento cuando cambian.
- Mantener pocos servidores: todos comparten el contexto del modelo.
- Activar los argumentos de herramientas en los spans solo con enmascaramiento de datos sensibles.
- Separar lectura y acción: un agente que lee contenido externo no debería disponer de herramientas de escritura sin validación humana.
Preguntas frecuentes
¿Detecta un antivirus o un escáner de dependencias el envenenamiento de herramientas MCP?
Rara vez: la carga es texto en lenguaje natural, no código. Hay que controlar las propias descripciones y su evolución en el tiempo.
¿Detecta la huella a un servidor que cambia su respuesta según el cliente?
No necesariamente: un servidor puede servir una lista distinta a tu control y al agente. De ahí el interés de las señales 2 y 3, observadas sobre el tráfico real.
¿Hay que registrar los argumentos de las herramientas en las trazas?
Las convenciones los clasifican como opcionales, con una advertencia sobre datos sensibles. Actívalos para una investigación o en un perímetro limitado, con enmascaramiento previo.
Conclusión
El envenenamiento de herramientas MCP no dispara ninguna alerta clásica: hay que buscarlo. Una huella del catálogo, spans conformes a las convenciones de OpenTelemetry y una alerta de Dynatrace sobre las diferencias cubren lo esencial. Complétalo con el aislamiento de los servidores locales, detallado en nuestra guía sobre servidores MCP STDIO.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Fuentes: guía de seguridad de servidores MCP locales, convenciones semánticas de OpenTelemetry para MCP. Los atributos evolucionan: compruébalos antes de construir tus consultas. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.