يستهدف تسميم أدوات MCP نقطة عمياء: النص الذي يقرؤه النموذج قبل أن يتصرف أصلًا. فحين يتصل وكيل بخادم MCP، يجلب قائمة الأدوات مع اسم كل منها ووصفه ومخطط وسائطه. ويقرأ النموذج هذه الأوصاف كأنها تعليمات. ويستطيع خادم خبيث أو مخترق أن يخفي فيها توجيهات: قراءة ملف مفاتيح، أو استدعاء أداة خادم آخر بوسائط أخرى، أو إخفاء إجراء عن المستخدم.
والمشكلة بالنسبة إلى فريق التشغيل أن شيئًا لا «ينهار». لا خطأ 500 ولا ارتفاع في زمن الاستجابة: الوكيل يفعل ببساطة شيئًا غير ما يُنتظر منه. ولا تكشف ذلك إلا القياسات عن بُعد (telemetry) والمقارنة بحالة معروفة.
يعالج هذا الدليل الكشف: أي الإشارات تراقب في التتبعات والسجلات، وكيف تحسب بصمة لكتالوج الأدوات، وكيف تنبّه في Dynatrace SaaS أو Dynatrace Managed. أما إجراءات التحصين العامة فهي في دليلنا لتأمين خادم MCP.
تسميم أدوات MCP: tool poisoning وline jumping وrug pull
يصف دليل أمان الخوادم المحلية على modelcontextprotocol.io «كتالوج الأدوات المسمَّم»: أسماء الأدوات وأوصافها تعليمات يقرؤها النموذج، ويستطيع الخادم أن يدسّ فيها توجيهات تحرّف سلوك الوكيل، بما في ذلك استخدام أدوات خوادم أخرى، دون أن تُستدعى الأداة المفخخة أصلًا. يُسمّى ذلك tool poisoning، وtool shadowing حين يكون الهدف أداة خادم آخر. ويصف الدليل نفسه rug pull: يعدّل الخادم تعريفاته بعد أن وافقت عليها.
أطلقت Trail of Bits اسم line jumping على أكثر الأشكال مباشرة: يقع الهجوم منذ الرد على tools/list، قبل أي استدعاء لأداة، لأن العميل يضيف هذه الأوصاف إلى سياق النموذج.
تضع مواصفات MCP قاعدتين مفيدتين هنا. على العملاء أن يعاملوا (MUST) تعليقات الأدوات (annotations) على أنها غير موثوقة ما لم تأتِ من خادم موثوق. وعلى الخادم الذي يعلن القدرة listChanged أن يرسل (SHOULD) الإشعار notifications/tools/list_changed حين تتغير قائمة أدواته. فـ rug pull الأمين يترك أثرًا؛ أما الخادم الخبيث فقد يتجاهل ذلك، ومن هنا أهمية مقارنة الكتالوج نفسه.
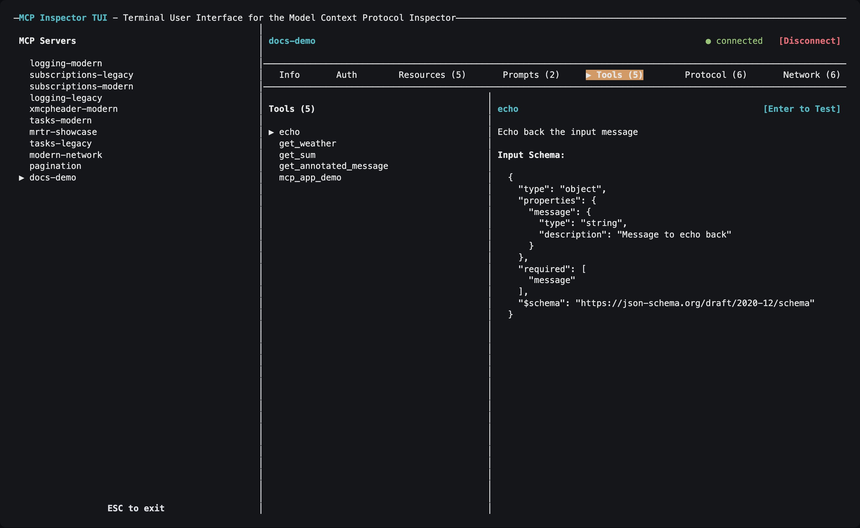
الدفاع الأول، وهو الأبسط: قراءة الأوصاف دون نموذج في الحلقة. يعرض MCP Inspector كل أداة ووصفها ومخطط مدخلاتها. والوصف الذي يتحدث عن شيء غير وظيفة الأداة علامة إنذار.
ما تستطيع التتبعات والسجلات رؤيته
تمنح الاصطلاحات الدلالية (semantic conventions) في OpenTelemetry الخاصة بـ MCP (حالة Development، وتُصان الآن في مستودع semantic-conventions-genai) مفردات مشتركة للـ spans:
mcp.method.name: الطريقة، مثلtools/listأوtools/callأوnotifications/tools/list_changed؛gen_ai.tool.nameوgen_ai.operation.name=execute_toolلاستدعاءات الأدوات؛error.type=tool_errorحين تعود النتيجة معisErrorبالقيمةtrue؛gen_ai.tool.call.argumentsوgen_ai.tool.call.result، اختياريان (opt-in) لأنهما قد يحتويان بيانات حساسة؛gen_ai.tool.description، موصى به على spans من نوعexecute_tool، مع التحذير نفسه.
بهذه السمات تصبح ثلاث إشارات قابلة للرصد: كتالوج يتغير، وأداة لم تُرَ من قبل تظهر في الاستدعاءات، وتسلسل استدعاءات شاذ (أداة كتابة تُستدعى مباشرة بعد قراءة محتوى خارجي). وإعداد الـ spans مفصّل في دليلنا لمراقبة وكلاء MCP باستخدام OpenTelemetry.
كشف التسميم بثلاث إشارات
الإشارة 1: بصمة كتالوج الأدوات
المبدأ هو مبدأ فحص السلامة: تحسب بصمة للتعريفات المعتمدة، ثم تعيد حسابها على فترات منتظمة. تستعلم واجهة CLI في MCP Inspector خادمًا دون نموذج في الحلقة. وهذا تشغيل فعلي على الخادم المرجعي filesystem:
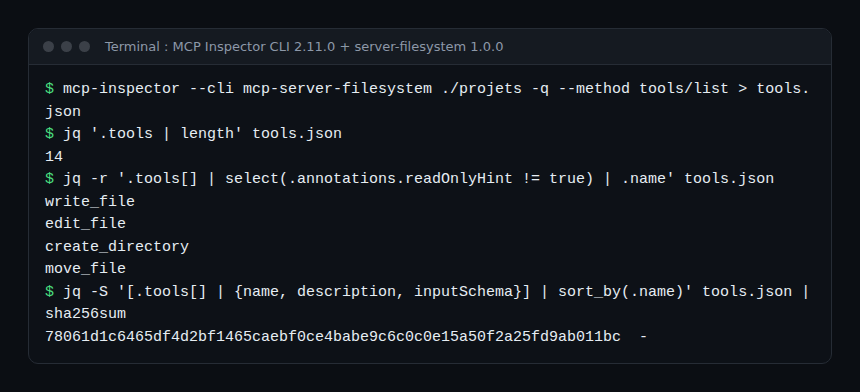
يُبقي الحساب على ما يقرؤه النموذج فقط (الاسم والوصف ومخطط المدخلات)، مرتبًا بالاسم كي لا يغيّر ترتيب الرد البصمة. وهذا هو سكربت الفحص الكامل، لتشغيله كمهمة مجدولة على جهاز إدارة:
#!/usr/bin/env bash
# controle-catalogue.sh SERVEUR COMMANDE...
set -euo pipefail
nom="$1"; shift
ref="/var/lib/mcp-catalogue/$nom.sha256"

mcp-inspector --cli "$@" -q --method tools/list > "/tmp/$nom-tools.json"
empreinte=$(jq -S '[.tools[] | {name, description, inputSchema}] | sort_by(.name)' \
  "/tmp/$nom-tools.json" | sha256sum | cut -d' ' -f1)

# Suspicious patterns in descriptions: instruction tags, secret paths, ANSI sequences
suspects=$(jq -r '.tools[] | select((.description // "") | test("<important>|ignore|\\.ssh|id_rsa|\u001b"; "i")) | .name' \
  "/tmp/$nom-tools.json")

if [ "$empreinte" != "$(cat "$ref")" ] || [ -n "$suspects" ]; then
  jq -n --arg s "$nom" --arg e "$empreinte" --arg o "$suspects" \
    '[{content: ("Catalogue MCP modifie ou suspect : " + $s), severity: "warn",
       "log.source": "mcp-catalogue", "mcp.catalogue.server": $s,
       "mcp.catalogue.sha256": $e, "mcp.catalogue.suspects": $o}]' |
  curl -sf -X POST "https://<env-id>.live.dynatrace.com/api/v2/logs/ingest" \
    -H "Content-Type: application/json; charset=utf-8" \
    -H "Authorization: Api-Token $DT_API_TOKEN" -d @-
fi
الأسطر الحرجة: الخيار -q يختصر خرج CLI إلى النتيجة؛ ويبحث المرشّح test() عن أنماط الحقن المعتادة، ومنها محرف الهروب ANSI (\u001b) الذي يستطيع إخفاء نص في الطرفية؛ ويجري الإرسال عبر Log ingestion API برمز مميّز بالنطاق logs.ingest. وفي Managed يصبح العنوان https://<votre-domaine>/e/<env-id>/api/v2/logs/ingest. أما السمات mcp.catalogue.* فاختيار تسمية محلي لا اصطلاح معتمد.
هيّئ المرجع بعد مراجعة بشرية للأوصاف، ولا تحدّثه إلا بعد مراجعة جديدة: إنه المقابل لمراجعة التبعيات.
الإشارة 2: إشعارات تغيّر القائمة
إذا كان عميلك أو بوابة MCP تُنتج spans وفق الاصطلاحات، فإن الإشعار notifications/tools/list_changed في الإنتاج يستحق التحقق. في Dynatrace SaaS:
fetch spans, from: now() - 24h
| filter mcp.method.name == "notifications/tools/list_changed"
| summarize notifications = count(), by: { service.name }
الإشارة 3: أداة لم تُرَ من قبل أو خطأ في أداة
أداة ظهرت حديثًا في الاستدعاءات دون تغيير معتمد في الكتالوج أمر مريب:
fetch spans, from: now() - 7d
| filter mcp.method.name == "tools/call"
| summarize premier_appel = min(start_time), appels = count(), by: { gen_ai.tool.name }
| filter premier_appel > now() - 24h
أضف عرضًا للاستدعاءات الفاشلة (error.type == "tool_error") لكل أداة: فالأداة المسمَّمة التي تحاول الوصول إلى ملف محظور تُنتج غالبًا أخطاء قبل أن تنجح.
التنبيه في Dynatrace SaaS وManaged
Dynatrace SaaS. في Settings > Analyze and alert > Alerts > All alerts > Custom alerts، تبويب Advanced، اختر نوع البيانات Records والاستعلام:
fetch logs
| filter log.source == "mcp-catalogue"
كل سجل مطابق يطلق تنبيهًا. وللإشارتين 2 و3، يعمل أيضًا تنبيه من نوع Timeseries على makeTimeseries count()؛ وتوصي الوثائق بـ interval: 1m. والطريقة الكاملة في دليلنا لإنشاء تنبيه في Dynatrace.
Dynatrace Managed. استعلامات DQL على الـ spans تتطلب Grail ولا تنطبق هنا. أما الإشارة 1 فتعمل كما هي: Log ingestion API موجودة في Managed، وحدث سجل (Settings > Log Monitoring > Events extraction) يرشّح الـMatcher فيه بالمصدر mcp-catalogue ينشئ حدثًا، بل مشكلة.
الحجب، لا الكشف فقط
للكشف تأخّر. ولخوادم الجهات الخارجية، أضف فحصًا في المسار نفسه. يغلّف مشروع Trail of Bits مفتوح المصدر mcp-context-protector خادم MCP ويقرن كل خطر بضابط:
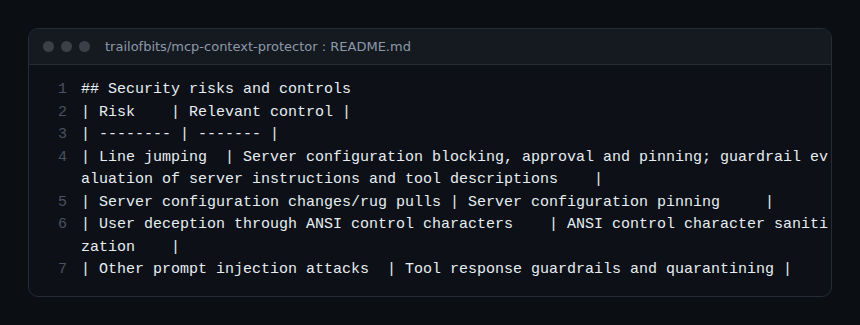
يصف README الخاص به تثبيتًا عند أول استخدام: تعليمات الخادم وأوصاف الأدوات ومخططاتها تُقارن بإعداد معتمد، وتُفحص عند الاتصال ثم عند كل notifications/tools/list_changed، وأي اختلاف يحجب الاستدعاءات حتى موافقة جديدة. ويقدّم المشروع نفسه على أنه غلاف (wrapper)؛ فاختبره قبل أن تفرضه.
كيف تتحقق من أن الإعداد يعمل
- على خادم اختبار، عدّل وصف أداة: يجب أن يرسل السكربت سجلًا، يظهر بالاستعلام
fetch logs | filter log.source == "mcp-catalogue". - أضف السلسلة
<IMPORTANT>في وصف: يجب أن يذكر الحقلmcp.catalogue.suspectsاسم الأداة. - تأكد من أن التنبيه المخصص أو حدث السجل أنشأ حدثًا فعلًا.
أفضل الممارسات
- راجع الأوصاف قبل اعتماد خادم، كما تراجع تبعية.
- ثبّت التعريفات وفضّل العملاء الذين يطلبون الموافقة من جديد حين تتغير.
- أبقِ عدد الخوادم قليلًا: كلها تتشارك سياق النموذج.
- لا تفعّل وسائط الأدوات في الـ spans إلا مع إخفاء للبيانات الحساسة.
- افصل القراءة عن الإجراء: الوكيل الذي يقرأ محتوى خارجيًا لا ينبغي أن تتوفر له أدوات كتابة دون موافقة بشرية.
الأسئلة الشائعة
هل يكشف مضاد الفيروسات أو ماسح التبعيات تسميم أدوات MCP؟
نادرًا: الحمولة نص بلغة طبيعية لا شيفرة. يجب فحص الأوصاف نفسها وتطورها عبر الزمن.
هل تكشف البصمة خادمًا يغيّر ردوده بحسب العميل؟
ليس بالضرورة: قد يقدّم الخادم قائمة مختلفة لفحصك وللوكيل. ومن هنا أهمية الإشارتين 2 و3، المرصودتين على الحركة الفعلية.
هل ينبغي تسجيل وسائط الأدوات في التتبعات؟
تصنّفها الاصطلاحات اختيارية مع تحذير بشأن البيانات الحساسة. فعّلها لتحقيق أو على نطاق محدود، مع إخفاء مسبق.
الخلاصة
تسميم أدوات MCP لا يطلق أي تنبيه تقليدي: يجب البحث عنه. وتغطي بصمة الكتالوج وspans المطابقة لاصطلاحات OpenTelemetry وتنبيه Dynatrace على الاختلافات معظم الحاجة. وأكمل ذلك بعزل الخوادم المحلية، المفصّل في دليلنا عن خوادم MCP STDIO.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. المصادر: دليل أمان خوادم MCP المحلية واصطلاحات OpenTelemetry الدلالية لـ MCP؛ السمات تتطور، فتحقق منها قبل بناء استعلاماتك.