Auditar servidores MCP en la empresa empieza por una constatación incómoda: nadie sabe exactamente cuántos hay. Un desarrollador añade un servidor en su editor, un equipo versiona otro en .mcp.json, otro lleva seis meses funcionando en un equipo de pruebas con un token olvidado. Cada uno de estos servidores da a un modelo de lenguaje la capacidad de actuar sobre un sistema real.
La guía para proteger un servidor MCP describe las medidas que hay que aplicar al construirlo. Este artículo trata el paso siguiente: verificar, a intervalos regulares, lo que está realmente desplegado y deducir las desviaciones que corregir. La auditoría sirve a la fiabilidad de forma concreta. Reduce la superficie que hay que examinar durante un incidente, y por tanto el tiempo de diagnóstico (MTTR), y evita el trabajo manual de revocación de urgencia (toil).
El contenido vale para cualquier servidor MCP, sea cual sea el backend. Para los servidores MCP de Dynatrace, consulte las páginas de instalación de Dynatrace SaaS y de Dynatrace Managed; las dos plataformas no se mezclan.
Auditar servidores MCP: alcance y referencial
Una auditoría necesita un referencial. Para MCP hay dos, publicados por el proyecto: la página Security Best Practices y la especificación de autorización (versión 2026-07-28 en el momento de la redacción). Ofrecen requisitos verificables, formulados con MUST y SHOULD. La auditoría consiste en confrontar cada servidor con esos requisitos.
Distinga desde el principio tres familias, porque las preguntas difieren:
- Servidores locales (stdio): se ejecutan con los derechos del usuario. La especificación de autorización precisa que estos servidores no siguen el flujo OAuth y obtienen sus credenciales del entorno.
- Servidores remotos (HTTP): son recursos protegidos en el sentido de OAuth 2.1, con audiencia del token, ámbitos y metadatos.
- Pasarelas y servidores intermediarios: retransmiten hacia API de terceros y concentran los riesgos de «confused deputy». Para este caso, consulte la pasarela MCP agentgateway.
Paso 1: inventariar los servidores y su origen
No se puede auditar lo que no se ve. Recoja los archivos de configuración de los clientes (editores, asistentes, agentes) y elabore la lista de servidores: nombre, transporte, comando o URL, propietario, versión, fecha de instalación.
Tomando Claude Code como ejemplo, la documentación distingue tres ámbitos: local (almacenado en ~/.claude.json), proyecto (archivo .mcp.json en la raíz, compartido mediante el control de versiones) y usuario (~/.claude.json, todos los proyectos). El comando claude mcp list lista los servidores configurados y claude mcp get <nombre> detalla uno de ellos. Cada cliente tiene sus propias ubicaciones: anótelas a partir de la documentación de cada uno.
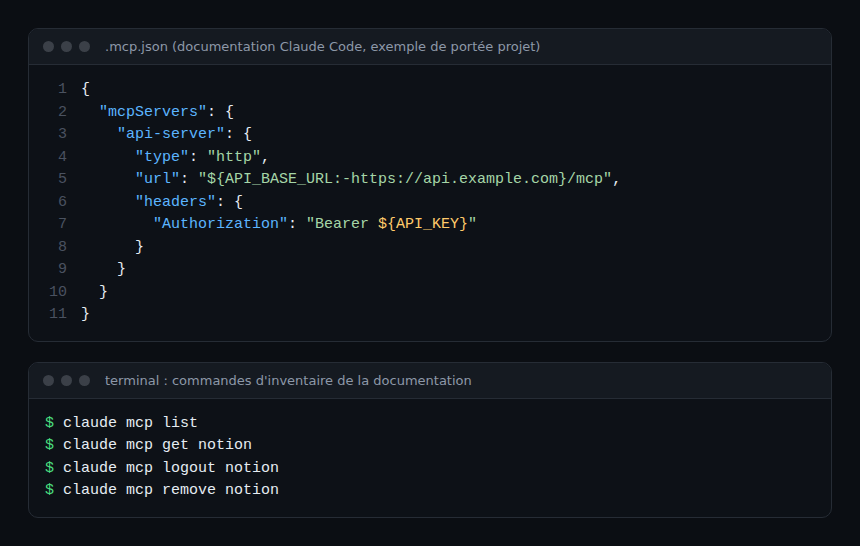
Un primer script de inventario sobre los repositorios basta para detectar desviaciones. Lista los servidores declarados en un .mcp.json y busca tokens escritos en claro:
jq -r '.mcpServers | to_entries[]
  | [.key, (.value.type // "?"), (.value.command // .value.url)] | @tsv' .mcp.json

grep -nE 'Bearer +[A-Za-z0-9._-]{20,}' .mcp.json
El primer comando muestra una tabla con nombre, tipo, comando o URL. El segundo señala cualquier cabecera Bearer seguida de un token literal. En el ejemplo de la documentación anterior, el valor pasa en cambio por ${API_KEY}: la clave se queda en el entorno, no en el archivo versionado.
Paso 2: controlar procedencia y ejecución
Para cada servidor local, anote de dónde viene el código y qué lanza. La página de buenas prácticas describe el ataque mediante un comando de inicio malicioso: un servidor instalado a través de una configuración puede ejecutar cualquier comando con los privilegios del cliente, sin que el usuario vea nada. Recomienda mostrar el comando exacto antes de ejecutarlo, señalar los patrones peligrosos (sudo, rm -rf, acceso a claves SSH) y ejecutar el servidor en un sandbox con privilegios mínimos.
Puntos que verificar:
- el comando no descarga ni ejecuta código sin fijar en cada arranque;
- el servidor dispone de acceso restringido al sistema de archivos y a la red; el artículo sobre el aislamiento de los comandos de un servidor MCP stdio detalla el método;
- un servidor HTTP local no se deja abierto en la red: la página recomienda stdio, o un token de autorización, o un socket Unix de acceso restringido.
Por el lado del cliente, la documentación de Claude Code indica que los servidores de ámbito proyecto piden aprobación en sesión interactiva, pero se cargan sin aviso en las ejecuciones no interactivas (claude -p). Una auditoría debe, por tanto, examinar también los pipelines automatizados, no solo los equipos de trabajo.
Paso 3: verificar tokens, audiencia y ámbitos
Es el núcleo de la auditoría para los servidores remotos. La especificación exige que el servidor valide que el token le está destinado (audiencia) y que no acepte ni transmita otros tokens. Retransmitir un token recibido hacia una API posterior se llama «token passthrough» y la especificación lo prohíbe explícitamente, entre otras razones porque difumina la trazabilidad: los registros de la API posterior ya no muestran quién actuó realmente.
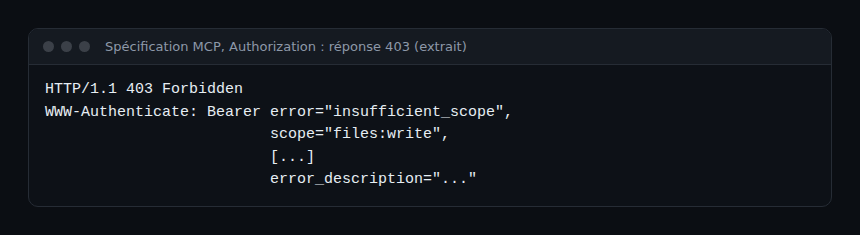
En cuanto al ámbito, la página de buenas prácticas describe un modelo progresivo: un conjunto mínimo al principio y luego una elevación puntual mediante un desafío WWW-Authenticate cuando se intenta una operación privilegiada. Entre los errores comunes enumera la publicación de todos los ámbitos posibles en scopes_supported y el uso de ámbitos comodín (*, all, full-access). Un servidor bien configurado responde con un 403 preciso cuando falta el ámbito:
Preguntas de auditoría para cada servidor remoto:
- ¿el token utilizado tiene un propietario identificado, una caducidad y ámbitos de solo lectura por defecto?
- ¿el servidor publica ámbitos estrechos en lugar de un catálogo completo?
- ¿se rechaza con un 401 un token emitido para otro recurso?
- ¿se registran los eventos de elevación de ámbito? La página de buenas prácticas lo recomienda, con identificadores de correlación.
Otra trampa de mantenimiento: según la documentación de Claude Code, claude mcp remove elimina los tokens OAuth almacenados localmente pero no los revoca en el servidor de autorización. Para revocar donde se admita, ejecute claude mcp logout <nombre> antes de la retirada. Integre esta secuencia en su procedimiento de baja de un servidor o de un colaborador.
Paso 4: examinar las herramientas expuestas
Liste las herramientas de cada servidor (tools/list) y clasifíquelas: lectura, escritura, ejecución. La especificación obliga a los servidores a validar todas las entradas, aplicar controles de acceso, limitar la tasa y sanear las salidas. También pide a los clientes que prevean una confirmación humana para las operaciones sensibles y que registren el uso de las herramientas.
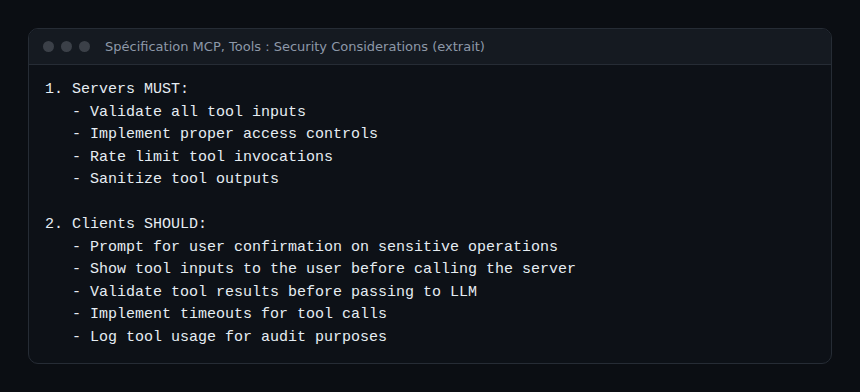
Dos puntos requieren atención particular. Primero, la especificación precisa que los clientes deben considerar las anotaciones de las herramientas como no fiables, salvo que procedan de un servidor de confianza: una anotación «solo lectura» no es, pues, una prueba. Segundo, un servidor puede señalar un cambio en la lista de herramientas (notifications/tools/list_changed): conserve una instantánea de la lista y compárela en cada auditoría. Una descripción modificada sin cambio de versión es una señal de alerta, detallada en el artículo sobre la detección del envenenamiento de herramientas MCP.
Paso 5: explotar los registros y medir
Una auditoría sin registros sigue siendo declarativa. Verifique que cada llamada a una herramienta deja una traza con el llamador, la herramienta, el resultado y la duración, y que esas trazas llegan a su plataforma de observabilidad. El método con OpenTelemetry se describe en observar los agentes MCP con OpenTelemetry. No registre en ellas argumentos que contengan secretos.
Cómo comprobar que la auditoría funciona
Pruebe la auditoría con un caso conocido. Añada voluntariamente un servidor de prueba no declarado en un repositorio piloto: el inventario debe detectarlo en la pasada siguiente. Haga después que se llame a una herramienta de escritura con un token de solo lectura: la respuesta esperada es un rechazo, y la traza debe aparecer en sus registros. Si una de las dos falla, el control correspondiente no es fiable.
Buenas prácticas
- Un registro único de los servidores MCP, con propietario, transporte, versión y fecha de la última revisión.
- Tokens dedicados, con caducidad, de solo lectura por defecto, nunca en claro en un archivo versionado.
- Ninguna retransmisión de tokens hacia una API posterior; validación de la audiencia en el servidor.
- Instantánea de las herramientas y sus descripciones, comparada en cada revisión.
- Revisión trimestral o a cada alta de servidor, sin reproches: el objetivo es corregir el sistema, no buscar un responsable.
- Procedimiento de retirada que revoque los tokens, no solo la configuración local.
Preguntas frecuentes
¿Con qué frecuencia hay que auditar los servidores MCP?
La especificación no fija ningún ritmo. Una revisión en cada alta o actualización de servidor, más una revisión periódica del inventario, es un compromiso razonable. Los servidores de terceros sin versión fijada justifican un ritmo más corto.
¿Un servidor stdio debe pasar por OAuth?
No. La especificación de autorización indica que las implementaciones stdio no deberían seguir ese flujo y obtienen sus credenciales del entorno. La auditoría se centra entonces en la procedencia del código, los derechos del proceso y la gestión de esas variables de entorno.
¿Hace falta una pasarela para auditar?
No, pero centraliza la autenticación, el registro y la política de acceso. Sin pasarela, la auditoría se apoya en el inventario de las configuraciones de los clientes y en los registros de cada servidor.
Conclusión
Auditar los servidores MCP equivale a aplicar un ciclo sencillo: inventariar, verificar la procedencia, controlar tokens y ámbitos, examinar las herramientas y confirmar después con los registros. Los documentos de referencia son la página Security Best Practices y la especificación de autorización MCP. Para la configuración del lado del cliente, consulte la documentación MCP de Claude Code. Una auditoría que detecta un servidor olvidado o un token demasiado amplio ya ha reducido el riesgo de un incidente futuro.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Dynatrace es una marca de Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. La especificación MCP y las herramientas evolucionan rápido: comprueba siempre los requisitos y los comandos en la documentación oficial antes de aplicarlos.