Syft generador SBOM: el repositorio anchore/syft se presenta como una herramienta de línea de comandos y una biblioteca que producen un Software Bill of Materials (SBOM) a partir de imágenes de contenedores y de sistemas de archivos. La página del repositorio muestra unas 9800 estrellas y unos 1000 forks el 29 de octubre de 2026 (cifras redondeadas por GitHub), con licencia Apache 2.0, y la última release legible es la v1.55.0 del 19 de octubre.
Para un SRE o un equipo de plataforma, el interés cabe en una pregunta: ¿sabes qué hay dentro de las imágenes que ejecutan tus clústeres de Kubernetes? Un SBOM responde antes del incidente, no durante. Complementa lo que las vulnerabilidades en runtime de Dynatrace muestran en ejecución: uno inventaría todo lo que va embarcado, el otro solo señala lo que se carga.
Una precisión de honestidad: span.observer no ha ejecutado Syft. Los comandos vienen del README y de la documentación de oss.anchore.com; la primera captura es una imagen fija tomada de la demostración animada del README, y las otras dos reproducen comandos documentados.
Syft generador SBOM: qué dice el repositorio
- Editor: Anchore, que mantiene también Grype, el escáner de vulnerabilidades compañero.
- Licencia: Apache 2.0, verificada en el archivo LICENSE del repositorio el 29 de octubre de 2026. El logotipo (un búho rosa) está, en cambio, bajo CC BY 4.0: no lo reproducimos.
- Lenguaje: Go; el archivo
go.modde la rama principal declarago 1.26.8. - Objetivos: según el README, imágenes de contenedores, sistemas de archivos y archivos comprimidos, con decenas de ecosistemas de paquetes (apk, dpkg, RPM, Go, Python, Java, JavaScript, Ruby, Rust, PHP, .NET y otros).
- Formatos de salida: CycloneDX, SPDX, Syft JSON y otros, con conversión entre formatos.
- Release v1.55.0: las notas citan la compatibilidad con paquetes IPK en el cataloger de archivos deb, tres correcciones y 49 cambios de dependencias, entre ellos cinco vulnerabilidades corregidas.
Recorrido: qué muestra Syft
La demostración del README muestra la secuencia básica: la imagen se descarga, se carga, se analiza y luego se cataloga, y una tabla lista cada paquete con su nombre, su versión y su tipo.
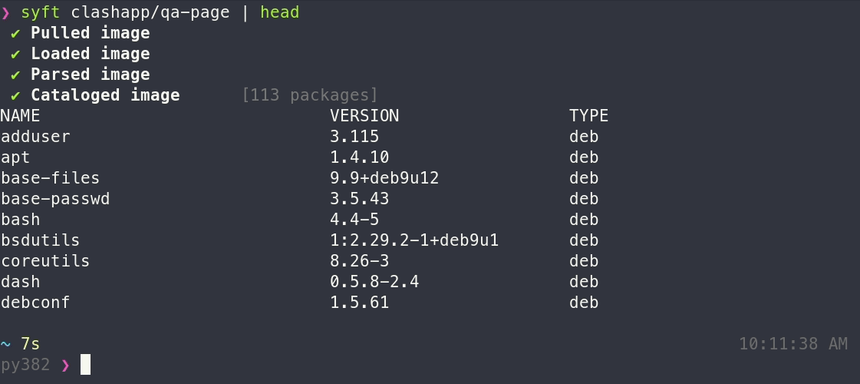
La guía «Getting started» reproduce la misma salida para syft alpine:latest: columnas NAME, VERSION, TYPE, y líneas como busybox 1.37.0-r12 apk. Esa tabla es el formato por defecto. Para un uso automatizado se pide un formato estructurado, como se ve más abajo.
Instalación paso a paso
Paso 1: instalar el binario
El README da un único comando de instalación para Linux y macOS; la documentación de instalación cita también Homebrew, Docker, Scoop, Chocolatey y Nix.
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/binRelee un script antes de enviarlo a sudo sh: descárgalo primero, léelo y luego ejecútalo. En un equipo gestionado, prefiere el gestor de paquetes de tu plataforma.
Paso 2: producir un primer SBOM
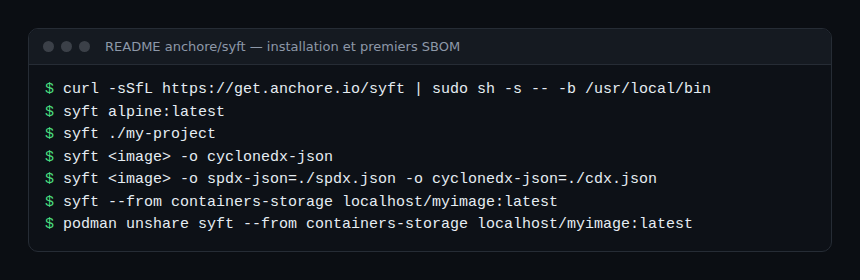
# image de conteneur ou répertoire
syft alpine:latest
syft ./my-project

# SBOM structuré sur la sortie standard
syft <image> -o cyclonedx-json

# deux SBOM dans deux fichiers
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
La sintaxis -o formato=ruta escribe en un archivo; sin ruta, la salida va a stdout. La documentación de formatos permite también fijar una versión de esquema, por ejemplo -o [email protected]. Lista CycloneDX JSON 1.2 a 1.7, CycloneDX XML 1.0 a 1.7, SPDX JSON 2.2, 2.3 y 3.0, SPDX tag-value 2.1 a 2.3; sin versión, Syft toma la más reciente compatible.
Paso 3: elegir la fuente
Sin indicación, Syft detecta la fuente. Para una referencia de imagen, la documentación describe el orden de intento: demonio Docker, luego Podman, luego containerd y por último acceso directo al registro; la opción de configuración default-image-pull-source cambia ese orden. La opción --from fuerza un tipo: docker, podman, containerd, docker-archive, oci-archive, oci-dir, singularity, dir, file o registry.
En Linux, el README precisa que las imágenes de un almacén containers-storage (Buildah, Podman) solo se leen a petición explícita, syft --from containers-storage localhost/myimage:latest, y desde el espacio de nombres de usuario del constructor en un almacén rootless (podman unshare syft …).
Paso 4: ajustar la profundidad
La referencia de la CLI describe --scope con tres valores: squashed (por defecto, el sistema de archivos final de la imagen), all-layers y deep-squashed. Un paquete eliminado en una capa superior solo aparece con all-layers: es el ajuste que hay que acordar con el equipo de seguridad. --platform elige la arquitectura (linux/arm64), --exclude descarta rutas por glob, --select-catalogers añade o quita catalogers, y syft cataloger list los enumera.
Del SBOM a la vulnerabilidad: Grype, cosign, Dynatrace
Un SBOM solo tiene valor si se consume. Tres usos documentados:
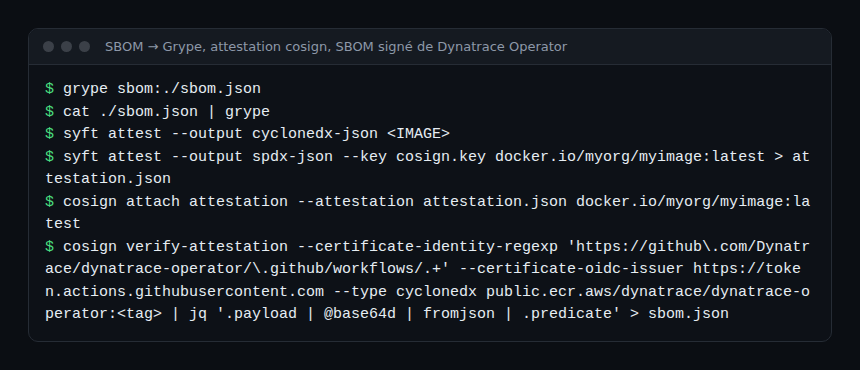
- Grype (Apache 2.0, mismo editor) lee el SBOM en lugar de la imagen:
grype sbom:./sbom.jsonocat ./sbom.json | grype. El escaneo de una imagen se hace una sola vez; los reescaneos siguientes, cuando cambia la base de vulnerabilidades, parten del SBOM. - Atestación:
syft attest --output cyclonedx-json <IMAGE>firma el SBOM en formato in-toto y lo publica en el registro junto a la imagen, en modo keyless (conexión OIDC) o con una clave (--key cosign.key, y despuéscosign attach attestation). La documentación exige cosign v1.12.0 o superior, acceso de escritura al registro, y marca la función como experimental. - Dynatrace: el centro de confianza del fabricante publica SBOM CycloneDX firmados, en forma de atestación in-toto, para las imágenes de Operator, ActiveGate y EdgeConnect. La página de verificación de firmas da el comando
cosign verify-attestation … --type cyclonedx public.ecr.aws/dynatrace/dynatrace-operator:<tag>, y luego extrae el SBOM conjq '.payload | @base64d | fromjson | .predicate'. Útil antes de una actualización de Dynatrace Operator: puedes pasar ese SBOM a Grype como cualquier otro.
SBOM y observabilidad en runtime: dos vistas que cruzar
Un SBOM dice lo que va embarcado. La documentación de Dynatrace indica que la app Vulnerabilities detecta si las aplicaciones usan bibliotecas vulnerables en ejecución, con el requisito de haber configurado Dynatrace Runtime Vulnerability Analytics (Dynatrace SaaS). Esa página no menciona importación ni exportación de SBOM: las dos vistas no se fusionan con un clic, se cruzan.
Un método sencillo, del lado SRE:
- producir un SBOM por imagen en la construcción (CI) y versionarlo con el digest de la imagen;
- pasar Grype sobre el SBOM en cada actualización de la base de vulnerabilidades, sin reconstruir;
- cuando sale una CVE, buscar primero en los SBOM («¿quién embarca la biblioteca?») y después en Dynatrace («¿quién la carga de verdad, y con qué exposición?»), como se describe en nuestro tutorial de Application Security;
- tratar con prioridad la intersección: embarcado, cargado, expuesto.
El beneficio se mide en MTTR: la lista de imágenes afectadas existe antes de la pregunta, y el equipo de guardia no recorre todos los clústeres a mano.
Límites y puntos abiertos
- Syft es una herramienta de línea de comandos, sin agente ni servidor: nada se ejecuta de forma continua en el clúster. La integración en un pipeline o en un controlador de admisión hay que construirla.
- La página de GitHub solo muestra valores redondeados de estrellas y forks, y el día de la release sin año: citamos lo que es legible.
- La atestación y el comando
convertestán marcados como experimentales en la documentación. - Con el scope
squashedpor defecto, un paquete retirado en una capa superior no se lista; es coherente con lo que se ejecuta, pero no con lo que ha pasado por la imagen. - Como con cualquier escáner, la calidad depende de los metadatos de los paquetes: un binario copiado a mano sin gestor de paquetes puede escapar al catalogado.
Buenas prácticas
- Fija el formato y su versión (
-o [email protected], por ejemplo) para que tus herramientas posteriores lean siempre el mismo esquema. - Nombra los archivos con el digest de la imagen, no con el tag: un tag cambia, un digest no.
- Decide el
--scopecon el equipo de seguridad y anótalo en el pipeline. - Fija la versión de Syft en la CI y sigue las notas de release: la v1.55.0 corrige, por ejemplo, dependencias vulnerables.
- Relaciona el SBOM con tus SLO de seguridad: plazo entre la publicación de una CVE y la lista de imágenes afectadas, y después plazo de corrección.
Preguntas frecuentes
¿Syft detecta vulnerabilidades?
No. Según el README, Syft produce el inventario; la detección corresponde a Grype, que lee el SBOM (grype sbom:./sbom.json), o a otro escáner compatible con SPDX o CycloneDX.
¿Qué formato elegir, SPDX o CycloneDX?
Syft produce ambos y son convertibles. Elige el que esperen tus consumidores: Grype lee el JSON de Syft directamente, y Dynatrace publica sus propios SBOM en CycloneDX.
¿Se puede escanear una imagen sin Docker?
Sí. La documentación lista las fuentes registry (acceso directo al registro), oci-archive, oci-dir, docker-archive, podman y containerd, seleccionables con --from.
Conclusión
Syft hace reproducible el inventario de las imágenes y lo pone en el formato que esperan tus herramientas de seguridad. Cruzado con las vulnerabilidades en runtime, convierte «¿nos afecta?» en una consulta en lugar de una investigación. En la misma sección, KEDA muestra otro componente de Kubernetes que conviene observar de cerca. Fuentes: repositorio anchore/syft, documentación de formatos y verificación de firmas de imágenes de Dynatrace.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a Anchore. Dynatrace es una marca de Dynatrace LLC. Las cifras del repositorio se releyeron el 29 de octubre de 2026; los comandos vienen del README y de la documentación oficial del proyecto, sin prueba por nuestra parte. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.