Módulo 1 del curso Monaco Managed: la configuración como código en Managed explicada antes de instalar ninguna herramienta, para elegir tu herramienta con criterio (Monaco o el provider de Terraform).
Curso: Monaco Managed · Módulo 1/5 · Duración: ~35 min · Nivel: intermedio
Objetivos:
- Explicar por qué gestionar la configuración de Dynatrace en archivos versionados
- Distinguir Settings 2.0 de las API de configuración clásicas
- Comparar Monaco y el provider de Terraform con criterios concretos
Requisitos previos: nociones básicas de Dynatrace Managed (se recomienda la ruta Dynatrace Managed), nociones de Git y de YAML.
Un clúster Managed se configura rápido a mano: perfiles de alerta, reglas de tags, zonas de gestión, notificaciones. Después los entornos se multiplican, los equipos también, y nadie sabe ya quién ha cambiado qué. La configuración como código en Managed responde a este problema: la configuración vive en archivos, en Git, y una herramienta la aplica al entorno. Este módulo fija el marco. Las instalaciones y los comandos llegan en los módulos siguientes.
Este curso vale solo para Dynatrace Managed. Las rutas de API y los tokens descritos aquí son los de los entornos Managed; la plataforma SaaS tiene su propio curso.
¿Por qué la configuración como código en Managed?
La documentación oficial de Managed presenta la Configuration as Code como una forma de automatizar la configuración de Dynatrace a partir de archivos en lugar de la interfaz. Cita usos como el onboarding en autoservicio, la coherencia entre entornos y las revisiones con Git. Desde el punto de vista de un SRE, las ventajas son concretas:
- Trazabilidad: cada cambio es un commit, revisado antes de fusionarse;
- Reproducibilidad: un entorno de pruebas recibe la misma configuración que producción;
- Menos toil: se acabaron los clics repetidos en la consola para cada equipo nuevo;
- Vuelta atrás: volver a un estado conocido equivale a reaplicar un commit anterior.
El contrato es simple: el repositorio Git pasa a ser la fuente de verdad. Toda modificación hecha a mano en la interfaz se aparta de esa fuente, lo que plantea la cuestión de la deriva, tratada en la formación separada de Terraform.
Settings 2.0 y las API de configuración clásicas
Antes de elegir una herramienta hay que saber qué configura. Dynatrace Managed expone dos familias de configuración, y la documentación de Monaco las nombra explícitamente: «Settings 2.0» y «Configuration APIs».
Settings 2.0
Según la documentación de Managed, el framework Settings 2.0 es un instrumento unificado para controlar las configuraciones. Cada configuración es un objeto de ajustes descrito por un esquema. Los esquemas los crea y mantiene Dynatrace: no puedes crearlos. Los objetos, en cambio, están bajo tu control. Cada objeto apunta exactamente a un ámbito (scope), por ejemplo el entorno completo. El documento precisa además que la interfaz web y la API de Settings configuran lo mismo, con el mismo efecto.
API de configuración clásicas
Las API de configuración (rutas /api/config/v1/…) son la generación anterior: un punto de acceso por tipo de configuración. La página «Configuration types and access permissions» de la documentación de Monaco indica que la mayoría de estas API están obsoletas en favor de Settings 2.0. La tabla de cobertura del repositorio de Monaco establece la correspondencia: por ejemplo, los perfiles de alerta clásicos (/api/config/v1/alertingProfiles) se sustituyen por el esquema builtin:alerting.profile. Esa tabla se presenta a sí misma como un documento de trabajo, posiblemente desactualizado: la página oficial es la que manda.
| Criterio | Settings 2.0 | API de configuración clásicas |
|---|---|---|
| Modelo | Esquemas, objetos, ámbitos | Un punto de acceso por tipo |
| Permiso del token (Monaco) | Read settings (settings.read), Write settings (settings.write) |
Casi siempre Read configuration y Write configuration; algunos tipos exigen otros permisos |
| Estado | Objetivo actual | Mayoritariamente obsoletas |
La regla práctica: prefiere Settings 2.0 en cuanto exista un esquema para lo que configuras, y reserva las API clásicas para lo que no tiene equivalente.
¿Monaco o provider de Terraform?
Dos herramientas cubren esta necesidad. Las dos apuntan a Settings 2.0 y a las API clásicas; difieren en su filosofía. La tabla resume lo que dicen la documentación oficial y los repositorios. El artículo Monaco o Terraform para configurar Dynatrace detalla la comparación.
Este curso enseña Monaco (módulos 1 a 5); Terraform es objeto de una formación aparte: la ruta Terraform Dynatrace Managed.
| Criterio | Monaco | Provider de Terraform |
|---|---|---|
| Naturaleza | Herramienta de línea de comandos de Dynatrace, autónoma | Provider dynatrace-oss/dynatrace para Terraform |
| Descripción | YAML para las configuraciones, JSON nativo para las plantillas | HCL |
| Estado | No verificado aquí | Estado de Terraform, posiblemente remoto |
| Recomendado cuando | Terraform no es utilizable en el equipo | Terraform ya está implantado, varios providers en un mismo espacio de trabajo, estado externo, configuraciones dinámicas en HCL |
Las dos últimas filas recogen los criterios de la página oficial de Managed. El repositorio de Monaco se publica bajo licencia Apache 2.0; el provider de Terraform también, y su repositorio figura bajo la organización dynatrace-oss.
Cómo es Monaco
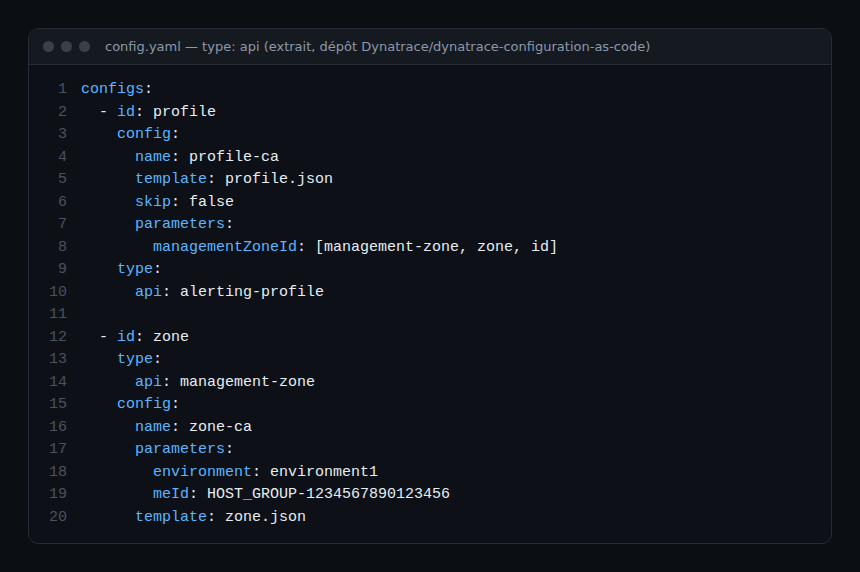
Monaco describe cada configuración en un archivo config.yaml. El bloque type indica si se trata de un objeto Settings 2.0 (clave settings, con schema y scope) o de una API clásica (clave api). Las capturas siguientes son extractos reales de los juegos de prueba del repositorio de Monaco.
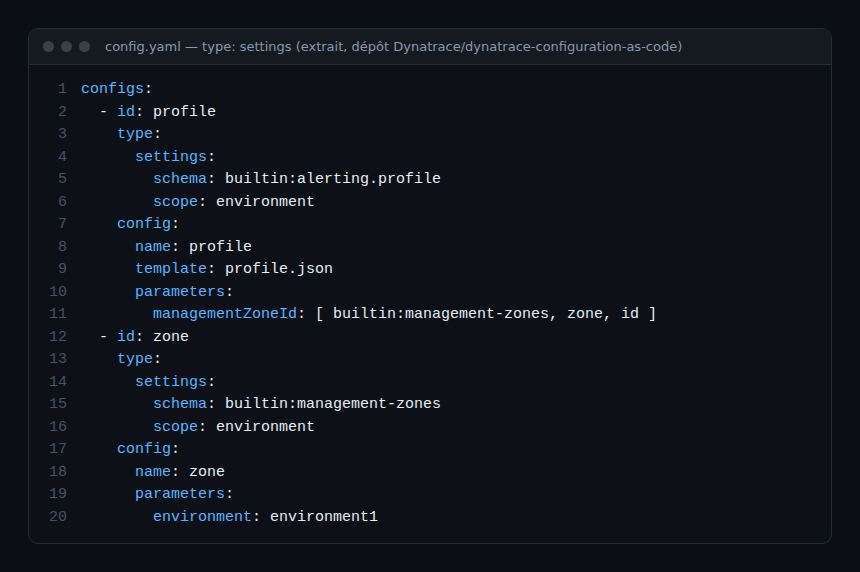
La misma idea con las API clásicas: la clave api sustituye a settings, y el tipo se nombra con un identificador como alerting-profile.
Cómo es el provider de Terraform
El provider declara cada recurso con su API subyacente. El archivo supported-resources.md de su repositorio lo indica para cada uno: el recurso dynatrace_alerting se apoya en Settings 2.0, mientras que dynatrace_application_detection_rule se apoya en una API clásica. Un mismo tema puede incluso existir en las dos versiones, como dynatrace_application_detection_rule_v2.
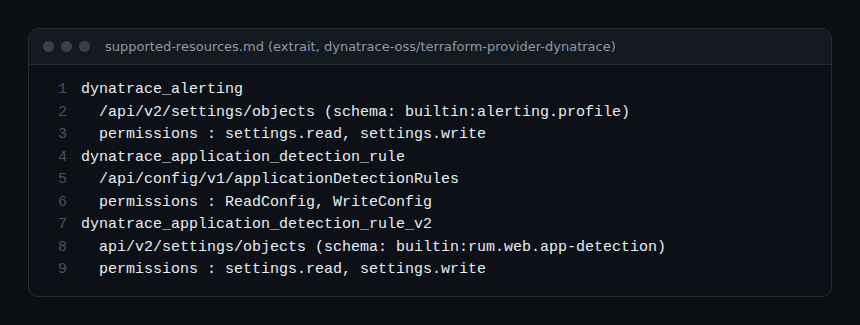
En cuanto a la conexión con Managed, el archivo docs/index.md del provider indica que la URL del entorno tiene la forma https://<dynatrace-host>/e/<identificador> y que el token de API se proporciona con la variable DYNATRACE_API_TOKEN, y la URL con DYNATRACE_ENV_URL. La formación separada de Terraform desarrolla el procedimiento completo.
Buenas prácticas
- Empieza con un perímetro reducido (perfiles de alerta, reglas de tags) antes de ampliar el repositorio.
- Un token de API por herramienta y por entorno, con solo los permisos necesarios.
- Pasa siempre por una revisión de código antes de aplicar a producción.
- No mezcles herramientas sobre los mismos objetos: dos herramientas que gestionan la misma configuración se contradicen.
Ejercicio práctico
Este ejercicio solo requiere acceso de lectura a un entorno Managed de pruebas y un navegador. No se ejecuta ningún comando; no hay ninguna salida que reproducir.
Paso 1 — Inventariar la configuración
Enumera diez elementos de configuración que tu equipo modifica con regularidad (perfiles de alerta, tags automáticos, notificaciones, zonas de gestión…). Resultado esperado: una tabla de al menos diez filas.
Paso 2 — Clasificar según el modelo
Abre la tabla de cobertura del repositorio de Monaco (archivo api_coverage.md) y busca cada elemento. Anota si corresponde a un esquema builtin:… (Settings 2.0) o solo a una API /api/config/v1/…. Resultado esperado: una columna «familia» completada, con la mención «no encontrado» para los elementos ausentes de la tabla.
Paso 3 — Anotar los permisos del token
En la página «Configuration types and access permissions» de la documentación de Managed, anota los permisos necesarios para cada elemento. Resultado esperado: la lista de permisos que debe llevar un token.
Paso 4 — Elegir una herramienta
Aplica los criterios de la tabla comparativa a tu contexto y justifica tu elección en tres frases. Resultado esperado: una decisión escrita, revisada por un compañero.
Quiz
- ¿Quién crea los esquemas de Settings 2.0? a) Cada usuario b) Dynatrace c) Monaco d) Terraform
- En un
config.yamlde Monaco, ¿qué clave designa un objeto Settings 2.0? a) api b) settings c) solo schema d) classic - ¿Qué permisos de token asocia la documentación de Monaco a Settings 2.0? a) ReadConfig y WriteConfig b) settings.read y settings.write c) apiTokens.read d) ninguno
- ¿En qué caso recomienda la documentación Terraform en su lugar? a) Cuando Terraform es imposible b) Cuando el equipo ya lo conoce o quiere un estado externo c) Nunca d) Solo en SaaS
Soluciones
- b) Los esquemas los crea y gestiona Dynatrace; solo los objetos dependen del usuario.
- b) La clave
settings, conschemayscope, frente aapipara las API clásicas. - b) Read settings (
settings.read) y Write settings (settings.write). - b) Equipo ya familiarizado, varios providers, estado externo o configuraciones dinámicas en HCL.
Para ir más lejos
- Dynatrace Monaco: la configuración como código
- Terraform y Dynatrace: alertas y dashboards
- Gestionar SLO con Terraform
- Migrar la configuración de Monaco de Managed a SaaS
- Configuration as Code en la documentación de Managed
- Repositorio del provider de Terraform para Dynatrace
← Índice del curso · Módulo 2: instalación de Monaco y entorno Managed →
Preguntas frecuentes
¿Settings 2.0 sustituye a todas las API de configuración?
No. La documentación indica que la mayoría de las API de configuración están obsoletas en favor de Settings 2.0, no todas. Algunos tipos no tienen equivalente: comprueba la página oficial de tu versión.
¿Hace falta aprender también Terraform?
No para seguir este curso, centrado en Monaco. Terraform es objeto de una formación aparte, la ruta Terraform Dynatrace Managed, que puedes seguir o no según la herramienta que elija tu equipo.
¿Se pueden usar dos herramientas juntas?
Técnicamente sí, pero sobre perímetros distintos. Dos herramientas que gestionan el mismo objeto entran en conflicto.
¿Hace falta un token distinto por herramienta?
Es una buena práctica de mínimo privilegio: un token por herramienta y por entorno, limitado a los permisos de la lista del módulo 2.
Ya sabes qué aporta la configuración como código, qué cubren Settings 2.0 y las API clásicas, y con qué criterios elegir tu herramienta. El módulo siguiente instala Monaco y lo conecta a un entorno Managed.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Este curso no sustituye a las formaciones y certificaciones oficiales de Dynatrace University. Comprueba siempre las funciones en la documentación oficial correspondiente a tu versión.