الوحدة 1 من مسار Monaco Managed: شرح التكوين ككود في Managed قبل تثبيت أي أداة، لتختار أداتك عن دراية (Monaco أو مزوّد Terraform).
المسار: Monaco Managed · الوحدة 1/5 · المدة: نحو 35 دقيقة · المستوى: متوسط
الأهداف:
- شرح سبب إدارة تكوين Dynatrace في ملفات خاضعة لإدارة الإصدارات
- التمييز بين Settings 2.0 وواجهات API التكوين الكلاسيكية
- مقارنة Monaco ومزوّد Terraform بمعايير ملموسة
المتطلبات: أساسيات Dynatrace Managed (يُنصح بـمسار Dynatrace Managed)، ومعرفة بـ Git وYAML.
يُكوَّن عنقود Managed بسرعة يدويًا: ملفات تعريف التنبيه، وقواعد الوسوم، ومناطق الإدارة، والإشعارات. ثم تتكاثر البيئات وتتكاثر الفرق، ولا يعود أحد يعرف من غيّر ماذا. والتكوين ككود في Managed يعالج هذه المشكلة: يعيش التكوين في ملفات داخل Git، وتطبّقه أداة على البيئة. تضع هذه الوحدة الإطار العام. أما التثبيت والأوامر فتأتي في الوحدات التالية.
هذا المسار خاص بـ Dynatrace Managed فقط. مسارات API والرموز المميّزة الموصوفة هنا هي الخاصة ببيئات Managed؛ ولمنصة SaaS مسارها الخاص.
لماذا التكوين ككود في Managed؟
تقدّم الوثائق الرسمية لـ Managed مفهوم Configuration as Code بوصفه وسيلة لأتمتة تكوين Dynatrace انطلاقًا من ملفات بدل الواجهة. وتذكر استخدامات مثل الإعداد الذاتي للفرق، والاتساق بين البيئات، والمراجعة عبر Git. ومن وجهة نظر مهندس SRE، المكاسب ملموسة:
- إمكانية التتبع: كل تغيير هو commit يُراجَع قبل الدمج؛
- قابلية إعادة الإنتاج: تتلقى بيئة الاختبار التكوين نفسه الذي تتلقاه بيئة الإنتاج؛
- تقليل toil: لا مزيد من النقرات المتكررة في وحدة التحكم مع كل فريق جديد؛
- التراجع: العودة إلى حالة معروفة تعني إعادة تطبيق commit سابق.
العقد بسيط: يصبح مستودع Git مصدر الحقيقة. وأي تعديل يدوي في الواجهة يبتعد عن هذا المصدر، مما يطرح مسألة الانحراف (drift) التي يعالجها تدريب Terraform المنفصل.
Settings 2.0 وواجهات API التكوين الكلاسيكية
قبل اختيار أداة، يجب أن تعرف ماذا تكوّن. يوفّر Dynatrace Managed عائلتين من التكوين، وتسمّيهما وثائق Monaco صراحةً: «Settings 2.0» و«Configuration APIs».
Settings 2.0
بحسب وثائق Managed، إطار Settings 2.0 أداة موحّدة للتحكم في التكوينات. كل تكوين هو كائن إعدادات يصفه مخطط (schema). المخططات تنشئها Dynatrace وتصونها: لا يمكنك إنشاء مخطط. أما الكائنات فهي تحت تحكمك. ويستهدف كل كائن نطاقًا (scope) واحدًا بالضبط، مثل البيئة بأكملها. وتوضح الوثيقة أيضًا أن الواجهة الرسومية وواجهة Settings API تضبطان التكوينات نفسها وبالأثر نفسه.
واجهات API التكوين الكلاسيكية
واجهات API التكوين (المسارات /api/config/v1/…) هي الجيل السابق: نقطة وصول لكل نوع تكوين. وتشير صفحة «Configuration types and access permissions» في وثائق Monaco إلى أن معظم هذه الواجهات مهجورة (deprecated) لصالح Settings 2.0. ويحدد جدول التغطية في مستودع Monaco التقابل بينها: فمثلًا حُلّت محل ملفات تعريف التنبيه الكلاسيكية (/api/config/v1/alertingProfiles) المخططُ builtin:alerting.profile. ويقدّم هذا الجدول نفسه على أنه وثيقة عمل قد تكون قديمة: الصفحة الرسمية هي المرجع.
| المعيار | Settings 2.0 | واجهات API التكوين الكلاسيكية |
|---|---|---|
| النموذج | مخططات وكائنات ونطاقات | نقطة وصول لكل نوع |
| صلاحية الرمز (Monaco) | Read settings (settings.read) وWrite settings (settings.write) |
في الغالب Read configuration وWrite configuration؛ وبعض الأنواع تتطلب صلاحيات أخرى |
| الحالة | الهدف الحالي | مهجورة في معظمها |
القاعدة العملية: فضّل Settings 2.0 متى وُجد مخطط لما تكوّنه، واحتفظ بالواجهات الكلاسيكية لما لا مقابل له.
Monaco أم مزوّد Terraform؟
أداتان تغطيان هذه الحاجة. كلتاهما تستهدف Settings 2.0 والواجهات الكلاسيكية؛ وتختلفان في فلسفتهما. يلخّص الجدول ما تقوله الوثائق الرسمية والمستودعات. ويفصّل المقال Monaco أم Terraform لتكوين Dynatrace هذه المقارنة.
يعلّم هذا المسار Monaco (الوحدات 1 إلى 5)؛ أما Terraform فله تدريب منفصل: مسار Terraform في Dynatrace Managed.
| المعيار | Monaco | مزوّد Terraform |
|---|---|---|
| الطبيعة | أداة سطر أوامر من Dynatrace، مستقلة | المزوّد dynatrace-oss/dynatrace لـ Terraform |
| الوصف | YAML للتكوينات، وJSON أصلي للقوالب | HCL |
| الحالة (state) | لم يُتحقق منه هنا | حالة Terraform، وقد تكون عن بُعد |
| يُوصى به عندما | لا يمكن استخدام Terraform في الفريق | Terraform مستخدم أصلًا، أو عدة مزوّدين في مساحة عمل واحدة، أو حالة خارجية، أو تكوينات ديناميكية بـ HCL |
الصفان الأخيران يعيدان معايير الصفحة الرسمية لـ Managed. مستودع Monaco منشور برخصة Apache 2.0؛ ومزوّد Terraform كذلك، ومستودعه ضمن المنظمة dynatrace-oss.
كيف يبدو Monaco
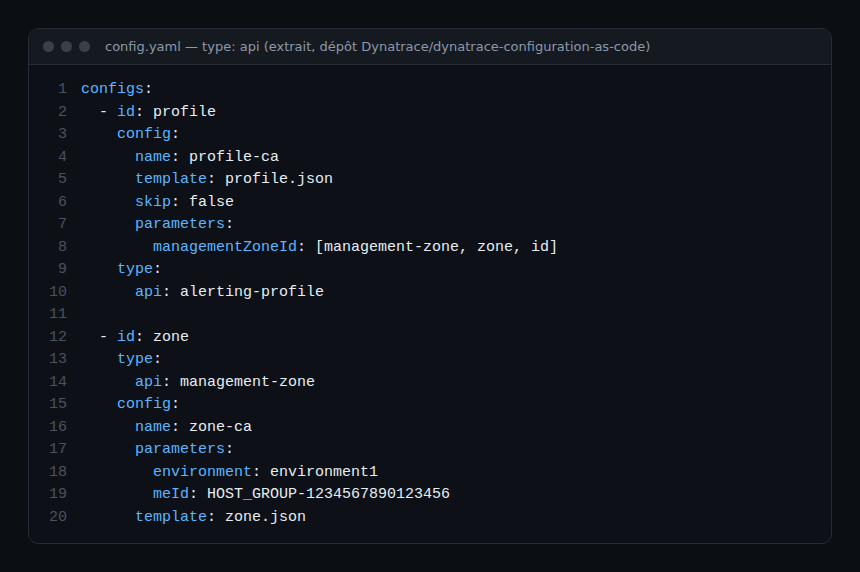
يصف Monaco كل تكوين في ملف config.yaml. تبيّن الكتلة type هل هو كائن Settings 2.0 (المفتاح settings مع schema وscope) أم واجهة كلاسيكية (المفتاح api). اللقطتان التاليتان مقتطفان حقيقيان من مجموعات اختبار مستودع Monaco.
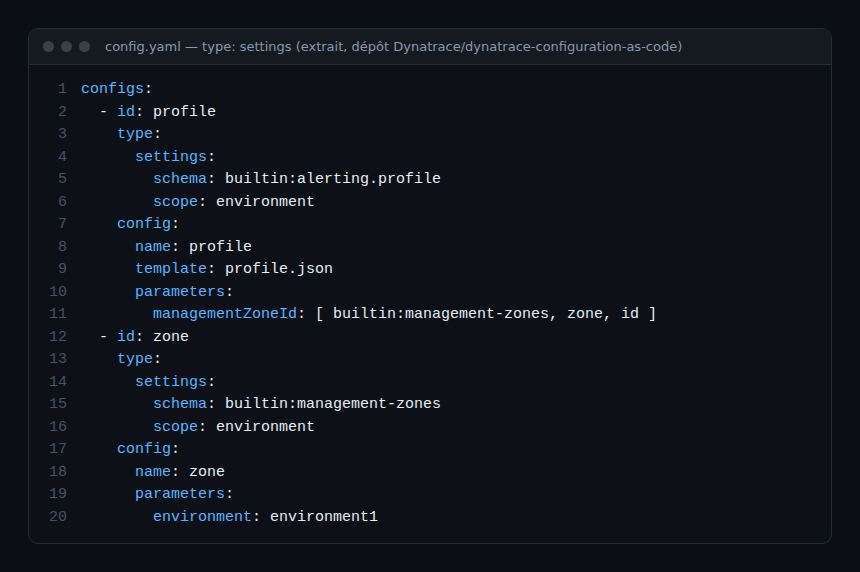
الفكرة نفسها مع الواجهات الكلاسيكية: يحل المفتاح api محل settings، ويُسمّى النوع بمعرّف مثل alerting-profile.
كيف يبدو مزوّد Terraform
يعلن المزوّد كل مورد مع واجهة API التي يقوم عليها. ويبيّن ذلك الملف supported-resources.md في مستودعه لكل مورد: فالمورد dynatrace_alerting يعتمد على Settings 2.0، بينما يعتمد dynatrace_application_detection_rule على واجهة كلاسيكية. وقد يوجد الموضوع نفسه بإصدارين، مثل dynatrace_application_detection_rule_v2.
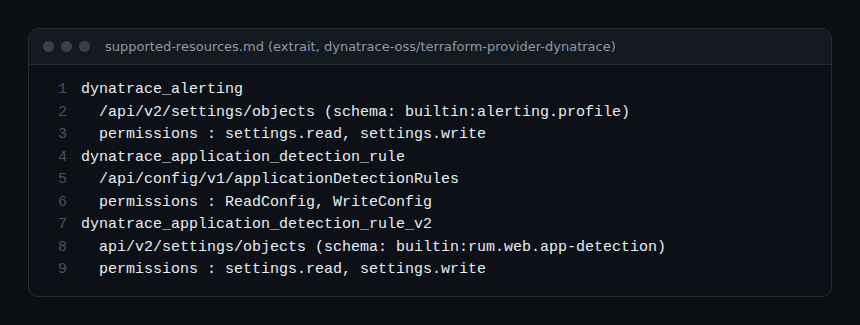
أما الاتصال بـ Managed، فيذكر الملف docs/index.md للمزوّد أن عنوان البيئة يأخذ الشكل https://<dynatrace-host>/e/<identifier>، وأن رمز API يُمرَّر عبر المتغير DYNATRACE_API_TOKEN والعنوان عبر DYNATRACE_ENV_URL. ويشرح تدريب Terraform المنفصل الإجراء كاملًا.
أفضل الممارسات
- ابدأ بنطاق محدود (ملفات تعريف التنبيه، قواعد الوسوم) قبل توسيع المستودع.
- رمز API واحد لكل أداة ولكل بيئة، بالصلاحيات الضرورية فقط.
- مرّر التغييرات دائمًا عبر مراجعة الكود قبل التطبيق على الإنتاج.
- لا تخلط الأدوات على الكائنات نفسها: أداتان تديران التكوين نفسه تتناقضان.
تمرين عملي
لا يتطلب هذا التمرين سوى صلاحية قراءة على بيئة Managed للاختبار ومتصفح. لا يُنفَّذ أي أمر، ولا يوجد مخرج لإعادة إنتاجه.
الخطوة 1 — جرد التكوين
اذكر عشرة عناصر تكوين يعدّلها فريقك بانتظام (ملفات تعريف التنبيه، والوسوم التلقائية، والإشعارات، ومناطق الإدارة…). النتيجة المتوقعة: جدول من عشرة أسطر على الأقل.
الخطوة 2 — التصنيف بحسب النموذج
افتح جدول التغطية في مستودع Monaco (الملف api_coverage.md) وابحث عن كل عنصر. دوّن هل يقابل مخططًا builtin:… (Settings 2.0) أم واجهة /api/config/v1/… فقط. النتيجة المتوقعة: عمود «العائلة» مكتمل، مع عبارة «غير موجود» للعناصر الغائبة عن الجدول.
الخطوة 3 — تدوين صلاحيات الرمز
في صفحة «Configuration types and access permissions» من وثائق Managed، دوّن الصلاحيات اللازمة لكل عنصر. النتيجة المتوقعة: قائمة الصلاحيات التي يجب أن يحملها الرمز.
الخطوة 4 — اختيار أداة
طبّق معايير جدول المقارنة على سياقك وبرّر اختيارك في ثلاث جمل. النتيجة المتوقعة: قرار مكتوب يراجعه زميل.
اختبار
- من ينشئ مخططات Settings 2.0؟ أ) كل مستخدم ب) Dynatrace ج) Monaco د) Terraform
- في ملف
config.yamlلـ Monaco، أي مفتاح يدل على كائن Settings 2.0؟ أ) api ب) settings ج) schema وحده د) classic - ما صلاحيات الرمز التي تربطها وثائق Monaco بـ Settings 2.0؟ أ) ReadConfig وWriteConfig ب) settings.read وsettings.write ج) apiTokens.read د) لا شيء
- في أي حالة توصي الوثائق بـ Terraform بدلًا من Monaco؟ أ) عندما يتعذر استخدام Terraform ب) عندما يعرفه الفريق أصلًا أو يريد حالة خارجية ج) أبدًا د) في SaaS فقط
الإجابات
- ب) المخططات تنشئها Dynatrace وتديرها؛ والكائنات وحدها من شأن المستخدم.
- ب) المفتاح
settingsمعschemaوscope، في مقابلapiللواجهات الكلاسيكية. - ب) Read settings (
settings.read) وWrite settings (settings.write). - ب) فريق مطّلع أصلًا، أو عدة مزوّدين، أو حالة خارجية، أو تكوينات ديناميكية بـ HCL.
للمزيد
- Dynatrace Monaco: التكوين ككود
- Terraform وDynatrace: التنبيهات ولوحات المعلومات
- إدارة SLO باستخدام Terraform
- ترحيل تكوين Monaco من Managed إلى SaaS
- Configuration as Code في وثائق Managed
- مستودع مزوّد Terraform لـ Dynatrace
فهرس المسار · الوحدة 2: تثبيت Monaco وبيئة Managed ←
الأسئلة الشائعة
هل يحل Settings 2.0 محل كل واجهات API التكوين؟
لا. تذكر الوثائق أن معظم واجهات API التكوين مهجورة لصالح Settings 2.0، وليس كلها. بعض الأنواع لا مقابل لها: تحقق من الصفحة الرسمية لإصدارك.
هل يجب أن أتعلم Terraform أيضًا؟
ليس لمتابعة هذا المسار الذي يركّز على Monaco. أما Terraform فله تدريب منفصل هو مسار Terraform في Dynatrace Managed، تتبعه أو لا بحسب الأداة التي يعتمدها فريقك.
هل يمكن استخدام أداتين معًا؟
من الناحية التقنية نعم، لكن على نطاقات منفصلة. أداتان تديران الكائن نفسه تتعارضان.
هل يلزم رمز مختلف لكل أداة؟
هذه ممارسة جيدة بمبدأ أقل الصلاحيات: رمز لكل أداة ولكل بيئة، مقتصر على صلاحيات القائمة الواردة في الوحدة 2.
صرت تعرف ما يقدّمه التكوين ككود، وما تغطيه Settings 2.0 والواجهات الكلاسيكية، وبأي معايير تختار أداتك. وتثبّت الوحدة التالية Monaco وتربطه ببيئة Managed.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. لا يحل هذا المسار محل التدريبات والشهادات الرسمية من Dynatrace University. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.