الوحدة 2 من مسار Terraform Dynatrace SaaS: استيراد Terraform إلى Dynatrace SaaS يتيح إخضاع إعداد أُنشئ يدويًا في الواجهة لتحكم الكود.
المسار: Terraform Dynatrace SaaS · الوحدة 2/3 · المدة: ~45 دقيقة · المستوى: متوسط
الأهداف:
- تصدير إعداد قائم بصيغة HCL باستخدام أداة الـ provider
- استيراد الموارد المُصدَّرة إلى حالة (state) Terraform
- اكتشاف الانحراف (drift) بين الحالة والكود والبيئة
- معرفة ما يُستثنى من التصدير افتراضيًا
المتطلبات: الوحدة 1 (provider مثبّت ومصادقة SaaS)، وبيئة SaaS تجريبية، ورمز منصة (platform token) أو عميل OAuth. هذه الوحدة خاصة بـ Dynatrace SaaS فقط.
في أغلب الفرق يوجد الإعداد قبل الكود: تنبيهات وأهداف مستوى الخدمة (SLO) وسير عمل (workflows) أُنشئت تباعًا مع الحوادث. ولإدارتها عبر Terraform دون إعادة كتابة كل شيء، يلزم استيراد Terraform إلى Dynatrace SaaS: قراءة القائم، وتحويله إلى ملفات .tf، ثم ربط كل كائن بالحالة. تصف هذه الوحدة هذا المسار ثم مراقبة الانحراف التي تليه.
من ناحية الموثوقية، الرهان ملموس: إعداد يعيش في الواجهة فقط لا يمكن إعادة قراءته ولا مراجعته ولا استرجاعه بعد خطأ. أما الكود المُدار بالإصدارات فيقلّص زمن الإصلاح.
استيراد Terraform إلى Dynatrace SaaS: الحالة ومحتواها
يحتفظ Terraform بـحالة (state): التطابق بين كتل resource في الكود والكائنات الفعلية في البيئة. وبدون هذا التطابق سيقترح terraform plan إنشاء نسخ مكررة مما هو موجود أصلًا. فالاستيراد إذن هو كتابة الرابط بين كتلة وكائن قائم داخل الحالة.
للعمل الجماعي توصي وثائق HashiCorp بالحالة البعيدة: ففي الحالة المحلية يجب على كل شخص التأكد من امتلاك آخر نسخة قبل تشغيل Terraform، بينما قد تقترن الحالة البعيدة بقفل يمنع تنفيذين متزامنين على الحالة نفسها. اختيار الـ backend يعود إلى مؤسستك، ولا تفرضه هذه الوحدة.
تصدير القائم باستخدام الـ provider
يمكن أيضًا تشغيل الـ provider المسمى dynatrace-oss/dynatrace كبرنامج مستقل لتصدير إعداد. وتصف وثائق Dynatrace الخطوات.
- ثبّت أداة Terraform CLI والـ provider، وأنشئ رمز منصة أو عميل OAuth تغطي صلاحياته الكائنات المراد قراءتها.
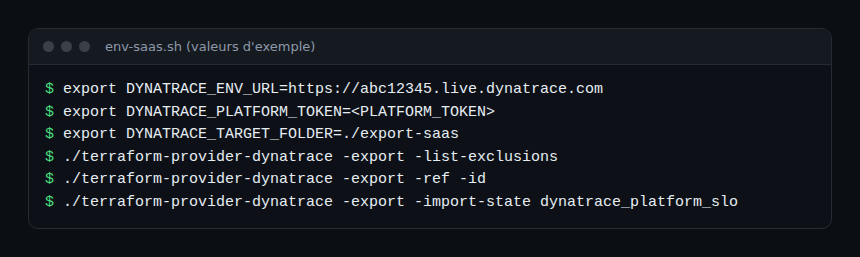
- عرّف متغيرات البيئة التي تحدد البيئة:
DYNATRACE_ENV_URLوحسب نوع المصادقةDYNATRACE_PLATFORM_TOKENأوDT_CLIENT_IDوDT_CLIENT_SECRETوDT_ACCOUNT_ID. - اختياري: يحدد
DYNATRACE_TARGET_FOLDERمجلد المخرجات. وبدونه يُستخدم المجلد.configuration. - شغّل الملف التنفيذي للـ provider مباشرة، وليس
terraform. يوجد عادةً في.terraform/providers/registry.terraform.io/dynatrace-oss/dynatrace/. وتوضح الوثائق أن التحذير الذي يظهر عند الاستدعاء المباشر يمكن تجاهله.
الصيغة العامة للأمر:
./terraform-provider-dynatrace -export [-ref] [-migrate] [-import-state] [-id] [-flat] [-exclude] [-admin-access] [<resourcename>[=<id>]]الخيارات المهمة
| الخيار | الأثر (الوثائق الرسمية) |
|---|---|
-ref |
يضم الموارد مع مصادر بياناتها وتبعياتها |
-migrate |
يضم التبعيات دون مصادر البيانات |
-import-state |
يهيّئ وحدات Terraform ويستورد الموارد إلى الحالة |
-id |
يضيف المعرّف كتعليق في ملفات الموارد |
-flat |
يخزّن كل الموارد مباشرة في المجلد الهدف دون بنية وحدات |
-exclude |
يستثني الموارد المحددة |
-admin-access |
يصدّر موارد OpenPipeline لجميع المالكين؛ يتطلب الصلاحية settings:objects:admin |
يسرد الخيار -list-exclusions الموارد التي لا تُصدَّر افتراضيًا دون تشغيل أي تصدير. ومن بينها لوحات المعلومات (dashboards) من النوع dynatrace_json_dashboard: يجب ذكرها صراحةً لتصديرها. شغّله أولًا لتعرف ما سينقص.
الاستيراد إلى الحالة وقراءة النتيجة
يوجد مساران. الأول يصدّر ويستورد بأمر واحد عبر -import-state. والثاني يصدّر فقط، ثم يترك لكل فريق مراجعة الكود قبل أي استيراد. وفي التجربة الأولى يكون الثاني أحوط: تقرأ الملفات المولّدة قبل ربط أي شيء.
تقدم الوثائق هذه الأمثلة، بموارد أهداف مستوى الخدمة:
./terraform-provider-dynatrace -export -import-state
./terraform-provider-dynatrace -export -import-state dynatrace_platform_slo
./terraform-provider-dynatrace -export -ref dynatrace_platform_slo dynatrace_automation_workflow
تذكر الصفحة نفسها أنواعًا أخرى: dynatrace_document وdynatrace_automation_workflow، والخيار -admin-access لـ OpenPipeline. ويعتمد تصدير هذه الموارد على صلاحيات الرمز أو عميل OAuth. وتسرد صفحة Terraform الخاصة بالـ provider نطاقات OAuth المقابلة، مثل openpipeline:configurations:read أو document:documents:read.
الملفات التي تُفحص يدويًا
بعض الملفات لا تصلح للاستخدام كما هي. ينقلها التصدير إلى مجلدين مخفيين، مع ذكر السبب كتعليق في أول كل ملف:
.flawed: ملفات قديمة أو تحتاج إلى تعديل؛.required_attention: ملفات ينقصها الأساسي لتطبيقها، مثلًا بسبب بيانات حساسة. وتذكر الوثائق السلاسل السرية فيdynatrace_credentialsالتي لا توفرها الـ API.
تعامل مع هذين المجلدين كقائمة مهام: ما دام فيهما ملفات فالاستيراد غير مكتمل.
اكتشاف الانحراف
الـانحراف (drift) هو الفرق بين الكود والحالة والبيئة الفعلية، مثلًا عندما يعدّل شخص كائنًا في الواجهة. يساعد أمران قياسيان في Terraform.
- ينشئ
terraform plan -refresh-onlyخطة هدفها فقط تحديث الحالة ومخرجات الوحدة الجذرية لتعكس تغييرات حصلت خارج Terraform. - يعيد
terraform plan -detailed-exitcodeالقيمة 0 عند عدم وجود تغييرات، و1 عند الخطأ، و2 إذا كانت الخطة تتضمن تغييرات.
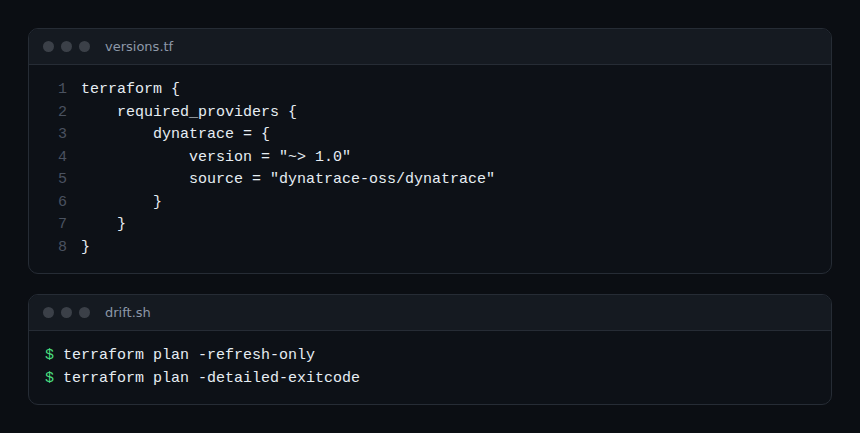
يصلح رمز الخروج 2 لفحص مجدول: خطة غير فارغة تعني أن الكود والبيئة مختلفان. أما دمج ذلك في pipeline فموضوع الوحدة التالية.
إعادة استخدام الإعداد بين البيئات
يتجنب الخيار -flat بنية الوحدات؛ وبدونه ينظّم التصدير الموارد في وحدات. ولنسخ إعداد من بيئة إلى أخرى، تميّز وثائق الترحيل بين الطريقة الشاملة (-migrate، نحو بيئة هدف لا إعداد فيها) والطريقة التكرارية (-migrate -datasources، لكل مجموعة موارد). ويتحكم المتغيران DYNATRACE_DUPLICATE_REJECT=ALL وDYNATRACE_DUPLICATE_HIJACK=ALL في السلوك عند وجود نسخ مكررة: رفض أي استبدال، أو السماح به.
ولمثال على موارد مكتوبة يدويًا انظر أهداف SLO مع Terraform.
التمرين العملي
نفّذه على بيئة SaaS تجريبية. لم تُنفَّذ الأوامر التالية أثناء كتابة هذه الوحدة: مخرجاتها تعتمد على بيئتك.
الخطوة 1 — التحضير
عرّف DYNATRACE_ENV_URL وDYNATRACE_PLATFORM_TOKEN (أو مجموعة OAuth الثلاثية)، ثم DYNATRACE_TARGET_FOLDER مشيرًا إلى مجلد فارغ. النتيجة المتوقعة: لا قيمة سرية في السجل المشترك ولا في Git.
الخطوة 2 — سرد الاستثناءات
شغّل ./terraform-provider-dynatrace -export -list-exclusions. النتيجة المتوقعة: قائمة الموارد الغائبة عن التصدير الافتراضي؛ حدد واحدًا يخصك.
الخطوة 3 — تصدير نوع واحد من الموارد
صدّر نوعًا واحدًا، مثل dynatrace_platform_slo، مع -id. النتيجة المتوقعة: ملفات .tf في المجلد الهدف مع المعرّف كتعليق، وربما ملفات في .flawed أو .required_attention.
الخطوة 4 — الاستيراد ثم التحقق
أعد التشغيل مع -import-state، ثم نفّذ terraform plan في مجلد التصدير. النتيجة المتوقعة: من الأفضل ألا تظهر أي تغييرات. وإن بقي شيء فقارن الكود المولّد بالكائن الفعلي قبل تطبيق أي شيء.
الخطوة 5 — إحداث انحراف
عدّل كائنًا في الواجهة ثم شغّل terraform plan -detailed-exitcode. النتيجة المتوقعة: خطة غير فارغة ورمز الخروج 2.
اختبار قصير
- أي ملف تنفيذي يطلق التصدير؟ أ)
terraformب)terraform-provider-dynatraceج)terraform-docsد)oneagentctl - ماذا يفعل
-import-state؟ أ) يحذف الحالة ب) يستورد الموارد المُصدَّرة إلى حالة Terraform ج) يشفّر الأسرار د) ينشر الكود على Git - أين يضع التصدير الملفات التي تنقصها معلومات أساسية؟ أ)
.flawedب).required_attentionج).stateد).flat - ما رمز الخروج الذي يعيده
terraform plan -detailed-exitcodeعندما تتضمن الخطة تغييرات؟ أ) 0 ب) 1 ج) 2 د) 3
الإجابات
- ب) التصدير وظيفة في الملف التنفيذي للـ provider، يُستدعى مباشرة.
- ب) يهيّئ الخيار الوحدات ويستورد الموارد إلى الحالة.
- ب) يضم
.required_attentionالملفات التي ينقصها الأساسي لتطبيقها؛ أما.flawedففيه الملفات القديمة أو التي تحتاج إلى تعديل. - ج) القيمة 0 تعني لا تغييرات، و1 خطأ، و2 خطة فيها تغييرات.
للمتابعة
- Terraform وDynatrace: التنبيهات ولوحات المعلومات
- مخططات API الخاصة بـ Dynatrace SaaS، لفهم الكائنات المُصدَّرة
- الوثائق الرسمية: أوامر Terraform CLI والتصدير
- مستودع provider Terraform لـ Dynatrace
← الوحدة 1: provider Terraform · فهرس المسار · الوحدة 3: GitOps →
الأسئلة الشائعة
هل يسترجع التصدير الإعداد كله؟
لا. بعض الموارد، ومنها لوحات dynatrace_json_dashboard، مستثناة افتراضيًا وتُطلب صراحةً. أما الأسرار، مثل السلاسل السرية في بيانات الاعتماد، فلا تتوفر عبر الـ API.
هل ننادي terraform أم الـ provider للتصدير؟
الـ provider. التصدير وظيفة في الملف التنفيذي للـ provider الذي يُستدعى مباشرة؛ والتحذير الذي يظهر حينها يمكن تجاهله بحسب الوثائق.
كيف أعرف أن شخصًا عدّل كائنًا يدويًا؟
نفّذ terraform plan، مع -refresh-only لتحديث الحالة أو مع -detailed-exitcode للحصول على الرمز 2 عند وجود تغييرات.
صار الكود يصف الآن ما كان موجودًا أصلًا، وصار قياس الانحراف بأمر واحد. تضع الوحدة 3 هذه الفحوصات في pipeline للمراجعة والترقية.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. لا يحل هذا المسار محل دورات وشهادات Dynatrace University الرسمية. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.