Módulo 2 del curso Terraform Dynatrace Managed: la importación Terraform Dynatrace Managed permite recuperar el control de una configuración creada a mano, guardarla en un estado compartido y detectar las modificaciones hechas fuera del código.
Recorrido: Terraform Dynatrace Managed · Módulo 2/3 · Duración: ~45 min · Nivel: Intermedio
Objetivos:
- Explicar el papel del estado de Terraform y elegir un backend remoto
- Exportar una configuración existente con la utilidad del proveedor Dynatrace
- Importar objetos al estado, con la opción
-import-stateo un bloqueimport - Detectar la deriva y organizar el código en módulos
Requisitos previos: el módulo 1 (proveedor instalado, URL del entorno Managed, token de API) y un entorno de pruebas, nunca producción para un primer intento.
Los módulos anteriores partían de un entorno vacío. Sin embargo, el clúster ya contiene años de configuración creada en la interfaz. Sin importación, Terraform ignora esos objetos y un apply crearía duplicados.
Importación Terraform Dynatrace Managed: el estado y dónde guardarlo
Terraform compara tres cosas: el código, el estado y el entorno real. El estado es el registro que vincula cada bloque resource con el objeto correspondiente en Dynatrace. Por defecto vive en un archivo local llamado terraform.tfstate. Basta para una prueba, no para un equipo: cada persona debe disponer de la última versión.
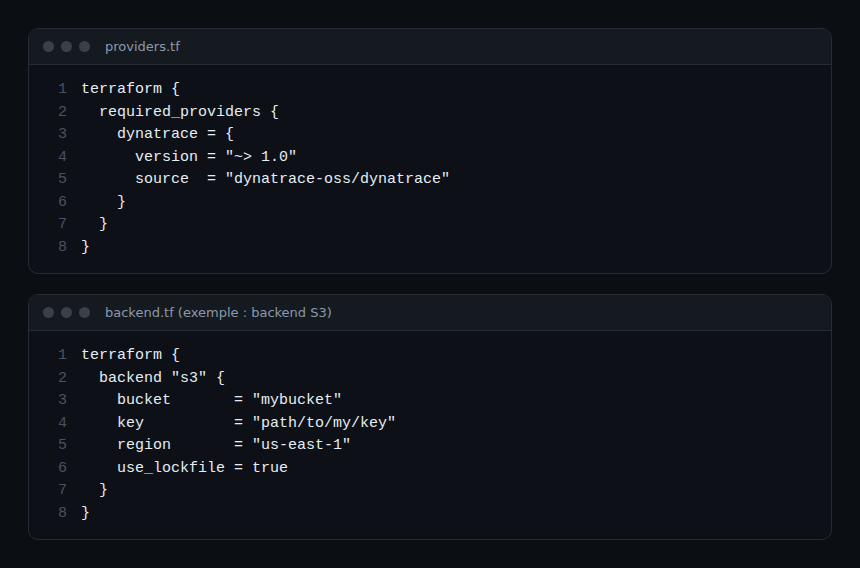
El backend remoto resuelve ambos problemas. Según la documentación de HashiCorp, el estado se escribe entonces en un almacenamiento compartido, y los backends completos ofrecen un bloqueo que impide las ejecuciones concurrentes. La elección del backend (S3, Azure Blob Storage, Google Cloud Storage, HCP Terraform…) depende de tu infraestructura.
Dos puntos de atención:
- El estado es sensible. HashiCorp precisa que puede contener valores secretos (tokens, contraseñas) y que un estado local es un archivo en texto plano. Exclúyelo de Git y cífralo en reposo si el backend lo permite.
- El bloqueo depende del backend. En S3 se activa con el argumento
use_lockfile, desactivado por defecto. Comprueba la opción equivalente de tu backend.
Exportar lo existente con la utilidad del proveedor
El proveedor Dynatrace sirve también como ejecutable autónomo para exportar una configuración existente. La documentación lo presenta como alternativa a la escritura manual y como forma de crear plantillas. Esta utilidad no es el binario terraform: es el binario del proveedor, que la documentación sitúa típicamente en el directorio .terraform/providers/registry.terraform.io/dynatrace-oss/dynatrace/, bajo la carpeta de versión y de sistema.
Para Managed, el entorno se designa con DYNATRACE_ENV_URL, con la forma https://<dynatrace-host>/e/<identificador>, y el token de API con DYNATRACE_API_TOKEN (README del proveedor). La carpeta de salida se define con DYNATRACE_TARGET_FOLDER.
export DYNATRACE_ENV_URL="https://cluster.example.com/e/EXEMPLE"
export DYNATRACE_API_TOKEN="<jeton, jamais dans le dépôt>"
export DYNATRACE_TARGET_FOLDER="./export"

./terraform-provider-dynatrace -export -list-exclusions
./terraform-provider-dynatrace -export dynatrace_alerting
El primer comando lista los recursos excluidos por defecto, entre ellos dynatrace_json_dashboard: un dashboard solo se exporta si se pide de forma explícita. El segundo exporta los perfiles de alertas. Las opciones útiles son:
| Opción | Efecto (documentación oficial) |
|---|---|
-ref |
incluye los recursos con sus fuentes de datos y dependencias |
-migrate |
incluye las dependencias, sin las fuentes de datos |
-import-state |
inicializa los módulos de Terraform e importa los recursos al estado |
-id |
muestra el identificador como comentario en los archivos |
-flat |
lo guarda todo en la carpeta de destino, sin estructura de módulos |
-exclude |
excluye los recursos indicados |
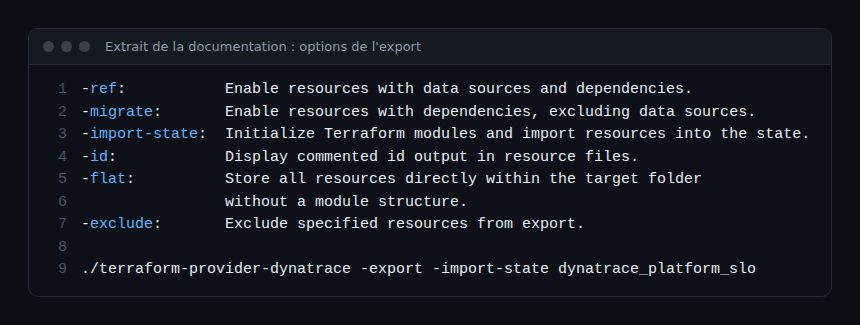
Sin -flat, la exportación produce un archivo main.tf que llama a un módulo por tipo de recurso. El código del proveedor escribe estos bloques con la forma module "alerting" { source = "./modules/alerting" }. Los archivos que no se pueden procesar se mueven a .flawed (obsoletos o por corregir) o a .required_attention (falta información, por ejemplo cadenas confidenciales que ninguna API devuelve). Revisa ambas carpetas antes de cualquier apply.
Dos caminos para importar
Camino 1: la opción -import-state
La exportación con -import-state inicializa los módulos e importa los recursos exportados al estado en una sola pasada. El código del proveedor lo confirma: si falta la CLI de Terraform, la importación se omite con un mensaje. Configura el backend antes, para que el estado quede compartido desde el principio.
Camino 2: el bloque import, recurso por recurso
Según la documentación de Terraform, un bloque import declara la dirección de destino (to) y el identificador del objeto (id). Debe existir un bloque resource con la misma dirección. El identificador depende del tipo de recurso: la documentación de Terraform remite a la del proveedor. Las páginas de recursos del proveedor no indican un formato genérico; usa la opción -id de la exportación para leer el identificador real de cada objeto.
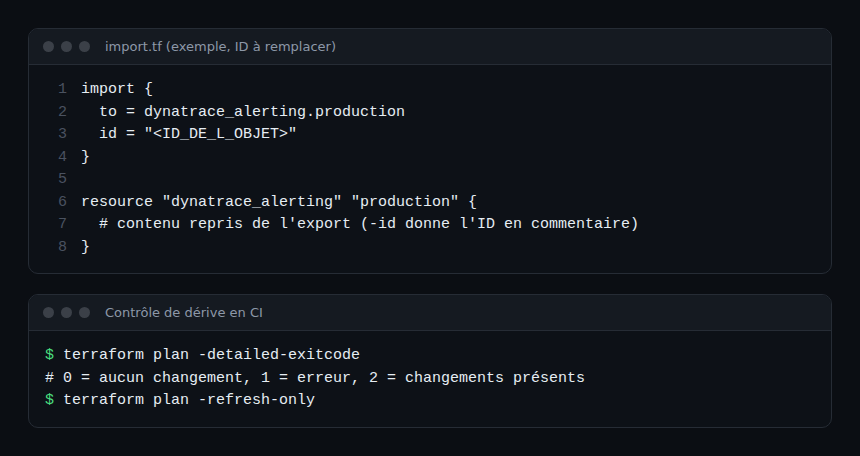
Este camino conviene para una importación progresiva, objeto por objeto, en un entorno que ya contiene código. Terraform también sabe generar el código de los recursos importados con terraform plan -generate-config-out=PATH, pero la documentación lo califica de experimental: revisa el resultado como una exportación.
Deriva: detectar lo que cambia fuera del código
Un administrador modifica un perfil de alertas en la interfaz durante un incidente: es la deriva. El terraform plan actualiza el estado desde el entorno y luego muestra la diferencia con el código. Dos herramientas sirven al SRE:
terraform plan -detailed-exitcodedevuelve 0 sin cambios, 1 en caso de error, 2 si existen cambios. Un job programado puede, por tanto, alertar con el código 2.terraform plan -refresh-onlyactualiza el estado para reflejar los cambios hechos fuera de Terraform, por ejemplo durante un incidente. Úsalo cuando la modificación manual sea legítima: después, trasládala al código.
El beneficio se mide en MTTR y en toil: se identifica rápido la modificación manual que explica un comportamiento inesperado. El espíritu sigue siendo «sin culpas»: la deriva señala una carencia del proceso, no una falta.
Módulos: factorizar la configuración
La documentación de Dynatrace cita entre las ventajas del proveedor la agrupación de componentes en módulos reutilizables. La exportación ya produce uno por tipo de recurso. Para varios entornos Managed, escribe un módulo de equipo (perfil de alertas, management zone, notificación) que se llame con variables: el mismo código se despliega en preproducción y luego en producción. El módulo 3 conecta esta idea con GitOps.
Para comparar las dos herramientas, lee Monaco o Terraform y la configuración como código con Monaco.
Ejercicio práctico
Solo en un entorno de pruebas Managed. Los comandos siguientes no se han ejecutado para este artículo: no se da ninguna salida, y el comportamiento exacto en un clúster Managed debes comprobarlo tú.
Paso 1 — Configurar el backend
En una carpeta de trabajo, crea providers.tf y backend.tf como en la primera captura, con un backend de tu infraestructura. Ejecuta terraform init. Resultado esperado: Terraform indica la inicialización del backend y del proveedor.
Paso 2 — Exportar un tipo de recurso
Define DYNATRACE_ENV_URL, DYNATRACE_API_TOKEN y DYNATRACE_TARGET_FOLDER, y ejecuta la exportación de dynatrace_alerting con -id. Resultado esperado: una carpeta con main.tf y una subcarpeta modules. Comprueba .flawed y .required_attention.
Paso 3 — Importar y comprobar
Vuelve a ejecutar la exportación con -import-state y, en la carpeta exportada, terraform plan. Resultado esperado: idealmente ningún cambio; si no, analiza cada diferencia antes de aplicar nada.
Paso 4 — Provocar una deriva
Modifica un perfil de alertas en la interfaz, ejecuta terraform plan -detailed-exitcode y anota el código de salida. Resultado esperado: código 2 y una diferencia descrita. Corrige el código o el entorno.
Quiz
- ¿Por qué preferir un backend remoto a un archivo de estado local en equipo? a) Hace Terraform más rápido b) Comparte el estado y, según el backend, bloquea las ejecuciones concurrentes c) Elimina la necesidad de token de API d) Cifra el código HCL
- ¿Qué opción de la exportación importa los recursos al estado? a)
-refb)-flatc)-import-stated)-id - ¿Qué significa el código de salida 2 de
terraform plan -detailed-exitcode? a) Error b) Ningún cambio c) Éxito con cambios presentes d) Plan cancelado - ¿Qué contiene la carpeta
.required_attention? a) Los logs de la exportación b) Archivos a los que les falta información esencial, por ejemplo datos sensibles c) Las copias de seguridad del estado d) Los módulos reutilizables
Solución
- b. El estado se comparte y, con un backend completo, se bloquea durante las ejecuciones.
- c.
-import-stateinicializa los módulos e importa los recursos al estado. - c. 0 significa ningún cambio, 1 un error, 2 cambios presentes.
- b. A estos archivos les falta información, como los secretos que la API no devuelve.
Para ir más lejos
- Proveedor Terraform Dynatrace: alertas, management zones y dashboards
- SLO de Dynatrace con Terraform
- Monaco de Managed a SaaS: exportar y reproducir la configuración
- Documentación de Dynatrace Managed: Configuration as Code con Terraform
- Repositorio del proveedor Terraform Dynatrace
← Módulo 1: proveedor Terraform · Índice del recorrido · Módulo 3: GitOps →
Preguntas frecuentes
¿Hay que importar o empezar de cero?
Importa si el entorno ya tiene configuración útil: empezar de cero puede crear duplicados o sobrescribir ajustes. Empieza de cero solo en un entorno vacío.
¿Se exportan los dashboards?
No por defecto. La documentación indica que dynatrace_json_dashboard y otros recursos están excluidos, salvo petición explícita. -list-exclusions da la lista completa.
¿Se aplica OAuth o el token de plataforma a Managed?
Las páginas de exportación de la documentación hablan de token de plataforma y de OAuth, nociones de la plataforma SaaS. Para Managed, este módulo se apoya en DYNATRACE_ENV_URL y DYNATRACE_API_TOKEN. La página de exportación no existe en la documentación de Managed: el uso de la exportación en un clúster Managed no se ha probado aquí.
El estado, la importación y el control de deriva convierten un clúster configurado a mano en una configuración reproducible. El módulo 3 reúne estas piezas en un pipeline GitOps con revisiones y promoción entre entornos.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Este recorrido no sustituye las formaciones y certificaciones oficiales de Dynatrace University. Comprueba las funcionalidades en la documentación oficial de tu versión.