
Son las 22:00, un cliente recibe un importe incorrecto, los logs no dicen nada y la variable que lo explica todo nunca se escribe. Reproducirlo en local lleva horas; redesplegar con un log más, otras tantas. El Live Debugger de Dynatrace está pensado para este caso: leer el estado de una línea de código en la aplicación en ejecución, sin detenerla ni redesplegarla.
El artículo parte de una decisión de operación: ¿conviene dejar que los desarrolladores pongan breakpoints en producción? La respuesta depende menos de la herramienta que de las salvaguardas. Los datos salen de la documentación de Dynatrace SaaS, consultada el 12 de noviembre de 2026, y del anuncio del fabricante. No he probado la función en un entorno real.
Alcance: la documentación describe un entorno Dynatrace SaaS con suscripción DPS. No he encontrado ninguna página equivalente para Dynatrace Managed, así que no la describo para Managed.
El problema: un log más es un despliegue más
Cuando falta información, el reflejo es añadir un log. Hay que tocar el código, pasar la CI, desplegar, esperar a que el fallo se repita y volver a empezar si el log no basta. Cada vuelta alarga el MTTR y expone producción a un cambio más.
Un breakpoint no bloqueante invierte el orden. Eliges una línea, el agente recoge el estado de la aplicación cada vez que se ejecuta y el proceso sigue atendiendo tráfico. Obtienes una instantánea, el snapshot, con la pila de llamadas, las variables locales y datos del proceso y del trazado.
Qué garantiza la documentación y qué no dice
La página oficial fija requisitos concretos:
- un entorno Dynatrace SaaS con una suscripción DPS que incluya la capacidad Code Monitoring;
- OneAgent 1.309 o superior, con las funciones «Java Live-Debugger» y/o «Node.js Live-Debugger» activadas;
- los modos Full-Stack, Infrastructure o Discovery (con inyección del módulo de código en el contenedor);
- los módulos de código de Java y Node.js, los únicos que se citan.
La facturación va por Code Monitoring y se mide en horas de contenedor, también para cargas fuera de contenedores. La página no incluye tarifas, así que no cito ninguna. El anuncio del fabricante menciona además la captura en bibliotecas de terceros y el acceso desde VS Code o IntelliJ. No he podido confirmar esos puntos en las páginas de documentación que leí, por lo que no los doy por sentados.
Live Debugger: activar sin abrirlo todo de golpe
La activación se hace en tres capas, de la más amplia a la más fina.
- En Settings, dentro de Collect and capture, General monitoring settings, OneAgent features, activa Java Live-Debugger, Node.js Live-Debugger o ambos y reinicia los procesos afectados.
- Activa Observability for Developers. El alcance va desde todo el entorno hasta un grupo de procesos, un clúster de Kubernetes, un namespace, un grupo de hosts o un despliegue.
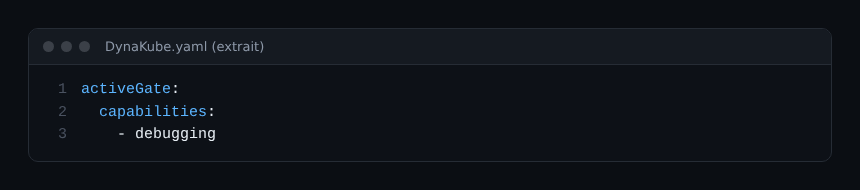
- Opción recomendada: activa el módulo de depuración de un ActiveGate (versión 1.311 o superior). No es obligatorio, pero centraliza el tráfico, sobre todo en Kubernetes.
Con el operador de Kubernetes, el ActiveGate recibe la capacidad de depuración en el DynaKube:
Mi consejo de operación: empieza por un namespace de preproducción o por un solo grupo de procesos, nunca por «Enable for entire tenant». Ampliar después cuesta un clic; recortar tras un incidente de confianza cuesta bastante más.
Poner un breakpoint sin causar estragos
En la aplicación Live Debugger filtras las instancias objetivo, cargas el código fuente (local o desde un proveedor Git) y haces clic en el margen, junto al número de línea. Tres ajustes deciden el impacto en producción.
Los límites por defecto
Cada breakpoint tiene un límite de tiempo (7 días por defecto), un límite de capturas (100 por defecto) y un nivel de recopilación (Medium por defecto). Al alcanzar el límite pasa al estado Disabled. Lo reactivas con clic derecho y Enable, lo que reinicia el contador.
El nivel de recopilación
Tres niveles fijan la profundidad de los objetos, la longitud de las cadenas y el número de elementos recogidos por lista. En JVM, Low llega a profundidad 2 (128 caracteres, 10 elementos), Medium a 5 (512, 15) y High a 8 (4 096, 25). En Node.js los valores son 2/128/5, 3/512/10 y 5/4 096/20. Empieza por Low: un snapshot ligero suele bastar para responder.
Las condiciones
Una condición limita la captura a los casos que te interesan, por ejemplo un solo cliente o un importe anómalo. La documentación da estos ejemplos de expresiones avanzadas:
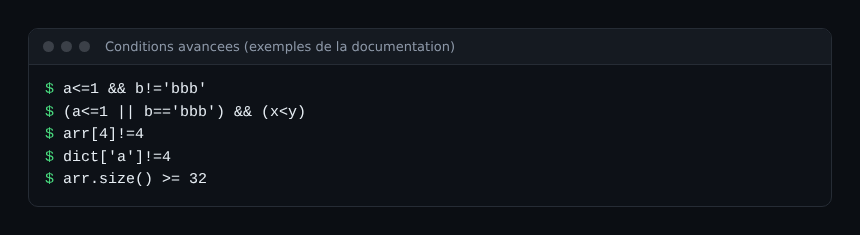
Los operadores documentados son ==, !=, >, >=, <, <=, in, &&, || y los paréntesis. Para el tamaño de una lista usa size(), no len ni length.
Entender por qué no llega ningún snapshot
Un breakpoint tiene cinco estados: Active, Pending, Disabled, Error y Warning. Los casos habituales según la documentación:
- Active sin snapshots: la línea no se ejecuta en la instancia correcta, o la función ya estaba corriendo cuando pusiste el breakpoint. Solo se cubren las llamadas posteriores.
- Pending: falta OneAgent, la aplicación queda fuera del filtro, el archivo fuente no está cargado o la línea no tiene código ejecutable. En JVM también bloquean las clases compiladas sin información de depuración.
- Error: el archivo fuente que ves en el IDE difiere del desplegado, o la captura tardó demasiado. Dynatrace comprueba la versión del archivo antes de colocar el breakpoint.
- Warning: un mecanismo de limitación de frecuencia muestrea la captura en una ruta muy caliente para proteger el rendimiento.
En Node.js, el código transpilado sin source maps o un depurador concurrente como el de WebStorm también dan problemas. El mensaje de estado (clic derecho y Status) indica la causa exacta.
Quién puede poner breakpoints: los permisos
La respuesta real a la decisión inicial está en las políticas IAM. Hay dos permisos: dev-obs:breakpoints:set, para ver los agentes y poner breakpoints, y dev-obs:breakpoints:manage, para ver y desactivar los de todos los usuarios. Con condiciones puedes restringir por namespace, clúster, grupo de procesos o host. La lectura de snapshots depende de un permiso de almacenamiento distinto.
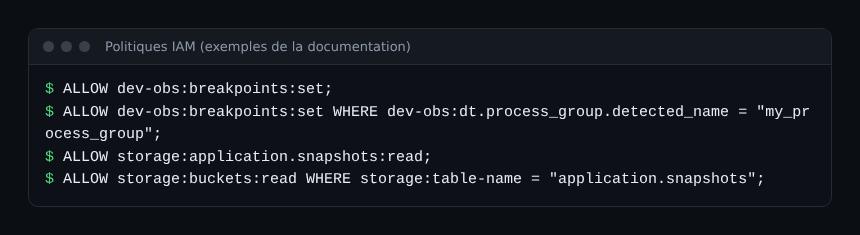
Separar «poner» y «leer» tiene sentido: un snapshot puede contener variables sensibles. El anuncio del fabricante habla de controles de enmascaramiento y retención de datos. Comprueba su configuración real en la documentación antes de abrir nada en producción.
Buenas prácticas
- Reserva
breakpoints:seta un equipo concreto y limítalo a un namespace o a un grupo de procesos. - Mantén los límites por defecto o redúcelos: 100 capturas casi siempre sobran.
- Define una condición en cuanto el tráfico sea alto, en lugar de confiar en la limitación de frecuencia.
- Anota en el ticket del incidente qué breakpoint se puso, quién y por qué.
- Combina el snapshot con una traza: él responde a «qué valor», la traza a «qué servicio». Para el consumo de CPU, mira mejor el profiling continuo, una herramienta de terceros aparte.
Para conectar este trabajo con la salud del servicio, revisa primero el estado de los pods en el diagnóstico de CrashLoopBackOff y OOMKilled y sigue después el efecto de tu corrección en un dashboard DQL.
Preguntas frecuentes
¿El Live Debugger detiene la aplicación?
No. La documentación habla de breakpoints no bloqueantes: el estado se recoge sin parar el código en ejecución. Un mecanismo de limitación de frecuencia protege las rutas con mucha carga.
¿Qué lenguajes admite?
La página de requisitos cita los módulos de código de Java y Node.js. Para cualquier otro lenguaje no hay nada documentado en esa página: compruébalo antes de planificar un despliegue.
¿Funciona en Dynatrace Managed?
La documentación que leí describe un entorno SaaS con DPS. No he encontrado ninguna página sobre Managed: considera la función no disponible en Managed mientras el fabricante no lo documente.
Conclusión
El Live Debugger sustituye el ciclo «añadir un log, desplegar, esperar» por una lectura dirigida y acotada en el tiempo. Su valor en producción depende de las salvaguardas: alcance de activación estrecho, permisos IAM, límites y condiciones. Para profundizar, lee la documentación del Live Debugger.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Comprueba siempre los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.