Le provider Terraform Dynatrace SaaS permet de décrire la configuration d’un environnement SaaS dans des fichiers .tf, versionnés comme du code. Ce module couvre l’installation, l’authentification et la première ressource.
Parcours : Terraform Dynatrace SaaS · Module 1/3 · Durée : ~45 min · Niveau : Intermédiaire
Objectifs :
- Déclarer le provider
dynatrace-oss/dynatraceet l’initialiser - Choisir entre jeton d’API, jeton de plateforme et client OAuth selon la ressource
- Fournir l’URL et les identifiants par variables d’environnement
- Déployer une première ressource Settings avec
planpuisapply
Prérequis : une bonne connaissance de la configuration as code, Terraform installé, un environnement Dynatrace SaaS de test.
Ce module vaut pour Dynatrace SaaS uniquement. Le même provider sait aussi s’adresser à un cluster Managed, mais ce cas relève de l’autre parcours et n’est pas traité ici.
Le provider Terraform Dynatrace SaaS : rôle et périmètre
Un provider Terraform est un plugin qui traduit des ressources déclaratives en appels d’API. Celui de Dynatrace s’appelle dynatrace-oss/dynatrace sur le Terraform Registry. Le dépôt indique qu’il est officiellement pris en charge par Dynatrace et qu’il requiert Terraform 0.13 ou plus récent.
Chaque ressource correspond à un objet de configuration : un profil d’alerte, une règle de tags automatiques, un SLO, un document, etc. Ce module suppose que vous avez retenu Terraform pour gérer la configuration.
Installer le provider
La documentation officielle décrit trois gestes : installer le binaire Terraform et l’ajouter au PATH, vérifier avec terraform version, puis créer dans un répertoire de travail un fichier providers.tf qui déclare le provider.
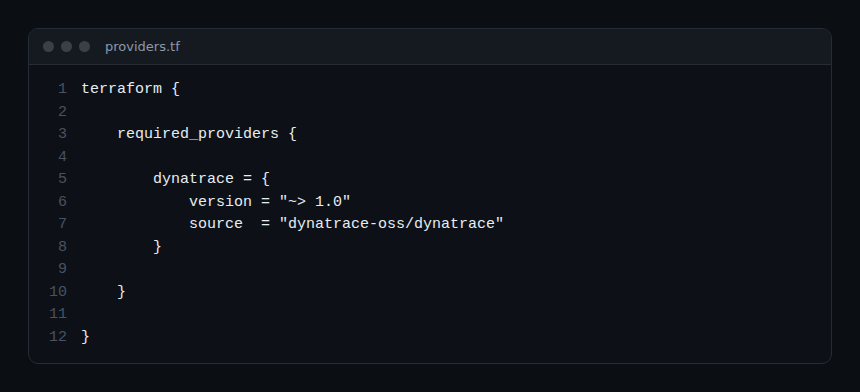
La ligne version = "~> 1.0" accepte toute version 1.x. La commande terraform init télécharge ensuite le provider depuis le Registry ; la page de documentation annonce en cas de succès le message « Terraform has been successfully initialized! ».
Authentification SaaS : trois mécanismes
Le provider se configure de préférence par variables d’environnement, ce qui évite d’écrire un secret dans un fichier versionné. Selon la documentation du provider, trois mécanismes coexistent.
| Mécanisme | Variables | Usage |
|---|---|---|
| Jeton d’API (jeton d’accès) | DYNATRACE_ENV_URL, DYNATRACE_API_TOKEN |
Ressources qui s’appuient sur les API classiques et Settings |
| Client OAuth | DT_CLIENT_ID, DT_CLIENT_SECRET, DT_ACCOUNT_ID |
Ressources de plateforme (workflows, documents, OpenPipeline, segments…) |
| Jeton de plateforme | DYNATRACE_PLATFORM_TOKEN |
Requêtes de plateforme, en remplacement du client OAuth |
Trois précisions tirées de cette documentation :
- pour un environnement SaaS, l’URL a la forme
https://########.live.dynatrace.com; - le jeton de plateforme, s’il est défini, est utilisé de préférence au client OAuth pour les requêtes de plateforme, mais il ne peut pas servir aux ressources IAM (gestion de compte) ni aux ressources classiques ;
- la variable
DYNATRACE_HTTP_OAUTH_PREFERENCE=truedemande au provider de privilégier les points d’accès compatibles OAuth ; sans elle, c’est le jeton d’API qui est employé. Certaines ressources, commedynatrace_json_dashboard, n’acceptent que le jeton d’API.
Chaque page de ressource indique les portées ou permissions nécessaires. Appliquez le moindre privilège : ne créez pas le jeton « tout accès » listé dans la page d’accueil du provider si vous gérez un seul type d’objet. Créez un client OAuth dédié à Terraform, limité aux portées nécessaires, et renouvelez son secret régulièrement.
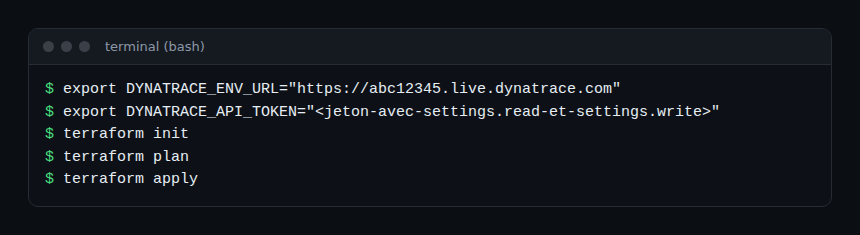
Cette capture montre les commandes seules, avec des valeurs d’exemple : aucune sortie n’est affichée.
Première ressource : une règle de tags automatiques
Pour un premier essai à faible risque, la ressource dynatrace_autotag_v2 convient : elle configure les tags appliqués automatiquement. Sa page indique qu’elle requiert les portées Read settings (settings.read) et Write settings (settings.write), et qu’elle repose sur le schéma builtin:tags.auto-tagging. Un jeton d’API suffit donc.
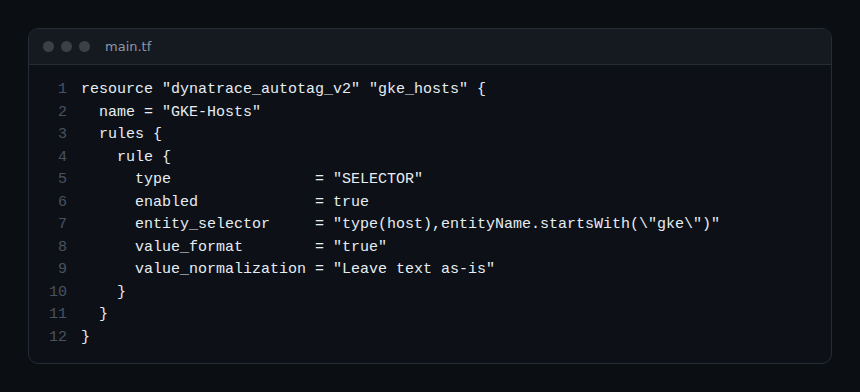
L’exemple provient de la documentation de la ressource. La règle de type SELECTOR utilise un sélecteur d’entités : type(host),entityName.startsWith("gke"). Les hôtes dont le nom commence par gke reçoivent le tag.
Le cycle init, plan, apply
Terraform suit toujours la même boucle :
terraform init: télécharge le provider ;terraform plan: compare le code à l’état connu et affiche ce qui serait créé, modifié ou détruit ;terraform apply: exécute le plan après confirmation.
Le plan joue le rôle de filet de sécurité : relisez-le toujours avant d’appliquer. D’un point de vue SRE, c’est la revue de ce plan, plus que l’écriture du code, qui protège de la dérive de configuration et réduit le toil des changements manuels.
Pour diagnostiquer un échec d’authentification, la documentation du provider propose trois variables : DYNATRACE_DEBUG=true, DYNATRACE_LOG_HTTP=<fichier> et DYNATRACE_HTTP_RESPONSE=true. Les journaux sont écrits dans le répertoire de travail ; ne les partagez pas sans les relire, car ils contiennent des échanges HTTP.
Exercice pratique
À réaliser sur un environnement SaaS de test (essai gratuit). Les commandes ci-dessous n’ont pas été exécutées pour la rédaction de ce module : aucune sortie n’est donc reproduite. Comparez avec ce que votre terminal affiche.
Étape 1 — Préparer le répertoire
Créez un répertoire vide et le fichier providers.tf de la première capture. Résultat attendu : un court fichier déclarant dynatrace-oss/dynatrace.
Étape 2 — Créer un jeton d’API
Dans votre environnement, créez un jeton d’accès limité à settings.read et settings.write. Résultat attendu : un jeton affiché une seule fois, à conserver dans un gestionnaire de secrets.
Étape 3 — Exporter les variables
Exportez DYNATRACE_ENV_URL (URL en .live.dynatrace.com) et DYNATRACE_API_TOKEN, puis lancez terraform init. Résultat attendu : le message d’initialisation réussie.
Étape 4 — Planifier et appliquer
Ajoutez main.tf avec la ressource de la troisième capture, en adaptant le nom et le sélecteur. Lancez terraform plan, lisez le plan, puis terraform apply. Résultat attendu : un plan annonçant la création d’une ressource, puis la règle visible dans les paramètres de tags automatiques de l’environnement.
Étape 5 — Nettoyer
Lancez terraform destroy pour supprimer la règle de test. Résultat attendu : la règle disparaît de l’environnement.
Quiz
- Quelle est la source du provider dans le bloc
required_providers? a)dynatrace/dynatraceb)dynatrace-oss/dynatracec)hashicorp/dynatraced)terraform/dynatrace - Quelle variable porte l’URL d’un environnement SaaS ? a)
DYNATRACE_ENV_URLb)DT_ACCOUNT_IDc)DYNATRACE_DEBUGd)DT_CLIENT_SECRET - Un jeton de plateforme peut-il servir aux ressources classiques ? a) Oui, toujours b) Oui, avec OAuth c) Non d) Seulement en lecture
- Quelle commande affiche les changements prévus sans les appliquer ? a)
terraform initb)terraform planc)terraform applyd)terraform version
Corrigé
- b) La source est
dynatrace-oss/dynatrace. - a)
DYNATRACE_ENV_URLdésigne l’environnement visé. - c) La documentation indique qu’il ne peut pas servir aux ressources IAM ni classiques.
- b)
plancompare le code à l’état et n’écrit rien dans l’environnement.
Pour aller plus loin
- Provider Terraform Dynatrace : alerting, management zones et tableaux de bord
- SLO Dynatrace Terraform : un SLO pour chaque service
- Les schémas de l’API Settings en SaaS
- Documentation officielle : Terraform et Dynatrace
- Documentation du provider sur le Terraform Registry
Sommaire du parcours · Module 2 : import Terraform Dynatrace SaaS →
Questions fréquentes
Faut-il un jeton d’API ou un client OAuth ?
Cela dépend de la ressource : chaque page de documentation indique l’authentification attendue. Les ressources Settings classiques demandent un jeton d’API ; les ressources de plateforme, comme les documents ou les segments, demandent OAuth ou un jeton de plateforme.
Peut-on écrire l’URL et le jeton dans le bloc provider ?
Le schéma du provider expose des attributs comme dt_env_url et dt_api_token. La documentation recommande pourtant les variables d’environnement : un secret écrit dans un fichier finit dans Git.
Faut-il choisir entre Terraform et Monaco ?
Oui, un objet de configuration n’a qu’un seul propriétaire. Cette formation traite Terraform ; la formation Monaco est séparée. La comparaison, avec la recommandation officielle, figure dans l’article Monaco ou Terraform.
Vous savez déclarer le provider, l’authentifier et déployer une première ressource. Le module suivant traite l’état Terraform, l’import et l’export des ressources existantes.
span.observer est un blog indépendant de la communauté, non affilié à Dynatrace LLC. Ce parcours ne remplace pas les formations et certifications officielles de Dynatrace University. Vérifiez les fonctionnalités dans la documentation officielle de votre version.