يُعدّ مزوّد Terraform لـ Dynatrace SaaS يتيح وصف إعدادات بيئة SaaS في ملفات .tf تُدار إصداراتها مثل الشيفرة. تغطي هذه الوحدة التثبيت والمصادقة وأول مورد.
المسار: Terraform Dynatrace SaaS · الوحدة 1/3 · المدة: نحو 45 دقيقة · المستوى: متوسط
الأهداف:
- التصريح بمزوّد
dynatrace-oss/dynatraceوتهيئته - الاختيار بين رمز API ورمز المنصة وعميل OAuth بحسب المورد
- تمرير العنوان وبيانات الاعتماد عبر متغيرات البيئة
- نشر أول مورد Settings باستخدام
planثمapply
المتطلبات المسبقة: معرفة جيدة بالإعدادات ككود، وتثبيت Terraform، وبيئة Dynatrace SaaS تجريبية.
تنطبق هذه الوحدة على Dynatrace SaaS فقط. يستطيع المزوّد نفسه التعامل مع عنقود Managed أيضًا، لكن هذه الحالة تخص المسار الآخر ولا تُعالَج هنا.
مزوّد Terraform لـ Dynatrace SaaS: الدور والنطاق
مزوّد Terraform (provider) إضافة تترجم الموارد التصريحية إلى استدعاءات API. يحمل مزوّد Dynatrace الاسم dynatrace-oss/dynatrace في Terraform Registry. يذكر المستودع أنه مدعوم رسميًا من Dynatrace وأنه يتطلب Terraform 0.13 أو أحدث.
يقابل كل مورد كائن إعدادات: ملف تنبيهات، أو قاعدة وسوم تلقائية، أو SLO، أو مستندًا، وغير ذلك. تفترض هذه الوحدة أنك اخترت Terraform لإدارة الإعدادات.
تثبيت المزوّد
تصف الوثائق الرسمية ثلاث خطوات: تثبيت الملف التنفيذي لـ Terraform وإضافته إلى PATH، والتحقق منه بالأمر terraform version، ثم إنشاء ملف providers.tf في مجلد العمل يصرّح بالمزوّد.
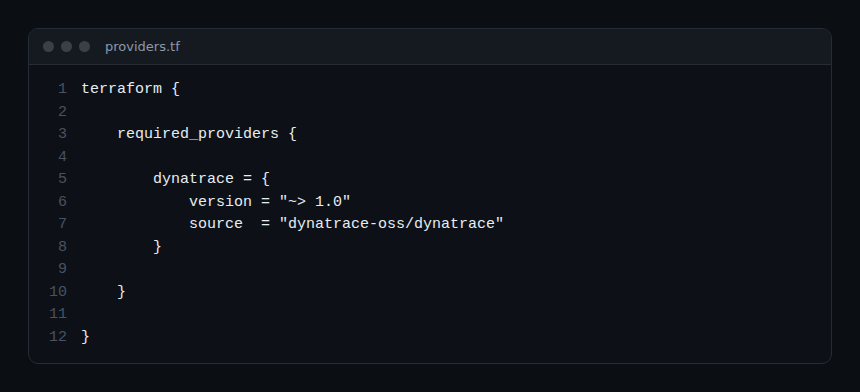
يقبل السطر version = "~> 1.0" أي إصدار 1.x. ثم ينزّل الأمر terraform init المزوّد من Registry؛ وتعلن صفحة الوثائق عند النجاح الرسالة «Terraform has been successfully initialized!».
المصادقة في SaaS: ثلاث آليات
يُفضَّل إعداد المزوّد عبر متغيرات البيئة، فهذا يتجنب كتابة سر في ملف خاضع للإصدارات. بحسب وثائق المزوّد، توجد ثلاث آليات.
| الآلية | المتغيرات | الاستخدام |
|---|---|---|
| رمز API (رمز الوصول) | DYNATRACE_ENV_URL، DYNATRACE_API_TOKEN |
الموارد التي تعتمد على واجهات API الكلاسيكية وSettings |
| عميل OAuth | DT_CLIENT_ID، DT_CLIENT_SECRET، DT_ACCOUNT_ID |
موارد المنصة (workflows والمستندات وOpenPipeline والشرائح…) |
| رمز المنصة | DYNATRACE_PLATFORM_TOKEN |
طلبات المنصة، بدلًا من عميل OAuth |
ثلاث توضيحات مأخوذة من هذه الوثائق:
- في بيئة SaaS يكون العنوان بالشكل
https://########.live.dynatrace.com؛ - إذا عُرّف رمز المنصة فإنه يُستخدم بالأفضلية على عميل OAuth في طلبات المنصة، لكنه لا يصلح لموارد IAM (إدارة الحساب) ولا للموارد الكلاسيكية؛
- يطلب المتغير
DYNATRACE_HTTP_OAUTH_PREFERENCE=trueمن المزوّد تفضيل نقاط الوصول المتوافقة مع OAuth؛ وبدونه يُستخدم رمز API. بعض الموارد، مثلdynatrace_json_dashboard، لا تقبل إلا رمز API.
تحدد كل صفحة مورد النطاقات (scopes) أو الأذونات اللازمة. طبّق مبدأ أقل الامتيازات: لا تنشئ رمز «الوصول الكامل» المذكور في الصفحة الرئيسية للمزوّد إذا كنت تدير نوعًا واحدًا من الكائنات. أنشئ عميل OAuth مخصصًا لـ Terraform، مقيّدًا بالنطاقات اللازمة فقط، وجدّد سرّه بانتظام.
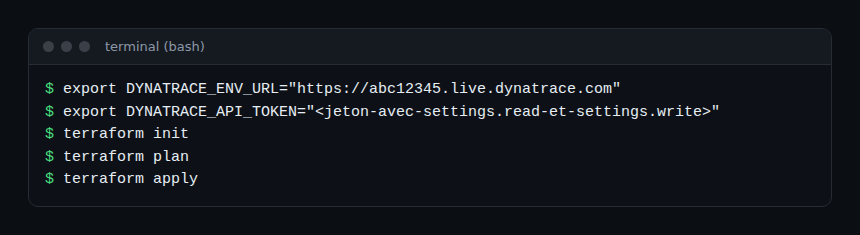
تعرض هذه اللقطة الأوامر وحدها بقيم تجريبية: لا يظهر أي ناتج.
أول مورد: قاعدة وسوم تلقائية
لتجربة أولى منخفضة المخاطر، يناسب المورد dynatrace_autotag_v2: فهو يضبط الوسوم التي تُطبَّق تلقائيًا. تذكر صفحته أنه يتطلب النطاقين Read settings (settings.read) وWrite settings (settings.write)، وأنه يعتمد على المخطط builtin:tags.auto-tagging. لذلك يكفي رمز API.
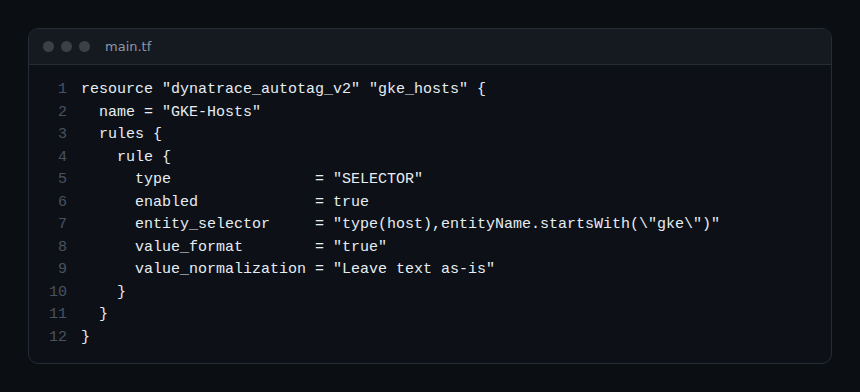
المثال مأخوذ من وثائق المورد. تستخدم القاعدة من النوع SELECTOR محدِّد كيانات: type(host),entityName.startsWith("gke"). يحصل المضيفون الذين يبدأ اسمهم بـ gke على الوسم.
دورة init وplan وapply
يتبع Terraform دائمًا الحلقة نفسها:
terraform init: ينزّل المزوّد؛terraform plan: يقارن الشيفرة بالحالة المعروفة ويعرض ما سيُنشأ أو يُعدَّل أو يُحذف؛terraform apply: ينفّذ الخطة بعد التأكيد.
يؤدي plan دور شبكة الأمان: راجعه دائمًا قبل التطبيق. من منظور SRE، مراجعة هذه الخطة، أكثر من كتابة الشيفرة، هي ما يحمي من انحراف الإعدادات (configuration drift) ويقلّل العمل اليدوي المتكرر (toil) الناتج عن التغييرات اليدوية.
لتشخيص فشل المصادقة، تقترح وثائق المزوّد ثلاثة متغيرات: DYNATRACE_DEBUG=true وDYNATRACE_LOG_HTTP=<ملف> وDYNATRACE_HTTP_RESPONSE=true. تُكتب السجلات في مجلد العمل؛ لا تشاركها قبل مراجعتها لأنها تحتوي على تبادلات HTTP.
تمرين عملي
يُنفَّذ على بيئة SaaS تجريبية (نسخة تجريبية مجانية). لم تُنفَّذ الأوامر التالية عند كتابة هذه الوحدة: لذلك لا يُعرض أي ناتج. قارن بما تعرضه طرفيتك.
الخطوة 1 — تجهيز المجلد
أنشئ مجلدًا فارغًا وملف providers.tf الموجود في اللقطة الأولى. النتيجة المتوقعة: ملف قصير يصرّح بـ dynatrace-oss/dynatrace.
الخطوة 2 — إنشاء رمز API
في بيئتك، أنشئ رمز وصول محصورًا في settings.read وsettings.write. النتيجة المتوقعة: رمز يظهر مرة واحدة فقط، احفظه في مدير أسرار.
الخطوة 3 — تصدير المتغيرات
صدّر DYNATRACE_ENV_URL (عنوان بصيغة .live.dynatrace.com) وDYNATRACE_API_TOKEN، ثم شغّل terraform init. النتيجة المتوقعة: رسالة نجاح التهيئة.
الخطوة 4 — التخطيط والتطبيق
أضف main.tf بالمورد الموجود في اللقطة الثالثة، مع تكييف الاسم والمحدِّد. شغّل terraform plan واقرأ الخطة، ثم terraform apply. النتيجة المتوقعة: خطة تعلن إنشاء مورد واحد، ثم ظهور القاعدة في إعدادات الوسوم التلقائية للبيئة.
الخطوة 5 — التنظيف
شغّل terraform destroy لحذف قاعدة الاختبار. النتيجة المتوقعة: تختفي القاعدة من البيئة.
اختبار قصير
- ما مصدر المزوّد في الكتلة
required_providers؟ أ)dynatrace/dynatraceب)dynatrace-oss/dynatraceج)hashicorp/dynatraceد)terraform/dynatrace - أي متغير يحمل عنوان بيئة SaaS؟ أ)
DYNATRACE_ENV_URLب)DT_ACCOUNT_IDج)DYNATRACE_DEBUGد)DT_CLIENT_SECRET - هل يمكن استخدام رمز المنصة مع الموارد الكلاسيكية؟ أ) نعم دائمًا ب) نعم، مع OAuth ج) لا د) في القراءة فقط
- أي أمر يعرض التغييرات المتوقعة دون تطبيقها؟ أ)
terraform initب)terraform planج)terraform applyد)terraform version
الإجابات
- ب) المصدر هو
dynatrace-oss/dynatrace. - أ) يحدد
DYNATRACE_ENV_URLالبيئة المستهدفة. - ج) تذكر الوثائق أنه لا يصلح لموارد IAM ولا للموارد الكلاسيكية.
- ب) يقارن
planالشيفرة بالحالة ولا يكتب شيئًا في البيئة.
للمزيد
- مزوّد Terraform لـ Dynatrace: التنبيهات ومناطق الإدارة ولوحات المعلومات
- SLO في Dynatrace مع Terraform: SLO لكل خدمة
- مخططات واجهة Settings API في SaaS
- الوثائق الرسمية: Terraform وDynatrace
- وثائق المزوّد على Terraform Registry
فهرس المسار · الوحدة 2: استيراد Terraform في Dynatrace SaaS ←
الأسئلة الشائعة
هل نحتاج إلى رمز API أم إلى عميل OAuth؟
يعتمد ذلك على المورد: تذكر كل صفحة وثائق المصادقة المطلوبة. تتطلب موارد Settings الكلاسيكية رمز API؛ أما موارد المنصة، مثل المستندات أو الشرائح، فتتطلب OAuth أو رمز منصة.
هل يمكن كتابة العنوان والرمز في كتلة المزوّد؟
يعرض مخطط المزوّد خصائص مثل dt_env_url وdt_api_token. ومع ذلك توصي الوثائق بمتغيرات البيئة: السر المكتوب في ملف ينتهي في Git.
هل يجب الاختيار بين Terraform وMonaco؟
نعم، فلكل كائن إعدادات مالك واحد. تتناول هذه الدورة Terraform؛ أما دورة Monaco فمنفصلة. تجد المقارنة مع التوصية الرسمية في مقال Monaco أم Terraform.
أصبحت تعرف كيف تصرّح بالمزوّد وتصادق به وتنشر أول مورد. تعالج الوحدة التالية حالة Terraform واستيراد الموارد الموجودة وتصديرها.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. لا يحل هذا المسار محل التدريبات والشهادات الرسمية من Dynatrace University. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق من الميزات في الوثائق الرسمية الخاصة بإصدارك.