El OWASP MCP Top 10 es una lista de diez riesgos de seguridad propios del Model Context Protocol, publicada por OWASP. Para un equipo SRE o de plataforma sirve como guía de lectura: cada servidor MCP expuesto a un asistente o a un agente se compara con estas diez entradas. Este artículo las resume, indica cuáles afectan más a los servidores MCP que quedan accesibles en una red y propone un plan de revisión en cuatro pasos.
El proyecto es reciente. Su página oficial, consultada el 31 de octubre de 2026, indica una hoja de ruta en «Phase 3 – Beta Release and Pilot Testing» y a la vez lo clasifica entre los «Production Projects»: las señales son contradictorias, así que la lista debe leerse como un documento vivo. Los títulos que siguen están reformulados; solo se conserva la numeración original.
Esta guía complementa nuestro artículo sobre cómo proteger un servidor MCP y el dedicado a la auditoría de servidores MCP en la empresa. No sustituye ni la especificación MCP ni la fuente de OWASP.
OWASP MCP Top 10: las diez entradas de un vistazo
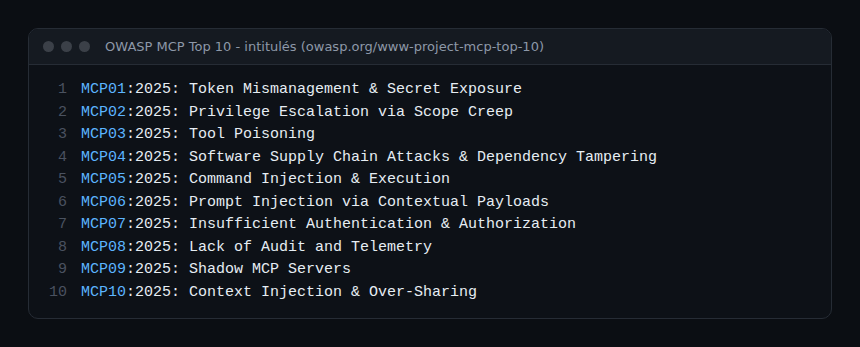
La página del proyecto numera las entradas de MCP01 a MCP10, con el sufijo «2025». La imagen siguiente reproduce los títulos exactos, tal como se publicaron.
En español y en una frase cada una:
- MCP01, gestión de tokens y secretos: credenciales escritas en el código, tokens de larga duración, secretos que acaban en la memoria del modelo o en los logs.
- MCP02, escalada de privilegios por deriva de alcance: permisos difusos o crecientes dan al agente más capacidades de las necesarias.
- MCP03, envenenamiento de herramientas: una herramienta, un plugin o sus salidas inyectan un contexto engañoso que orienta al modelo.
- MCP04, cadena de suministro de software: una dependencia comprometida modifica el comportamiento del agente.
- MCP05, inyección y ejecución de comandos: el agente construye y lanza comandos a partir de entradas no fiables, sin validación.
- MCP06, inyección de prompt mediante carga contextual: el modelo sigue instrucciones ocultas en un texto.
- MCP07, autenticación y autorización insuficientes: servidores, herramientas o agentes no verifican identidades ni derechos.
- MCP08, ausencia de auditoría y de telemetría: muy pocos registros sobre las llamadas a herramientas y los cambios de contexto.
- MCP09, servidores MCP en la sombra: despliegues no aprobados, fuera de la gobernanza de seguridad.
- MCP10, inyección de contexto y exceso de compartición: un contexto compartido o persistente expone información de una tarea, un usuario o un agente a otro.
Por qué los servidores MCP expuestos son el punto sensible
Un servidor MCP abierto en la red acumula varias entradas a la vez. Sin autenticación (MCP07), cualquier cliente que lo alcance puede llamar a sus herramientas. Si su token es demasiado amplio (MCP01, MCP02), la llamada hereda ese poder. Si no está inventariado (MCP09) o no se registra (MCP08), nadie se da cuenta.
La especificación MCP es precisa en este punto para el transporte HTTP. Según la versión 2025-06-18, la autorización es opcional, pero una implementación HTTP que la admita debe seguir la especificación, mientras que una implementación STDIO no la sigue y obtiene sus credenciales del entorno. En otras palabras, un servidor HTTP sin autenticación es una elección de configuración válida desde el punto de vista del protocolo: corresponde al equipo rechazarla.
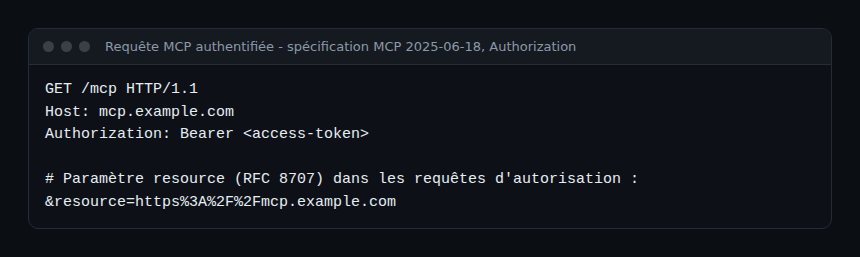
El mismo documento fija varias obligaciones útiles de comprobar en una revisión: el servidor debe validar que el token se emitió para él (audiencia), no debe aceptar ni reenviar otros tokens, y el token viaja en la cabecera Authorization, nunca en la URL.
Del Top 10 a los controles: cuatro pasos de revisión
Paso 1: encontrar los servidores en la sombra (MCP09)
OWASP recomienda un registro central de servidores MCP, un descubrimiento continuo (escaneos de puertos, observación del tráfico) y la vigilancia de las rutas MCP estándar y de los hosts desconocidos. Una primera pasada consiste en listar los servidores declarados y compararlos con lo que la red muestra realmente. Para un punto de acceso sospechoso, una prueba sencilla comprueba el comportamiento sin token:
curl -i -X POST https://mcp.example.com/mcp \
  -H "Content-Type: application/json" \
  -d '{}'
Según la especificación de autorización de MCP, un servidor protegido responde a una petición sin token con un código 401 acompañado de una cabecera WWW-Authenticate. Una respuesta que procesa la petición sin autenticación es una señal que investigar: o la autenticación falta a propósito (red local, STDIO), o falta sin más. La prueba es un indicio, no una prueba concluyente: un servidor puede responder de otro modo por otras razones.
Paso 2: verificar tokens y alcances (MCP01, MCP02, MCP07)
Para cada servidor, anotar de dónde viene su token, su duración y sus permisos. El documento «Security Best Practices» de MCP describe la minimización de alcances: un conjunto inicial limitado a operaciones de lectura de bajo riesgo y, después, una elevación puntual cuando se solicita una operación privilegiada. También cita entre los errores habituales los alcances genéricos de tipo «acceso total» y la publicación de todos los alcances posibles. El mismo documento prohíbe explícitamente el «token passthrough»: el servidor solo debe aceptar tokens emitidos para él.
Paso 3: acotar las herramientas y las entradas (MCP03, MCP05, MCP06)
Tratar toda salida de una herramienta como un dato no fiable, limitar las herramientas a funciones estrechas y validar los argumentos en el servidor. Para la detección desde la operación, véase el envenenamiento de herramientas MCP y su detección mediante trazas. Para los servidores lanzados en local, la especificación recomienda el transporte stdio para limitar el acceso al cliente y, en HTTP, un token de autorización o sockets de dominio Unix de acceso restringido. Nuestro artículo sobre el aislamiento de los comandos de un servidor MCP STDIO detalla este caso.
Paso 4: hacer observables las llamadas (MCP08)
La entrada MCP08 recomienda registros estructurados que capturen, entre otros, la marca de tiempo, los identificadores de agente y de sesión, las herramientas invocadas, los parámetros y la identidad del usuario, con enmascaramiento de los datos sensibles. Cita OpenTelemetry entre las herramientas posibles para el trazado de extremo a extremo y la correlación. Es el vínculo natural con la observabilidad: una llamada a una herramienta es una operación que se representa con un span, como se explica en observar los agentes MCP con OpenTelemetry. Los nombres de atributos que conviene usar dependen de la versión de las convenciones semánticas: hay que verificarlos en la documentación de OpenTelemetry antes de fijarlos.
Cómo comprobar que funciona
- El registro de servidores MCP coincide con lo que detecta el descubrimiento de red: ninguna diferencia sin explicar.
- Cada servidor compartido responde 401 sin token, o existe una excepción documentada.
- Cada token tiene un propietario, una caducidad y alcances limitados.
- Con una llamada de prueba a una herramienta, es posible averiguar quién la pidió, qué herramienta, con qué parámetros y cuál fue el resultado.
Desde el lado SRE, estas comprobaciones se traducen en indicadores: proporción de servidores inventariados, proporción de servidores autenticados, tiempo para encontrar el origen de una llamada. Estos indicadores reducen el tiempo de diagnóstico en caso de incidente y limitan la carga de trabajo repetitiva de la revisión manual.
Buenas prácticas
- Leer el Top 10 como una lista de verificación, no como una puntuación: un servidor puede acumular varias entradas.
- Citar la versión de la fuente (lista de OWASP, versión de la especificación MCP) en cada revisión.
- Tratar el inventario como un requisito previo: no se protege lo que no se conoce.
- Registrar antes de abrir un servidor a los usuarios, no después del primer incidente.
- Repetir la revisión con cada cambio de versión de la lista o de la especificación.
Preguntas frecuentes
¿Es el OWASP MCP Top 10 un estándar definitivo?
No en esta etapa. La página del proyecto, consultada el 31 de octubre de 2026, menciona una fase beta y de pruebas piloto en la hoja de ruta. El contenido puede cambiar: conviene citar la fecha de consulta.
¿Afecta a un servidor MCP STDIO?
Sí, en varias entradas: cadena de suministro, inyección de comandos, tokens en el entorno. Sin embargo, la especificación precisa que la autorización OAuth descrita para HTTP no se aplica a STDIO, que obtiene sus credenciales del entorno.
¿Hay que consultar también el Top 10 de OWASP para LLM?
Ambos se complementan: el Top 10 LLM trata los modelos y sus aplicaciones en general, mientras que la lista MCP se centra en el protocolo y sus servidores. Para las cifras y los detalles, consulta cada fuente.
Conclusión
El Top 10 ofrece un vocabulario común para hablar de los riesgos de MCP. Aplicado a los servidores expuestos, reduce la revisión a tres preguntas: ¿el servidor es conocido, está autenticado y es observable? Las fuentes que conviene tener a mano: el proyecto OWASP MCP Top 10 y las buenas prácticas de seguridad de MCP. Para profundizar en los fundamentos del protocolo, véase el Model Context Protocol explicado.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a OWASP Foundation. Dynatrace es una marca de Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. Contenido consultado el 31 de octubre de 2026; las listas y las especificaciones evolucionan: comprueba siempre las fuentes oficiales.