El skill de auditoría de seguridad de Cloudflare (Cloudflare security audit skill) es un skill para agentes de código que convierte al agente en un auditor de seguridad: orquesta agentes aislados a lo largo de seis fases, desde el reconocimiento del código hasta el informe. El repositorio cloudflare/security-audit-skill cuenta con unas 30 200 estrellas a mediados de octubre de 2026. El README lo presenta como el punto de partida, para un solo repositorio, de un sistema más amplio de descubrimiento de vulnerabilidades descrito en una entrada del blog de Cloudflare.
Una herramienta así interesa a un SRE por una razón práctica: una auditoría multiagente es una carga de trabajo como cualquier otra, con tokens, tiempo de ejecución y código ejecutado. Este artículo explica lo que documenta el repositorio, cómo se instala un skill, sus límites (falsos positivos, alcance) y lo que una auditoría automatizada no sustituye. Aclaración de honestidad: span.observer no ha lanzado esta auditoría; los comandos proceden del README y las capturas son extractos renderizados a partir de los archivos del repositorio. Aquí no se hace ninguna promesa de detección.
Skill de auditoría de seguridad de Cloudflare: lo que documenta el repositorio
- Editor y licencia: Cloudflare, licencia MIT (archivo LICENSE, copyright 2025-2026 Cloudflare, Inc.).
- Cifras releídas el 16 de octubre de 2026: unas 30 200 estrellas, unos 1 900 forks, 14 commits en la rama principal, ninguna release publicada.
- Contenido: una carpeta
skills/security-audit/con unSKILL.md, archivos de instrucciones por fase y por familia de objetivos (IA y LLM, protocolos web, cadena de suministro, nube…), un esquema JSON y dos validadores Node.js sin dependencias.
El repositorio tiene poco versionado (14 commits, ninguna release) y el README habla de un «punto de partida» cuyo sistema interno ha evolucionado. Trátalo como una base de trabajo que hay que revisar, no como un producto contrastado. No depende de ningún producto de Dynatrace; la parte de supervisión se aplica a Dynatrace SaaS y a Dynatrace Managed porque se apoya en OpenTelemetry en el lado del agente.
Las seis fases de una auditoría automatizada
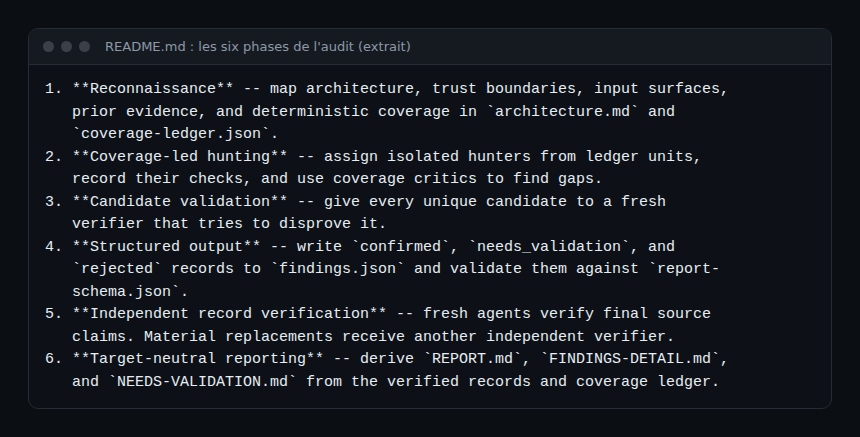
Tres ideas estructuran el workflow. Cada candidato se confía a un verificador nuevo que intenta refutarlo: el agente que comprueba nunca es el que lo encontró. Los resultados llevan un veredicto distinto: confirmed (traza completa desde la fuente y efecto observado acotado), needs_validation (queda por establecer un hecho exacto, sin severidad) o rejected. Por último, un registro de cobertura (coverage-ledger.json) hace visible lo que se ha examinado y lo que no.
Instalación de un skill: paso a paso
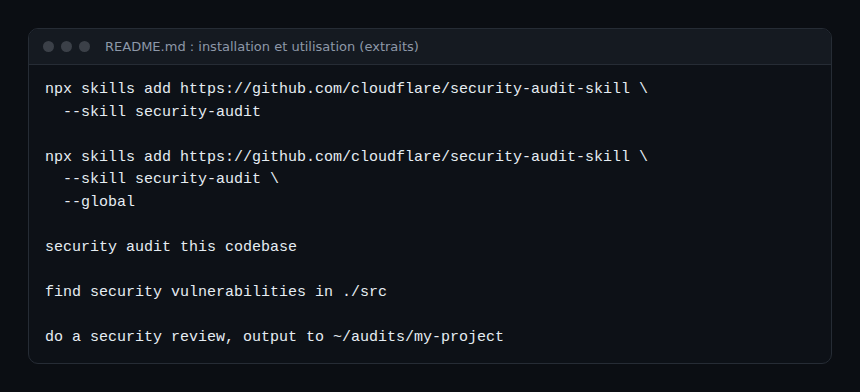
Un skill es una carpeta cuyo archivo SKILL.md lleva un nombre y una descripción. El agente lo carga cuando la petición coincide. El README instala este con la CLI Skills (skills.sh):
Paso 1 — Comprobar los requisitos previos
Hace falta un agente cuyo modelo gestione las herramientas y los subagentes en paralelo, Node.js para los validadores y, sobre todo, un sandbox aplicado por el sistema operativo para cualquier build, prueba o proceso procedente del objetivo. El README precisa sus exigencias: sin red externa, entorno saneado, límites de recursos y escritura limitada a una carpeta de trabajo. Sin estos controles, el workflow deja la pista en needs_validation en lugar de ejecutar el código. El aislamiento de un agente se aborda en barreras de seguridad de los agentes de IA en producción y el runtime del proyecto NVIDIA OpenShell.
Paso 2 — Instalar
Lanza el comando de la captura anterior: npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit. La opción --global instala a nivel de usuario. npx skills --help lista la elección de agentes y las opciones no interactivas. Para la estructura de un repositorio de skills en otro contexto, consulta Dynatrace for AI: skills para agentes de código.
Paso 3 — Lanzar
Arranca el agente en el código que quieres auditar y pide, por ejemplo, «security audit this codebase». El skill distingue dos modos: el modo guidance, por defecto para las preguntas de seguridad, y el modo de auditoría completa para una petición explícita de auditoría o de informe. En la auditoría completa, el directorio de salida por defecto es ~/security-audit-skill/<repo-name>/run-<N>, fuera del repositorio objetivo.
Límites: falsos positivos, alcance y reproducibilidad
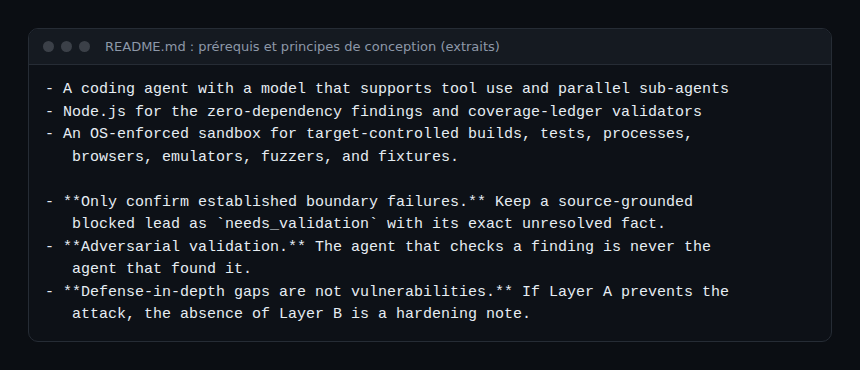
- Falsos positivos. El repositorio limita el riesgo por construcción (verificador adversario, veredicto
needs_validation, «las lagunas de defensa en profundidad no son vulnerabilidades»), pero el README no publica ninguna tasa de falsos positivos ni benchmark. Te toca medir sobre tu código. - Falsos negativos. El README indica que, en las pruebas del equipo, una sola pasada encontró aproximadamente la mitad de lo que encontraron en total las pasadas repetidas. Una auditoría «limpia» no es una prueba de ausencia de fallos; el skill pide, de hecho, no dejar nunca creer que una pasada agota el objetivo.
- Alcance. Enfoque centrado primero en el código fuente: sin sondeo de puntos de acceso desplegados, sin pruebas sobre un servicio compartido. Un hecho que depende de la configuración de producción, de un proxy o de una política de identidad ausente del repositorio sigue en
needs_validation. - Perfiles y coste. El skill define perfiles
quick,standardydeepy un presupuesto expresado como número máximo de invocaciones de agentes, anotado enrun-metadata.json.
Observar una auditoría multiagente
El presupuesto del skill cuenta invocaciones de agentes, no tokens ni euros: te toca relacionar ambos. Con Claude Code, la métrica claude_code.token.usage exportada en OpenTelemetry permite totalizar los tokens de una sesión; la documentación indica que el contador lleva también una atribución por agente, skill, plugin y MCP (comprueba los nombres exactos de los atributos en la documentación antes de construir un dashboard). La puesta en marcha está en supervisar un agente de código en la empresa, el razonamiento sobre los tokens en el coste de un agente de IA, y la elección de un modelo capaz de manejar herramientas y subagentes en cómo elegir tu LLM. Si el código no debe salir de tu infraestructura, consulta la pila de IA de código abierto autoalojada.
Otro riesgo es propio del ejercicio: el agente lee código no fiable. Un comentario trampa en el objetivo puede intentar darle instrucciones, lo que enlaza con el envenenamiento de herramientas MCP. De ahí la exigencia de sandbox del README y el interés de trazar las llamadas a herramientas de la sesión.
Lo que una auditoría automatizada no sustituye
- La revisión humana de los hallazgos: solo un registro
confirmedtiene severidad, y un responsable del código debe validarlo. - Las pruebas sobre el entorno desplegado (configuración, red, identidad), que el skill se prohíbe por principio.
- El análisis de dependencias y el seguimiento de las correcciones, que son otras herramientas.
- El modelado de amenazas y la operación: la detección, la monitorización y la respuesta a incidentes siguen siendo necesarias.
Cómo comprobar que funciona
- Tras la instalación, el agente señala el skill
security-auditen su lista de skills. - Una petición de auditoría crea una carpeta
run-1que contienerun-metadata.json,architecture.mdycoverage-ledger.json. - Un run terminado escribe
findings.json,REPORT.md,FINDINGS-DETAIL.mdyNEEDS-VALIDATION.md, o bien anotarun_status: "incomplete"con su motivo.
Buenas prácticas
- Empieza con un alcance reducido y el perfil
quicken un repositorio de prueba. - Lanza varias pasadas antes de concluir, y conserva los runs anteriores.
- Trata cada hallazgo como una hipótesis que validar, sin buscar culpables.
- Mantén los informes fuera del repositorio, con permisos de acceso restringidos.
Preguntas frecuentes
¿Sustituye este skill a una prueba de intrusión?
No. Trabaja sobre el código fuente, sin sondear los sistemas desplegados, y sus hallazgos requieren una validación humana.
¿Hace falta una suscripción a Cloudflare?
El README no menciona ninguna: pide un agente de código, Node.js y un sandbox. El skill tiene licencia MIT.
¿Cómo limitar el coste de una auditoría?
Elige un perfil y un alcance, fija un presupuesto de invocaciones de agentes en la petición, y mide los tokens consumidos con OpenTelemetry.
Conclusión
El Cloudflare security audit skill formaliza una auditoría en fases, con verificación independiente y veredictos distintos. Es una base de trabajo interesante y un buen ejemplo de lo que es un skill, a condición de conocer sus límites: ninguna tasa de falsos positivos publicada, alcance centrado en el código fuente, sandbox indispensable. Mídelo como cualquier carga de trabajo. Fuentes: repositorio cloudflare/security-audit-skill.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial.