REA ingeniería inversa: el repositorio morluto/rea («Reverse Engineer Anything») es un servidor MCP y una línea de comandos que conectan un agente de IA con herramientas de análisis de binarios nativos, aplicaciones JavaScript y Electron, ensamblados .NET, APK de Android o sitios web. El proyecto muestra unas 361 200 estrellas y 90 600 forks en la fecha de revisión, el 22 de octubre de 2026, bajo licencia MIT. Esta guía presenta la herramienta, su instalación según el README y, sobre todo, el marco de uso que impone el proyecto: analizar únicamente software que te pertenezca o que estés autorizado a examinar.
La ingeniería inversa es legal en muchos casos (seguridad, interoperabilidad, auditoría, preservación) y está restringida en otros, según tu jurisdicción y la licencia del software analizado. El propio proyecto lo recuerda en un archivo DISCLAIMER.md; retomamos sus advertencias más abajo.
Aclaración de honestidad: span.observer no ha instalado ni lanzado REA. Los comandos proceden del README y de la documentación del repositorio; las imágenes son una figura del repositorio y extractos renderizados a partir de su README.
REA ingeniería inversa: qué dice el repositorio
- Licencia: MIT. El README precisa que el código escrito por REA está bajo MIT y que los componentes de terceros conservan sus propias licencias (archivo
THIRD_PARTY_NOTICES.md). - Lenguaje y distribución: proyecto Node.js/TypeScript publicado en npm con el nombre
rea-agents. La versión delpackage.jsonde la rama principal es la 6.7.0, con una entrada del registro de cambios fechada el 18 de octubre de 2026. El registro precisa que la 6.6.0 se etiquetó pero no se publicó en npm. - Cifras revisadas el 22 de octubre de 2026: unas 361 200 estrellas y 90 600 forks. Estas cifras son muy altas para un proyecto reciente; las recogemos tal como las muestra la página, sin explicarlas ni garantizarlas. El propio README señala que solo
morluto/rea, rea.tools y el paquete npmrea-agentsson oficiales: el nombre de un repositorio parecido o un README copiado no prueba nada. - Requisitos previos: Node.js 22.x (≥ 22.19), 24.x (≥ 24.11) o 26 y posteriores, con npm; herramientas adicionales según el objetivo.
- Agentes compatibles: el README cita Claude Code, Codex, Cursor, Gemini CLI, Grok Build y otros agentes compatibles con un servidor MCP local.
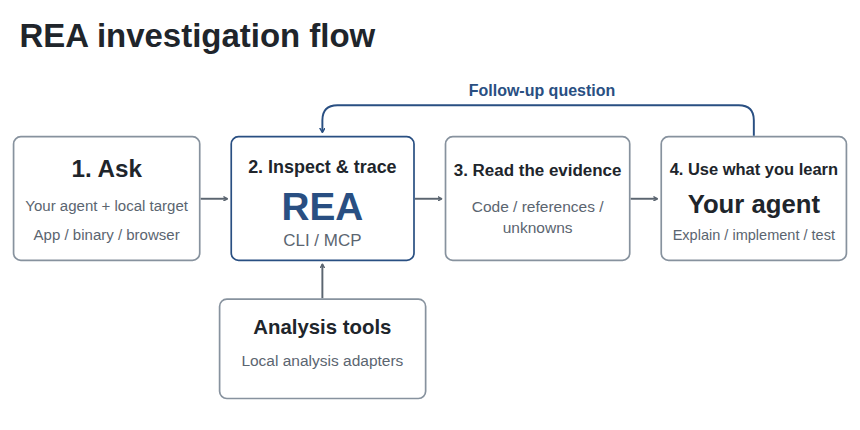
El principio: tu agente llama a REA por MCP, REA inspecciona el objetivo y traza el código pertinente, y después devuelve sus hallazgos con las pruebas y las incógnitas; el agente los usa para explicar, implementar o probar. Los mismos flujos existen en línea de comandos.
Qué puede analizar REA
La tabla del README es larga: escritorio e instalaciones de aplicaciones, binarios nativos (pseudocódigo, ensamblador, cadenas, símbolos mediante Hopper, Ghidra o IDA), aplicaciones JavaScript y Electron, ensamblados .NET, APK mediante JADX, dispositivos Android mediante adb, firmware, capturas de red grabadas, archivos de modelo GGUF y safetensors, bases de datos SQLite, sitios web con un navegador de la familia Chrome, y muchos más. Las inspecciones estáticas de JavaScript y de .NET leen los archivos proporcionados sin ejecutar la aplicación. Las capturas de ejecución, en cambio, lanzan o controlan el objetivo con tus permisos de usuario.
Para el análisis nativo, REA se apoya en un motor externo que instalas tú: el README cita Hopper, Ghidra e IDA, además de GNU objdump y Rizin para la inspección sin conexión. Para entender qué aportan Ghidra y MCP a un agente, consulta nuestro artículo sobre Ghidra MCP y las herramientas locales para agentes de IA.
Las advertencias del proyecto
Forman parte de la herramienta; ignorarlas equivale a usarla mal. Resumen del README y de DISCLAIMER.md:
- Uso legal: investigación en seguridad, análisis de malware y de incidentes, CTF y enseñanza, interoperabilidad, preservación de software, depuración o auditoría de software que poseas o estés autorizado a examinar.
- Lo que el proyecto no respalda: eludir DRM, controles de licencia o sistemas anti-trampas, crear trampas para juegos, eludir una autenticación en sistemas no autorizados, copiar un software propietario o reproducir sus recursos protegidos.
- Ejecución de objetivos: algunos flujos ejecutan u observan programas, se conectan a puntos de acceso de ejecución o de navegador, capturan tráfico o actúan sobre dispositivos conectados. La autorización para examinar un archivo no autoriza necesariamente a ejecutarlo, a interceptar ni a interactuar con el sistema de un tercero. Usa un entorno adecuado para los objetivos no fiables.
- Responsabilidad: respondes de los comandos y scripts que pides a un agente que ejecute, incluidos los que genere. Tener un archivo o ver un software publicado no equivale a un permiso para cualquier operación.
- Resultados: la descompilación, la reconstrucción y el análisis asistido por IA pueden ser incompletos o erróneos; verifica las pruebas antes de fiarte de ellos.
El README añade una regla sobre las herramientas comerciales:
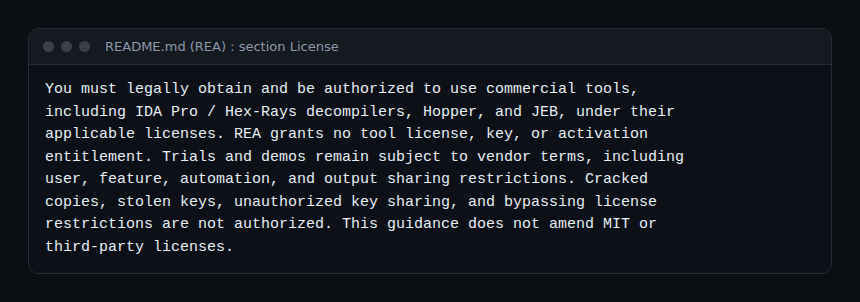
Dicho de otro modo: Hopper, IDA, JEB y sus descompiladores son productos de pago, con sus propias condiciones, y REA no proporciona licencia ni clave. Los periodos de prueba siguen sujetos a las reglas del editor. span.observer no está vinculado a ninguno de esos editores.
Instalación paso a paso
- Instalar Node.js y npm en las versiones indicadas arriba. En Linux, el README pide un
pscompatible con procps en elPATHde REA para ciertas comprobaciones de propiedad de procesos. - Lanzar el asistente:
npx rea-agents setupElige tus agentes, revisa las modificaciones propuestas, apruébalas y reinicia el agente. El README indica que el asistente añade el servidor MCP de REA e instrucciones de trabajo, con copia de seguridad de la configuración existente.
- Para la línea de comandos sola, dos comandos del README:
npx -y rea-agents@latest analyze-javascript-application /absolute/path/to/app --json
npm install --global rea-agents
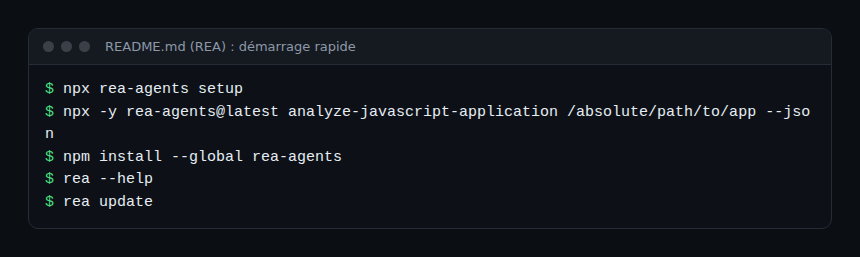
Para un cliente que pide una configuración manual, la documentación de instalación da una entrada mcpServers.rea que lanza npx con -y [email protected] mcp: recomienda fijar una versión exacta para un registro duradero. Para actualizar, rea update; el README recuerda que REA cambia rápido y que las versiones recientes suelen corregir errores.
Límites y puntos abiertos
- Cifras que conviene tomar con distancia: un número de estrellas tan alto no sustituye una revisión del código y de la licencia de las herramientas de terceros. Instala solo desde las fuentes oficiales citadas por el README.
- Herramientas de terceros de pago para el análisis nativo avanzado (Hopper, IDA, JEB): comprueba coste y condiciones.
- Ejecución en tu máquina: el agente puede solicitar capturas de ejecución; trabaja en una máquina virtual o un contenedor desechable para los objetivos no fiables.
- Fiabilidad: los resultados de un agente siguen siendo hipótesis; el proyecto lo dice.
- Datos: REA analiza en local, pero tu agente recibe los resultados de las herramientas, y su proveedor de modelo aplica su propia política de datos (README).
Observar y monitorizar el uso
El README no describe ninguna exportación de trazas de OpenTelemetry. Lo que documenta el repositorio: el comando rea doctor, que lee los requisitos previos del host y la configuración de los agentes sin modificarlos y devuelve un informe JSON con un valor healthy; variables como REA_LOG_LEVEL para el nivel de registro y REA_MCP_MAX_RESPONSE_BYTES para acotar el tamaño de las respuestas MCP; plazos de arranque ajustables (REA_GHIDRA_STARTUP_TIMEOUT_MS, REA_HOPPER_STARTUP_TIMEOUT_MS).
Para trazar lo que hace el agente, Dynatrace SaaS y Dynatrace Managed pueden recibir en el lado del cliente los eventos de llamada a herramientas MCP mediante OpenTelemetry, como se explica en observar los agentes MCP con OpenTelemetry: nombre de la herramienta, duración, éxito. Mantén los parámetros de las herramientas fuera de los logs si las rutas o los archivos analizados son sensibles. Antes de conectar REA a un agente, delimita lo que puede hacer con las barreras de seguridad (guardrails) de los agentes de IA en producción y la securización de un servidor MCP.
Cómo comprobar que funciona
rea doctor --jsondevuelve un informe;rea doctor --client codex --json(o el identificador de tu agente) verifica un registro concreto.- Tras reiniciar el agente, la herramienta REA aparece en la lista de sus servidores MCP.
- Sobre una aplicación JavaScript de la que tengas los derechos, el comando
analyze-javascript-applicationdevuelve módulos y sus imports.
Buenas prácticas
- Documenta la autorización antes de cada análisis: objetivo, alcance, propietario.
- Aísla los objetivos no fiables en una máquina desechable, sin credenciales reales.
- Fija la versión de
rea-agentsen la configuración MCP. - Limita REA al proyecto o al perfil de agente que lo necesite (la documentación de instalación describe cómo).
- No publiques código reconstruido sin haber verificado los derechos sobre el software original.
Preguntas frecuentes
¿Es legal REA?
El software está bajo MIT. Su uso depende de lo que analices: el proyecto lo limita al software poseído o autorizado, y el derecho aplicable depende de tu país y de las licencias en juego. En caso de duda, pide asesoramiento jurídico.
¿Hay que comprar Hopper o IDA?
No para el análisis estático de JavaScript o .NET; para el nativo, el README cita también Ghidra, GNU objdump y Rizin. Si usas un producto de pago, obténlo legalmente.
¿Se envían mis archivos a un tercero?
Según el README, REA analiza en local. Sin embargo, tu agente recibe los resultados, que pasan a su proveedor de modelo.
Conclusión
REA es una herramienta potente para entender un software que tienes derecho a examinar, y el proyecto ha tenido la franqueza de fijar el marco de uso. Instala desde las fuentes oficiales, aísla, traza las llamadas y conserva la autorización por escrito. Para otra herramienta de la serie, consulta el servidor MCP oficial de GitHub. Fuentes: repositorio morluto/rea.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Este artículo no constituye asesoramiento jurídico. Las herramientas evolucionan rápido: comprueba los comandos y las opciones en su documentación oficial.