Es el último día hábil del mes y alguien del equipo de pagos, con prisa por dejar el tenant ordenado antes del cierre, borra un monitor de inicio de sesión que le parecía huérfano. Era del equipo de catálogo. El lunes, el SLI de disponibilidad de catálogo tiene un hueco y nadie sabe explicarlo. El control de acceso synthetic Dynatrace existe para que eso no pueda pasar: en un tenant compartido, cada equipo ve y toca solo lo suyo. Me baso en la página «Access control» de la documentación de Synthetic (etiquetada «Latest Dynatrace», es decir, SaaS), consultada el 8 de noviembre de 2026.
Una aclaración de método: no he reproducido estos ajustes en un tenant. Las dos políticas que verás más abajo son las de la documentación, tal cual. Y de Dynatrace Managed no digo nada, porque la página no lo menciona.
La trampa: los permisos clásicos lo abren todo
Antes de escribir una sola política conviene entender por qué el aislamiento falla tantas veces. Conviven dos sistemas de permisos. Por un lado, los permisos clásicos («View environment», «Manage monitoring settings»): valen para todo el tenant y el contexto de seguridad no los limita. Por otro, los permisos de plataforma de Synthetic, que se conceden con políticas IAM y son los únicos que admiten una condición sobre el contexto. En la práctica, basta un permiso clásico olvidado en el perfil de una persona para echar por tierra todo el trabajo. Para situar ambos mundos, consulta Grail frente a los permisos clásicos.
Lo que necesitas tener a mano: un tenant Latest Dynatrace, acceso de administrador a la cuenta (Account Management > Identity & access management > Policies), un grupo de usuarios por equipo y, si ejecutas monitores desde ubicaciones privadas, un ActiveGate 1.331 o superior. Con una versión anterior, las métricas y los eventos de ejecución no llevan el contexto del monitor, y una política restringida no puede dar acceso a esos datos.
El control de acceso synthetic Dynatrace en tres piezas
El mecanismo se resume en tres ideas.
- El contexto de seguridad es una etiqueta que se coloca en el monitor; cada monitor admite hasta diez. La documentación lo presenta como el sucesor de las management zones de Dynatrace Classic, con una diferencia importante: ya no se agrupan entidades en zonas, se marcan los monitores y se limitan los permisos según la marca (para el contexto histórico, las management zones).
- La política IAM dice quién puede hacer qué, en una línea de sintaxis:
ALLOW permissions WHERE conditions;. Un permiso puede valer en todas partes o solo para los monitores que tengan al menos un contexto de la lista de la condición. Así, dos personas con el mismo permisosynthetic:monitors:readven listas distintas. - Los permisos:
synthetic:monitors:read,writeyexecutepara configurar y lanzar monitores a demanda;storage:metrics:read,storage:events:readystorage:user.events:readpara los resultados guardados en Grail;storage:smartscape:readpara que la aplicación Synthetic muestre la lista de monitores.
Desplegar el aislamiento, equipo por equipo
Primero nombrar, después etiquetar
Elige valores cortos que no vayan a cambiar; la documentación usa team-a y team-b. Una regla sorprende al crear monitores: quien está limitado a un contexto debe asignar al menos uno al que tenga acceso, o el monitor se rechaza. Solo quienes tienen permisos de plataforma pueden fijar o cambiar esos valores.
¿Tu entorno es anterior a enero de 2026? La página describe una copia única al desplegar la versión 1.343: las management zones de cada monitor pasaron a ser contextos con el mismo nombre. Es una fotografía, no una sincronización continua: las zonas creadas después no se trasladan, y nada se activa por sí solo.
Queda la duda práctica de la interfaz: ¿dónde se escribe el valor en un monitor? La página que leí no lo dice. Es un punto no verificado y no me lo invento: consulta la documentación de la aplicación o de la API de Synthetic.
Una política por equipo, dos familias de permisos
El modelo recomendado es una política por equipo que condicione todos los permisos de Synthetic al valor del equipo y añada las lecturas de datos correspondientes. Este es el ejemplo de la página para team-a.
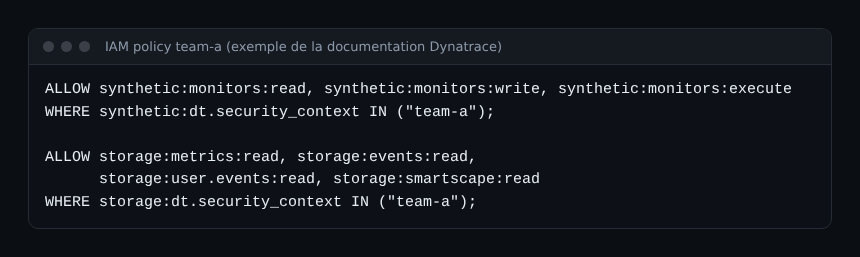
Fíjate en que hay dos bloques. El primero acota la configuración con synthetic:dt.security_context; el segundo acota los datos con storage:dt.security_context. Si olvidas el segundo, el equipo verá sus monitores pero páginas de resultados vacías. Para team-b, copia la política y cambia el valor.
Vincular y luego afinar
Crea las políticas en Policies y vincula cada una al grupo de su equipo. La página insiste en conceder lo justo: quien solo consulta no necesita write ni execute.
Un último punto de atención son los permisos de base. Las políticas predeterminadas (Admin User, Pro User, Standard User) no incluyen ninguna lectura de datos de Grail, y la documentación menciona políticas de datos que se pueden añadir, como Storage Default Monitoring Read. Son amplias: si buscas aislamiento, quédate con las lecturas condicionadas de arriba y no añadas una lectura sin condición por comodidad.
Cuando RUM y Synthetic comparten el mismo permiso
Un detalle que puede salir caro: storage:user.events:read cubre también los eventos de usuario de RUM. Sin condición, abre tanto los datos de Synthetic como los de los visitantes reales. Según la documentación, los eventos que generan los monitores reciben su contexto de seguridad; la condición storage:dt.security_context los alcanza, mientras que los eventos de sesiones RUM, sin contexto de Synthetic, quedan fuera. La página propone una política «synthetic-only»:
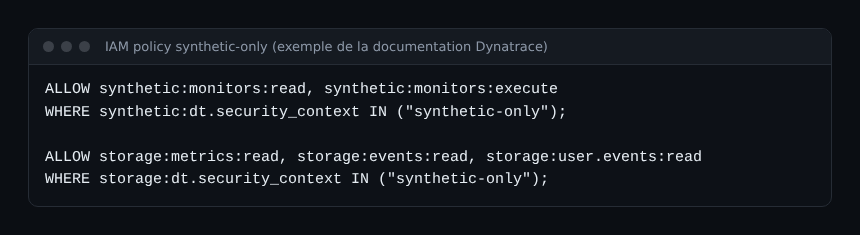
Si lo que te falta son sesiones en RUM, es otro problema, tratado en las sesiones de Synthetic que no aparecen en RUM.
Prueba de aceptación: dos usuarios, cuatro comprobaciones
No des el trabajo por bueno solo porque la política parezca correcta. Crea dos cuentas de prueba, una en team-a y otra en team-b, sin más políticas que la suya, y recorre esto:
- Visibilidad: A solo ve en Synthetic los monitores
team-a; B, únicamente los suyos. - Creación: A crea un monitor con
team-ay funciona. Sin un contexto accesible, la página indica que se rechaza. - Resultados: A abre las ejecuciones de un monitor de su equipo. ¿Ve la lista pero no los resultados? Revisa las lecturas
storage:*y, si es una ubicación privada, la versión de ActiveGate. - Restos clásicos: quita todo permiso clásico a las dos cuentas. Si una conserva alguno, ve todo el tenant.
Este comportamiento esperado es el que describe la documentación, no el resultado de mis mediciones.
Lo que el aislamiento no cubre
- Ubicaciones privadas: la pestaña «Private locations» exige
storage:smartscape:readystorage:metrics:readsin condición de contexto, además de los permisos de ubicación adecuados. Esos permisos valen para todo el tenant. - DENY condicional: en un permiso de tabla de Grail no está soportado y se comporta como un
DENYsin condición (página de sintaxis de políticas). Aísla conALLOWcondicionados. - API Early Adopter: según la página, los endpoints de la API de plataforma de Synthetic tienen ese nivel de madurez, así que pueden cambiar.
- Management zones: la lista de monitores se apoya en nodos de Smartscape, incompatibles con ellas; los permisos antiguos por zona no la restringen.
- Monitores heredados: un usuario limitado a una zona en los permisos clásicos puede crear monitores en Synthetic Classic, pero Latest Dynatrace no los muestra.
Buenas prácticas
- Usa el mismo nombre para el contexto y la política de un equipo, de modo que una auditoría se lea de un vistazo.
- No des ningún permiso clásico a quienes quieras aislar.
- Valida con dos perfiles reales antes de retirar los permisos antiguos.
- Pasa la automatización de tokens clásicos a clientes OAuth, como aconseja la página (módulo OAuth del curso de Monaco SaaS).
- Pon techo a los permisos con límites de política (policy boundaries) para frenar la escalada de privilegios.
Y para diseñar los monitores en sí: la monitorización sintética HTTP y de navegador.
Preguntas frecuentes
¿Sirve el control de acceso synthetic en Dynatrace Managed?
La página que leí lleva la etiqueta «Latest Dynatrace». No he comprobado nada en Managed y no afirmo nada.
¿Se pueden limitar los permisos clásicos a un monitor?
No: siguen cubriendo todo el tenant y el contexto de seguridad no los restringe. Para reservar monitores a un equipo hay que usar políticas IAM limitadas por contexto.
¿Cuántos contextos de seguridad admite un monitor?
Diez como máximo. Un permiso acotado se aplica en cuanto el monitor lleva al menos uno de los valores de la condición.
Conclusión
Volvamos a ese último día del mes: con un valor de contexto por equipo, una política que limite a la vez la configuración y los datos, y una prueba con dos cuentas, el borrado accidental deja de ser posible. El enemigo sigue siendo el permiso clásico olvidado, que reabre todo el tenant. Para la gramática exacta de las condiciones, manda la página de sintaxis de políticas.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Dynatrace es una marca de Dynatrace LLC. Las demás marcas citadas pertenecen a sus propietarios. Las herramientas cambian deprisa: comprueba siempre los permisos y la sintaxis en la documentación oficial correspondiente a tu versión antes de aplicarlos en producción.