الوحدة 5 من مسار Monaco Managed: أسرار Monaco Managed، أي كيف تُبقي الرموز والعناوين خارج مستودع Git، وتستهدف عدة بيئات بالشيفرة نفسها، وتحذف أي إعداد بطريقة سليمة.
المسار: Monaco Managed · الوحدة 5/5 · المدة: نحو 45 دقيقة · المستوى: متوسط
الأهداف:
- تمرير الرموز والعناوين عبر متغيرات البيئة، وعدم كتابتها صريحة في Git أبدًا
- التصريح بعدة بيئات Managed وتكييف الإعداد مع كل منها
- كتابة ملف
delete.yamlوتشغيلmonaco deleteدون مفاجآت - تنظيم مستودع Git آمن لشيفرة الإعداد
المتطلبات: الوحدة 4 (المشاريع وconfig.yaml وdeploy --dry-run)، وتثبيت Monaco، وبيئة Managed للاختبار، ورمز API مميّز لكل بيئة.
لا يكفي أن يعمل ملف manifest على جهازك: فهو ينتهي في Git، ويقرؤه الفريق كله ويقرؤه خط الأنابيب. لذلك تعالج هذه الوحدة أسرار Monaco Managed قبل أي شيء آخر. وهي صالحة لـDynatrace Managed فقط: رموز API الكلاسيكية، وعناوين بالشكل https://<domain>/e/<environment-id>، دون أي مفهوم لـOAuth أو لرمز المنصة.
أما من جهة الموثوقية فالرهان مزدوج. رمز نُشر في مستودع يفرض إبطاله على عجل (toil ومخاطرة). وأمر delete يُشغَّل على البيئة الخطأ يدمّر إعدادات الإنتاج، فيطيل MTTR لحادثة تسببت بها بنفسك.
أسرار Monaco Managed: كل شيء يمر عبر متغيرات البيئة
توثيق Monaco صريح: ترفض الأداة إدخال المعلومات الحساسة مباشرة في ملف manifest. فحقل name الخاص بالرمز لا يحتوي الرمز نفسه، بل اسم متغير البيئة الذي يحمله. ويؤكد كود المستودع الرسمي أن هذه الأسرار تُقرأ من بيئة العملية فقط.
ويمكن أن يتبع عنوان البيئة المنطق نفسه: type: environment يعني أن value اسم متغير وليس عنوانًا.
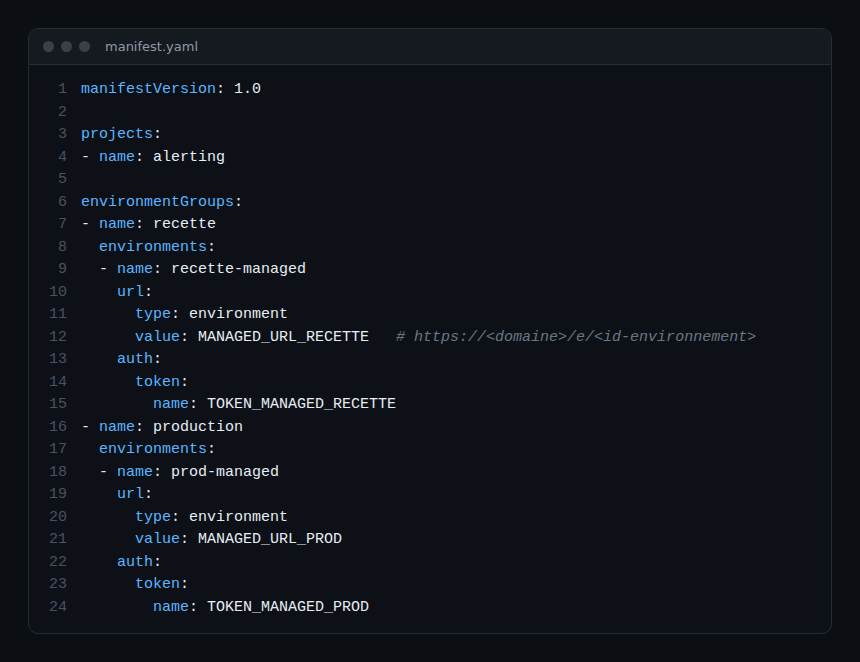
الأسطر الحرجة:
url.type: environment: يُقرأMANAGED_URL_RECETTEمن البيئة، والعنوان المتوقع هو عنوان بيئة Managed مع معرّفها؛auth.token.name: اسم المتغير الذي يحمل رمز API؛environmentGroups: يجمع البيئات، وهنا «recette» و«production». يقبل الأمرانdeployوdeleteالخيار--group(-g) أو--environment(-e)، وهما خياران لا يجتمعان.
على Linux أو macOS، أدخل الرمز دون كتابته في سجل الصدفة (shell):
read -rs TOKEN_MANAGED_RECETTE
export TOKEN_MANAGED_RECETTE
export MANAGED_URL_RECETTE="https://<domaine>/e/<id-environnement>"
تقدّم صفحة «Migrate configuration» في توثيق Managed النصيحة نفسها: احفظ الرمز في مكان آمن مثل مدير كلمات المرور، ثم مرّره عبر متغير بيئة في النظام. رمز لكل بيئة: فرمز الاختبار يجب ألا يفتح الإنتاج.
نطاقات الرمز
تسرد الصفحة نفسها، للبيئة الهدف في عملية الترحيل، نطاقات كتابة: Write Configuration وWrite settings وWrite SLO، إضافة إلى نطاقات القراءة. وللنشر، امنح الرمز نطاقات الكتابة اللازمة فقط لأنواع الإعدادات التي تنشرها. ولا تذكر الصفحة نطاقًا خاصًا بالحذف: هذه النقطة غير متحقق منها، فاختبرها في بيئة الاختبار.
البيئات المتعددة: شيفرة واحدة وعدة أهداف
يصف المشروع إعدادًا، ويصف ملف manifest مكان نشره. ويوضح التوثيق أن المعاملات يمكن إعادة تعريفها بحسب المجموعة أو البيئة المستهدفة. وفي config.yaml تغطي ثلاث آليات معظم الحاجة:
- معامل
type: environmentمعnameوdefaultاختياريًا: فبدونdefaultيؤدي غياب المتغير إلى خطأ؛ skip، ويمكن أن يأتي هو نفسه من متغير بيئة؛environmentOverrides(أوgroupOverrides)، وهما يستبدلان قيمًا لبيئة مسماة.
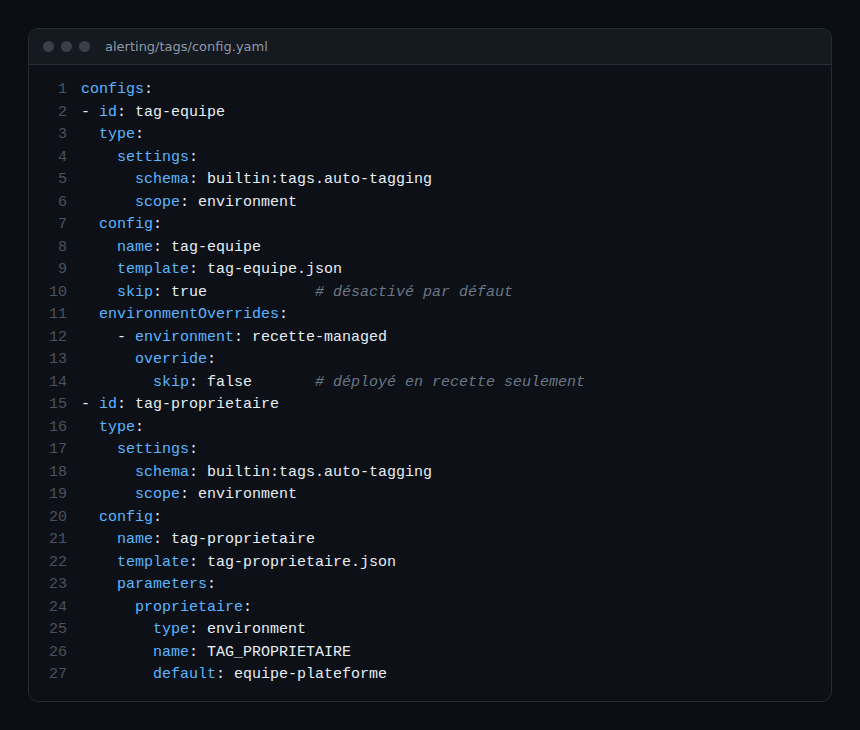
هنا لا يُنشر tag-equipe إلا في بيئة الاختبار. والمخطط builtin:tags.auto-tagging مأخوذ من بيانات الاختبار في مستودع Monaco؛ تحقق من وجوده في إصدارك من Managed قبل إعادة استخدامه.
قاعدة بسيطة: القيمة التي تتغير من بيئة إلى أخرى وليست سرية توضع في environmentOverrides وتُدار بالإصدارات. أما القيمة السرية فلا تظهر أبدًا في ملف داخل المستودع: تمر عبر type: environment دون default.
الحذف باستخدام monaco delete
لا يحذف Monaco إلا ما تسرده. يحتوي الملف delete.yaml (الاسم الافتراضي) على قائمة delete. ويتوقف الشكل على نوع الإعداد، بحسب التوثيق وكود المستودع:
- واجهة الإعدادات الكلاسيكية:
typeوname؛ - كائنات Settings 2.0:
projectوtype(معرّف المخطط) وid، وهو معرّف Monaco للإعداد؛ - الحذف المباشر:
typeوobjectId.
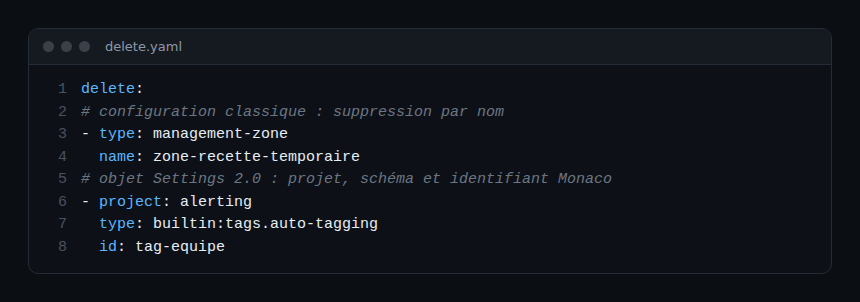
الأمر المذكور في مساعدة CLI:
monaco delete --manifest manifest.yaml --file delete.yaml --environment recette-managedنقطة انتباه من مساعدة الأمر: بدون --environment أو --group تُستهدف جميع بيئات ملف manifest. لذلك سمِّ الهدف دائمًا. ينتج الأمر monaco generate deletefile ملفًا انطلاقًا من مشاريع ملف manifest، بالخيارات --types و--exclude-types و--project و--output-folder: راجعه قبل أي استخدام. أما الأمر purge فلا يظهر إلا إذا عُرّف المتغير MONACO_ENABLE_DANGEROUS_COMMANDS: تجنّبه.
أفضل الممارسات لمستودع Git
- أدِر بالإصدارات ملف manifest والمشاريع وقوالب JSON وملف
delete.yaml: فهي لا تحتوي إلا أسماء متغيرات. - لا تُدِر بالإصدارات أبدًا ملف متغيرات بقيم حقيقية: أضفه إلى
.gitignoreوقدّم مثالًا فارغًا. - اجعل كل تعديل يمر بمراجعة: فاختلاف
delete.yamlيُقرأ في دقيقتين. - احقن الرموز من خزنة الأسرار في أداة التكامل المستمر لديك، رمزًا لكل بيئة.
- فعّل فحص الأسرار قبل الدفع (بأداة التحليل التي تختارها): فالتسريب يُكتشف قبل النشر لا بعده.
- خطّط للتدوير: الرمز ذو تاريخ الانتهاء يُستبدل دون المساس بالمستودع، إذ يتغير المتغير وحده.
للإطار العام، راجع Dynatrace Monaco: الإعداد في شيفرة؛ وللمقارنة مع Terraform، راجع التدريب المنفصل لـ Terraform.
تمرين عملي
يُنفَّذ على بيئة Managed للاختبار، بمشروع من الوحدة 4. لم يُشغَّل أي من الأوامر التالية أثناء كتابة هذه الوحدة: قارن نتائجك بالنتائج المتوقعة الموصوفة، لا بمخرجات منسوخة.
الخطوة 1 — إخراج الأسرار من ملف manifest
استبدل العنوان والرمز بمراجع type: environment وtoken.name كما في المقتطف الأول. النتيجة المتوقعة: لا يعثر git grep على المستودع على أي رمز.
الخطوة 2 — التحقق
صدّر المتغيرات ثم شغّل monaco deploy manifest.yaml --dry-run --environment recette-managed. النتيجة المتوقعة: ينجح التحقق. ثم احذف متغيرًا مستخدمًا دون default: يجب أن يشير خطأ إلى المتغير المفقود.
الخطوة 3 — التمييز بين الاختبار والإنتاج
أضف environmentOverrides وتأكد من أن --dry-run الموجَّه إلى الإنتاج لا يتضمن الإعداد المخصص للاختبار.
الخطوة 4 — الحذف في بيئة الاختبار
انشر إعدادًا تجريبيًا في بيئة الاختبار، واكتب ملف delete.yaml الخاص به، ثم شغّل monaco delete مع --environment recette-managed. النتيجة المتوقعة: يختفي الإعداد من بيئة الاختبار ويبقى سليمًا في غيرها.
اختبار قصير
- ماذا يحتوي
auth.token.nameفي ملف manifest؟ أ) الرمز ب) اسم متغير البيئة الذي يحتوي الرمز ج) اسم ملف الرمز د) معرّف البيئة - ماذا يحدث إذا شُغّل
monaco deleteدون--environmentأو--group؟ أ) لا شيء ب) خطأ ج) تُستهدف جميع بيئات ملف manifest د) تُستهدف بيئة الاختبار فقط - أي مفتاح في
config.yamlيستبدل قيمة لبيئة واحدة فقط؟ أ)environmentOverridesب)templateج)scopeد)originObjectId - أي ملف يجب ألا يحتوي أبدًا قيمة حقيقية في Git؟ أ)
manifest.yamlب)delete.yamlج) ملف متغيرات بيئة د) قالب JSON بلا أسرار
الإجابات
- ب) يرفض Monaco الأسرار الصريحة ويقرأ المتغير المسمّى.
- ج) دون هدف محدد، تُستخدم جميع بيئات ملف manifest للحذف.
- أ) يعيد
environmentOverridesتعريف المعاملات أوskipلبيئة مسماة. - ج) فهو يحمل القيم الحقيقية؛ ولا تُدار بالإصدارات إلا أسماء المتغيرات.
للمزيد
- Monaco من Managed إلى SaaS: تصدير الإعداد وإعادة تطبيقه
- الترحيل من Managed إلى SaaS
- Monaco: ملف manifest وملفات الإعداد (الوثائق الرسمية)
- المستودع الرسمي لـMonaco
← الوحدة 4: نشر Monaco Managed · فهرس المسار · تدريب Terraform المنفصل
الأسئلة الشائعة
هل يمكن وضع الرمز في ملف manifest إذا كان المستودع خاصًا؟
لا. لا يقبل توثيق Monaco الأسرار المدخلة مباشرة، ويبقى المستودع الخاص مقروءًا من الفريق كله ومن نسخه الاحتياطية. استخدم متغير بيئة.
كيف أتجنب delete على الإنتاج؟
سمِّ دائمًا --environment أو --group، واجعل ملف delete.yaml يمر بمراجعة. بدون هدف تُستهدف جميع بيئات ملف manifest.
هل يصلح ملف manifest نفسه لـManaged وSaaS؟
الصيغة واحدة، لكن المصادقة ليست واحدة: لا تستخدم هذه الوحدة إلا رموز API الخاصة بـManaged. ويعالج مسار SaaS كلًّا من OAuth ورموز المنصة على حدة.
صرت تعرف الآن كيف تُبقي الأسرار خارج Git، وتستهدف بيئة محددة، وتحذف إعدادًا بطريقة مضبوطة. ينتهي مسار Monaco هنا؛ أما Terraform فله تدريب منفصل.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. لا يغني هذا المسار عن التدريبات والشهادات الرسمية في Dynatrace University. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.