REA الهندسة العكسية: مستودع morluto/rea («Reverse Engineer Anything») خادم MCP وواجهة سطر أوامر يربطان وكيل ذكاء اصطناعي بأدوات تحليل الملفات التنفيذية الأصلية وتطبيقات JavaScript وElectron وتجميعات .NET وحزم APK لنظام Android والمواقع. يعرض المشروع نحو 361 200 نجمة و90 600 تفرّع وقت المراجعة، في 22 أكتوبر 2026، تحت ترخيص MIT. يعرض هذا الدليل الأداة وتثبيتها بحسب README، وقبل كل شيء إطار الاستخدام الذي يفرضه المشروع: حلّل فقط برامج تملكها أو مصرَّح لك بفحصها.
الهندسة العكسية قانونية في حالات كثيرة (الأمن والتشغيل البيني والتدقيق والحفظ) ومقيَّدة في أخرى، بحسب ولايتك القضائية وترخيص البرنامج المستهدف. يذكّر المشروع بذلك بنفسه في ملف DISCLAIMER.md؛ ونعرض تحذيراته أدناه.
توضيح للأمانة: لم يثبّت span.observer نظام REA ولم يشغّله. الأوامر مأخوذة من README ووثائق المستودع؛ والصور شكل من المستودع ومقتطفات مولّدة من README.
REA الهندسة العكسية: ما يقوله المستودع
- الترخيص: MIT. يوضح README أن الشيفرة التي كتبتها REA تحت MIT وأن المكونات الخارجية تحتفظ بتراخيصها الخاصة (ملف
THIRD_PARTY_NOTICES.md). - اللغة والتوزيع: مشروع Node.js/TypeScript منشور على npm باسم
rea-agents. إصدارpackage.jsonفي الفرع الرئيسي هو 6.7.0، مع مدخل في سجل التغييرات بتاريخ 18 أكتوبر 2026. ويذكر السجل أن 6.6.0 وُسمت لكنها لم تُنشر على npm. - أرقام أعيدت قراءتها في 22 أكتوبر 2026: نحو 361 200 نجمة و90 600 تفرّع. هذه الأرقام مرتفعة جدًا لمشروع حديث؛ ننقلها كما تعرضها الصفحة، دون تفسيرها ولا ضمانها. وينبّه README نفسه إلى أن
morluto/reaوrea.tools وحزمة npm rea-agentsهي وحدها الرسمية: اسم مستودع مشابه أو README منسوخ لا يثبت شيئًا. - المتطلبات: Node.js 22.x (≥ 22.19) أو 24.x (≥ 24.11) أو 26 فما فوق، مع npm؛ وأدوات إضافية بحسب الهدف.
- الوكلاء المدعومون: يذكر README Claude Code وCodex وCursor وGemini CLI وGrok Build ووكلاء آخرين متوافقين مع خادم MCP محلي.
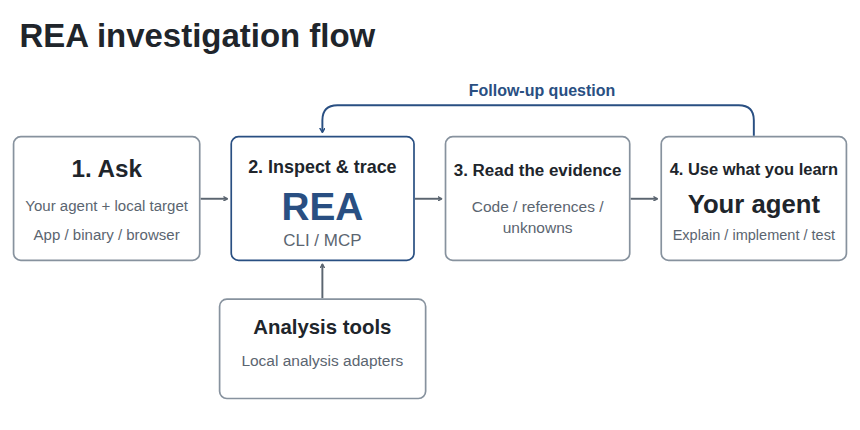
المبدأ: يستدعي وكيلك REA عبر MCP، فتفحص REA الهدف وتتتبع الشيفرة المعنية، ثم تعيد استنتاجاتها مع الأدلة والمجهولات؛ ويستعين بها الوكيل ليشرح أو ينفّذ أو يختبر. وللتدفقات نفسها نظائر في سطر الأوامر.
ما الذي تستطيع REA تحليله
جدول README طويل: سطح المكتب وتثبيتات التطبيقات، والملفات التنفيذية الأصلية (شيفرة زائفة ولغة تجميع وسلاسل نصية ورموز عبر Hopper أو Ghidra أو IDA)، وتطبيقات JavaScript وElectron، وتجميعات .NET، وحزم APK عبر JADX، وأجهزة Android عبر adb، والبرامج الثابتة، والتقاطات الشبكة المسجلة، وملفات النماذج GGUF وsafetensors، وقواعد SQLite، والمواقع عبر متصفح من عائلة Chrome، وغيرها كثير. تقرأ الفحوص الساكنة لـ JavaScript و.NET الملفات المقدمة دون تشغيل التطبيق. أما التقاطات وقت التنفيذ فتشغّل الهدف أو تقوده بصلاحيات مستخدمك.
للتحليل الأصلي تعتمد REA على محرك خارجي تثبّته: يذكر README Hopper وGhidra وIDA، إضافة إلى GNU objdump وRizin للفحص دون اتصال. ولفهم ما تضيفه Ghidra وMCP لوكيل، راجع مقالنا عن Ghidra MCP والأدوات المحلية لوكلاء الذكاء الاصطناعي.
تحذيرات المشروع
هي جزء من الأداة؛ وتجاهلها سوء استخدام لها. ملخص README وDISCLAIMER.md:
- الاستخدام المشروع: البحث الأمني وتحليل البرمجيات الخبيثة والحوادث، والمسابقات (CTF) والتعليم، والتشغيل البيني، وحفظ البرمجيات، وتصحيح أو تدقيق برمجيات تملكها أو مصرَّح لك بفحصها.
- ما لا يدعمه المشروع: تجاوز إدارة الحقوق الرقمية (DRM) أو ضوابط الترخيص أو مضادات الغش، وصنع حيل للألعاب، وتجاوز المصادقة على أنظمة غير مصرَّح بها، ونسخ برنامج مملوك أو إعادة إنتاج موارده المحمية.
- تنفيذ الأهداف: بعض التدفقات تنفّذ برامج أو تراقبها، وتتصل بنقاط تنفيذ أو متصفح، وتلتقط حركة الشبكة أو تتصرف على أجهزة متصلة. والإذن بفحص ملف لا يعني بالضرورة الإذن بتنفيذه أو باعتراض نظام طرف ثالث أو التفاعل معه. استخدم بيئة مناسبة للأهداف غير الموثوقة.
- المسؤولية: أنت مسؤول عن الأوامر والسكربتات التي تطلب من وكيل تنفيذها، بما فيها ما يولّده. وامتلاك ملف أو رؤية برنامج منشور لا يمنحان إذنًا بكل عملية.
- النتائج: قد تكون عمليات فك التجميع وإعادة البناء والتحليل بمساعدة الذكاء الاصطناعي ناقصة أو خاطئة؛ تحقق من الأدلة قبل الاعتماد عليها.
ويضيف README قاعدة تخص الأدوات التجارية:
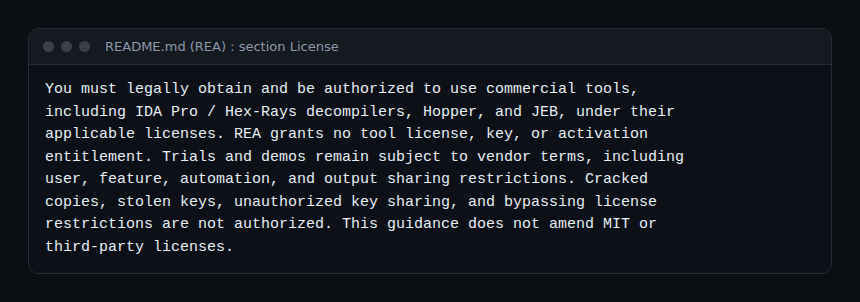
بعبارة أخرى: Hopper وIDA وJEB ومفككات التجميع الخاصة بها منتجات مدفوعة، لها شروطها، ولا تقدم REA ترخيصًا ولا مفتاحًا. وتبقى الفترات التجريبية خاضعة لقواعد الناشر. وspan.observer غير مرتبط بأي من هؤلاء الناشرين.
التثبيت خطوة بخطوة
- ثبّت Node.js وnpm بالإصدارات أعلاه. وعلى Linux يطلب README أداة
psمتوافقة مع procps فيPATHالخاص بـ REA لبعض فحوص ملكية العمليات. - شغّل المعالج:
npx rea-agents setupاختر وكلاءك، وراجع التعديلات المقترحة، ووافق عليها، ثم أعد تشغيل الوكيل. يذكر README أن المعالج يضيف خادم MCP الخاص بـ REA وتعليمات عمل، مع نسخة احتياطية من الإعداد الحالي.
- لسطر الأوامر وحده، أمران في README:
npx -y rea-agents@latest analyze-javascript-application /absolute/path/to/app --json
npm install --global rea-agents
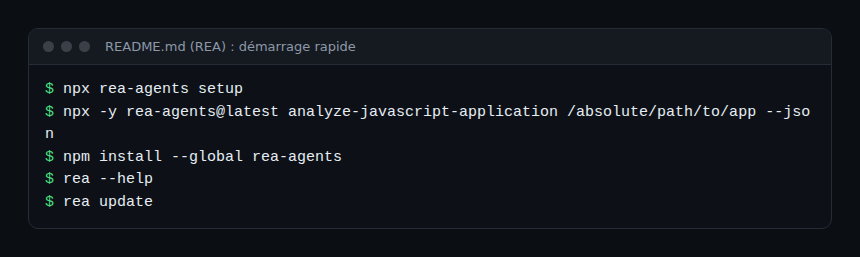
لعميل يطلب إعدادًا يدويًا، تعطي وثائق التثبيت مدخل mcpServers.rea يشغّل npx مع -y [email protected] mcp: وتوصي بتثبيت إصدار دقيق لتسجيل دائم. وللتحديث الأمر rea update؛ ويذكّر README بأن REA تتغير بسرعة وأن الإصدارات الحديثة تصلح الأخطاء غالبًا.
الحدود والنقاط المفتوحة
- أرقام تُؤخذ بتحفظ: عدد نجوم بهذا الارتفاع لا يغني عن قراءة الشيفرة وترخيص الأدوات الخارجية. ثبّت فقط من المصادر الرسمية التي يذكرها README.
- أدوات خارجية مدفوعة للتحليل الأصلي المتقدم (Hopper وIDA وJEB): تحقق من التكلفة والشروط.
- التنفيذ على جهازك: قد يطلب الوكيل التقاطات وقت التنفيذ؛ اعمل في آلة افتراضية أو حاوية للاستعمال المؤقت للأهداف غير الموثوقة.
- الموثوقية: نتائج الوكيل تبقى فرضيات؛ والمشروع يقول ذلك.
- البيانات: تحلل REA محليًا، لكن وكيلك يتلقى نتائج الأدوات، ويطبق مزوّد نموذجه سياسته الخاصة بالبيانات (README).
مراقبة الاستخدام
لا يصف README تصدير تتبعات OpenTelemetry. أما ما يوثقه المستودع فهو: الأمر rea doctor الذي يقرأ متطلبات المضيف وإعداد الوكلاء دون تعديلهما ويعيد تقرير JSON بقيمة healthy؛ ومتغيرات مثل REA_LOG_LEVEL لمستوى التسجيل وREA_MCP_MAX_RESPONSE_BYTES لتحديد حجم استجابات MCP؛ ومهل بدء قابلة للضبط (REA_GHIDRA_STARTUP_TIMEOUT_MS وREA_HOPPER_STARTUP_TIMEOUT_MS).
ولتتبع ما يفعله الوكيل، يمكن لـ Dynatrace SaaS وDynatrace Managed أن تتلقيا من جهة العميل أحداث استدعاء أدوات MCP عبر OpenTelemetry، كما يشرح مراقبة وكلاء MCP باستخدام OpenTelemetry: اسم الأداة والمدة والنجاح. أبقِ معاملات الأدوات خارج السجلات إذا كانت المسارات أو الملفات المحللة حساسة. وقبل ربط REA بوكيل، حدّد ما يستطيع فعله بـضوابط الحماية لوكلاء الذكاء الاصطناعي في الإنتاج وتأمين خادم MCP.
كيف تتحقق من أن كل شيء يعمل
- يعيد
rea doctor --jsonتقريرًا؛ ويتحققrea doctor --client codex --json(أو معرّف وكيلك) من تسجيل محدد. - بعد إعادة تشغيل الوكيل، تظهر أداة REA في قائمة خوادم MCP لديه.
- على تطبيق JavaScript تملك حقوقه، يعيد الأمر
analyze-javascript-applicationالوحدات واستيراداتها.
أفضل الممارسات
- وثّق التصريح قبل كل تحليل: الهدف والنطاق والمالك.
- اعزل الأهداف غير الموثوقة في آلة للاستعمال المؤقت، دون بيانات اعتماد حقيقية.
- ثبّت إصدار
rea-agentsفي إعداد MCP. - اقصر REA على المشروع أو ملف الوكيل الذي يحتاج إليها (تصف وثائق التثبيت الطريقة).
- لا تنشر شيفرة معاد بناؤها قبل التحقق من الحقوق على البرنامج الأصلي.
الأسئلة الشائعة
هل REA قانونية؟
البرنامج تحت MIT. أما استخدامه فيتوقف على ما تحلله: يقصره المشروع على البرمجيات المملوكة أو المصرَّح بها، ويعتمد القانون المنطبق على بلدك وعلى التراخيص المعنية. وعند الشك اطلب رأيًا قانونيًا.
هل يجب شراء Hopper أو IDA؟
لا لتحليل JavaScript أو .NET الساكن؛ وللتحليل الأصلي يذكر README أيضًا Ghidra وGNU objdump وRizin. وإذا استخدمت منتجًا مدفوعًا، فاحصل عليه بطريقة قانونية.
هل تُرسل ملفاتي إلى طرف ثالث؟
بحسب README تحلل REA محليًا. لكن وكيلك يتلقى النتائج، وتذهب إلى مزوّد نموذجه.
الخلاصة
REA أداة قوية لفهم برنامج لك الحق في فحصه، وقد كان المشروع صريحًا في وضع إطار الاستخدام. ثبّتها من المصادر الرسمية، واعزل، وتتبّع الاستدعاءات، واحتفظ بالتصريح مكتوبًا. ولأداة أخرى من السلسلة، راجع خادم MCP الرسمي لـ GitHub. المصادر: مستودع morluto/rea.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. هذا المقال ليس رأيًا قانونيًا. الأدوات تتطور بسرعة، لذا تحقق دائمًا من الأوامر والخيارات في وثائقها الرسمية.