في آخر اجتماع تدقيق يُطرح السؤال: «هل المفتاح الذي يشفّر بيانات المراقبة لديكم بيدكم أنتم؟». مع مفتاح التشفير المُدار من العميل BYOK AWS Dynatrace يمكن أن يكون الجواب نعم: تُشفَّر بيانات بيئتك السحابية (SaaS) بمفتاح AWS KMS يبقى داخل حسابك في AWS. لكن لهذا الجواب ثمنًا، ويُدفع في اليوم الذي يمسّ فيه أحدهم هذا المفتاح.
لذلك أبدأ من الخطر لا من الإجراء، فبعد أن تعرف ما الذي ينكسر تبدو خطوات الإعداد الأربع بشكل مختلف. وهذا توضيح آخر: لم تتمكن span.observer من تجربة الميزة على بيئة حقيقية. الوقائع أدناه مصدرها صفحة وثائق Dynatrace (المؤرخة 14 يونيو 2026) ووثائق AWS KMS، وما لا يرد فيهما يُشار إليه بأنه «غير متحقَّق منه».
مفتاح التشفير المُدار من العميل BYOK AWS Dynatrace: ما الذي تستعيد التحكم فيه
بدون BYOK تملك كل بيئة مساحة تخزين مخصصة، مشفّرة بمفتاح خاص تديره Dynatrace. ومع BYOK يحلّ مفتاحك محله، وتُنشئه وتحكمه من جهة AWS. ويحمي بيانات Grail وكذلك مستندات المنصة: Notebooks وDashboards وWorkflows.
النطاق ضيّق. المطلوب بيئة Dynatrace SaaS مستضافة على AWS واشتراك DPS فعّال، أما الحسابات التجريبية فمستبعدة. وأُعلن عن Azure وGoogle Cloud دون موعد. ولا علاقة لكل هذا بـ Dynatrace Managed.
قبل المتابعة سؤال صريح: هل يأتي متطلبك من التزام حقيقي (عقد أو جهة تنظيمية أو سياسة داخلية)، أم من ردّ فعل تلقائي؟ إن كان المفتاح الذي تديره Dynatrace يفي بإطار الامتثال لديك، فإن BYOK يضيف لك في الغالب تبعية أخرى عليك تشغيلها.
ما الذي ينكسر إذا اختفى المفتاح
يجب أن تتمكن Dynatrace في كل وقت من الوصول إلى كل مفتاح أودعته لديها، بما فيها المفاتيح القديمة. وإذا انقطع الوصول إلى المفتاح النشط، تذكر الوثائق ثلاث نتائج:
- لا كتابة جديدة في التخزين الدائم؛
- يتعذر فتح Dashboards وNotebooks وWorkflows أو حفظها؛
- تفشل جميع استعلامات Grail.
تحتفظ ذاكرة مؤقتة بالبيانات الواردة لبضع ساعات قبل كتابتها نهائيًا، فقد يمرّ انقطاع قصير دون خسارة. وبعد ذلك لا تقول الصفحة شيئًا عن مصير البيانات المعلّقة: غير متحقَّق منه، فافترض أنها ضاعت.
والأخطر أن المفتاح المحذوف أو الملغى يجعل كل ما شفّره غير قابل للاسترداد. في AWS يمرّ الحذف بمهلة انتظار من 7 إلى 30 يومًا (والافتراضي 30). وخلالها يكون المفتاح في حالة «Pending deletion»، أي غير صالح للاستخدام، لكن يمكن إلغاء الحذف. هذه المهلة هي شبكة أمانك. وعند الشك توصي AWS بالتعطيل بدل الحذف.
خلاصة هذا القسم: وصول Dynatrace إلى المفتاح تبعية إنتاجية، مثل رمز API الذي يعتمد عليه تكامل ما. فهو يستحق مسؤولًا وتنبيهًا وسطرًا في دليل التشغيل.
الإعداد بالترتيب الذي يوفّر عليك الذهاب والإياب
في Dynatrace تحتاج صلاحية المسؤول «View and manage account and billing information» (انظر المستخدمون والمجموعات والصلاحيات). وفي AWS يجب أن تستطيع إنشاء مفتاح KMS، أما صلاحيات IAM الدقيقة فلا تفصّلها الوثائق: غير متحقَّق منه. وتأكد أيضًا من تسجيل جهة اتصال للأمان وجهة اتصال طوارئ واحدة على الأقل في الحساب، فهما من يُنبَّه إذا تدهور الوصول.
الحصول على سياسة المفتاح
في Account Management انتقل إلى Settings ثم Environments، فصف بيئتك، فتبويب Encryption keys، ثم Add encryption key. دوّن قيمة Region لأن مفتاح AWS يجب أن يكون فيها. وفي Copy Snippet انسخ السياسة المقترحة.
تحتوي السياسة على تعليمتين. الأولى تتيح لحساب AWS تابع لـ Dynatrace إدارة الـ grants (kms:CreateGrant وkms:ListGrants وkms:RevokeGrant) بشرط أن تكون قيمة kms:GrantIsForAWSResource هي true. والثانية تفتح عمليات التشفير المعتادة: kms:Encrypt وkms:Decrypt وkms:ReEncrypt* وkms:GenerateDataKey* وkms:DescribeKey. ومعرّف الحساب في الوثائق مجرد عنصر نائب هو <dynatrace_account_id>.
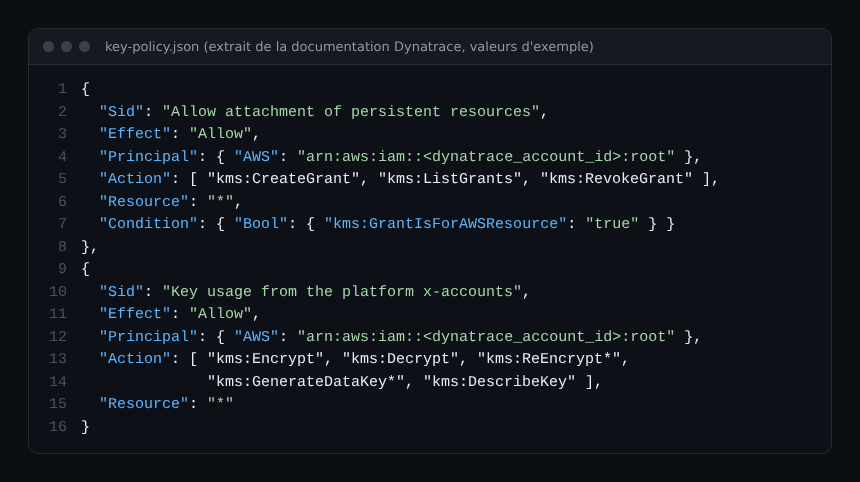
تعرض الصورة المثال العلني. أما القيم الحقيقية فيولّدها المعالج، فاستعمل الكتلة الصادرة عنه.
إنشاء المفتاح في KMS
في وحدة تحكم AWS KMS لا تقبل الإعدادات اجتهادًا: المنطقة نفسها التي فيها البيئة، ومفتاح متماثل (Symmetric)، والاستخدام «Encrypt and decrypt»، ومصدر المادة KMS، ومفتاح أحادي المنطقة.
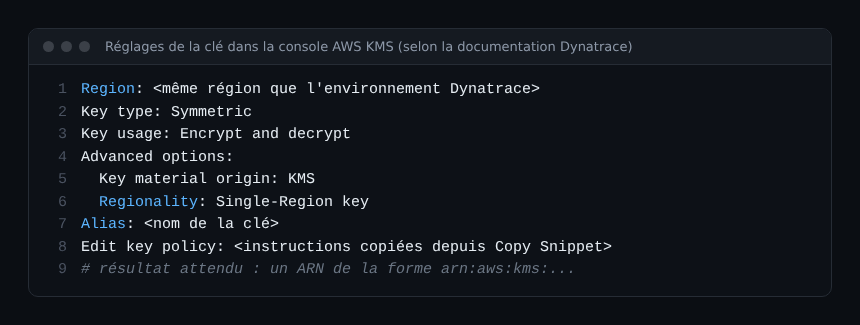
الصق السياسة في Edit key policy مع فاصلة بين تعليماتك الحالية وتعليمات Dynatrace. وبحسب AWS فإن مبدأً من نوع arn:aws:iam::ID:root يفوّض الوصول إلى سياسات IAM في الحساب، فاطلب من فريق السحابة لديك مراجعة السياسة كاملة. وأخيرًا انسخ ARN الذي يبدأ بـ arn:aws:kms:.
التسجيل ثم التفعيل
عد إلى المعالج واختر Next، وسمِّ المفتاح، والصق ARN، ثم اضغط Save. تختبر Dynatrace المفتاح بعملية كتابة وقراءة مؤقتتين. فإن فشل الاختبار فتحقق من المنطقة والسياسة وصيغة ARN (arn:aws:kms…).
التسجيل وحده لا يكفي. من قائمة الصف اختر Activate وأكّد. ومن هذه اللحظة تُشفَّر البيانات الجديدة بمفتاحك. ولا تذكر الصفحة أي إعادة تشفير للبيانات الموجودة.
كيف تتحقق من أن كل شيء يعمل
- يظهر المفتاح في Encryption keys بعد التحقق.
- افتح Dashboard قائمة ونفّذ استعلام Grail: فهذه هي العمليات التي تفشل إذا سقط الوصول.
- اطلب من جهة اتصال الأمان تأكيد استلامها رسائل Dynatrace.
لا يوجد مؤشر موصوف لحالة الوصول إلى المفتاح سوى هذه الإشعارات: غير متحقَّق منه، فلا تبنِ عليه مؤشر مستوى خدمة (SLI).
التدوير والتراجع
الطريق الموصى به هو التدوير التلقائي في AWS KMS، ولا يتطلب أي إجراء في Dynatrace. وفي المفتاح المتماثل ذي المادة المولَّدة من KMS تكون المدة الافتراضية 365 يومًا؛ ويفك KMS التشفير بإصدار المادة الذي شفّر به، ولا يُعاد تشفير شيء.
أما التدوير اليدوي فيعني إنشاء مفتاح جديد وإعادة الخطوات. وتبقى البيانات القديمة مرتبطة بالمفتاح القديم، فيجب أن يظل متاحًا.
وللتخلي عن BYOK فعّل المفتاح DYNATRACE DEFAULT KEY. تعود البيانات الجديدة إلى مفتاح Dynatrace، لكن القديمة ما زالت تعتمد على مفتاحك، فلا تحذفه.
دليل التشغيل الأدنى
- مسؤول مسمّى عن المفتاح وسياسته، مع عدد قليل من المخوّلين بتعديلها.
- قاعدة مكتوبة: يُعطَّل المفتاح الذي شفّر بيانات ولا يُحذف أبدًا.
- جهة اتصال للأمان وجهتا اتصال للطوارئ يمكن الوصول إليهما خارج أوقات الدوام.
- تفعيل التدوير التلقائي في KMS.
- إجراء للحوادث بعنوان «فقدان الوصول إلى المفتاح»، أول خطواته إلغاء الحذف المجدول.
الأسئلة الشائعة
هل يعمل BYOK على حساب تجريبي؟
لا. يلزم اشتراك DPS فعّال وبيئة SaaS على AWS.
ما الذي يضيع إذا أُلغي المفتاح في AWS؟
تتوقف الكتابة الدائمة والوصول إلى المستندات واستعلامات Grail. وإذا حُذف المفتاح أو أُلغي نهائيًا ضاعت البيانات التي شفّرها.
هل يجب إعادة ضبط Dynatrace عند كل تدوير؟
لا مع التدوير التلقائي في KMS. أما المفتاح الجديد فيستلزم إعادة التسجيل والتفعيل.
الخلاصة
يلبّي مفتاح التشفير المُدار من العميل BYOK AWS Dynatrace حاجة إلى التحكم، وينقل إلى فريقك مسؤولية بقاء المفتاح متاحًا. الإعداد أربع خطوات، لكن الانضباط الذي يليه هو الأهم. وقبل أن تبدأ أعد قراءة الصفحة الرسمية: Manage AWS encryption keys.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لشركة AWS. العلامات التجارية المذكورة تعود إلى أصحابها. الميزات تتطور، فتحقق دائمًا من كل إعداد في الوثائق الرسمية الخاصة بإصدارك قبل تطبيقه في الإنتاج.