الثالثة فجرًا يصلك تنبيه: مكتبة لم يخترها أحد، جاءت عبر ثلاثة مستويات في شجرة التبعيات، صُنّفت للتو على أنها ملغَّمة. السؤال الفوري على مناوب الدعم: هل تعمل عندنا، وأين؟ منذ Dynatrace SaaS 1.344 تظهر الحزم الخبيثة Dynatrace داخل Runtime Vulnerability Analytics (RVA)، في القائمة نفسها التي تضم ثغرات CVE. إليك كيف تستعد، وماذا تفعل حين يظهر سطر جديد.
الفرق عن ماسح المستودع واضح: الماسح يصف ما سيُنشَر، بينما يصف RVA ما حمّلته العمليات الخاضعة للمراقبة فعلًا. وبالنسبة إلى المناوب هذا هو الجواب الوحيد المهم في البداية.
إطار القراءة. تعلن ملاحظات إصدار Dynatrace SaaS 1.344 (النشر ابتداءً من 29 يوليو 2026) عن هذه الميزة. لم أقرأ ما يؤكدها لـ Dynatrace Managed، فلا أجزم بذلك، ولا أخلط بين العرضين. كما أنني لم أجرّب هذا السيناريو على بيئة حقيقية: كل ما يلي مبني على الوثائق الرسمية، وأشير إلى مقاطع الخبرة العملية بوضوح.
الحزم الخبيثة Dynatrace: كيف تتعرف على النتيجة من سطر واحد
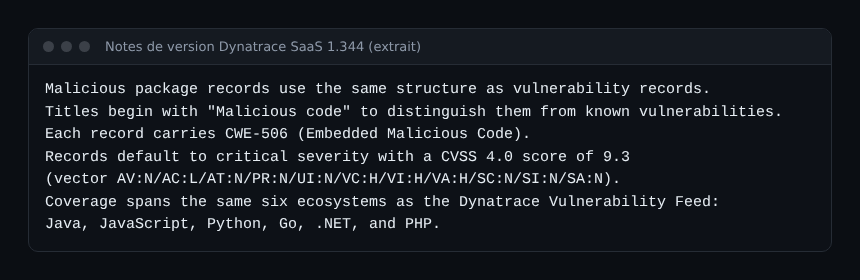
الحزمة الخبيثة ليست خللًا يُرقَّع: إنها شيفرة عدائية موجودة أصلًا. ومع ذلك يسجّلها Dynatrace بقالب الثغرة، وهذا مريح، لأن مرشّحاتك ولوحاتك ومسارات المعالجة الحالية تعمل دون أي تعديل. علاماتها المميزة:
- عنوان يبدأ بعبارة
Malicious code؛ - الوسم
CWE-506(Embedded Malicious Code)؛ - خطورة حرجة تلقائيًا، بتقييم CVSS 4.0 يساوي 9.3؛
- ست منظومات: Java وJavaScript وPython وGo و.NET وPHP؛
- إعادة تقييم مستمرة، إذ تشير الوثائق إلى فحص كل دقيقة.
قبل الحادثة: نقاطك العمياء
الكشف الذي لا يرى العملية لن يقول شيئًا، وسيُفهم الصمت على أنه خبر جيد. لذلك أبدأ بجرد الثغرات في التغطية، قبل أن أبحث عن أي حزمة.
ما تشترطه صفحة RVA
- المراقبة المعمّقة لمجموعات العمليات. وفي .NET وGo وPython لا تُفعَّل تلقائيًا، بل يدويًا مضيفًا بعد مضيف.
- إصدار OneAgent حديث بما يكفي لاكتشاف مكوّنات الأطراف الثالثة: Java 1.221 وNode.js 1.231 وPHP 1.231 و.NET 1.233 وGo 1.245 وPython 1.309. في Python فعّل «Monitor Python» و«Python software component reporting» ثم أعد تشغيل العمليات.
- صلاحيات القراءة في تطبيق Vulnerabilities: سياستا IAM هما Read Entities وRead Security Events، مع سياسة مستخدم من نوع Admin أو Pro أو Standard للمجموعة التي تصل إلى
vulnerability-service.
فجوات التغطية التي ينبغي تعقّبها
- المضيف الذي لا يعمل عليه OneAgent لن يُبلِّغ عن شيء أبدًا.
- مجموعة العمليات المضبوطة على «Do not monitor» غير مرئية، حتى لو كانت تحمل حزمة ملغَّمة؛ راجع هذه الاستثناءات.
- قد تربك أدوات التجميع مثل Webpack الكشف التلقائي: لا تُكتشف إلا الحزم المنشورة خارجيًا.
- Java على z/OS غير مدعومة.
تفعيل مراقبة مكوّنات الأطراف الثالثة
أقولها بصراحة: لم أعثر على مفتاح خاص بالحزم الخبيثة. تقدّمها الوثائق بوصفها امتدادًا لتدفق Dynatrace Vulnerability Feed، فهي تتبع إعداد RVA الخاص بمكوّنات الأطراف الثالثة.
- في تطبيق Vulnerabilities ابحث عن اللافتة «Vulnerability analytics enabled». إن لم تظهر، فعّل Third-party Vulnerability Analytics من إعدادات Application Security.
- اختر السلوك الافتراضي، Monitor أو Do not monitor، ثم أضف عند الحاجة قواعد مبنية على سمات الموارد أو على وسوم Kubernetes.
- أعد تشغيل العمليات عندما تطلب الصفحة ذلك (Python، والدوال الضعيفة في Java).
انتبه: ما زالت صفحة RVA تصف الواجهة القديمة المهجورة لصالح تطبيق Vulnerabilities. قارن التسميات بما تراه على الشاشة قبل أن تنقلها إلى فريقك.
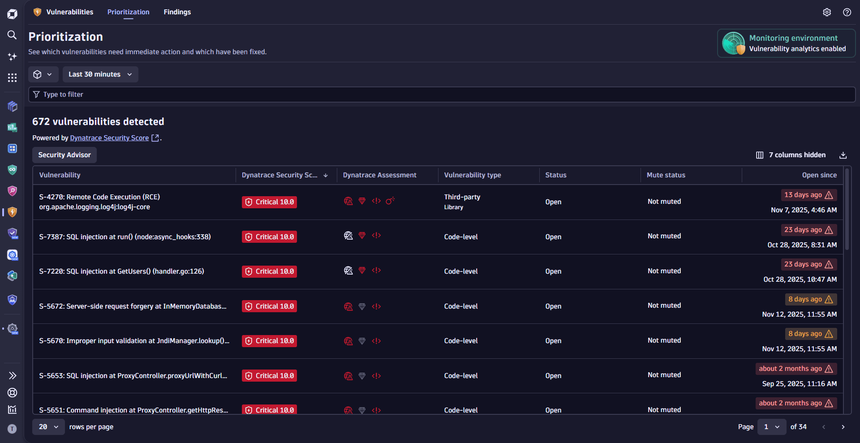
اللقطة مأخوذة من docs.dynatrace.com (صفحة Vulnerabilities)، والصفوف الظاهرة فيها بيانات توضيحية من الوثائق.
حين يظهر السطر: اقرأ قبل أن تتصرف
صفِّ النتائج بعبارة Malicious code أو بالوسم CWE-506. وعن كل سطر أجب عن أربعة أسئلة بهذا الترتيب:
- أي حزمة، وأي إصدار، وأي منظومة؟ طابق ذلك مع ملف القفل في المستودع لتعرف من أدخلها.
- من ينفّذها؟ تسرد بطاقة المكوّن الخارجي التطبيقات والخدمات والمضيفات وقواعد البيانات وأحمال Kubernetes المرتبطة به مع عدد العمليات. هذه خريطة أصحاب الشأن الذين ينبغي إبلاغهم.
- منذ متى؟ يحتفظ تبويب التطور بتغييرات الحالة والمخاطرة والتقييم لمدة 365 يومًا.
- ما حالتها؟ Open أو Resolved (يُغلَق تلقائيًا عند زوال السبب) أو Muted. لا تكتم مثل هذه النتيجة أبدًا دون سبب مكتوب ومراجعة من فريق الأمن.
أما الخطورة فهي حرجة تلقائيًا، ولم أقرأ ما يفيد بأنها تتعدّل بحسب مدى التعرض. لا تخفّضها لمجرد أن الخدمة داخلية. ولمنطق ترتيب أولويات ثغرات CVE المعتادة راجع ثغرات وقت التشغيل وتعرّض العمليات؛ أما هنا فنحن خارج ذلك الإطار.
خطة الرد التي كنت سأطبقها
ما يلي ممارسة مشغّل خبير وليس إجراءً رسميًا من Dynatrace؛ فعدّله ليناسب عملية الأمن لديك.
- الاحتواء. اسحب الأحمال من حركة المرور أو اقطع اتصالاتها الصادرة، وبدّل الأسرار التي كانت هذه العمليات قادرة على قراءتها. أبلغ فريق الأمن قبل مسح أي شيء، فالآثار تفيد التحقيق.
- الاستبدال. احذف الحزمة أو ثبّت إصدارًا سليمًا، ثم أعد بناء الصورة وانشرها من جديد. الترقية العمياء لا تثبت شيئًا: اقرأ ما يحويه الإصدار الجديد.
- التأكد. أعد تشغيل العمليات (تطلب الوثائق ذلك بعد تغيير مكتبة)، وانتظر إعادة التقييم، ثم تحقق من الانتقال إلى Resolved.
- التوثيق. وقت الكشف ووقت المعالجة والخدمات المتأثرة: هاتان المدتان تغذّيان مؤشر MTTR لديك.
لمعرفة ما كانت تحويه الصورة قبل نشرها يفيد جرد SBOM: Syft وSBOM الصور، ثم Trivy لـ Kubernetes فحصًا قبل الإنتاج.
ما لا تقوله الوثائق
- بحسب الأسئلة الشائعة، تأتي الشيفرة الخبيثة حصرًا من Dynatrace Vulnerability Feed. لا تُنشَر أي نسبة تغطية أو إنذارات كاذبة، ولن أخترع واحدة.
- لم أجد استعلام DQL ولا واجهة API موثّقة لهذه النتائج تحديدًا، فلا أقترح أيًّا منهما.
- لا يوجد تأكيد بخصوص Managed.
عادات تؤتي ثمارها
- قناة تنبيه مخصصة لـ
Malicious codeباسم مناوب محدد، بدل الطابور المشترك لثغرات CVE. - تحليل المستودع مكمّلًا: أحدهما يرى ما يعمل، والآخر يرى ما سيخرج.
- إصدارات مثبّتة ومجاميع تحقق تُفحص في التكامل المستمر.
- مراجعة فصلية لقواعد «Do not monitor».
- الصورة العامة في Dynatrace Application Security.
الأسئلة الشائعة
هل أحتاج إلى ترخيص أو إعداد خاص للحزم الخبيثة؟
لا تذكر الصفحات التي قرأتها شيئًا من ذلك: الميزة امتداد لـ RVA. وتجد فوترة RVA في صفحة الترخيص (GiB-hours مع Dynatrace Platform Subscription، وApplication Security units في الترخيص الكلاسيكي). تحقق من عقدك.
هل نتيجة «Malicious code» اختراق حقيقي دائمًا؟
لا توجد نسبة إنذارات كاذبة موثّقة. تعامل معها كحادثة، ثم أكّد الأمر بتحليل الحزمة.
هل يكتشف Dynatrace Managed الحزم الخبيثة أيضًا؟
غير مؤكد: الإعلان الذي قرأته يخص Dynatrace SaaS 1.344.
الخلاصة
القيمة الحقيقية في سرعة الجواب عن سؤال «من ينفّذها؟». وهذا يقتضي أن تكون قد سددت نقاطك العمياء في المراقبة قبل يوم الحادثة، ثم تسير على التسلسل: احتواء فاستبدال فتأكد. المصدر المرجعي: ملاحظات الإصدار 1.344.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. المعلومات مأخوذة من الوثائق العامة وقد تتغير؛ تحقق منها دائمًا في بيئتك.