يصل سجل إلى Dynatrace باسم Pod وnamespace، لكن دون الفريق المالك ولا مركز التكلفة ولا سياق الأمان. وفي الثالثة صباحًا تضيع على المناوبة (on-call) عشر دقائق في البحث عن صاحب الخدمة. ويحل metadata enrichment Kubernetes في Dynatrace هذه المشكلة عند المصدر: ينسخ وسوم (labels) وتعليقات (annotations) الـ namespace إلى السجلات والـ spans والمقاييس والأحداث.
هدف هذا الدليل: تفعيل الإثراء في DynaKube وتقييده بـ namespaceSelector وتحويل وسوم موجودة إلى حقول Dynatrace (dt.security_context وdt.cost.costcenter وdt.cost.product) والتحقق من النتيجة. إعداد DynaKube صالح لـ Dynatrace SaaS وDynatrace Managed؛ أما قواعد الإثراء المركزية وحقول Grail الموصوفة لاحقًا فتخص Dynatrace SaaS (Latest Dynatrace).
إذا لم يكن Operator مثبّتًا بعد، فابدأ بـ نشر Dynatrace Operator على Kubernetes أو بـ وحدة تدريب SaaS عن OneAgent وOperator.
ما الذي يفعله metadata enrichment Kubernetes
يتدخل webhook الخاص بـ Dynatrace Operator عند إنشاء كل Pod في namespace مختار. فيضع على الـ Pod تعليقات metadata.dynatrace.com/… ويوفر ملفات إثراء (في /var/lib/dynatrace/enrichment على Unix) يستطيع OneAgent وحزم SDK قراءتها. فتحمل الإشارات الصادرة من هذا الـ Pod السمات نفسها، أيًّا كان مسار الاستيعاب.
تسرد وثائق Dynatrace عن إثراء Kubernetes البيانات المعنية: التتبعات الموزّعة (distributed traces) على Grail، ومقاييس OneAgent، ومقاييس منصة Kubernetes، وspans ومقاييس وسجلات يجمعها OpenTelemetry Collector، وسجلات وحدة السجلات في OneAgent، وسجلات يجمعها Fluent Bit، وكيانات Kubernetes في Smartscape، وأحداث Kubernetes. ويختلف مستوى التغطية بحسب الطريقة المختارة كما سنرى في الخطوة 4.
ثلاثة استخدامات تتكرر:
- الأمان: يعمل
dt.security_contextحدًّا في سياسات الوصول إلى البيانات، وهو أدق منk8s.namespace.nameأوk8s.cluster.name. - التكاليف: يغذي
dt.cost.costcenterوdt.cost.productميزة Cost Allocation في ترخيص DPS (انظر استهلاك ترخيص DPS). - التوجيه والتصفية: تُستخدم الحقول
k8s.namespace.label.<clé>أوk8s.namespace.annotation.<clé>لاختيار الـ bucket والتقسيم وتوجيه المشكلات.
ملاحظة: قدّمت Dynatrace نموذج وسم (tagging) جديدًا لـ Latest Dynatrace، سيحل محل هذا النهج مع الوقت. ومنذ الإصدار 1.344 من المنصة يمكنك اختيار إعداد مركزي على مستوى العنقود أو المستأجر (tenant)؛ ويظل النهج الموصوف هنا مدعومًا.
المتطلبات المسبقة
- Dynatrace Operator مثبّت في العنقود وDynaKube مطبّقة.
- الأداة
kubectlبصلاحية تعديل DynaKube ووسم الـ namespaces. - للقواعد المركزية: بيئة Dynatrace SaaS والوصول إلى إعدادات Settings.
- وسوم أو تعليقات على الـ namespaces ذات معنى أصلًا (فريق وقسم ومجال).
تفعيل metadata enrichment Kubernetes في DynaKube
الخطوة 1: اختيار الـ namespaces بـ namespaceSelector
افتراضيًا، يحقن Operator في كل الـ namespaces، عدا ما يبدأ بـ kube- أو openshift- وعدا الـ namespace الذي يُثبَّت فيه. توصي الوثائق بالإمساك بزمام التحكم عبر namespaceSelector. ضع أولًا وسمًا على الـ namespaces المستهدفة:
kubectl label namespace paiement dt-monitoring=true
kubectl label namespace catalogue dt-monitoring=true
ثم أضف المحدِّد في DynaKube:
apiVersion: dynatrace.com/v1beta6
kind: DynaKube
metadata:
  name: dynakube
  namespace: dynatrace
spec:
  apiUrl: https://<env-id>.live.dynatrace.com/api
  metadataEnrichment:
    enabled: true
    namespaceSelector:
      matchLabels:
        dt-monitoring: "true"
الأسطر الحرجة:
apiVersion: dynatrace.com/v1beta6: إصدار واجهة DynaKube لـ Dynatrace Operator 1.8.0 وما بعده. استخدم الإصدار الذي يقبله Operator لديك.metadataEnrichment.enabled: قيمتهfalseافتراضيًا في الإصدارات الحديثة من الواجهة. ومنذ Dynatrace Operator 1.9.0 يُفعَّل الإثراء ضمنيًا للـ namespaces التي أُعدّ فيها حقن OneAgent أو الإعداد التلقائي لمُصدِّرات OTLP، حتى لو كانت قيمةenabledهيfalse.namespaceSelector:LabelSelectorقياسي في Kubernetes. يؤثر في الحقن الذي ينفذه webhook فقط، لا في مراقبة واجهة Kubernetes API بواسطة ActiveGate.
وللاستثناء بدل التضمين، استخدم matchExpressions مع العامل NotIn والوسم الذي يضعه Kubernetes على كل namespace منذ الإصدار 1.22:
spec:
  metadataEnrichment:
    namespaceSelector:
      matchExpressions:
        - key: kubernetes.io/metadata.name
          operator: NotIn
          values:
            - batch-legacy
طبّق بالأمر kubectl apply -f dynakube.yaml. لا يعمل webhook إلا عند إنشاء الـ Pods، فأعد تشغيل عمليات النشر المعنية (kubectl rollout restart deployment -n paiement).
الخطوة 2: تحويل الوسوم إلى حقول Dynatrace (SaaS)
هذا هو الخيار الذي توصي به الوثائق، لأنه الوحيد الذي يثري كل الإشارات، ومنها مقاييس منصة Kubernetes والأحداث والكيانات. في Dynatrace SaaS افتح Settings > Collect and capture > Kubernetes Telemetry Enrichment ثم Add rule:
- اختر Annotation أو Label في Metadata type.
- أدخل مفتاح وسم الـ namespace أو تعليقه في Source.
- للإبقاء على المفتاح كما هو، فعّل Enrich telemetry with label/annotation directly؛ ولإعادة تسميته، عطّل هذا الخيار واختر حقلًا في Target، مثل
dt.security_context. - احفظ بـ Save changes.
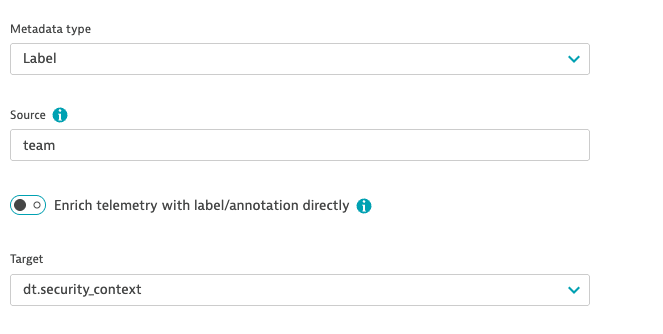
توجد القواعد نفسها في صورة إعدادات (settings) على المخطط builtin:kubernetes.generic.metadata.enrichment، ما يتيح وضعها تحت إدارة الإصدارات:
"rules": [
  { "type": "Annotation", "source": "metadata.example.com/team", "target": "dt.security_context" },
  { "type": "Label", "source": "department", "target": "dt.cost.costcenter" },
  { "type": "Label", "source": "app/name", "target": "dt.cost.product" }
]
قيدان يجب معرفتهما: 20 قاعدة كحد أقصى لكل نطاق إعداد، ومهلة تصل إلى 45 دقيقة قبل أن تُحتسب القواعد. بعد هذه المهلة أعد تشغيل الـ Pods. وإذا أنشأت القواعد قبل نشر DynaKube فلا تنتظر هذه المهلة.
الخطوة 3: تعليقات على الـ Pod أو الحمل، كحل أخير
عندما لا يستطيع namespace حمل وسم، ضع تعليقات مخصصة على الـ Pod، أو على الحمل (workload) منذ Dynatrace Operator 1.11.0 (ينشرها Operator على كل Pod يُنشأ):
apiVersion: apps/v1
kind: Deployment
metadata:
  annotations:
    metadata.dynatrace.com/dt.security_context: sre
    metadata.dynatrace.com/dt.cost.costcenter: it_services
    metadata.dynatrace.com/dt.cost.product: fin_app
لهذه الطريقة حدود موثّقة: تتقدم تعليقات الـ Pod على تعليقات الحمل، وهذه تتقدم على القواعد المركزية؛ وخارج الحقول الثلاثة dt.security_context وdt.cost.costcenter وdt.cost.product لا تثري مقاييس Kubernetes ولا أحداثه. والأهم ألا تجمعها مع قواعد الخطوة 2: تشير الوثائق إلى تعارضات محتملة.
الخطوة 4: نشر الإثراء في OpenTelemetry Collector
بدون OneAgent، تمر بيانات OTLP غالبًا عبر Collector. يقدم مستودع توزيعة Dynatrace من Collector (ترخيص Apache 2.0) مثالًا يقرأ التعليقات التي وضعها Operator بالمعالج k8sattributes ثم يفكّها بالمعالج transform:
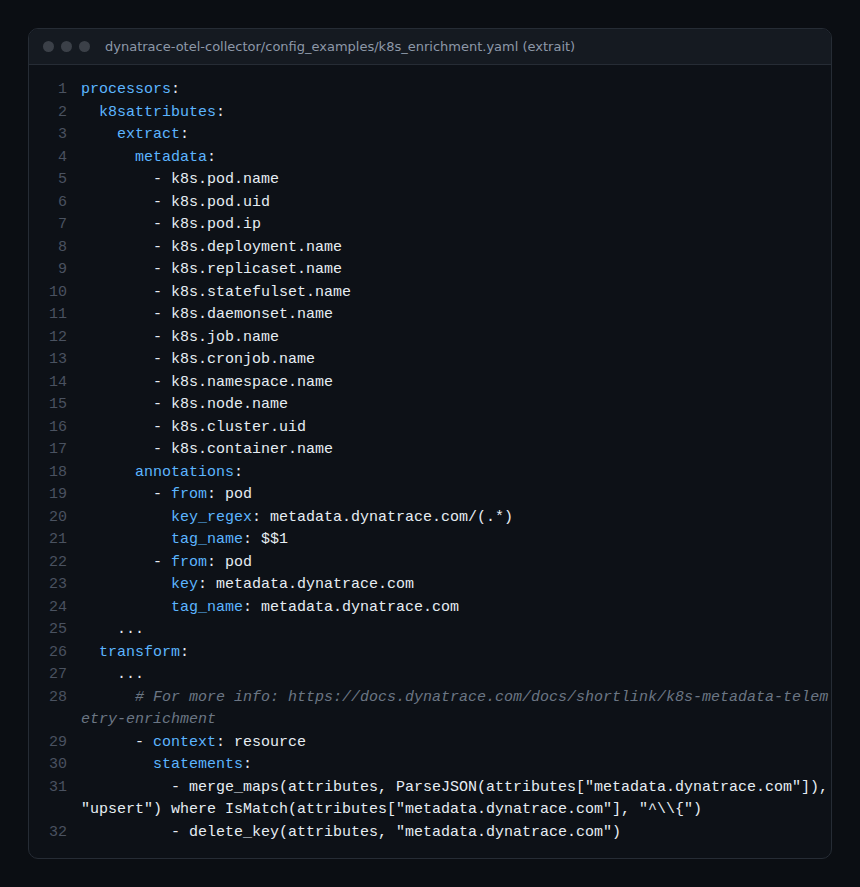
يحتوي التعليق metadata.dynatrace.com على كائن JSON؛ وتحوّله التعليمة merge_maps(…, ParseJSON(…), "upsert") إلى سمات مورد، ثم يحذف delete_key التعليق الخام. وبقية إعداد Collector في العنقود في OpenTelemetry Collector على Kubernetes.
كيف تتحقق من أن الإعداد يعمل
- تأكد من أن الـ namespace يحمل الوسم المتوقع:
kubectl get namespace paiement -o yaml | grep -A5 labels - تأكد من أن webhook أثرى Pod أُعيد إنشاؤه:
kubectl -n paiement get pod <nom-du-pod> -o yaml | grep metadata.dynatrace.comلا تعليق؟ إما أن
namespaceSelectorلا يطابق الـ namespace، أو أن الـ Pod أقدم من التعديل. - في SaaS افتح Notebook ونفّذ:
fetch logs, from: now() - 1h
| filter isNotNull(dt.security_context)
| summarize logs = count(), by: {k8s.namespace.name, dt.security_context}
| sort logs desc
يجب أن تظهر الـ namespaces المثراة مع سياق الأمان الخاص بها.
- في Managed تحقق من التعليقات على مستوى الـ Pods (النقطتان 1 و2)؛ فحقول Grail والقواعد المركزية لا تنطبق هناك.
أفضل الممارسات
- مصدر حقيقة واحد: قواعد مركزية أو تعليقات مخصصة، لا الاثنان معًا على النطاق نفسه.
- وسم أمان مخصص لكل namespace، ثابت عبر الزمن، بدل وسم تطبيقي يتغير مع كل إعادة هيكلة.
- namespaceSelector صريح: تعرف بدقة أين يحقن Operator، ولا يتلقى أي namespace جديد شيئًا على سبيل المفاجأة.
- تخطيط إعادات التشغيل: جدول
rollout restartبعد مهلة الـ 45 دقيقة، خارج ساعات الذروة. - التوافق مع الوسم القائم: استخدام المفاتيح نفسها الموجودة في وسومك وmanagement zones يمنع قاموسين متنافسين.
الأسئلة الشائعة
هل يعمل metadata enrichment مع Dynatrace Managed؟
يرد الإعداد .spec.metadataEnrichment مع namespaceSelector في وثائق DynaKube الخاصة بـ Managed. أما قواعد Kubernetes Telemetry Enrichment والحقول مثل dt.security_context لسياسات Grail فموثّقة لـ Latest Dynatrace (SaaS).
لماذا لا تظهر حقولي الجديدة فورًا؟
تستغرق القواعد حتى 45 دقيقة لتنتشر، ولا يعمل webhook إلا عند إنشاء الـ Pods. انتظر ثم أعد تشغيل الأحمال.
ما الفرق عن المعالج k8sattributes؟
يضيف k8sattributes بيانات Kubernetes الوصفية إلى البيانات العابرة عبر Collector. أما إثراء Dynatrace فيشمل أيضًا OneAgent وFluent Bit ومقاييس المنصة وأحداثها؛ ويتكاملان كما يبيّن مثال الخطوة 4. ولتسمية السمات انظر سمات OpenTelemetry في Dynatrace.
الخلاصة
يحوّل metadata enrichment Kubernetes وسومًا موجودة أصلًا في الـ namespaces إلى حقول قابلة للاستخدام في الوصول والتكاليف والتوجيه. ابدأ بـ namespace تجريبي مع namespaceSelector، وأضف قاعدة dt.security_context، وتحقق منها بـ DQL، ثم وسّع. وبعدها يصل كل تنبيه ومعه مالكه، ويربح زمن الاستعادة (MTTR) من ذلك.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تتغير معاملات DynaKube والإعدادات مع إصدارات Operator، لذا تحقق منها في الوثائق الرسمية. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.