الوحدة 1 من مسار Terraform Dynatrace Managed: مزوّد Terraform لـ Dynatrace Managed، وتثبيته ومصادقته، وأول مورد موصوف بالشيفرة.
المسار: Terraform Dynatrace Managed · الوحدة 1/3 · المدة: نحو 45 دقيقة · المستوى: متوسط
الأهداف:
- تثبيت واجهة Terraform CLI وتصريح المزوّد
dynatrace-oss/dynatrace - مصادقة المزوّد على بيئة Managed بعنوان URL للبيئة ورمز وصول
- وصف أول مورد وتخطيطه وتطبيقه
- معرفة أين تنتهي البيئة وأين يبدأ العنقود (cluster)
المتطلبات: معرفة جيدة بالإعداد كشيفرة، وTerraform مثبّت، وبيئة Managed للاختبار، وصلاحية إنشاء رمز وصول فيها.
يصف Terraform الإعداد بلغة تصريحية (HCL) وحالة (state) ودورة plan ثم apply. تثبّت هذه الوحدة مزوّد Terraform لـ Dynatrace Managed، أي المزوّد نفسه المستخدم مع SaaS لكنه مُعدّ لبيئة Managed. وتنتهي بأول مورد يمكنك تعديله وإعادة تشغيله وحذفه عند الحاجة. المحتوى صالح لـ Dynatrace Managed فقط.
مزوّد Terraform لـ Dynatrace Managed: ما يجب معرفته
يُنشر المزوّد في Terraform Registry باسم dynatrace-oss/dynatrace. شيفرته المصدرية في المستودع dynatrace-oss/terraform-provider-dynatrace بترخيص Apache 2.0. تذكر وثائق المستودع أن Dynatrace تدعم المزوّد رسميًا وأنه يجب تزويده ببيانات الاعتماد قبل أي استخدام.
مزوّد واحد يغطي SaaS وManaged. الذي يتغير هو شكل عنوان URL للبيئة ونوع بيانات الاعتماد. تعطي وثائق المزوّد شكلين لعنوان URL:
| نوع البيئة | شكل DYNATRACE_ENV_URL |
|---|---|
| SaaS | https://########.live.dynatrace.com |
| Managed | https://<dynatrace-host>/e/##################### |
في هذا المسار يهمنا السطر الثاني فقط: اسم مضيف العنقود، ثم /e/ ثم معرّف البيئة. أما رموز المنصة وعملاء OAuth التي تصفها وثائق المزوّد أيضًا فتخص منصة SaaS ولا تُستخدم هنا.
تثبيت Terraform وتصريح المزوّد
تلخّص الصفحة الرسمية «Install Terraform CLI and set up Configuration as Code via Terraform» الإجراء. ثبّت أولًا واجهة Terraform CLI بتنزيل الملف التنفيذي لنظامك، وأضفه إلى PATH، وتحقق بالأمر terraform version. أما المزوّد فيجلبه terraform init تلقائيًا.
أنشئ بعد ذلك مجلد عمل وملف providers.tf. تعيد الكتلة required_providers ما في الوثائق.
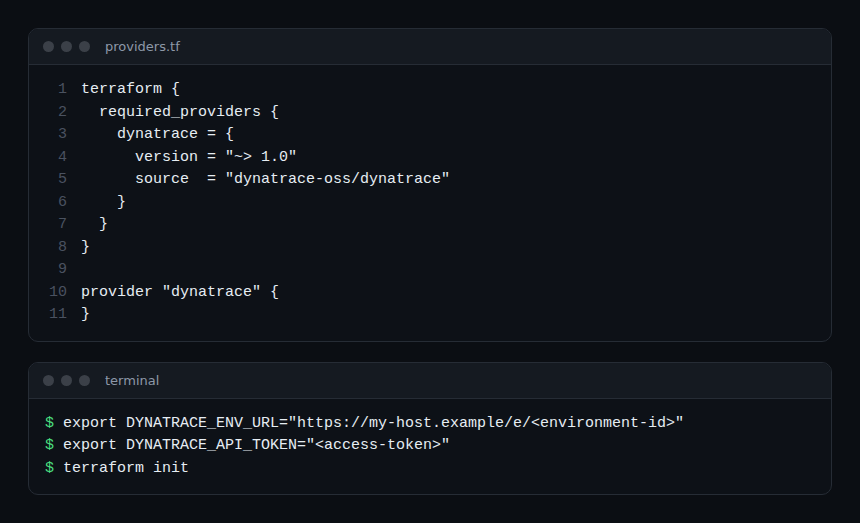
القيد ~> 1.0 يقبل أي إصدار 1.x. في الإنتاج ثبّت إصدارًا محددًا وأضف الملف .terraform.lock.hcl الذي يولّده terraform init إلى نظام إدارة الإصدارات (ممارسة عامة في Terraform).
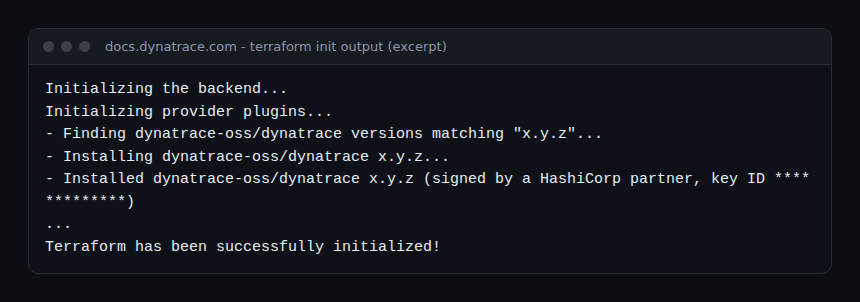
تعرض الوثائق الرسمية المخرجات المتوقعة للأمر terraform init. تبدأ بالـ backend ثم إضافات المزوّد، وتنتهي بالرسالة «Terraform has been successfully initialized!».
مصادقة Managed: عنوان URL للبيئة والرمز
توصي وثائق المزوّد بضبط المصادقة عبر متغيرات البيئة. يكفي متغيران لبيئة Managed:
DYNATRACE_ENV_URL: عنوان URL للبيئة بالشكلhttps://<dynatrace-host>/e/<id>؛DYNATRACE_API_TOKEN: رمز وصول (access token).
تقبل شيفرة المزوّد أيضًا الاسمين البديلين DT_ENV_URL وDT_API_TOKEN. والسمتان المقابلتان في الكتلة provider "dynatrace" هما dt_env_url وdt_api_token (الأخيرة موسومة بأنها حساسة). تجنّب كتابتهما صراحةً في ملف خاضع لإدارة الإصدارات.
إنشاء الرمز بالنطاقات الصحيحة
في واجهة البيئة افتح Access Tokens وولّد رمزًا جديدًا كما تصف صفحة Managed «Access tokens». تعتمد النطاقات على الموارد التي تديرها، وتذكر كل صفحة مورد في المزوّد نطاقاتها. المورد المستخدم أدناه dynatrace_alerting يتطلب Read settings (settings.read) وWrite settings (settings.write). وتصفهما وثائق Managed هكذا: القراءة لطلبات GET في واجهة Settings API، والكتابة لطلبات POST وDELETE.
طبّق مبدأ الحد الأدنى من الامتيازات: رمز محصور في نطاقات الموارد المُدارة، وليس رمز «كل شيء» الوارد في وثائق المزوّد. فالرمز الواسع أكثر من اللازم يوسّع نطاق الضرر عند تسريبه.
البيئة أو العنقود: مجموعتان من بيانات الاعتماد
يحتوي مخطط المزوّد أيضًا على dt_cluster_url وdt_cluster_api_token، وهما موصوفان بأنهما عنوان URL لعنقود Managed ورمز واجهات API الخاصة بعنقود Managed. تُستخدمان لموارد فئة «Cluster Management» (مثل dynatrace_managed_preferences الذي يتطلب النطاق ServiceProviderAPI في رمز العنقود). أما موارد البيئة، ومنها مورد هذه الوحدة، فلا تحتاج إليهما. وإذا استخدمتهما لاحقًا فاحتفظ برمزين منفصلين. إنشاء رمز العنقود غير مشمول هنا: غير متحقق منه في وثائق Managed التي رُجع إليها.
أول مورد: ملف تنبيهات
يدير المورد dynatrace_alerting ملفات Alerting profiles عبر مخطط Settings 2.0. السمات include_mode وdelay_in_minutes وseverity_level إلزامية في كتلة rule؛ أما name فإلزامية على مستوى المورد. لا يستخدم المثال أدناه سوى هذه العناصر.
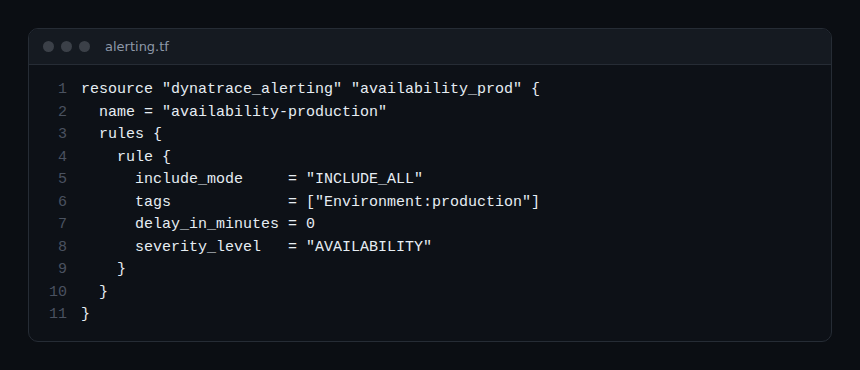
الأسطر الحرجة:
include_mode = "INCLUDE_ALL": تنطبق القاعدة على الكيانات التي تحمل كل الوسوم المذكورة (10 على الأكثر بحسب وثائق المورد)؛severity_level = "AVAILABILITY": إحدى القيم الست المقبولة (AVAILABILITYوCUSTOM_ALERTوERRORSوMONITORING_UNAVAILABLEوPERFORMANCEوRESOURCE_CONTENTION)؛delay_in_minutes = 0: إشعار فور فتح المشكلة.
تمرين عملي
نفّذ التمرين على بيئة Managed للاختبار. أوامر Terraform أدناه هي الأوامر القياسية للواجهة؛ لم تُنفَّذ أثناء كتابة هذه الوحدة، لذلك لا تُعرض أي مخرجات.
الخطوة 1 — تحضير المجلد
ثبّت Terraform وأنشئ مجلدًا tf-dynatrace-managed وأضف ملف providers.tf من اللقطة الأولى. النتيجة المتوقعة: يعرض terraform version الإصدار المثبّت.
الخطوة 2 — إنشاء الرمز وتصدير المتغيرات
ولّد رمزًا بالنطاقين settings.read وsettings.write. صدّر DYNATRACE_ENV_URL (بالشكل https://<host>/e/<id>) وDYNATRACE_API_TOKEN في طرفيتك. لا تكتبهما في أي ملف من المستودع.
الخطوة 3 — التهيئة
terraform initالنتيجة المتوقعة: رسالة نجاح التهيئة، كما في مقتطف الوثائق.
الخطوة 4 — التخطيط ثم التطبيق
أضف alerting.tf ثم نفّذ:
terraform plan
terraform apply
يجب أن تعلن الخطة إنشاء المورد dynatrace_alerting.availability_prod. بعد التأكيد يظهر الملف في إعدادات التنبيه الخاصة بالبيئة.
الخطوة 5 — التحقق والتنظيف
افتح ملفات التنبيه في الواجهة وتأكد من وجود الملف الجديد. أعد تشغيل terraform plan: من دون تعديل يجب ألا يقترح شيئًا. اختم بـ terraform destroy لحذف ملف الاختبار.
كيف تتحقق من أن الأمر يعمل
علامتان: الملف موجود في الواجهة، وتقرير terraform plan الثاني يفيد بأن البنية محدّثة. عند خطأ في التعريف، يذكر المزوّد المتغيرات الناقصة DYNATRACE_ENV_URL أو dt_env_url أو DYNATRACE_API_TOKEN. وللتشخيص بدقة أكبر تقترح الوثائق DYNATRACE_DEBUG=true وDYNATRACE_LOG_HTTP=terraform-provider-dynatrace.http.log اللذين يكتبان سجلات في مجلد العمل. قد تحتوي هذه السجلات على بيانات من البيئة: لا تشاركها قبل مراجعتها.
أفضل الممارسات
- رمز لكل استخدام، بالنطاقات الضرورية فقط، مع تدوير مجدول.
- متغيرات البيئة أو مخزن أسرار خط الأنابيب، ولا رمز أبدًا في المستودع.
- ملف
.gitignoreللمجلد.terraform/ولملفات الحالة: فقد تحتوي الحالة على قيم حساسة (تعالج الوحدة 2 الحالة والـ backend البعيد).
اختبار قصير
- أي شكل لعنوان URL للبيئة ينطبق على Managed؟ a) https://abc.live.dynatrace.com b) https://<host>/e/<id> c) https://abc.apps.dynatrace.com d) https://sso.dynatrace.com
- أي أمر ينزّل المزوّد؟ a) terraform plan b) terraform apply c) terraform init d) terraform fmt
- أي متغير بيئة يحمل رمز وصول المزوّد؟ a) DYNATRACE_API_TOKEN b) DT_CLIENT_SECRET c) DYNATRACE_PLATFORM_TOKEN d) DYNATRACE_DEBUG
- ما النطاقان اللذان يتطلبهما المورد dynatrace_alerting؟ a) ReadConfig وWriteConfig b) settings.read وsettings.write c) ServiceProviderAPI d) slo.read وslo.write
الإجابات
- b) يحتوي عنوان URL في Managed على مضيف العنقود ثم
/e/ثم معرّف البيئة. - c) يجلب
terraform initالمزوّد من Registry. - a)
DYNATRACE_API_TOKEN(والاسم البديلDT_API_TOKEN)؛ أما المتغيرات الأخرى فتخص OAuth أو منصة SaaS أو التنقيح. - b) تذكر صفحة المورد
settings.readوsettings.write.
للمزيد
- Monaco أم Terraform: أي أداة لإعداد Dynatrace؟
- Terraform وDynatrace: التنبيهات ولوحات المعلومات كشيفرة
- Dynatrace Monaco: الإعداد كشيفرة
- الوثائق: تثبيت Terraform CLI والمزوّد
- مستودع مزوّد Terraform لـ Dynatrace
فهرس المسار · الوحدة 2: الحالة والاستيراد والانحراف مع Terraform ←
الأسئلة الشائعة
هل يعمل المزوّد نفسه مع Managed وSaaS؟
نعم، المزوّد واحد. تذكر الوثائق شكلين لعنوان URL للبيئة، أحدهما لـ SaaS والآخر لـ Managed. أما رموز المنصة وعملاء OAuth فتخص SaaS فقط.
هل رمز العنقود لازم لموارد البيئة المعتادة؟
لا. يُستخدم رمز العنقود (dt_cluster_api_token) لموارد فئة Cluster Management. أما موارد البيئة فتصادق بعنوان URL للبيئة ورمز الوصول.
لماذا يفشل terraform plan في المصادقة؟
تحقق أولًا من المتغيرين، ثم من نطاقات الرمز التي يجب أن تطابق صفحة المورد. بعد ذلك فعّل متغيرات التنقيح الواردة في الوثائق لقراءة تبادلات HTTP.
صار المزوّد مثبّتًا ومصادَقًا عليه، وأول مورد موجود في الشيفرة. تتناول الوحدة التالية ما يمنح Terraform متانته الفعلية: الحالة والـ backend البعيد واستيراد الموارد الموجودة والانحراف.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. لا يغني هذا المسار عن دورات Dynatrace University وشهاداتها الرسمية. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.