تنشر DynaKube فيبقى pod الخاص بـ ActiveGate عالقًا: يعرض الأمر kubectl get pods القيمة 0/1 في عمود READY، أحيانًا لساعات. وتشير الأحداث إلى «Readiness probe failed» بالرمز 503. يشرح هذا الدليل كيف تشخّص ActiveGate Kubernetes غير جاهز خطوة بخطوة ودون تخمين: ما الذي يفحصه المسبار (probe)، وماذا تقرأ في الأحداث والسجلات، وأي الأسباب تستبعد وبأي ترتيب، وما الذي ترفقه بتذكرة الدعم.
الهدف: استعادة ActiveGate جاهز (1/1)، أي وكلاء OneAgent موجَّهين، واستئناف مراقبة واجهة Kubernetes API. كل دقيقة تضيع مع هذا pod تطيل MTTR.
النطاق: السلوك الموصوف صالح لـ Dynatrace SaaS ولعنقود Dynatrace Managed يديره Dynatrace Operator. صفحات الوثائق التي جرت قراءتها هي صفحات وثائق SaaS؛ وفي Managed تحقق من التوافق بين إصدار العنقود وإصدار Operator (راجع Dynatrace Operator على Managed).
ActiveGate Kubernetes غير جاهز: ما الذي يفحصه المسبار فعلًا
عندما ينشئ Operator الـ ActiveGate الخاص بـ DynaKube فإنه ينشره على هيئة StatefulSet مع مسبارين عبر HTTPS على المنفذ 9999. القيم أدناه مأخوذة من الشيفرة المصدرية لمستودع Dynatrace/dynatrace-operator (ترخيص Apache 2.0، الفرع الرئيسي في 30 أكتوبر 2026، الملف probe.go). قد تتغير من إصدار إلى آخر: أعد قراءة الملف الخاص بالإصدار الذي تشغّله.
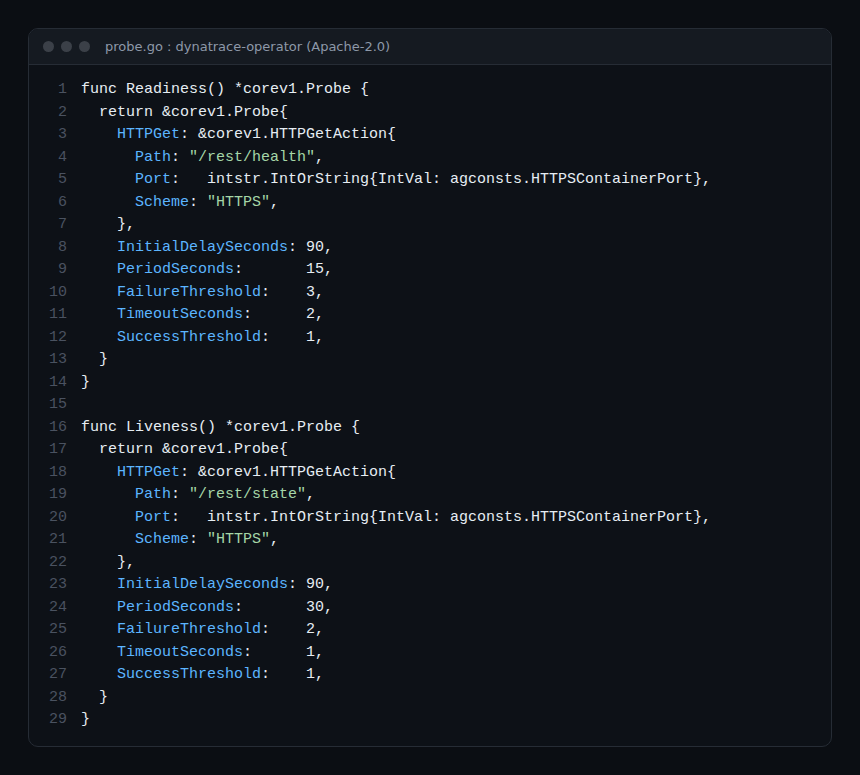
| المسبار | المسار | التأخير الأولي | الدورية | الإخفاقات المسموحة | المهلة |
|---|---|---|---|---|---|
| Readiness | /rest/health |
90 ثانية | 15 ثانية | 3 | 2 ثانية |
| Liveness | /rest/state |
90 ثانية | 30 ثانية | 2 | 1 ثانية |
ثلاث نتائج عملية. أولًا، بقاء pod في الحالة 0/1 خلال أول 90 ثانية أمر طبيعي: لم يعمل المسبار الأول بعد. ثانيًا، بحسب وثائق Kubernetes، رمز HTTP الأكبر من أو المساوي 200 والأصغر من 400 يعد نجاحًا، وأي رمز آخر يعد إخفاقًا؛ فالرمز 503 على /rest/health يعني إذن أن عملية ActiveGate تستجيب لكنها لا تعلن بعد أنها سليمة. ثالثًا، مسبار الحيوية أشد صرامة: بحسب الوثائق نفسها، يؤدي إخفاق liveness إلى أن يقتل kubelet الحاوية ثم يعيد تشغيلها. وpod الذي يعاد تشغيله في حلقة لا يشبه pod مستقرًا في الحالة 0/1.
يتبع اسم pod تسمية ظاهرة في مثال المخرجات لأرشيف الدعم الخاص بـ Operator: <dynakube name>-activegate-0، مع StatefulSet باسم <dynakube name>-activegate. واسم الحاوية activegate (ثابت في الشيفرة المصدرية).
التشخيص خطوة بخطوة
تقدّم صفحة Troubleshooting في وثائق Operator الأوامر الأساسية. وهذا ترتيب يجنّبك الدوران في حلقة. استبدل اسم pod باسمك.
- معاينة الحالة. اعرض pods في مساحة الأسماء
dynatraceوكذلك DynaKube. دوّن عدد مرات إعادة التشغيل (عمود RESTARTS): الصفر يشير غالبًا إلى مشكلة سلامة داخلية، والرقم المتزايد يشير إلى مسبار حيوية أو إلى توقف بسبب نقص الذاكرة. - قراءة أحداث pod. يعرضها الأمر
kubectl describe podفي أسفل المخرجات. ابحث عن أسطر Readiness probe failed ورمزها، ثم Liveness probe failed وBack-off، أو أخطاء الجدولة (FailedScheduling) وأخطاء ربط الأقراص. - قراءة سجلات الحاوية بالأمر
kubectl logs؛ وبعد إعادة التشغيل أضف--previousللحصول على سجلات النسخة السابقة. - تشغيل تشخيص Operator: الأمر الفرعي
troubleshootالمفصّل أدناه. - جمع أرشيف دعم إذا لم يفسّر شيء الرمز 503 (القسم الأخير).
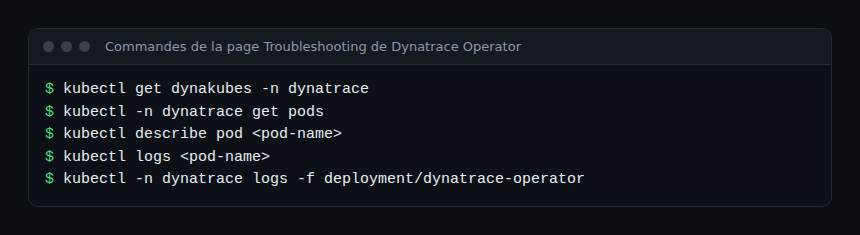
kubectl get dynakubes -n dynatrace
kubectl -n dynatrace get pods
kubectl describe pod <nom-du-pod> -n dynatrace
kubectl get events -n dynatrace --sort-by=.metadata.creationTimestamp
kubectl logs <nom-du-pod> -n dynatrace --previous
الأوامر الثلاثة الأولى واردة في وثائق Operator. أما --sort-by و--previous فخياران قياسيان في kubectl: تأكد منهما بالأمر --help على إصدارك.
الأسباب التي يجب استبعادها، من الأرجح إلى الأندر
1. نقص الذاكرة (OOMKilled)
يحمل الحقل resources في القسم spec.activeGate من DynaKube طلبات الحاوية وحدودها؛ وتوضح الوثائق أنه يجب مواءمتها مع الحمل المراقَب وأنه لا توجد له قيمة افتراضية. قد يُقتل ActiveGate ضعيف التحجيم ثم يُعاد تشغيله. منذ Operator 1.10.0، بحسب ملاحظات الإصدار، يبلغ الأمر troubleshoot عن pods الخاصة بـ ActiveGate التي قُتلت حديثًا لهذا السبب (OOMKilled) في ملفه troubleshoot.txt.
2. الشبكة واعتمادات الإقلاع
لا يصبح ActiveGate سليمًا إذا عجز عن الوصول إلى واجهة API الخاصة بالبيئة. من pod مؤقت، اختبر عنوان API كما في المقال عن تثبيت Operator: المشتبه بهم المعتادون هم وكيل (proxy) أو جدار ناري أو شهادة غير معترف بها. ولمنطق الاختيار بين ActiveGate البيئة وActiveGate العنقود راجع ActiveGate للبيئة أو للعنقود.
3. شهادة TLS مخصصة
بحسب صفحة معاملات DynaKube، يحدد tlsSecretName سرًّا يحتوي على الشهادة والمفتاح وكلمة المرور؛ ودونه تُستخدم شهادة موقّعة ذاتيًا. وتتطلب القدرتان metrics-ingest وdynatrace-api شهادة مخصصة. لذا فالسر المشوّه أو المفقود مسار جدي إذا فعّلت إحداهما.
4. الجدولة وموارد العنقود
pod في الحالة Pending ليس إخفاق مسبار، بل مشكلة جدولة (موارد، taints، محددات). ولاحظ أيضًا أنه، بحسب ملاحظات الإصدار 1.10.0، صار قيد التوزيع الطوبولوجي الخاص بـ ActiveGate يستخدم ScheduleAnyway، مما يسهّل التحديثات على العناقيد الصغيرة لكنه يعيد تشغيل ActiveGate أثناء الترقية.
5. الاعتماد بين المكونات
تصف الملاحظات نفسها إصلاحين مرتبطين بترتيب الإقلاع: تعطّل متبادل عندما يكون KSPM مفعّلًا ويكون ActiveGate العنقود الوحيد في منطقة الشبكة، وعند تعريف networkZone انتظار تسجيل ActiveGate التوجيه قبل نشر OneAgent. إذا كنت على إصدار أقدم فقد يكفي تحديث Operator.
استخدام troubleshoot وأرشيف الدعم
ينفّذ الأمر التالي فحوص Operator (وجود مساحة الأسماء وCRD وDynaKube، وصيغة عنوان API، وغيرها):
kubectl exec deploy/dynatrace-operator -n dynatrace -- dynatrace-operator troubleshootيسرد فحص ActiveGate الـ pods الحاملة لوسوم DynaKube ويصدر تحذيرًا لكل حاوية تكون حالة توقفها الأخيرة OOMKilled، مع الوقت ورمز الخروج. والنتيجة بلا تنبيهات لا تستبعد إلا الإعداد الأساسي والذاكرة.
لتذكرة دعم، تصف الوثائق أرشيفين. الأول يأتي من Operator؛ ويتضمن سجلات ActiveGate عند نشره (الملف <dynakube name>-activegate-0/activegate.log) ومانيفست StatefulSet:
kubectl exec -n dynatrace deployment/dynatrace-operator -- dynatrace-operator support-archive --stdout > operator-support-archive.zipتحذّر الوثائق من أنه في عنقود كبير قد يؤدي تشغيل هذا الأمر داخل pod الخاص بـ Operator إلى توقف حاويته بسبب نقص الذاكرة؛ وتقترح صيغة بديلة بـ pod مستقل. والأرشيف الثاني يأتي من ActiveGate نفسه (agctl، ActiveGate 1.333 فما فوق للحاويات؛ وقبل ذلك ينطبق الأمر المهجور create-support-archive):
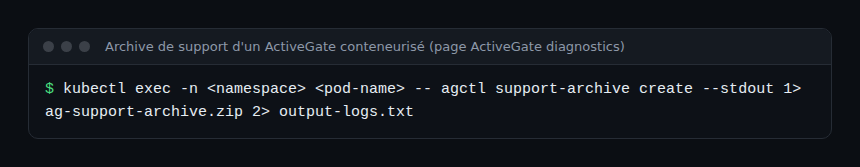
توضح الوثائق أن PowerShell غير مدعوم في إعادة التوجيه هذه: استخدم cmd.exe على Windows. راجع الأرشيف قبل إرساله: فقد يحتوي على أسماء داخلية.
كيف تتحقق من أن الحل يعمل
- يعرض
kubectl -n dynatrace get podsالقيمة1/1للـ pod<dynakube>-activegate-0، ولا يتغير RESTARTS. - لا يُظهر
kubectl describe podأي سطر جديد Readiness probe failed بعد وقت إصلاحك. - DynaKube محدَّث: لا يعرض
kubectl get dynakubes -n dynatraceخطأ في الطور. - في Dynatrace، عاد توجيه الوكلاء واستؤنفت مراقبة Kubernetes. ولتتنبه قبل المرة القادمة أنشئ تنبيهًا على pods غير الجاهزة، راجع تنبيهات Kubernetes على العقد وpods والحصص.
أفضل الممارسات
- حدّد
resourcesلـ ActiveGate بدل ترك pod بلا حد: إنه الرافعة الأولى ضد إعادات التشغيل. - أبقِ إصدار Operator حديثًا واقرأ ملاحظات إصداره قبل كل ترقية.
- دوّن الأحداث قبل حذف pod: فالـ pod الجديد يمحو الأثر.
الأسئلة الشائعة
لماذا يبقى pod الخاص بـ ActiveGate في الحالة 0/1 بعد الإقلاع؟
يستعلم مسبار الجاهزية عن /rest/health عبر HTTPS على المنفذ 9999 بعد 90 ثانية، ثم كل 15 ثانية. ما دامت الاستجابة ليست رمز نجاح فإن pod غير جاهز. اقرأ الأحداث والسجلات لمعرفة لماذا لا يعلن ActiveGate أنه سليم.
هل الرمز 503 خطأ في إعدادي؟
ليس بالضرورة. إنه يدل على أن الخادم يستجيب دون أن يكون سليمًا. السبب موجود في سجلات ActiveGate: الذاكرة أو الوصول إلى البيئة أو الشهادة أو إقلاع لم يكتمل. لا تقدم الوثائق التي قُرئت قائمة رسمية بأسباب الرمز 503 على هذا المسار: المسارات أعلاه منهجية وليست فهرسًا.
هل يجب حذف pod لإصلاح المشكلة؟
فقط بعد تدوين الأحداث والسجلات. حذف pod يعيد إنشاءه بالإعداد نفسه: إذا كان السبب حد ذاكرة أو سر TLS خاطئًا فسيفشل pod الجديد بالطريقة نفسها.
الخلاصة
ActiveGate Kubernetes غير جاهز ليس لغزًا: مسبار محدد وأحداث وسجلات وأمر تشخيص تكفي للحسم بين الذاكرة والشبكة والشهادة والجدولة.
مصدر هذا المقال مدوّنة مستقلة وغير تابعة لشركة Dynatrace LLC ولا لمشروع Dynatrace Operator. Dynatrace علامة تجارية لشركة Dynatrace LLC. قيم المسابير مأخوذة من الشيفرة المصدرية العامة لمستودع Dynatrace Operator وقد تتغير بحسب الإصدار. تحقق دائمًا من القيم في الوثائق الرسمية الخاصة بإصدارك.