الوحدة 3 من مسار Monaco SaaS: تصدير Monaco SaaS عبر الأمر monaco download يحوّل إعدادات قائمة إلى ملفات قابلة للتحكم في الإصدارات.
المسار: Monaco SaaS · الوحدة 3 · المدة: نحو 40 دقيقة · المستوى: متوسط
الأهداف:
- تشغيل
monaco downloadبملف manifest أو بعنوان URL - اختيار نطاق التصدير بالخيارات
--only-* - قراءة البنية الناتجة: ملف manifest ومجلدات الأنواع و
config.yamlوقوالب JSON - معرفة حدود التصدير قبل إعادة النشر
المتطلبات: تثبيت Monaco وملف manifest يعمل (الوحدة 2)، وبيئة Dynatrace SaaS تجريبية، وعميل OAuth أو رمز منصة (platform token).
نادرًا ما تنشأ بيئة SaaS من مستودع Git: فالتنبيهات والمناطق والإعدادات أُنشئت يدويًا على مرّ السنين. وتصدير Monaco SaaS هو أسرع نقطة انطلاق لاستعادة السيطرة. يقرأ البيئة ويكتب ملفات يمكنك مراجعتها ومقارنتها وإدارة إصداراتها. تغطي هذه الوحدة Dynatrace SaaS فقط؛ أما Managed فله مساره الخاص.
تصدير Monaco SaaS: ما الذي يفعله monaco download
يستعلم الأمر واجهات API الخاصة بالبيئة ويكتب على القرص ملف manifest ومشروعًا. ولا يغيّر شيئًا في Dynatrace: إنه قراءة فقط. ومن زاوية الموثوقية له ثلاثة استخدامات: حفظ نسخة من الإعدادات قبل تغيير محفوف بالمخاطر، وتهيئة مستودع للإعدادات كشيفرة، ومقارنة بيئتين.
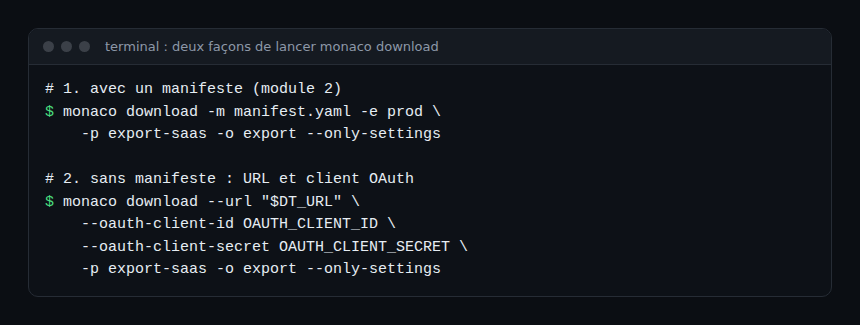
يوجد نمطان، بحسب الوثائق الرسمية لأوامر Monaco.
| النمط | الخيارات الأساسية | متى يُستخدم |
|---|---|---|
| بملف manifest | --manifest (-m)، --environment (-e) |
ملف manifest في الوحدة 2 يصف البيئة ومصادقتها أصلًا |
| بعنوان URL | --url مع --oauth-client-id + --oauth-client-secret، أو --platform-token |
تصدير لمرة واحدة، دون ملف manifest مسبق |
النمطان متنافيان: لا يُجمع --url مع --manifest. وتأخذ خيارات بيانات الاعتماد اسم متغير بيئة، لا قيمة السر. يأتي خيارا OAuth معًا دائمًا، ولا يُجمع عميل OAuth مع رمز المنصة.
الصلاحيات اللازمة: نطاقات OAuth الخاصة بالعميل
لا يستطيع التصدير قراءة إلا ما يُسمح للعميل أو للرمز برؤيته. وتسرد الصفحة الرسمية لإنشاء عميل OAuth لـ Monaco النطاقات (scopes) بحسب الاستخدام. للقراءة، احتفظ بما يلي:
app-engine:apps:run: بيانات البيئة الوصفية؛settings:objects:readوsettings:schemas:read: كائنات Settings 2.0 ومخططاتها؛automation:workflows:readوautomation:calendars:readوautomation:rules:read: Automation؛storage:bucket-definitions:read: حاويات (buckets) Grail؛document:documents:read: المستندات؛storage:filter-segments:read: الشرائح (segments)؛slo:slos:read: SLO.
يرد التحقق من نطاقات كل نوع في الصفحة «Monaco API support and access permission handling». وقد تُقيَّد صلاحيات العميل أيضًا بسياسات مجموعات مستخدم الخدمة: تحقق من أن مجموعاته تمنح النطاقات نفسها. أما الخيار --admin-access الذي يصدّر موارد OpenPipeline لجميع المالكين فيتطلب الصلاحية settings:objects:admin. ولا ترد نطاقات رمز المنصة في الصفحات التي قُرئت لهذه الوحدة: راجع الدليل الرسمي لإنشاء هذا الرمز.
اختيار نطاق التصدير
من دون خيار نطاق، لا تحدد الوثائق ما يُنزَّل؛ لذا استهدف نطاقًا صريحًا. الخيارات المنشورة هي:
--only-settings: كائنات Settings 2.0 فقط؛ ويستهدف--settings-schema(-s) مخططًا واحدًا أو أكثر؛--only-apisو--api(-a): واجهات API الكلاسيكية للإعدادات؛--only-automationو--only-bucketsو--only-documentsو--only-segmentsو--only-slo-v2: نوع محدد.
يمكن جمع عدة خيارات --only-* في أمر واحد. ابدأ صغيرًا: مخطط واحد أو نوع واحد، ثم وسّع. التصدير المستهدف أسرع وأسهل في المراجعة.
قراءة البنية الناتجة
يستقبل مجلد الخرج (الخيار --output-folder أو -o) ملف manifest.yaml ومجلد مشروع يأتي اسمه من --project (-p، والقيمة الافتراضية project). ومن دون -o يُسمّى المجلد download متبوعًا بالطابع الزمني. داخل المشروع، ينشئ الكود المصدري لـ Monaco مجلدًا فرعيًا لكل نوع من الإعدادات، باسم الواجهة أو المخطط بعد إزالة الأحرف الخاصة (النقطتان الرأسيتان مثلًا). ويحتوي كل مجلد على config.yaml وقوالب JSON.
يعلن الملف config.yaml عن الإعدادات: id وtype (وهو هنا مخطط Settings 2.0 ونطاقه) واسم وقالب JSON ومعاملات. هذا المقتطف مأخوذ من ملف اختبار في مستودع Monaco؛ فهو يوضح الصيغة ولا يمثل خرج تصدير حقيقيًا.
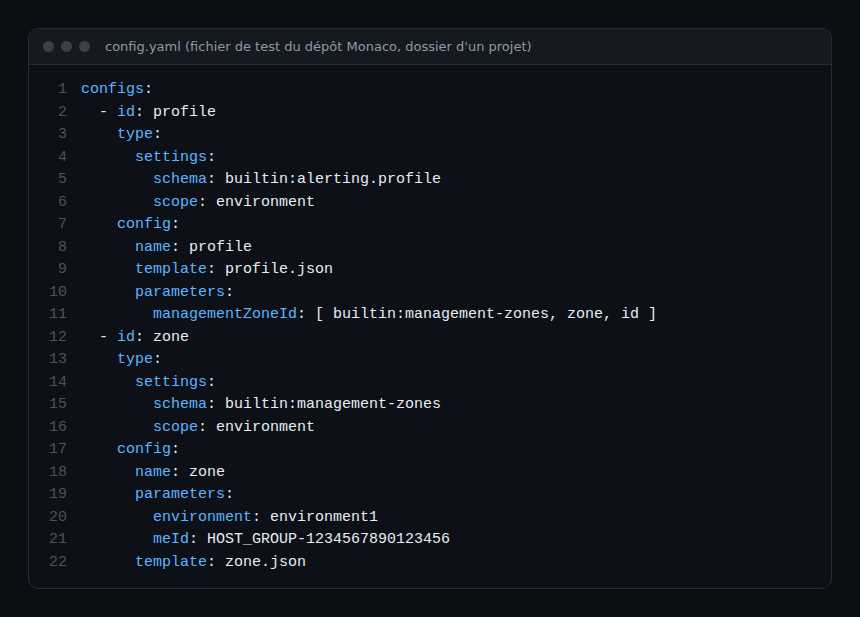
لاحظ المعامل managementZoneId في ملف التنبيه: فهو يشير إلى إعداد zone بالصيغة [ schema, id, property ]. أثناء التصدير يستبدل Monaco معرّفات Dynatrace المعروفة بمراجع من هذا النوع، فتنشأ اعتماديات بين الإعدادات. وتستفيد منها الوحدة 4 عند النشر.
إذا وُجد ملف manifest في المجلد، فلن يكتب Monaco فوقه من دون --force: بل ينشئ ملفًا باسم manifest_ مع طابع زمني. وينطبق الحكم نفسه على مجلد المشروع بلاحقة زمنية. ولا يحتوي ملف manifest الناتج على الأسرار، بل أسماء متغيرات البيئة المقروءة فقط.
حدود التصدير
- أنواع مستبعدة. لا تُنزَّل الأنواع
aws-credentialsوazure-credentialsوkubernetes-credentialsوcredential-vaultوextension؛ وتُتجاهل الإعدادات للقراءة فقط افتراضيًا. - مرشحات قابلة للتعطيل. مع
MONACO_FEAT_DOWNLOAD_FILTER=false(CLI 2.2.0 أو أحدث) يُنزَّل كل شيء، لكن الوثائق تحذّر من أن مشروعًا كهذا لا يُنشر تلقائيًا من دون تعديل يدوي. - اعتماديات دائرية. في نهاية التصدير يبحث Monaco عن الحلقات ويحذّر إن وجد شيئًا منها: وعليك حلّها يدويًا.
- التصدير ليس دليلًا على الأمانة. راجع وانشر نشرًا تجريبيًا (الوحدة 4) قبل التطبيق في مكان آخر.
يضبط المتغير MONACO_CONCURRENT_REQUESTS (القيمة الافتراضية 5) عدد الطلبات المتزامنة: اخفضه إذا كانت الشبكة تحدّ من الاستدعاءات أو تقطعها.
تمرين عملي
لم تُنفَّذ الأوامر أدناه من أجل هذه المقالة؛ ويتوقف الخرج الدقيق على بيئتك وإصدار Monaco. استخدم بيئة تجريبية.
الخطوة 1 — تجهيز بيانات الاعتماد
أنشئ عميل OAuth بنطاقات القراءة المذكورة أعلاه. ضع المعرّف والسر في متغيري بيئة (مثل OAUTH_CLIENT_ID وOAUTH_CLIENT_SECRET). لا تكتبهما أبدًا في ملف داخل المستودع.
الخطوة 2 — تصدير كائنات Settings 2.0
export DT_URL="URL_DE_VOTRE_ENVIRONNEMENT_SAAS"
monaco download --url "$DT_URL" \
  --oauth-client-id OAUTH_CLIENT_ID \
  --oauth-client-secret OAUTH_CLIENT_SECRET \
  -p export-saas -o export --only-settings
النتيجة المتوقعة: مجلد export فيه manifest.yaml ومجلد export-saas، مع الرسالة الأخيرة «Finished download» ورسالة عن الاعتماديات الدائرية في السجلات.
الخطوة 3 — قراءة النتيجة
افتح ملف manifest: تأكد من أنه يذكر أسماء متغيرات لا أسرارًا. تصفّح مجلدًا فرعيًا: حدّد config.yaml وقالب JSON، ثم مرجعًا بين إعدادين.
الخطوة 4 — إدارة الإصدارات
هيّئ مستودع Git، وثبّت التصدير كما هو، ثم أعد تشغيل الأمر لاحقًا: يُظهر الفرق بين الإيداعين انحراف البيئة.
أفضل الممارسات
- صدّر بحسب النطاق (مخطط أو نوع) بدل التصدير دفعة واحدة.
- أبقِ التصدير الخام في إيداع منفصل عن التعديلات.
- استخدم عميل OAuth مخصصًا للقراءة فقط في التصدير.
- لا تُودِع أبدًا قيمة سر.
اختبار
- ما الذي يستقبله الخياران
--oauth-client-idو--oauth-client-secret؟- أ. قيمة المعرّف والسر
- ب. اسم متغير بيئة
- ج. مسار ملف
- هل يمكن جمع
--urlو--manifest؟- أ. نعم، دائمًا
- ب. نعم، إذا كانت البيئة مسمّاة
- ج. لا، فهما متنافيان
- أي من هذه الأنواع لا يُنزَّل افتراضيًا؟
- أ.
credential-vault - ب. مخطط Settings 2.0 قابل للتعديل
- ج. حاوية (bucket)
- أ.
- ماذا يحتوي كل مجلد نوع فرعي في المشروع المصدَّر؟
- أ.
config.yamlوقوالب JSON - ب. سجلات البيئة
- ج. ملف manifest فقط
- أ.
الإجابات
- ب: تأخذ الخيارات اسم المتغير، ويبقى السر خارج الأوامر وملف manifest.
- ج: تعلن الوثائق أنهما متنافيان.
- أ: الأنواع الحاملة لبيانات الاعتماد مستبعدة من التصدير.
- أ: يعلن
config.yamlعن الإعدادات، وتحمل قوالب JSON محتواها.
للتعمق أكثر
- Monaco والإعدادات كشيفرة في Dynatrace
- Monaco أم Terraform لإعداد Dynatrace
- واجهات API في Dynatrace SaaS ومخططات Settings
- إدارة SLO في Dynatrace عبر Terraform
- المرجع الرسمي لأوامر Monaco (SaaS)
- إنشاء عميل OAuth لـ Monaco
← الوحدة 2: تثبيت Monaco · فهرس المسار · الوحدة 4: النشر باستخدام Monaco →
الأسئلة الشائعة
هل يعدّل التصدير بيئة Dynatrace؟
لا. يقرأ الأمر الإعدادات ويكتب ملفات محلية. النشر وحده، في الوحدة 4، يعدّل البيئة.
هل يمكن إعادة نشر التصدير كما هو؟
غالبًا، لكن ليس دائمًا. فالأنواع المستبعدة ناقصة، وقد تعيق الاعتماديات الدائرية أو الكائنات الخاصة ببيئة المصدر النشر. راجع ثم انشر نشرًا تجريبيًا قبل أي شيء.
هل تُصدَّر الأسرار؟
لا: أنواع بيانات الاعتماد مستبعدة، ولا يخزّن ملف manifest سوى أسماء متغيرات البيئة. وتبقى الأسرار مما يُقدَّم عند النشر، وهو موضوع الوحدة 5.
أصبحت تعرف الآن كيف تحوّل بيئة SaaS إلى مشروع Monaco مقروء وقابل للتحكم في إصداراته. تنشر الوحدة التالية هذه الملفات: المشاريع والقوالب والاعتماديات والتشغيل التجريبي.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. لا يحل هذا المسار محل التدريبات والشهادات الرسمية في Dynatrace University. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.