الوحدة 3 من مسار Terraform Dynatrace SaaS: يقوم GitOps Dynatrace SaaS على جعل مستودع Git المصدر الوحيد للحقيقة في ما يخص الإعدادات، ثم ترك خط أنابيب (pipeline) يطبّقها باستخدام Terraform.
المسار: Terraform Dynatrace SaaS · الوحدة 3/3 · المدة: نحو 50 دقيقة · المستوى: متقدم
الأهداف:
- تنظيم مستودع Terraform لعدة بيئات SaaS
- بناء pipeline يشمل التحقق وخطة تجري مراجعتها ثم التطبيق في dev وبعدها في prod
- إدارة الأسرار وصلاحيات الـ pipeline دون كتابتها في Git
- ترقية الـ commit نفسه من dev إلى prod واكتشاف الانحراف
المتطلبات: معرفة جيدة بالإعدادات ككود، وتثبيت Terraform، والوحدتان 1 و2 من هذا المسار (provider والاستيراد)، ومستودع Git مستضاف، وبيئة Dynatrace SaaS تجريبية. لا تخص هذه الوحدة Dynatrace Managed.
بيّنت الوحدات السابقة كيف نصف الإعدادات باستخدام الـ provider ثم كيف نستورد القائم. يبقى سؤال التشغيل: من يحق له تغيير ماذا، وكيف تُراجع التغييرات، وكيف نمنع نسيان إعداد عُدّل يدويًا في الإنتاج؟ يجيب GitOps Dynatrace SaaS عن هذه الأسئلة الثلاثة بسير عمل واحد.
من جهة الموثوقية، الرهان ملموس. قاعدة تنبيه عُدّلت دون أثر تزيد زمن التشخيص (MTTR) وتضعف الثقة في أهداف مستوى الخدمة (SLO). أما التغيير الذي روجع واختُبر في dev ثم رُقّي فيقلل خطر الحوادث التي تسببها الإعدادات نفسها.
GitOps Dynatrace SaaS: المبدأ في أربع قواعد
- يصف Git الحالة المطلوبة. تُحفظ فيه ملفات Terraform (
.tfوالوحدات والمتغيرات) بنسخها؛ أما الحالة (state) والأسرار فلا تُحفظ فيه. - كل تعديل يمر عبر طلب دمج. يراجع زميل فروقات (diff) الكود والخطة قبل الدمج.
- يطبّق pipeline التغيير. لا يُشغَّل أي أمر
terraform applyمن جهاز شخصي، إلا للاختبار. - يُصحَّح الانحراف في Git. الإعداد المعدَّل يدويًا في الواجهة انحراف (drift): تعرضه خطة Terraform (انظر الوحدة 2) ويستبدله الـ apply التالي.
تنظيم المستودع
يكفي مستودع واحد لفريق صغير: يجمع مجلدًا لكل بيئة، ووحدات مشتركة عند الحاجة. وفي ما يتجاوز ذلك، افصل بحسب المجال (التنبيهات وSLO والوصول) لتقييد صلاحيات الكتابة. المثال أدناه بنية مقترحة، وليست صيغة تفرضها الأداة.
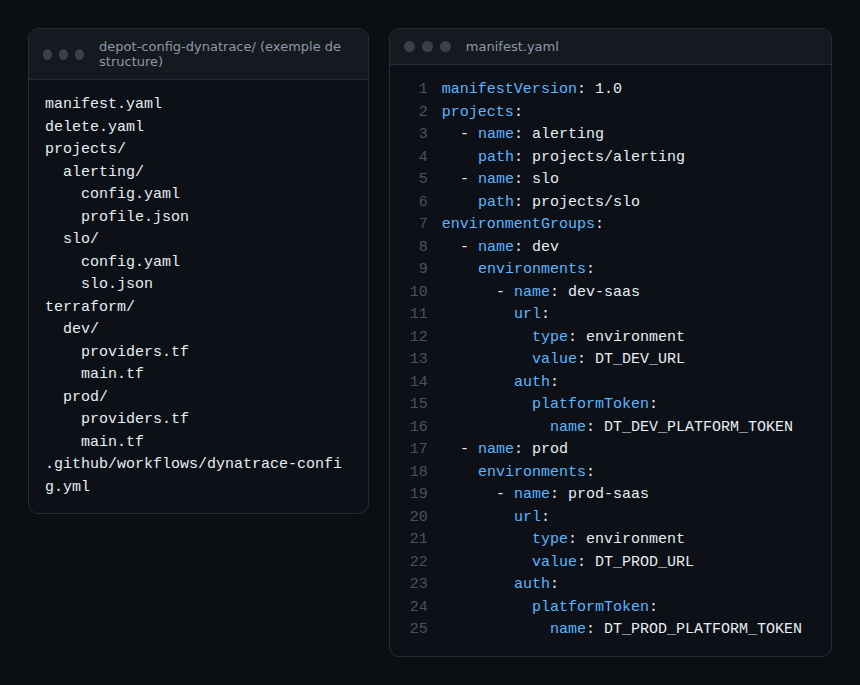
خصّص مجلدًا، وبالتالي حالة Terraform، لكل بيئة: يجب ألا تستطيع خطة dev تعديل prod أبدًا. لا تظهر العناوين والرموز في الملفات: يقرؤها الـ provider من متغيرات بيئة يوفّرها مخزن أسرار الـ CI. وقد عولجت الحالة والـ backend البعيد في الوحدة 2.
خط أنابيب النشر
يتألف pipeline أدنى من أربع مراحل. تُنفَّذ كل مرحلة بناءً على فحص محدد.
| المرحلة | المُشغِّل | الأمر | ما تضمنه |
|---|---|---|---|
| التحقق | طلب دمج | terraform init -input=false ثم terraform validate |
إعداد صحيح نحويًا، وتنزيل الـ provider |
| الخطة | طلب دمج | terraform plan -input=false -out=tfplan |
قائمة التغييرات معروضة أثناء المراجعة |
| التطبيق في dev | الدمج في الفرع الرئيسي | terraform apply -input=false tfplan |
بيئة dev مطابقة لما في Git |
| التطبيق في prod | موافقة يدوية | terraform apply -input=false tfplan |
ترقية مضبوطة |
الخطة التي جرت مراجعتها هي الحاجز الحقيقي: فهي، أكثر من الكود، تُظهر ما سيُنشأ أو يُعدَّل أو يُحذف. في الـ pipeline احفظها بالخيار -out=tfplan ثم طبّق هذا الملف، كي ينفّذ التطبيق الخطة التي روجعت لا حسابًا جديدًا. ويمنع الخيار -input=false تشغيلًا آليًا من انتظار إدخال.
فيما يلي مثال على سير عمل GitHub Actions يربط هذه المراحل. لم يُنفَّذ لأجل هذا المقال؛ كيّف أسماء المجلدات والمتغيرات والأسرار مع مستودعك.
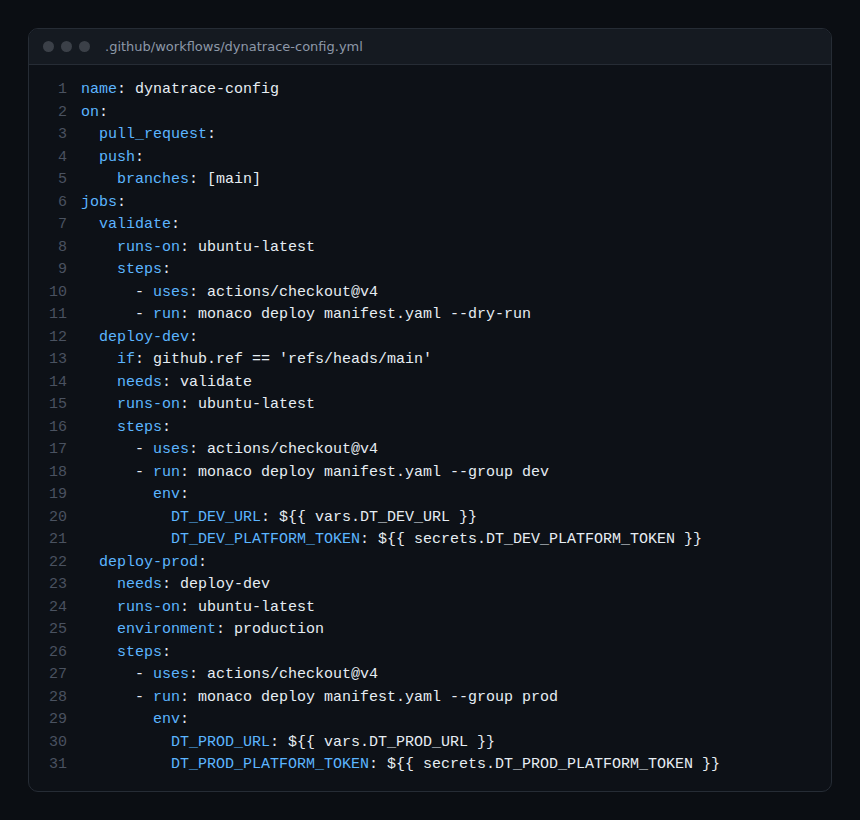
نقطتان للتذكر. تعمل الخطة عند كل طلب دمج، ولا يعمل التطبيق إلا بعد الدمج. وتعلن مهمة الإنتاج environment: في GitHub يمكن لبيئة أن تشترط موافقة قبل التنفيذ، وهذا ما يجسّد المراجعة البشرية للترقية.
قراءة رموز خروج الخطة
أوامر الـ pipeline هي أوامر Terraform الأصلية: init وvalidate وplan وapply (القائمة مؤكدة في صفحة «Terraform CLI commands» من وثائق Dynatrace). ومع -detailed-exitcode يعيد terraform plan القيمة 0 عند عدم وجود فرق، و1 عند الخطأ، و2 عند وجود تغييرات (وثائق HashiCorp).
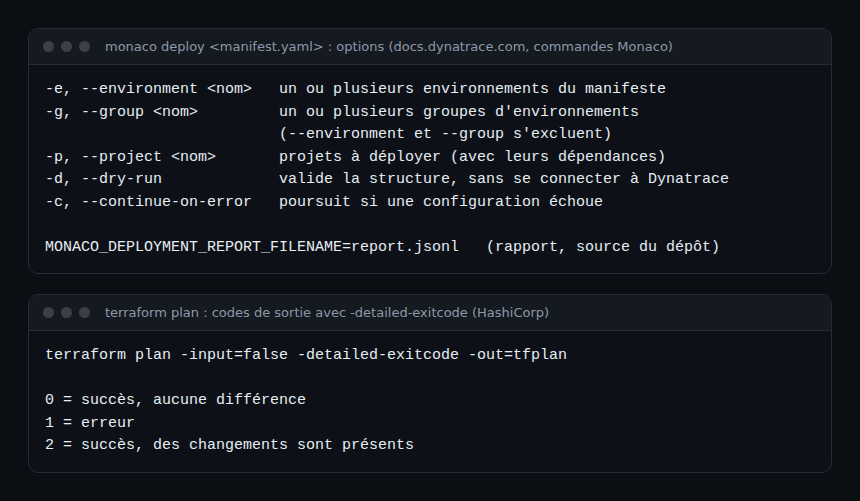
الرمز 2 مفيد لتشغيل مجدول يكتشف الانحراف: إذا لم تكن الخطة فارغة مع أن أحدًا لم يدمج تغييرًا، فقد عدّل أحدهم البيئة يدويًا. وفي مرحلة تمنع الدمج لا تستخدم هذا الخيار: فالرمز 2 سيُفشل خطة عادية تمامًا.
الأسرار وصلاحيات الـ pipeline
- المصادقة: بحسب ملف
docs/index.mdالخاص بالـ provider، يحددDYNATRACE_ENV_URLالبيئة، ويوفّرDYNATRACE_PLATFORM_TOKENرمز منصة، ويصفDT_CLIENT_IDوDT_CLIENT_SECRETوDT_ACCOUNT_IDعميل OAuth. ومعDYNATRACE_HTTP_OAUTH_PREFERENCE=trueيفضّل الـ provider نقاط الوصول المتوافقة مع OAuth. - مخزن أسرار الـ CI: تأتي هذه المتغيرات من أسرار المستودع أو بيئة الـ CI، لا من ملف يخضع للإصدارات. أما العنوان، وهو غير سري، فيمكن أن يكون متغيرًا عاديًا.
- أدنى الصلاحيات: رمز أو عميل مستقل لكل بيئة، بالنطاقات (scopes) اللازمة فقط للموارد المُدارة. تذكر كل صفحة مورد في الـ provider النطاقات المطلوبة.
- الحالة (state): قد تحتوي على قيم حساسة. خزّنها في backend بعيد بوصول مقيّد، لا في Git أبدًا، وأضف
*.tfstateإلى.gitignore.
يجب ألا يكون رمز الإنتاج مقروءًا إلا لمهمة الإنتاج، خلف الموافقة. لا تعرضه أبدًا في سجلات الـ pipeline.
الترقية من dev إلى prod والحذف بشكل سليم
تعني الترقية تطبيق الـ commit نفسه على البيئة التالية. تجنّب فرعًا لكل بيئة: فهو يجعل الإعدادات تتباعد. استخدم سجلًا واحدًا ووحدات مشتركة ومتغيرات (عتبات وأسماء) للفروق بين المجلدين dev وprod.
الحذف هو الحالة الدقيقة: يجب أن يبقى صريحًا. مع Terraform، يؤدي حذف المورد من الكود إلى ظهور عملية الإزالة في الخطة، فتُراجع كأي تغيير آخر. اقرأ أسطر الحذف بعناية خاصة قبل الموافقة على التطبيق في الإنتاج.
وأخيرًا، ينبغي أن يكون لكل كائن مالك واحد. إذا اخترت Monaco بدل Terraform لإعدادات Dynatrace، فاتبع دورة Monaco SaaS المنفصلة عن هذه.
تمرين عملي
يُنفَّذ على بيئة SaaS تجريبية، ومع بيئتين إن أمكن (وإلا فدور «dev» واحد). لم تُنفَّذ أوامر هذا التمرين أثناء الكتابة: تحقق من كل نتيجة بنفسك.
الخطوة 1 — تحضير المستودع
أنشئ مستودع Git بمجلد envs/dev يضم ملف providers.tf من الوحدة 1 ومواردًا أولى، وملف .gitignore يستثني .terraform/ و*.tfstate. النتيجة المتوقعة: لا رمز ولا عنوان حقيقي في ناتج git grep.
الخطوة 2 — التحقق محليًا
عرّف DYNATRACE_ENV_URL وDYNATRACE_PLATFORM_TOKEN ثم شغّل terraform init وterraform validate داخل envs/dev. النتيجة المتوقعة: ينتهي التحقق دون أخطاء؛ أدخل عمدًا خطأ نحويًا في ملف .tf لتشاهد الفشل.
الخطوة 3 — كتابة الـ pipeline
خذ سير العمل المعروض أعلاه، وعرّف المتغيرات والأسرار في منصة الـ CI، ثم افتح طلب دمج. النتيجة المتوقعة: يعمل التحقق والخطة فقط، وتكون الخطة مقروءة في السجلات.
الخطوة 4 — الدمج والترقية
ادمج، وتحقق من التطبيق في dev، ثم وافق على الإنتاج. النتيجة المتوقعة: الكائن المُعدّ موجود في البيئة المستهدفة، وفيها وحدها.
الخطوة 5 — إحداث انحراف
عدّل الكائن يدويًا في الواجهة، ثم شغّل terraform plan -detailed-exitcode داخل envs/dev. النتيجة المتوقعة: تعرض الخطة الفرق ويكون رمز الخروج 2؛ ويعيد apply جديد القيمة الآتية من Git.
اختبار قصير
- ماذا يعني رمز الخروج 2 لـ
terraform plan -detailed-exitcode؟ أ) خطأ ب) لا تغييرات ج) توجد تغييرات د) أُلغيت الخطة - لماذا نحفظ الخطة بالخيار
-out=tfplanفي الـ pipeline؟ أ) لتسريع تنزيل الـ provider ب) لتطبيق الخطة التي روجعت ج) لتجنب استخدام حالة د) لتشفير الأسرار - أين نضع رمز المنصة الخاص بالإنتاج؟ أ) في ملف
.tfب) في سر داخل الـ CI يقرؤه وحده مهمة الإنتاج ج) في رسالة الـ commit د) في ملف الحالة الخاضع للإصدارات - كيف نعزل dev عن prod؟ أ) مجلد واحد وفرع واحد ب) مجلد، وبالتالي حالة، لكل بيئة ج) رمز مشترك د) لا حاجة
الإجابات
1: ج، الرمز 2 يدل على خطة غير فارغة. 2: ب، التطبيق ينفّذ الخطة التي روجعت. 3: ب، سر في الـ CI مقصور على مهمة الإنتاج؛ ولا يوضع أي رمز في ملف خاضع للإصدارات. 4: ب، فلا تستطيع خطة dev عندئذ تعديل prod.
للمتابعة
- إدارة أهداف SLO مع Terraform، حالة استخدام عملية للـ pipeline
- Terraform للتنبيهات ولوحات المعلومات، لإثراء المستودع
- أوامر Terraform في الوثائق الرسمية
← الوحدة 2: استيراد Terraform في Dynatrace SaaS · فهرس المسار · نهاية المسار: العودة إلى الفهرس →
الأسئلة الشائعة
هل نحتاج إلى أداة GitOps مخصصة لـ Dynatrace؟
لا. يكفي pipeline كلاسيكي للتكامل والنشر المستمرين (CI/CD) ينفّذ Terraform. يقوم مبدأ GitOps على الانضباط (Git مصدرًا للحقيقة، والمراجعة، والنشر الآلي)، لا على منتج بعينه.
هل يمكن الترقية من dev إلى prod بمستودع واحد؟
نعم: مجلد لكل بيئة، لكل منها حالتها وبيانات اعتمادها، مع وحدات مشتركة. يُطبَّق الـ commit نفسه أولًا في dev ثم في prod بعد الموافقة. وتُعالَج الفروق بين البيئات بالمتغيرات، لا بنسخ الملفات.
ماذا نفعل بإعداد أُنشئ يدويًا قبل اعتماد Git؟
نصدّره ونستورده إلى الحالة (الوحدة 2)، ونراجع الكود الناتج، ثم ندمجه في المستودع. وما دام غير موجود فيه، قد يناقضه أي apply.
تختم هذه الوحدة الثالثة المسار: صرت تعرف كيف تثبّت الـ provider وتستورد القائم، وتُحوّل الآن إعدادات Dynatrace SaaS إلى عملية صناعية منظمة باستخدام Terraform. ارجع إلى الفهرس لمراجعة الوحدات.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. Dynatrace علامة تجارية لشركة Dynatrace LLC. لا يغني هذا المسار عن التدريبات والشهادات الرسمية من Dynatrace University. تحقق دائمًا من الميزات في الوثائق الرسمية الخاصة بإصدارك.