Es viernes por la noche, la guardia ya está repartida y alguien consigue una shell dentro de uno de tus pods. Con unos registros de auditoría enormes y reglas de detección genéricas, ¿cuánto tardaría en saltar una alarma? Un honeytoken Kubernetes ataca el problema con una idea casi ingenua: dejas en el pod un archivo de secreto falso que nadie tiene motivo para abrir y exiges que te avisen en cuanto alguien lo lea. De automatizar eso se encarga dynatrace-oss/koney, un operador que coloca los señuelos a partir de un recurso YAML y delega la vigilancia en Tetragon (eBPF).
Este artículo se plantea las preguntas de quien opera el clúster: qué tengo que decidir antes de probarlo, qué veré si funciona y a dónde va la señal. No es otra guía de instalación.
Una aclaración previa: span.observer no ha instalado ni ejecutado Koney. Todo procede de leer el README, docs/ALERT_SINKS.md y los ejemplos del repositorio (clon consultado el 8 de noviembre de 2026, versión 0.2.2 anunciada), además de la página de instalación de Tetragon. El propio README sitúa a Koney entre los proyectos de investigación, en fase temprana y sin soporte oficial de Dynatrace. Resérvalo para un clúster de pruebas.
Qué ganas con un señuelo
Un detector tradicional busca conductas sospechosas y genera ruido. El señuelo da la vuelta al planteamiento: solo avisa de lo que nunca debería ocurrir. Los falsos positivos dependen entonces de la disciplina de tus propias herramientas, no de un umbral que afinar. Los autores lo llaman «cyber deception». Por ahora solo se admite el señuelo en forma de archivo; los falsos puntos de acceso HTTP figuran como trabajo futuro.
Todo se describe en un recurso DeceptionPolicy, que responde a tres preguntas:
- ¿Qué se coloca? Un
filesystemHoneytoken: ruta, contenido ficticio y si es de solo lectura. - ¿Cómo entra en el contenedor? Mediante
volumeMount, mediantecontainerExeco conkyvernoPolicy, que el README marca como no implementado. - ¿Quién vigila?
tetragon,kive(seguimiento por inodo) onone, si quieres la trampa sin la alarma.
Tres decisiones antes de lanzar tu honeytoken Kubernetes
El objetivo. Koney trabaja con Deployments usando la estrategia volumeMount, o con pods usando containerExec. Según el README, no apunta a ReplicaSets, DaemonSets, StatefulSets ni Jobs. Si tu carga sensible es un StatefulSet, hoy no es la herramienta adecuada.
El reinicio. Con mutateExisting: true, los objetos que ya existen reciben el señuelo y eso puede obligar a reiniciar pods. En un clúster de demostración da igual; en cualquier otro, false te ahorra sorpresas.
El DNS de Tetragon. Debe instalarse con dnsPolicy=ClusterFirstWithHostNet; de lo contrario no localiza los servicios de Koney. Para el envío a Dynatrace necesitarás además un token con el scope openpipeline.events_security.
Preparar el terreno: primero Tetragon, luego Koney
Empieza por Tetragon, siguiendo su página de instalación. Se ejecuta como DaemonSet en kube-system:
helm repo add cilium https://helm.cilium.io
helm repo update
helm install tetragon cilium/tetragon -n kube-system --set dnsPolicy=ClusterFirstWithHostNet
kubectl rollout status -n kube-system ds/tetragon -w
El parámetro dnsPolicy sale del README de Koney, que también propone un helm upgrade si ya tienes Tetragon instalado. Ojo: por defecto Tetragon ignora los pods de kube-system, así que no hagas allí tus pruebas.
Después va Koney, con Helm (el método preferido del README):
helm install koney --create-namespace -n koney-system --wait \
  oci://ghcr.io/dynatrace-oss/koney/charts/koney --version 0.2.2
También sirve un kubectl apply sobre dist/install.yaml de la etiqueta v0.2.2.
Leer la política de ejemplo como un revisor
El repositorio incluye config/samples/deceptionpolicy-servicetoken.yaml, que se reproduce aquí. En vez de recorrerlo campo por campo, esto es lo que conviene mirar con lupa en una revisión.
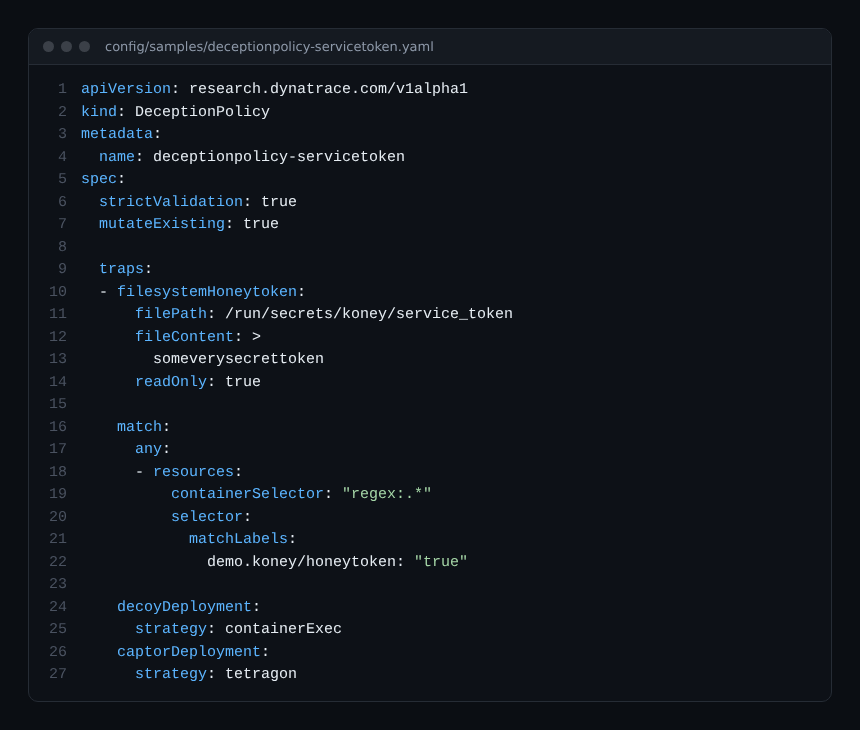
- La ruta es absoluta y no puede ser un enlace simbólico: el README advierte de que Tetragon no vería el acceso. Una trampa que falla en silencio es peor que no tener trampa.
- La selección se hace por etiqueta (
demo.koney/honeytoken: "true"). La política es global del clúster, sin espacio de nombres, así que una etiqueta demasiado amplia sembrará señuelos en más pods de los previstos. - El selector de contenedor admite un nombre exacto o los prefijos
regex:yglob:. strictValidation: truerechaza todo el lote si un solo señuelo no es válido, algo que prefiero a un despliegue a medias.
Sobre el nombre del archivo, el README se apoya en el estudio Honeyquest: un nombre creíble pero no demasiado tentador, como config.ini, aguanta mejor que un passwords.txt que parece regalado. El repositorio trae otras plantillas (por ejemplo, para credenciales de AWS, deceptionpolicy-aws-credentials.yaml) que no he leído en detalle.
Caer en tu propia trampa, a propósito
La mejor prueba es hacer de atacante en un pod desechable, siguiendo el escenario del README:
- Aplica el ejemplo:
kubectl apply -f https://raw.githubusercontent.com/dynatrace-oss/koney/main/config/samples/deceptionpolicy-servicetoken.yaml - Etiqueta tu pod:
kubectl label pod POD_NAME demo.koney/honeytoken=true - Abre el secreto falso:
kubectl exec -it POD_NAME -- cat /run/secrets/koney/service_token - Mira la salida:
kubectl logs -n koney-system -l control-plane=controller-manager -c alerts -f --since 1h | jq
Antes de leer el señuelo, comprueba que está colocado: el campo status de la política expone las condiciones PolicyValid, DecoysDeployed y CaptorsDeployed, y el pod lleva una anotación koney/changes que resume las trampas instaladas.
La alerta aparece en el contenedor alerts del controlador, una línea JSON por acceso. Este es el ejemplo del README, abreviado:
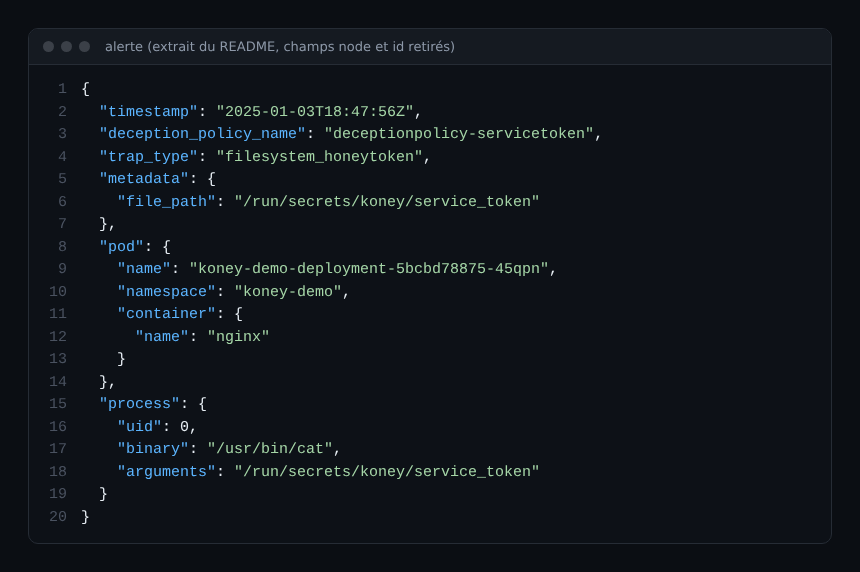
Lo que de verdad le sirve a quien está de guardia es el campo process: binario y argumentos. Un cat lanzado desde el kubectl exec que acabas de teclear no tiene la gravedad de un curl inesperado.
Adónde va la señal
En docs/ALERT_SINKS.md solo se documenta un receptor: Dynatrace Security Events. Los pasos del repositorio son: crear el token (scope openpipeline.events_security), guardarlo junto con la URL del entorno en un Secret de koney-system (claves apiToken y apiUrl) y declarar un recurso DeceptionAlertSink.
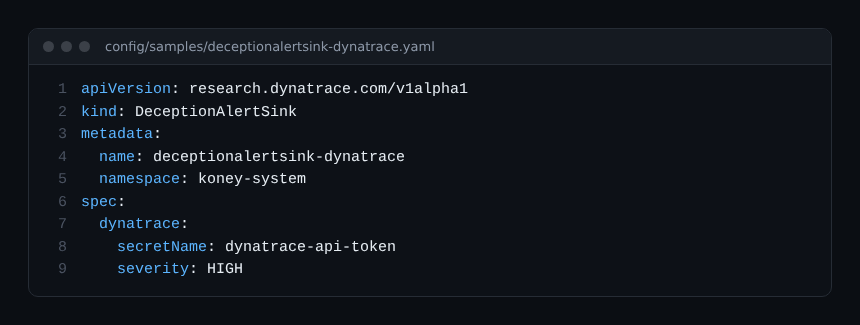
La severidad va de CRITICAL a LOW, con HIGH por defecto. Los eventos viajan a /platform/ingest/v1/security.events con, entre otros, event.provider: Koney, finding.severity y k8s.pod.name. Crea el Secret desde la línea de comandos y mantén el valor fuera de Git.
Dos zonas de sombra que conviene reconocer: no he probado este envío, y las páginas leídas no explican cómo explotar esos eventos en Dynatrace (consultas, alertas). Tampoco se documenta ningún otro receptor (Slack, correo, webhook); mientras tanto, leer los logs del contenedor alerts sigue siendo la opción sencilla.
Qué puede salir mal
- Madurez: el README habla de proyecto de investigación, con API
v1alpha1y un comportamiento que puede cambiar sin aviso. - Ruido: una copia de seguridad, un antivirus o un agente de inventario que recorra el disco abrirá tu señuelo. Elige una ruta que tus herramientas no visiten. Es un consejo personal que el repositorio no confirma.
- Tetragon demasiado amplio: su política de seguimiento no conoce los espacios de nombres y apunta a todos los pods del clúster; con un patrón de contenedor, a todos los contenedores del pod.
- Licencia AGPL-3.0: el uso comercial está permitido, pero un derivado distribuido sigue siendo AGPL, también si se ofrece como servicio de red. El resumen del README no sustituye al texto legal: que lo revise tu equipo jurídico.
- Retirada: elimina primero las
DeceptionPolicyy losDeceptionAlertSink; si no, los finalizers bloquean la desinstalación. - Incógnitas: rendimiento, comportamiento bajo carga y última versión publicada.
Buenas prácticas
- Usa un clúster dedicado y
mutateExisting: falsesi los reinicios te estorban. - Nunca pongas un secreto real en
fileContent: el contenido es falso por diseño. - Trata cada alerta como un incidente que hay que calificar: qué pod, qué proceso, quién abrió la sesión. Para el tráfico de alrededor, consulta la visibilidad de red con eBPF, Cilium y Hubble.
- Aplica el mínimo privilegio en todas partes, también a los agentes: cómo proteger un servidor MCP explica la lógica, y la exposición de procesos en tiempo de ejecución completa el cuadro.
Preguntas frecuentes
¿Un honeytoken Kubernetes sustituye a la detección de intrusiones?
No. Aporta una señal con muy poco ruido, pero solo frente a un intruso que abra el señuelo. El resto de controles siguen siendo necesarios.
¿Es Koney un producto de Dynatrace con soporte?
No. El repositorio está en la organización dynatrace-oss, y la última línea del README aclara que es un proyecto de investigación sin soporte oficial.
¿Es obligatorio Tetragon?
Para la estrategia tetragon, sí. El README describe también kive y none; esta última coloca el señuelo sin vigilarlo.
Conclusión
Koney convierte un viejo reflejo defensivo, el secreto falso que suena cuando lo tocan, en un objeto declarativo. Te toca decidir si un proyecto de investigación merece un hueco en tu banco de pruebas: pruébalo aislado, cuida la elección de la ruta y lee la licencia antes de ir más lejos.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni al proyecto Koney. Las marcas citadas pertenecen a sus propietarios. Koney es un proyecto de investigación sin soporte oficial: comprueba siempre los comandos y las opciones en la documentación oficial antes de cualquier prueba.