Dynatrace Assist agéntico es el modo del chat de la plataforma Dynatrace en el que el asistente ya no se limita a resumir: llama a herramientas y lee datos vivos de su entorno para llevar a cabo una investigación. Lo que la documentación llama «Dynatrace Assist» es lo que muchos llaman «el asistente de Dynatrace». Este artículo repasa, según la documentación de Dynatrace leída el 29 de octubre de 2026, lo que hace este modo, lo que no hace y las barreras de protección que conviene configurar.
El contexto: según las notas de versión del sprint 346 (despliegue desde el 25 de agosto de 2026, página actualizada el 29 de septiembre), los «conversation starters» integrados en las aplicaciones lanzan ahora este modo agéntico si la IA agéntica está activada en los ajustes del entorno. El resumen «What’s new» también incluye, con fecha del 22 de septiembre de 2026, una presentación de Assist agéntico.
Una precisión de honestidad: span.observer es un blog independiente, sin relación con Dynatrace LLC. No he probado este modo en un entorno, así que el artículo se basa en la documentación. La primera imagen procede de la documentación oficial; las otras dos son extractos generados a partir de sus páginas.
Dynatrace Assist agéntico: lo que hace
Según la página «Agentic mode» (actualizada el 15 de octubre de 2026), el asistente analiza los datos y la postura de seguridad del entorno mediante skills, archivos de referencia y herramientas MCP.
- Realiza investigaciones en varios pasos: análisis de causa raíz, evaluación de impacto, correlación de telemetría.
- Cubre los hiperescaladores (AWS, Azure, Kubernetes), el frontend (RUM, Web Vitals, sesiones, fallos móviles), las trazas distribuidas y los logs.
- Combina varias herramientas en una sola petición.
- Puede leer el contenido de la aplicación abierta junto al chat (Dashboards, Notebooks), en solo lectura, para resumirla o describirla.
- Adapta las respuestas a su puesto, su experiencia y el formato preferido.
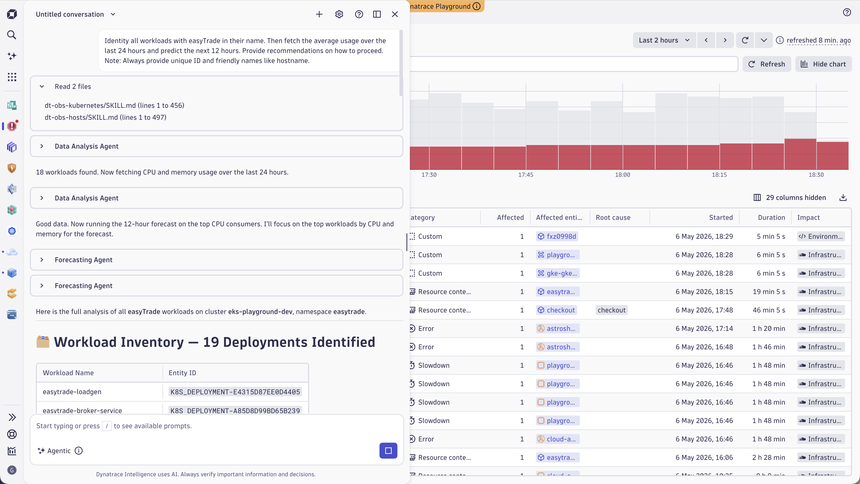
Va más allá de lo que permitía Davis CoPilot en lenguaje natural. El acceso a las herramientas pasa por MCP: para la parte de servidor, vea el servidor MCP de Dynatrace SaaS.
Lo que no hace
La documentación fija varios límites claros.
- Sin herramientas en modo generativo solo: ese modo se limita a preguntas de ayuda y soporte, sin acceso a herramientas ni a datos.
- Sin contexto de aplicación en todas partes: no funciona en las aplicaciones Classic, Live Debugger ni Sensitive Data Center, y exige el modo agéntico.
- Sin derechos adicionales: todas las respuestas respetan los permisos del usuario, de modo que dos personas pueden obtener resultados distintos.
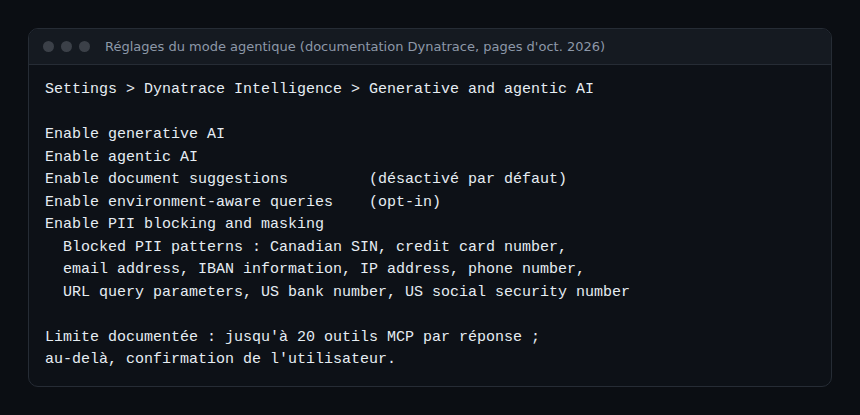
- Sin ejecución ilimitada: la guía de inicio indica hasta 20 herramientas MCP por respuesta; por encima, se pide confirmación al usuario.
- Sin enmascaramiento en modo agéntico: si se detecta un dato personal en una petición y el bloqueo está activo, la petición se bloquea y no se envía al LLM.
El último punto merece atención: la documentación describe un bloqueo, no un enmascaramiento, para la IA agéntica. Los valores sensibles no se reescriben, así que debe retirarlos usted mismo del prompt.
Barreras de protección: permisos, datos y filtros
Permisos
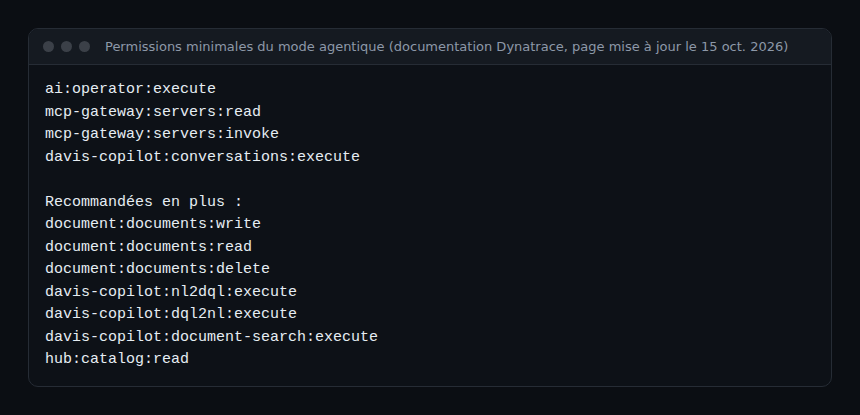
Para el modo agéntico, la página enumera cuatro permisos mínimos: ai:operator:execute, mcp-gateway:servers:read, mcp-gateway:servers:invoke y davis-copilot:conversations:execute. Se recomiendan otros (documentos, nl2dql, dql2nl, hub:catalog:read). Cada herramienta MCP tiene sus propios requisitos y puede ajustar los permisos por herramienta para controlar cuáles llama el asistente. La lista de herramientas accesibles aparece arriba a la derecha del chat.
Bloqueo de datos personales
En Settings > Dynatrace Intelligence > Generative and agentic AI, la opción «Enable PII blocking and masking» y la sección «Blocked PII patterns» permiten elegir los patrones bloqueados. Según la página de privacidad (actualizada el 16 de octubre de 2026), desde la versión 1.345 el bloqueo está desactivado por defecto en los entornos nuevos y en aquellos donde la IA agéntica no estaba ya activada; los entornos existentes lo conservan activo. Las notas del sprint 346 añaden que los administradores pueden configurar los patrones bloqueados en estas conversaciones integradas.
Un detector demasiado amplio genera falsos positivos y empeora la calidad de las respuestas. La documentación recomienda enmascarar los datos en la ingesta cuando sea posible y desactivar selectivamente los patrones poco probables en sus datos.
Adónde van sus datos
- Los prompts van a LLM de proveedores empresariales (por ejemplo Microsoft Azure AI, AWS Bedrock) que, según la página, no almacenan los datos ni los usan para entrenar sus modelos.
- En modo agéntico, Dynatrace también puede almacenar los resultados de las llamadas intermedias a herramientas, y prompts y respuestas para entender los usos.
- Regiones: EMEA se procesa en una región de la UE; NORAM, LATAM y APAC en una región de Estados Unidos.
- Los filtros de contenido protegen contra la inyección de prompts y el lenguaje inapropiado, y las barreras mantienen las peticiones en temas relacionados con Dynatrace.
En la práctica: activar el modo agéntico con cautela
Paso 1 — Comprobar los requisitos
Hacen falta las políticas Setting Reader y Setting Writer para ver la página de ajustes. La IA generativa está activada por defecto en los tenants creados a partir de la versión 1.335, pero la IA agéntica se activa por entorno. Sin los requisitos, se usa el modo generativo.
Paso 2 — Conceder los derechos mínimos
Si no usa las políticas por defecto, cree una política con los cuatro permisos mínimos y añada el resto según los usos. Pruebe con un usuario de derechos limitados: sus respuestas deben reflejar sus derechos.
Paso 3 — Elegir la política de datos personales
Active el bloqueo y seleccione los patrones pertinentes. Las otras dos opciones (sugerencias de documentos, consultas adaptadas al entorno) son opcionales: la primera está desactivada por defecto e indexa solo los documentos compartidos con todos, cada 6 horas; la segunda puede tardar hasta 24 horas tras un cambio.
Paso 4 — Verificar
Haga una pregunta al asistente, abra la lista de herramientas accesibles arriba a la derecha del chat y compárela con lo que permite su política. Para el marco general, lea las barreras de protección de los agentes de IA en producción y cómo proteger un servidor MCP.
Buenas prácticas
- Conceda los derechos mínimos y compruebe las herramientas expuestas.
- Active el bloqueo de datos personales en los patrones que realmente aparecen en sus prompts.
- Enmascare los datos sensibles en la ingesta en lugar de confiar en el chat.
- Revise las conclusiones: el asistente puede equivocarse, como recuerda la propia interfaz.
- Mida la mejora del MTTR antes de generalizar.
Preguntas frecuentes
¿Qué diferencia hay entre Dynatrace Assist agéntico y el modo generativo?
El modo generativo se limita a la ayuda y el soporte, sin herramientas ni datos. El modo agéntico usa herramientas y datos del entorno.
¿Puede el asistente actuar más allá de mis derechos?
No, según la documentación: las respuestas respetan los permisos del usuario. Además, puede ajustar permisos por herramienta.
¿Se enmascaran mis datos personales?
En modo agéntico, la documentación describe el bloqueo de la petición, no un enmascaramiento. Es configurable y, desde la versión 1.345, está desactivado por defecto en los entornos nuevos.
Conclusión
El modo agéntico acerca al asistente a un compañero que investiga, pero sus barreras siguen por configurar: permisos, patrones bloqueados, herramientas expuestas. Fuentes: documentación de Dynatrace leída el 29 de octubre de 2026, notas del sprint 346 y página Dynatrace Assist: modo agéntico. Válido para Dynatrace SaaS.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. Las funciones cambian rápido: compruebe los ajustes y los permisos en la documentación oficial.