يغيّر Dynatrace في Cursor أمرًا واحدًا قبل أي شيء: المسافة بين سطر في الشيفرة وما يفعله في بيئة الإنتاج. يعدّل المطوّر خدمة، ثم ينشرها، ثم ينتظر إشارة. تعيش هذه الإشارة في مكان آخر، في تبويب آخر، بمفرداتها الخاصة. وكل انتقال بين المحرّر والوحدة الطرفية يطيل حلقة التغذية الراجعة، وهذه الحلقة، لا سرعة الكتابة، هي ما يحدد إيقاع الفريق الفعلي.
في 22 أكتوبر 2026 أعلنت Dynatrace عن إضافة موثّقة في Cursor Marketplace. لا نعيد صياغة هذا الإعلان: يعتمد المقال على وثائق خادم MCP الخاص بـDynatrace ووثائق Cursor. وهو يكمل دليل إضافة Dynatrace لـ Cursor الذي يصف محتوى الإضافة دون تكرار تثبيتها. هنا ننظر في آلية الاتصال وضوابطها وكيفية تحويلها إلى عادة في الفريق.
النطاق: خادم MCP الموصوف هنا خاص بـDynatrace SaaS، فالعنوان يحتوي على apps.dynatrace.com. لا تنطبق صفحة الوثائق هذه على Dynatrace Managed.
لماذا نقصّر حلقة التغذية الراجعة للمطوّر
فكّر بعقلية SRE: يتوقف زمن الاستعادة (MTTR) على زمن الفهم بقدر ما يتوقف على زمن الإصلاح. حين تستهلك خدمة ميزانية أخطائها بعد النشر، فإن من يعرف الشيفرة ليس دائمًا من يجيد قراءة الآثار. وإذا استطاع وكيل المحرّر الاستعلام عن الإنتاج، فإن سؤال «ما الذي انكسر؟» يُطرح في المكان نفسه الذي يُطرح فيه «أين الخلل؟».
تسرد وثائق Dynatrace ما يقدّمه خادم MCP: توليد استعلام DQL وشرحه وتنفيذه، والتحقيق في المشكلات والثغرات، وتحليل أحداث Kubernetes، والتنبؤ بالسلاسل الزمنية، والعثور على المستندات وأدلة استكشاف الأخطاء، وحلّ أسماء الكيانات ومعرّفاتها. إنها صندوق أدوات موجّه للقراءة، يناسب التحقيق من داخل المحرّر.
Dynatrace في Cursor: الاتصال بخادم MCP
الخادم بعيد وتستضيفه Dynatrace. تعطي الوثائق عنوانه:
https://{environment-name}.apps.dynatrace.com/platform-reserved/mcp-gateway/v0.1/servers/dynatrace-mcp/mcpيتطلب كل طلب رمز حامل (bearer token) في ترويسة التفويض. توصي الوثائق باستخدام Platform token لأن الرمز المولَّد من عميل OAuth قصير العمر. وفي Cursor تتيح الوثائق ملفي .cursor/mcp.json (للمشروع) أو ~/.cursor/mcp.json (للمستخدم)، والاستيفاء ${env:NAME} في الحقلين url وheaders. يبقى الرمز إذن في البيئة لا في الملف. ينشر المستودع العام Dynatrace/dynatrace-for-ai (ترخيص Apache 2.0) ملف mcp.json مبنيًا بهذه الطريقة:
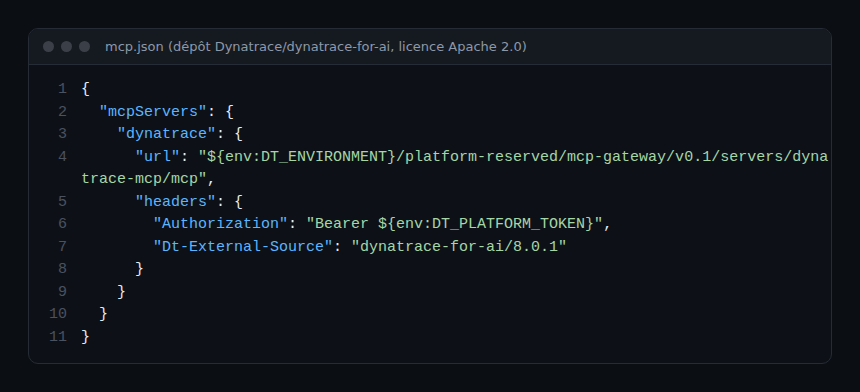
تغلّف إضافة المتجر هذا الاتصال. ويفيد الملف أعلاه في فهم ما يجري أو في ضبط Cursor يدويًا.
في التطبيق العملي: إغلاق الحلقة في أربع خطوات
الخطوة 1 — تحديد الحد الأدنى من الصلاحيات
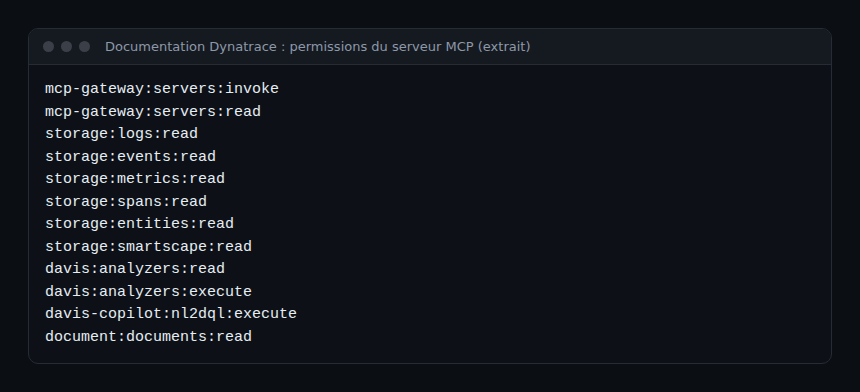
تشترط الوثائق أن يملك المستخدم والرمز معًا الصلاحيتين mcp-gateway:servers:invoke وmcp-gateway:servers:read. وتُضاف إليهما صلاحيات الأدوات المستخدمة، مثل storage:logs:read لقراءة السجلات. لا يتجاوز الرمز أبدًا حقوق مستخدمه. اطلب فقط ما يحتاجه التحقيق.
الخطوة 2 — تعريف المتغيرات وتشغيل Cursor
قبل تشغيل المحرّر، صدّر المتغيرين اللذين يقرؤهما mcp.json (تستخدم وثائق Dynatrace الاسمين نفسيهما لإضافتها):
export DT_ENVIRONMENT=https://<your-environment-id>.apps.dynatrace.com
export DT_PLATFORM_TOKEN=dt0s16.<your-token>
يُنشأ الرمز من Access Tokens ثم Generate new token. تبقى القاعدة رمزًا لكل شخص مع تاريخ انتهاء؛ راجع دليلنا MCP لـ Dynatrace على SaaS.
الخطوة 3 — التحقق من الاتصال
تتحقق وثائق Dynatrace من الإعداد عبر VS Code والطلب «Show me last 10 logs»، وتذكّر بأنه دون storage:logs:read لن تظهر أي سجلات. في Cursor فعّل الخادم من Customize ثم اطرح السؤال نفسه. إذا ظهرت أدوات الخادم وعادت إجابة فالاتصال سليم. والإجابة الفارغة ليست خبرًا جيدًا: تحقق من الصلاحيات أولًا.
الخطوة 4 — التحقيق ثم مراجعة الاستعلام
اطرح أسئلة متدرجة من العَرَض إلى الشيفرة. هذا مثال كُتب لهذا المقال بخدمة افتراضية اسمها checkout:
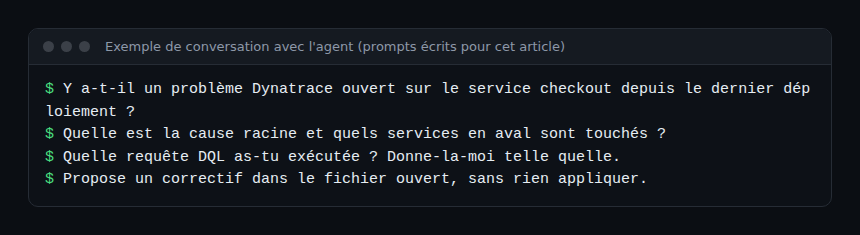
السؤال الثالث هو الأهم. أعد تشغيل الاستعلام في Notebook للتحقق من النطاق والفترة الزمنية. نقطة انطلاق تحتاج إلى تكييف:
fetch logs, from: now()-1h
| filter loglevel == "ERROR"
| summarize erreurs = count(), by: { dt.entity.host }
| sort erreurs desc
بهذا تعرف هل تستند خلاصة الوكيل إلى بيانات، وتحتفظ باستعلام قابل لإعادة الاستخدام. هنا تُغلق الحلقة: الإنتاج يفسّر، والشيفرة تتغير، والنشر التالي يؤكد أو ينفي.
إبقاء السيطرة على الوكيل
يطلب Cursor افتراضيًا موافقة قبل استخدام أداة MCP ويعرض وسائط الاستدعاء. وفي تحقيق للقراءة فقط، احتفظ بهذا السلوك. ويملك مديرو المؤسسات كذلك قائمة سماح (allowlist) لخوادم MCP: تعتمد الخوادم بحسب العنوان ويمكنها تقييد الأدوات التي تعمل تلقائيًا. هي تعتمد إعدادًا ولا توزّعه. ثم يحدد Run Mode ما يُنفَّذ دون تأكيد.
تُضاف هذه الإعدادات إلى مجموعات المهارات الموصوفة في مقالنا عن Dynatrace for AI، وإلى مراقبة الوكيل نفسه كما في مراقبة وكيل برمجة في المؤسسة. إن مراقبة ما يقرؤه الوكيل في الإنتاج جزء من الموضوع نفسه: فكل استعلام يشغّله يستهلك موارد المنصة.
أفضل الممارسات
- رمز لكل شخص، وصلاحيات قراءة دنيا، وانتهاء قصير، وعدم إيداعه في المستودع أبدًا.
- متغيرات بيئة في
mcp.json، لا الرمز نصًا صريحًا. - إبقاء موافقة أدوات MCP مفعّلة مع قائمة سماح على مستوى المؤسسة.
- طلب استعلام DQL المنفَّذ دائمًا قبل قبول أي خلاصة.
- تدوين التحقيق في Notebook: فسجل الدردشة لا يغني عنه.
الأسئلة الشائعة
هل أحتاج إلى الإضافة أم إلى ملف mcp.json مكتوب يدويًا؟
كلاهما يؤدي إلى الخادم البعيد نفسه. تجمع الإضافة الاتصال والمهارات ويمكن توزيعها عبر متجر الفريق. ويناسب الملف اليدوي الفهم أو حالة خاصة.
هل يمكن استخدام OAuth بدل الرمز مع Cursor؟
تذكر وثائق Dynatrace أن الخادم لا يدعم التسجيل الديناميكي للعملاء ولا العملاء العامين، ويتطلب عميل OAuth سريًّا. وتتيح وثائق Cursor كتلة auth بالحقلين CLIENT_ID وCLIENT_SECRET. لم نجرّب ذلك مع Dynatrace: يبقى رمز المنصة المسار الموثَّق والموصى به.
هل يستطيع الوكيل تعديل بيئتي؟
الأدوات المذكورة في الوثائق مخصصة للقراءة والتحليل. وفي أي عملية كتابة، أضف صراحةً أداة أخرى ورمزًا آخر، وأبقِ الموافقة اليدوية.
الخلاصة
تكمن قيمة Dynatrace في Cursor في الحلقة التي يغلقها: برمجة ونشر ومراقبة وإصلاح دون تبديل السياق. الآلية بسيطة، عنوان ورمز، لكن الضوابط هي الفارق: صلاحيات دنيا وموافقة ومراجعة للاستعلامات. ابدأ صغيرًا بخدمة واحدة ورمز قراءة، ثم وسّع.
المصادر المقروءة: خادم MCP لـ Dynatrace وMCP في Cursor.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لـ Cursor (Anysphere). العلامات التجارية المذكورة تعود إلى مالكيها. لم نختبر هذا الاتصال: الأوامر والإعدادات مأخوذة من الوثائق الرسمية، فتحقق دائمًا من القيم في الوثائق الخاصة بإصدارك.