Ghidra MCP es un buen caso de estudio para conectar un agente de IA a una herramienta local. El proyecto de código abierto GhidraMCP (licencia Apache 2.0) expone las funciones de Ghidra, la herramienta de análisis de binarios de la NSA, a cualquier cliente MCP: listar las funciones de un programa, descompilar, seguir las referencias cruzadas, renombrar símbolos. Los equipos de seguridad defensiva lo usan para acelerar el análisis de sus propios binarios o de muestras en laboratorio.
Para operaciones, la pregunta no es «¿qué sabe hacer el agente?», sino «¿qué puede tocar y cómo saber lo que ha hecho?». Un servidor MCP local corre con los permisos del usuario, lee archivos y algunas de sus herramientas modifican el estado del proyecto. Esta guía muestra cómo aislar este tipo de integración y trazar cada llamada a una herramienta, sin entrar en nada ofensivo.
El contenido no depende de Dynatrace. Si envías las trazas de los agentes a Dynatrace SaaS o Dynatrace Managed, la parte de trazabilidad se apoya en las mismas convenciones de OpenTelemetry que nuestro artículo sobre la observación de agentes MCP.
Cómo funciona Ghidra MCP
GhidraMCP consta de dos partes:
- un plugin de Ghidra que abre un pequeño servidor HTTP. Su código solo escucha en
127.0.0.1y solo acepta los nombres de host127.0.0.1,localhosty[::1]; - un servidor MCP en Python (
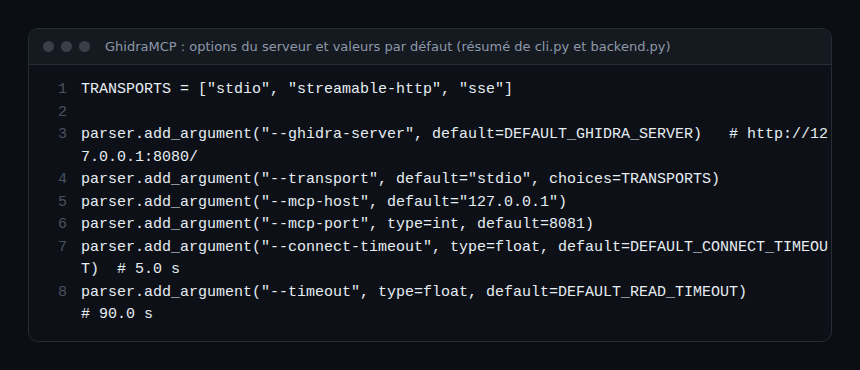
ghidra-mcp) que traduce las llamadas a herramientas MCP en peticiones a ese plugin. Por defecto apunta ahttp://127.0.0.1:8080/.
El servidor MCP acepta tres transportes: stdio (el predeterminado; el cliente lanza el proceso), streamable-http y sse, este último obsoleto. En HTTP escucha por defecto en 127.0.0.1:8081. Un modo headless evita la interfaz gráfica: ghidra-mcp importa y analiza por sí mismo el binario con PyGhidra.
Si el protocolo MCP es nuevo para ti, empieza por el Model Context Protocol explicado.
Inventariar lo que puede hacer el agente
Antes de conectar nada, lista las herramientas expuestas y clasifícalas por efecto. GhidraMCP declara una treintena con @mcp.tool(). La mayoría leen; ocho modifican el proyecto de Ghidra (renombrado, tipos, comentarios).
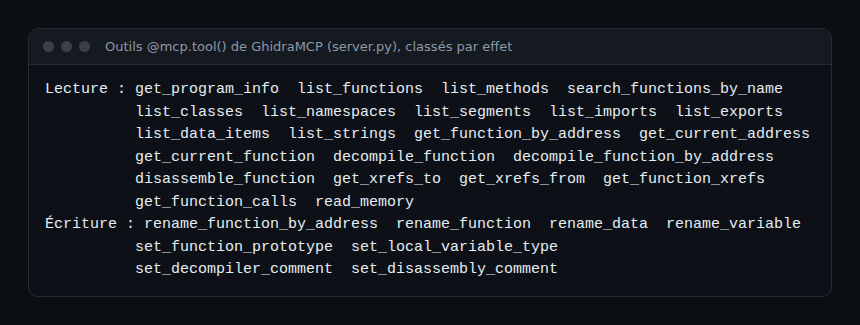
La especificación de MCP prevé anotaciones de herramienta (readOnlyHint, destructiveHint, idempotentHint, openWorldHint) para señalar estos efectos al cliente. GhidraMCP no las rellena, y la especificación precisa en cualquier caso que son solo indicaciones: un cliente no debe fiarse de ellas cuando el servidor no es de confianza. Tu propia clasificación es la que vale.
En la práctica: aislar un servidor Ghidra MCP
Paso 1: mantenerlo todo en local
Prefiere el transporte stdio: no se abre ningún puerto y el cliente lanza y detiene el proceso. Si tienes que usar streamable-http, deja --mcp-host en 127.0.0.1. No expongas nunca ese puerto en la red: un servidor MCP no tiene autenticación por defecto, como se recuerda en proteger un servidor MCP.
Paso 2: trabajar sobre una copia, en modo headless
El modo headless hace que el análisis sea reproducible y fácil de encerrar. Sin --project, GhidraMCP usa un proyecto temporal y descarta los cambios al salir (--discard es el comportamiento por defecto en ese caso). Monta el binario en solo lectura y corta la red del contenedor:
docker run -i --rm --network none \
  -v "$PWD/echantillons:/work:ro" \
  image-ghidra-mcp-interne \
  ghidra-mcp --headless --binary /work/programme-a-analyser --discard
La imagen tienes que construirla tú (Ghidra, Java y la extensión GhidraMCP): el proyecto no publica ninguna imagen de contenedor. --network none garantiza que una muestra analizada o una herramienta desviada no pueda alcanzar nada. El cliente MCP se comunica por la entrada y la salida estándar gracias a -i.
Paso 3: mantener a una persona en el bucle para la escritura
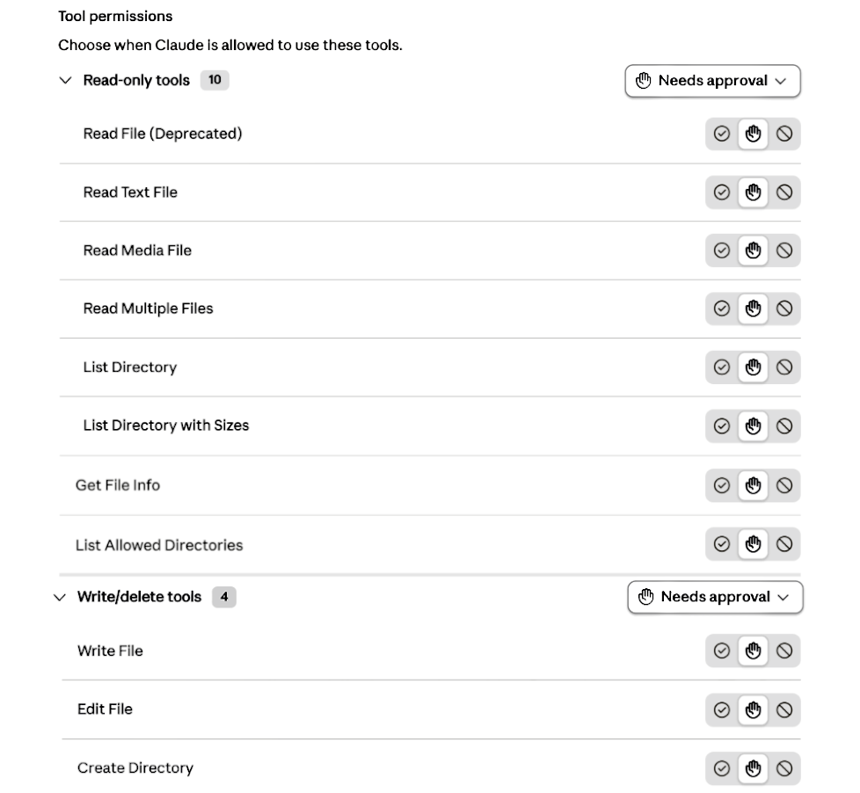
La especificación de MCP recomienda que una persona pueda siempre rechazar una llamada a una herramienta y que el cliente muestre con claridad qué herramienta se invoca. Aprueba caso por caso las ocho herramientas de escritura; autoriza de forma duradera solo las de lectura, y solo tras el inventario. Algunos clientes ya agrupan las herramientas por efecto, como en el ejemplo siguiente con otro servidor MCP local.
Trazar cada llamada a una herramienta
GhidraMCP escribe sus logs en la salida de error, con nivel INFO: arranque, conexión a Ghidra, importación y análisis del binario. No registra cada llamada a una herramienta. La trazabilidad debe venir, por tanto, del agente o del cliente:
- Las trazas de OpenTelemetry del agente: las convenciones semánticas de MCP en OpenTelemetry (estado Development) nombran el span
{mcp.method.name} {target}, por ejemplotools/call decompile_function, con los atributosmcp.method.name,mcp.session.idygen_ai.tool.name. La duración en el cliente se mide con el histogramamcp.client.operation.duration. - Los logs de stderr del servidor: redirígelos a un archivo o a tu colector de logs para conservar el rastro de los arranques y de los errores del backend.
- El MCP Inspector durante la puesta a punto: muestra cada mensaje
tools/call, sus parámetros, su respuesta y su duración.
Con estas trazas, una pregunta de auditoría («¿qué agente renombró esta función y cuándo?») se resuelve con una búsqueda de span en lugar de una investigación manual. Para instrumentar tú mismo un servidor, consulta crear un servidor MCP en Python.
Cómo comprobar que funciona
- Al arrancar, la salida de error contiene una línea
INFO:ghidra_mcp.headless:Analyzing …y despuésServing …. - Desde el contenedor, un intento de conexión de red falla:
--network nonees efectivo. - En tu backend de trazas aparece una llamada
tools/callcongen_ai.tool.namerellenado, y una herramienta de escritura solo aparece tras la aprobación.
Buenas prácticas
- Un servidor MCP por perímetro: un binario, un contenedor, una sesión.
- Inventaría las herramientas en cada actualización del servidor: una versión nueva puede añadir una herramienta de escritura.
- Fija plazos:
--timeout(90 s por defecto) acota la espera del backend y--ready-timeout(30 s) la del análisis en modo headless. - No pases nunca un secreto en los argumentos de la herramienta: acaban en las trazas.
- Limita el uso a los binarios que tengas derecho a analizar, en un entorno de laboratorio.
Preguntas frecuentes
¿Funciona Ghidra MCP con cualquier cliente MCP?
El README indica que, en teoría, vale cualquier cliente MCP, y da ejemplos para VS Code y Claude Code. Los clientes que se conectan por URL usan el transporte streamable-http.
¿Hace falta la interfaz gráfica de Ghidra?
No. El modo headless (--headless --binary) lanza Ghidra dentro del proceso mediante PyGhidra. Requiere Python 3.10 a 3.13 y la extensión GhidraMCP instalada.
¿Bastan las anotaciones readOnlyHint para bloquear las escrituras?
No. Son indicaciones proporcionadas por el servidor. El control real se hace en el cliente (aprobación, lista de herramientas autorizadas) y mediante el aislamiento del proceso.
Conclusión
Conectar un agente a una herramienta local como Ghidra MCP exige el mismo rigor que un acceso a producción: inventario de herramientas, mínimo privilegio, aislamiento de red, una persona en el bucle para las escrituras y trazas aprovechables. Fuentes: repositorio GhidraMCP y especificación MCP de las herramientas.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba siempre los comandos, las opciones y los valores (puertos, versiones, tamaños) en la documentación oficial correspondiente a tu versión.