Ghidra MCP مثال دراسي جيد لربط وكيل ذكاء اصطناعي بأداة محلية. يعرض مشروع GhidraMCP مفتوح المصدر (بترخيص Apache 2.0) وظائف Ghidra، أداة تحليل الملفات التنفيذية التابعة لوكالة NSA، لأي عميل MCP: سرد دوال البرنامج وفك تصريفها وتتبع المراجع المتقاطعة وإعادة تسمية الرموز. ويستخدمه فريق الأمان الدفاعي لتسريع تحليل ملفاته التنفيذية أو عيّنات في المختبر.
بالنسبة إلى التشغيل، السؤال ليس «ماذا يستطيع الوكيل أن يفعل؟» بل «ما الذي يستطيع لمسه، وكيف نعرف ما فعله؟». خادم MCP المحلي يعمل بصلاحيات المستخدم، ويقرأ ملفات، وبعض أدواته يعدّل حالة المشروع. يوضح هذا الدليل كيف تعزل هذا النوع من التكامل وتتتبع كل استدعاء أداة، دون التطرق إلى أي أمر هجومي.
المحتوى لا يعتمد على Dynatrace. فإذا أرسلت تتبعات الوكلاء إلى Dynatrace SaaS أو Dynatrace Managed، فإن جزء التتبع يقوم على اصطلاحات OpenTelemetry نفسها الواردة في مقالنا عن مراقبة وكلاء MCP.
كيف يعمل Ghidra MCP
يتكون GhidraMCP من جزأين:
- إضافة Ghidra تفتح خادم HTTP صغيرًا. لا تنصت شيفرتها إلا على
127.0.0.1ولا تقبل من أسماء المضيف إلا127.0.0.1وlocalhostو[::1]؛ - خادم MCP بلغة Python (
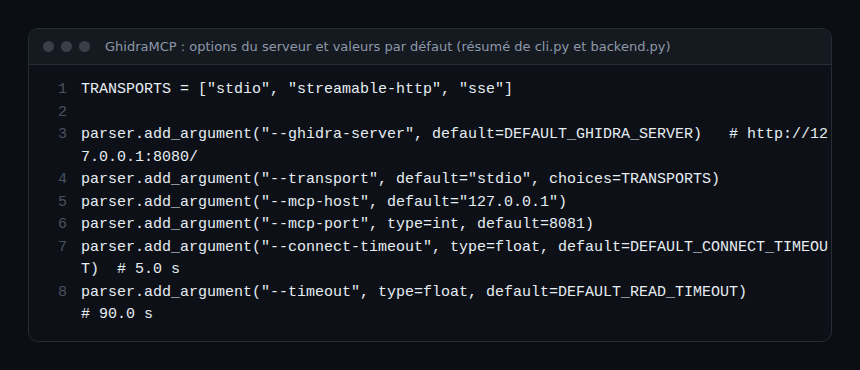
ghidra-mcp) يترجم استدعاءات أدوات MCP إلى طلبات موجهة إلى هذه الإضافة. وهدفه الافتراضيhttp://127.0.0.1:8080/.
يقبل خادم MCP ثلاث قنوات نقل: stdio (الافتراضية، يشغّل العميل العملية)، وstreamable-http، وsse وهي مهملة. وفي HTTP ينصت افتراضيًا على 127.0.0.1:8081. ويجنّبك وضع headless الواجهة الرسومية: يستورد ghidra-mcp الملف التنفيذي ويحلله بنفسه عبر PyGhidra.
وإذا كان بروتوكول MCP جديدًا عليك، فابدأ بـشرح بروتوكول سياق النموذج.
جرد ما يستطيع الوكيل فعله
قبل أي ربط، اسرد الأدوات المعروضة وصنّفها بحسب أثرها. يعلن GhidraMCP نحو ثلاثين أداة بالوسم @mcp.tool(). معظمها يقرأ؛ وثماني منها تعدّل مشروع Ghidra (إعادة تسمية وأنواع وتعليقات).
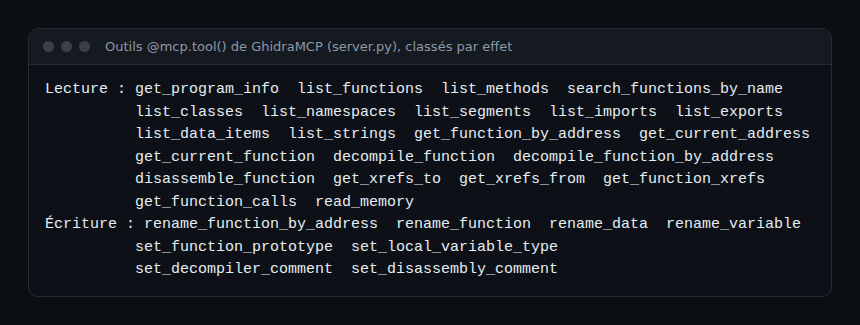
تنص مواصفات MCP على تعليقات للأدوات (readOnlyHint وdestructiveHint وidempotentHint وopenWorldHint) لإبلاغ العميل بهذه الآثار. لا يملأها GhidraMCP، وتوضح المواصفات على أي حال أنها مجرد إشارات: لا ينبغي للعميل أن يعتمد عليها حين لا يكون الخادم موثوقًا. تصنيفك أنت هو المرجع.
عمليًا: عزل خادم Ghidra MCP
الخطوة 1: أبقِ كل شيء محليًا
فضّل قناة stdio: لا يُفتح أي منفذ، ويشغّل العميل العملية ويوقفها. وإذا اضطررت إلى streamable-http، فاترك --mcp-host على 127.0.0.1. ولا تعرّض هذا المنفذ على الشبكة أبدًا: خادم MCP بلا مصادقة افتراضيًا، كما ورد في تأمين خادم MCP.
الخطوة 2: اعمل على نسخة، في وضع headless
يجعل وضع headless التحليل قابلًا للتكرار وسهل الحصر. وبدون --project، يستخدم GhidraMCP مشروعًا مؤقتًا ويتخلى عن التعديلات عند الخروج (--discard هو السلوك الافتراضي في هذه الحالة). اربط الملف التنفيذي للقراءة فقط واقطع شبكة الحاوية:
docker run -i --rm --network none \
  -v "$PWD/echantillons:/work:ro" \
  image-ghidra-mcp-interne \
  ghidra-mcp --headless --binary /work/programme-a-analyser --discard
عليك بناء الصورة بنفسك (Ghidra وJava وإضافة GhidraMCP): لا ينشر المشروع صورة حاوية. ويضمن --network none أن عيّنة محللة أو أداة مخطوفة لا تستطيع الوصول إلى شيء. ويتواصل عميل MCP عبر الدخل والخرج القياسيين بفضل -i.
الخطوة 3: أبقِ إنسانًا في الحلقة للكتابة
توصي مواصفات MCP بأن يستطيع إنسان دائمًا رفض استدعاء أداة، وبأن يعرض العميل بوضوح أي أداة تُستدعى. وافق حالةً بحالة على أدوات الكتابة الثماني؛ واسمح بصورة دائمة بأدوات القراءة وحدها، وبعد الجرد فقط. وبعض العملاء يجمّع الأدوات أصلًا بحسب أثرها، كما في المثال التالي مع خادم MCP محلي آخر.
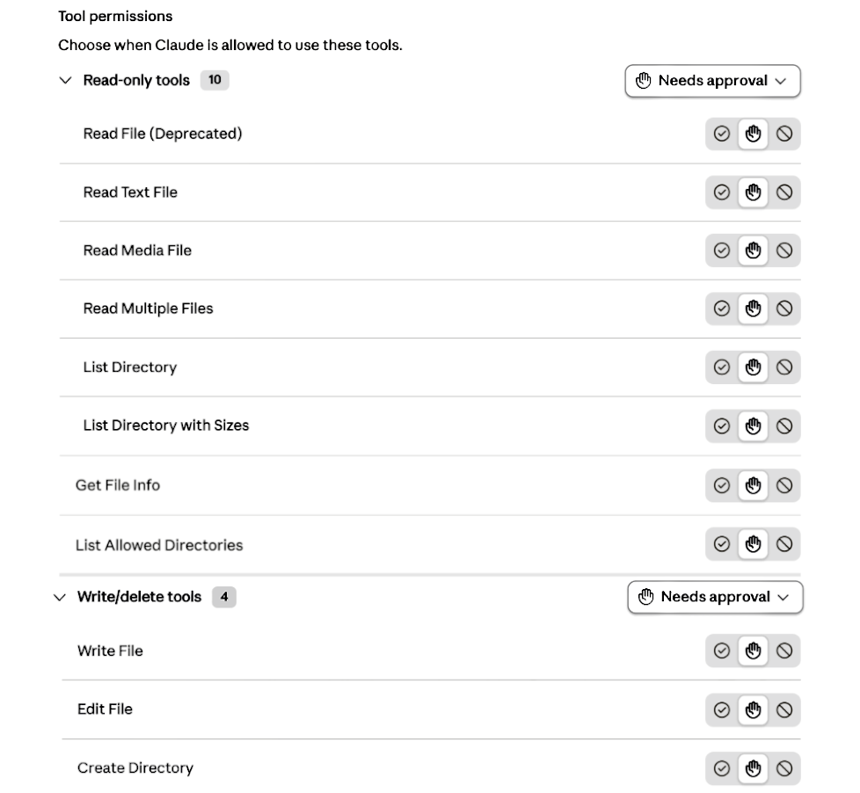
تتبّع كل استدعاء أداة
يكتب GhidraMCP سجلاته على مجرى الأخطاء، بمستوى INFO: بدء التشغيل والاتصال بـ Ghidra واستيراد الملف التنفيذي وتحليله. لكنه لا يسجّل كل استدعاء أداة. فيجب أن يأتي التتبع من الوكيل أو العميل:
- تتبعات OpenTelemetry للوكيل: تسمّي اصطلاحات MCP الدلالية في OpenTelemetry (حالة Development) الـ span باسم
{mcp.method.name} {target}، مثلtools/call decompile_function، مع السماتmcp.method.nameوmcp.session.idوgen_ai.tool.name. وتُقاس المدة من جهة العميل بالمدرّج التكراريmcp.client.operation.duration. - سجلات stderr للخادم: وجّهها إلى ملف أو إلى جامع السجلات لديك لتحتفظ بأثر عمليات البدء وأخطاء الواجهة الخلفية.
- MCP Inspector أثناء الضبط: يعرض كل رسالة
tools/callومعاملاتها وردّها ومدتها.
بهذه التتبعات، يُحلّ سؤال التدقيق («أي وكيل أعاد تسمية هذه الدالة، ومتى؟») ببحث عن span بدل تحقيق يدوي. ولتجهّز خادمًا بالقياس بنفسك، راجع إنشاء خادم MCP بلغة Python.
كيف تتحقق من أن الإعداد يعمل
- عند البدء، يحتوي مجرى الأخطاء على سطر
INFO:ghidra_mcp.headless:Analyzing …ثمServing …. - من داخل الحاوية، تفشل محاولة اتصال بالشبكة:
--network noneفعّال. - في واجهة التتبعات الخلفية لديك، يظهر استدعاء
tools/callمع تعبئةgen_ai.tool.name، ولا تظهر أداة كتابة إلا بعد الموافقة.
أفضل الممارسات
- خادم MCP لكل نطاق: ملف تنفيذي واحد، وحاوية واحدة، وجلسة واحدة.
- اجرد الأدوات عند كل تحديث للخادم: قد يضيف إصدار جديد أداة كتابة.
- حدّد المهل:
--timeout(90 ثانية افتراضيًا) يحد انتظار الواجهة الخلفية، و--ready-timeout(30 ثانية) يحد انتظار التحليل في وضع headless. - لا تمرّر أي سر في وسائط الأداة: ينتهي بها المطاف في التتبعات.
- اقتصر في الاستخدام على الملفات التنفيذية التي يحق لك تحليلها، في بيئة مختبر.
الأسئلة الشائعة
هل يعمل Ghidra MCP مع أي عميل MCP؟
يذكر README أن أي عميل MCP يناسب نظريًا، ويقدم أمثلة لـ VS Code وClaude Code. أما العملاء الذين يتصلون عبر عنوان URL فيستخدمون قناة streamable-http.
هل تلزم الواجهة الرسومية لـ Ghidra؟
لا. يشغّل وضع headless (--headless --binary) برنامج Ghidra داخل العملية عبر PyGhidra. ويتطلب Python من 3.10 إلى 3.13 وإضافة GhidraMCP مثبّتة.
هل تكفي تعليقات readOnlyHint لمنع الكتابة؟
لا. إنها إشارات يقدمها الخادم. والتحكم الحقيقي يتم من جهة العميل (الموافقة وقائمة الأدوات المسموح بها) وبعزل العملية.
الخلاصة
ربط وكيل بأداة محلية مثل Ghidra MCP يتطلب الصرامة نفسها كأي وصول إلى الإنتاج: جرد الأدوات وأقل قدر من الصلاحيات وعزل الشبكة وإنسان في الحلقة للكتابة وتتبعات قابلة للاستغلال. المصادر: مستودع GhidraMCP ومواصفات MCP للأدوات.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. العلامات التجارية المذكورة ملك لأصحابها. الأدوات تتطور بسرعة، لذا تحقق دائمًا من الأوامر والخيارات في وثائقها الرسمية.