Jueves, 17:00: la responsable de seguridad pregunta si los servicios de IA de la plataforma cargan librerías con fallos conocidos y cuáles están corriendo de verdad en producción. Un export del repositorio no basta, porque una dependencia declarada no siempre se carga. Para dar con los servicios de IA vulnerables, Dynatrace cruza dos piezas: Runtime Vulnerability Analytics (RVA) y la observabilidad de IA, y publica un dashboard listo para usar que describe en su anuncio.
Aquí parto de un problema de operación y no de la pantalla: antes de leer ninguna cifra, ¿cómo sabes qué servicios de IA se están examinando realmente? El dashboard solo responde bien si hay dos cadenas montadas.
Alcance. No reproduje este escenario en un entorno: todo sale de las páginas de documentación leídas el 9 de noviembre de 2026 y del anuncio. Ni el anuncio ni esas páginas aclaran si aplica a Dynatrace SaaS o a Managed, así que no lo afirmo para ninguna. Señalo en el texto lo que no pude comprobar.
Servicios de IA vulnerables: la pregunta previa a los números
Un contador de vulnerabilidades en cero es ambiguo: puede significar «todo limpio» o «nada escaneado». En servicios de IA lo segundo es habitual, porque son recientes, se despliegan deprisa y a veces quedan fuera de las reglas de monitorización de siempre.
Hay que resolver dos cosas:
- qué procesos reconoce Dynatrace como servicios de IA;
- cuáles de ellos cubre RVA.
El anuncio lo subraya: solo los procesos cubiertos alimentan los contadores, y el resto aparece como «Not covered» en una sección de cobertura. Léela la primera, no la última.
Qué cruza exactamente el dashboard
Según el anuncio, la vista solo muestra entidades GenAI. Los procesos de IA proceden de las entidades GenAI de Smartscape, y cada uno se asocia a un evento de escaneo de vulnerabilidades de RVA. No hay que escribir ninguna consulta DQL.
Cuatro tarjetas resumen el estado:
- el número de pares vulnerabilidad-proceso;
- el número de vulnerabilidades distintas;
- el número de procesos afectados;
- el número de paquetes distintos afectados.
Debajo, tablas detallan la gravedad, la puntuación CVSS y los procesos afectados. Para ver el estado actual, el anuncio sugiere una ventana de unos 30 minutos. Menciona LangChain y Hugging Face como dependencias frecuentes, pero no lista qué librerías se cubren de verdad. Tampoco da la ruta del menú ni un CVE concreto, y no me los invento.
Un dato útil de la documentación de RVA: la detección ocurre en tiempo de ejecución. Un componente de terceros solo se marca si se usa, y la vulnerabilidad se resuelve sola cuando la librería desaparece o el proceso se detiene. Para el contexto general, mira las vulnerabilidades en runtime y la exposición de los procesos.
Paso 1: lograr que existan las entidades GenAI
Sin observabilidad de IA, la vista queda vacía. El anuncio recomienda la instrumentación OpenInference. La documentación de OpenInference trae un archivo .env de ejemplo:
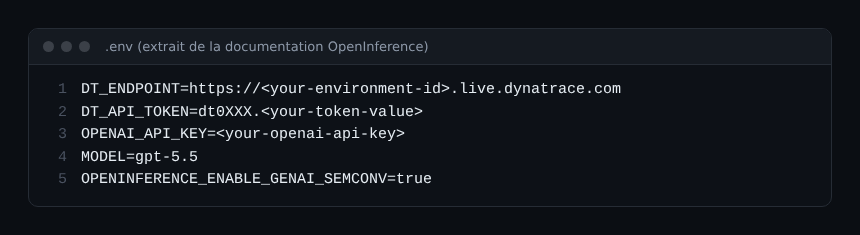
DT_ENDPOINT es la URL base del entorno, sin la ruta /api/v2/otlp. El token de plataforma necesita el permiso openpipeline:traces:ingest; con un token clásico, openTelemetryTrace.ingest. Los valores de la captura son plantillas, nunca secretos reales. El contenido de los mensajes se captura por defecto: las variables OPENINFERENCE_HIDE_* permiten ocultarlo, y conviene acordarlo con tu equipo de cumplimiento.
Si la instrumentación no emite todos los atributos gen_ai.*, la documentación usa un Collector local. La aplicación manda entonces sus spans en claro por el puerto 4318 y ya no necesita credenciales de Dynatrace.
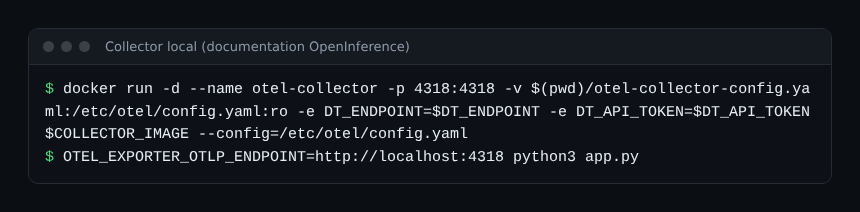
El detalle de esta cadena está en el artículo sobre OpenInference y el Collector.
Paso 2: poner esos procesos bajo RVA
La segunda cadena es independiente de la primera. La documentación de RVA exige que la monitorización profunda (deep monitoring) esté activa en los ajustes de los grupos de procesos. En .NET, Go y Python, si no es automática, hay que activarla a mano en cada host. Python requiere además la función «Python software component reporting».
Comprueba también las versiones de OneAgent. Estos son los mínimos para detectar componentes de terceros:
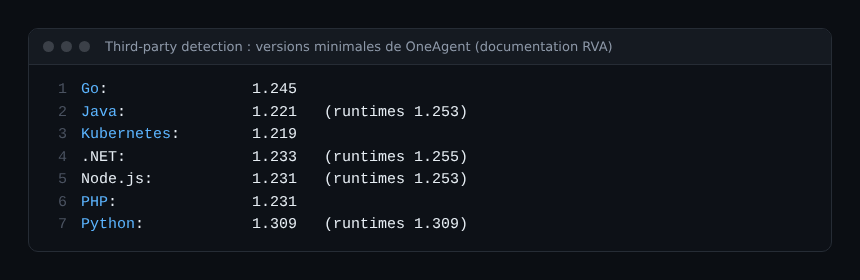
Un servicio de IA en Python exige, por tanto, OneAgent 1.309 como mínimo, mientras que casi todas las demás tecnologías se conforman con versiones anteriores. Es el primer sospechoso si tus servicios Python no aparecen. La documentación avisa además de que bundlers como Webpack pueden ocultar componentes de Node.js.
Quedan las reglas de monitorización. Pueden apoyarse en atributos de recurso y etiquetas de Kubernetes, que la página recomienda frente a las antiguas zonas de gestión. Una regla «Do not monitor» demasiado amplia deja fuera un servicio de IA sin hacer ruido. La página de cobertura aclara que un host cuenta como cubierto si al menos uno de sus procesos está monitorizado: un host «cubierto» puede esconder un proceso de IA ignorado. Para la puesta en marcha, consulta la página de evaluación de cobertura.
Paso 3: leer el dashboard en el orden correcto
- Ventana de 30 minutos y, enseguida, la sección de cobertura: anota cada proceso «Not covered».
- Busca la causa de cada uno: tecnología sin activar, OneAgent demasiado antiguo o regla de exclusión.
- Solo entonces mira las tarjetas y después las vulnerabilidades ordenadas por gravedad y CVSS.
- Observa los paquetes afectados: un mismo paquete suele explicar varias filas.
Propuesta del autor, que no sale de la documentación: atiende primero lo crítico que esté cargado en un servicio expuesto a peticiones externas, y deja el resto para el ciclo normal de actualizaciones. Los paquetes maliciosos aparecen en la misma lista y merecen tratarse como un incidente.
Cómo comprobar que funciona
- Los servicios de IA aparecen como entidades GenAI; si no, vuelve al paso 1 (según el anuncio, una vista vacía también puede significar que no hay procesos de IA en ejecución).
- Cada proceso de IA figura en la sección de cobertura, sin ningún «Not covered» sin explicar.
- El contador de procesos afectados cambia al actualizar una librería: la vulnerabilidad debe resolverse sola tras reiniciar.
No observé este comportamiento en un tenant: confírmalo en un servicio de pruebas antes de convertirlo en un control de guardia.
Buenas prácticas
- Incluye el dashboard en la revisión semanal de seguridad, con la cobertura al principio.
- Cada vez que llegue un servicio de IA nuevo, verifica en pocos minutos que está cubierto.
- Mantén un token de ingesta dedicado y con los permisos mínimos.
- Revisa cada trimestre las reglas «Do not monitor».
- Vincula la carga de IA a tus requisitos de fiabilidad, como en este artículo sobre cargas de IA.
Preguntas frecuentes
¿Sustituye el dashboard a un escáner de repositorios?
No. Describe lo que los procesos monitorizados cargaron en ejecución, no todo lo que está instalado. Los dos enfoques se complementan.
¿Por qué no aparece mi servicio de IA?
Cuatro causas, para revisar en este orden: falta la instrumentación de observabilidad de IA, el deep monitoring está desactivado, OneAgent es demasiado antiguo para esa tecnología o una regla de monitorización excluye el proceso.
¿Hace falta una licencia concreta o Dynatrace SaaS?
Las páginas leídas no lo indican para este dashboard: sin verificar. Revisa tu contrato y la página de licencias de RVA.
Conclusión
Para vigilar las vulnerabilidades de tus servicios de IA, demuestra primero la cobertura y lee los contadores después. Las dos cadenas, entidades GenAI y RVA, son independientes: una puede funcionar sin la otra y darte una vista engañosa.
Este blog es independiente y no está afiliado a Dynatrace LLC. La información procede de la documentación pública y puede cambiar; compruébala en tu entorno.