يرصد Datadog Sensitive Data Scanner البيانات الشخصية في سجلاتك (logs) ويخفيها قبل أن تصبح مقروءة. بالنسبة لفريق SRE أو فريق المنصة، هذه حماية عملية: بريد إلكتروني أو رقم بطاقة أو رمز وصول (token) يتسرب إلى رسالة خطأ لا مكان له في أداة يطّلع عليها الفريق كله.
يتبع هذا الدرس وثائق Datadog الرسمية التي اطُّلع عليها في 30 أكتوبر 2026. ويغطي إنشاء مجموعة مسح وقاعدة، واختيار الإجراء (إخفاء أو تجزئة)، ثم حدود صياغة regex. لا يُذكر هنا أي سعر: راجع صفحة Datadog الرسمية للاطلاع على الشروط التجارية.
Datadog Sensitive Data Scanner: ماذا يفعل
وفق الوثائق، يكتشف Sensitive Data Scanner (اختصارًا SDS) البيانات الحساسة ويصنّفها، ويخفيها إن شئت: بيانات شخصية (PII) وبيانات اعتماد وأرقام بطاقات. وفي ما يخص القياس عن بُعد، يغطي السجلات وspans الخاصة بـ APM وأحداث RUM وأحداث Datadog. ويمكن مسح السجلات في سحابة Datadog، أو داخل بيئتك مع Observability Pipelines.
يقوم الأداة على مفهومين:
- scanning group يحدد البيانات التي تُمسح (استعلام تصفية، ومنتجات، ونسبة أخذ عينات)؛
- scanning rules تحدد ما يُبحث عنه فيها: قواعد من المكتبة (بريد إلكتروني، بطاقات مصرفية، مفاتيح API، رموز تفويض…) أو قواعد مخصصة بصيغة regex.
متطلبات الأذونات حسب صفحة الإعداد: يكفي افتراضيًا دور Datadog Admin. وإلا فيُمنح دور مخصص الإذن data_scanner_read (قراءة) أو data_scanner_write (إعداد) في قسم Compliance. ويُستخدم الإذن Data Scanner Unmask لقراءة القيم التي أخفاها الإجراء Mask.
الخطوة 1: إنشاء مجموعة مسح
- افتح صفحة إعدادات Sensitive Data Scanner وانقر Add scanning group.
- اكتب استعلام تصفية. تعرض المعاينة «Logs» أو «APM Spans» البيانات المعنية.
- أعطِ المجموعة اسمًا ووصفًا.
- فعّل المنتجات المراد مسحها: Logs وAPM spans وRUM events وDatadog events.
- اختياريًا: حدد نسبة أخذ عينات من 10% إلى 99% لكل منتج.
- انقر Create ثم فعّل مفتاح المجموعة: تبدأ المجموعة الجديدة معطّلة.
نقطة انتباه: تشير الوثائق إلى أن المجموعة التي تعتمد أخذ العينات لا تستطيع استخدام إجراءات الإخفاء. لذلك لا تفعّل أخذ العينات مع البيانات الحساسة: المسح الجزئي يترك قيمًا ظاهرة. والإخفاء عبر OpenPipeline في Dynatrace يتبع المنطق نفسه: التصرف قبل التخزين وعلى التدفق كله.
الخطوة 2: إضافة قاعدة واختيار الإجراء
افتح المجموعة وانقر Add Scanning Rule ثم اختر قاعدة من المكتبة أو قاعدة مخصصة. في قاعدة المكتبة تضبط Priority وتحدد القواعد في «Add Library Rules» ثم Action on Match. وفي القاعدة المخصصة تكتب إضافة إلى ذلك regex في «Match conditions» وتجربها على عينة قبل الاعتماد.
يطلب الخيار «Action on Match» أيضًا النطاق: Entire Event (مع إمكانية استثناء سمات) أو Specific Attributes (قائمة السمات المراد مسحها). وفي مسارات السمات تطلب الوثائق عدم كتابة البادئة @.
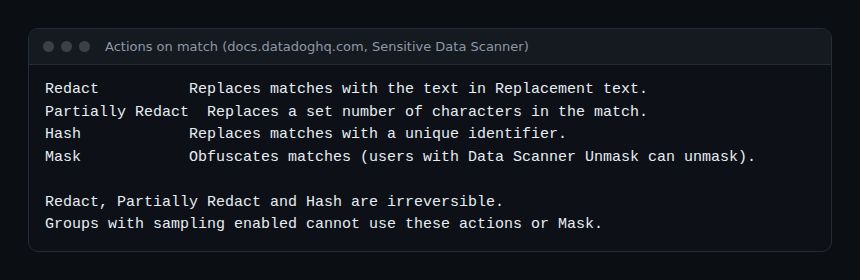
Redact أم Partially Redact أم Hash أم Mask؟
- Redact يستبدل القيمة بالنص الذي تختاره. بسيط وواضح:
[EMAIL]في سجل يُفهم فورًا. - Partially Redact يستبدل عددًا من الأحرف تختاره، في الجزء الذي تحدده من القيمة. مفيد لإبقاء جزء صغير فقط ظاهرًا.
- Hash يستبدل القيمة بمعرّف فريد. الاستبدال غير قابل للعكس: لا يمكن قراءة البيانات الأصلية بعده.
- Mask يخفي القيمة، لكن المستخدمين الذين يملكون
Data Scanner Unmaskيستطيعون كشفها. تذكر صفحة التقديم أن Mask متاح للسجلات وAPM وRUM، لكن ليس للأحداث.
تحدد الوثائق أن Redact وPartially Redact وHash غير قابلة للعكس. وهذا المطلوب لبيانات يجب ألا تبقى موجودة بشكل ظاهر. أما Mask فيناسب الحالة التي يجب فيها أن يتمكن بعض المخوّلين من إعادة قراءة القيمة.
وأخيرًا، أضف وسومًا (tags) إلى الأحداث التي فيها تطابق. توصي Datadog بـ sensitive_data وsensitive_data_category؛ وتتيح لاحقًا البحث عن التسريبات التي تم تفاديها وعدّها.
الخطوة 3: كتابة قاعدة regex ضمن حدود PCRE
تشير صفحة الصياغة إلى أن regex في SDS هي «مجموعة جزئية من PCRE2». والعائلات المدعومة هي التناوب والتأكيدات (assertions) وفئات الأحرف والمجموعات والمُكمِّمات والأعلام وخصائص Unicode.
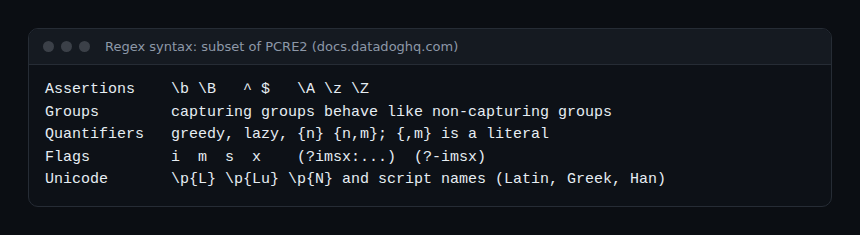
هذا ما تقوله الوثائق، وما لا تقوله:
- في التأكيدات، لا تُذكر سوى حدود الكلمة (
\bو\B) ومراسي السطر والنص. فلا يوصف lookaround ((?=و(?<=) على أنه مدعوم. - تتصرف مجموعات الالتقاط كمجموعات غير ملتقِطة وتُتجاهل أسماؤها. لذلك لا معنى هنا للإشارة الخلفية (backreference).
- تُقرأ الصيغة
{,m}نصًا حرفيًا، كما أن وجود مسافات داخل الأقواس المعقوفة يجعل المُكمِّم حرفيًا أيضًا.
لم يُكتب صراحةً أن lookaround والإشارات الخلفية «غير مدعومة»: الصفحة ببساطة لا تذكرها. اعتبرها غير متاحة، وجرّب regex في حقل العينة في الواجهة قبل نشرها. يبقى هذا الأمر بحاجة إلى تأكيد من جهة المنتج.
مثال على قاعدة مخصصة، كتبته span.observer لتوضيح الصياغة (وليس منقولًا من الوثائق). لرصد معرّف عميل بالشكل CLI- يليه ثمانية أرقام، بدون lookaround:
\bCLI-[0-9]{8}\bأضف بعد ذلك كلمات مفتاحية قريبة لتقليل الإيجابيات الكاذبة. وفق صفحة الإعداد، تقبل القاعدة حتى 20 كلمة مفتاحية، يجب أن تظهر افتراضيًا ضمن 30 حرفًا قبل التطابق.
حدود يجب معرفتها
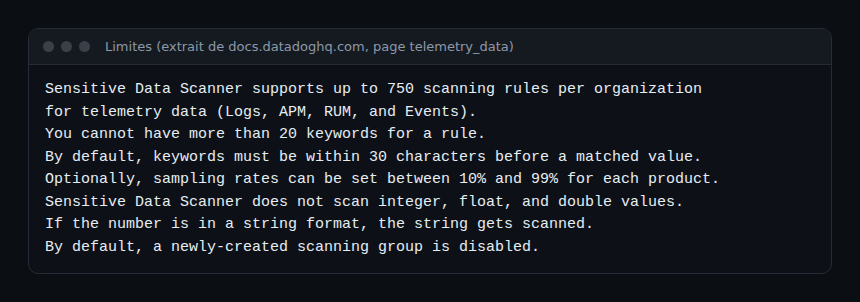
هناك حدّان يفاجئان كثيرًا. أولًا، لا تُمسح القيم الصحيحة والعشرية وعالية الدقة؛ أما الأرقام المكتوبة على شكل سلسلة نصية فتُمسح. لذلك يفلت رقم بطاقة مخزّن كعدد صحيح في سمة JSON من المسح، بينما يُرصد إن كان سلسلة نصية. ثانيًا، في السجلات، تحتوي إشعارات التنبيه على سياق الرصد ورابط، دون مقتطف من السجل.
كيف تتحقق من أن الإعداد يعمل
- أرسل سجلًا تجريبيًا بقيمة وهمية (وليس بيانات حقيقية أبدًا) تطابق قاعدتك.
- افتح السجل في Log Explorer: يجب أن تظهر القيمة مستبدلة.
- صفِّ بحسب الوسم
sensitive_dataلعدّ الأحداث المعنية.
العلاقة بـ OpenTelemetry وDynatrace
الإخفاء في الواجهة الخلفية (backend) شبكة أمان أخيرة. وإذا كانت سجلاتك تمر عبر OpenTelemetry Collector فإن معالجة مسبقة تزيل البيانات قبل الإرسال: راجع دليلنا حول OpenTelemetry Collector على Kubernetes ودليل Datadog Collector (DDOT). ولمقارنة المقاربات، تضع المقارنة بين Dynatrace وDatadog الأداتين في سياق SRE. لا يُوثَّق هنا أي تكامل بين SDS وDynatrace.
أفضل الممارسات
- أخفِ في أبكر وقت ممكن: في Collector أولًا، وSDS شبكة أمان.
- لا أخذ عينات في مجموعة تحمي بيانات حساسة.
- جرّب كل regex على عينة وتجنب ما لا تذكره الصياغة.
- احتفظ بـ Mask لحاجات التحقيق، واستخدم Redact أو Hash لبقية الحالات.
- تابع الوسم
sensitive_dataفي لوحة معلومات (dashboard): الارتفاع يدل على عيب في الشيفرة يجب إصلاحه.
الأسئلة الشائعة
هل يدعم Datadog Sensitive Data Scanner خاصية lookaround؟
تصف الوثائق الصياغة بأنها مجموعة جزئية من PCRE2 ولا تذكر من التأكيدات إلا حدود الكلمة والمراسي. لا يظهر lookaround فيها: لم يُتحقق من دعمه، فجرّب قبل الاستخدام.
ما الفرق بين Redact وHash؟
يستبدل Redact القيمة بالنص الذي تختاره. ويستبدلها Hash بمعرّف فريد. وكلاهما غير قابل للعكس، بحسب الوثائق.
هل يمكن مسح غير السجلات؟
نعم: spans الخاصة بـ APM وأحداث RUM وأحداث Datadog. وتذكر الوثائق أيضًا تتبعات قابلية الملاحظة لوكلاء الذكاء الاصطناعي وحاويات S3 (رصد فقط دون إخفاء) ومستودعات الشيفرة.
الخلاصة
مجموعة مسح بلا أخذ عينات، وقاعدة من المكتبة، وإجراء غير قابل للعكس، ووسم للمتابعة: هذا الأساس يغطي أصلًا معظم التسريبات الشائعة في السجلات. أضف بعد ذلك قواعد regex مخصصة، مع البقاء ضمن المجموعة الجزئية من PCRE2 التي تصفها Datadog.
مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لشركة Datadog Inc. تأتي المعلومات من وثائق Datadog الرسمية التي اطُّلع عليها في 30 أكتوبر 2026؛ ولا يُذكر أي سعر. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك. المصادر: Sensitive Data Scanner والإعداد للقياس عن بُعد والقواعد المخصصة.