الخميس، الخامسة مساءً: تسأل مسؤولة أمن المعلومات هل تحمّل خدمات الذكاء الاصطناعي في المنصة مكتبات فيها ثغرات معروفة، وأيّها يعمل فعلًا في الإنتاج. لا يكفي تصدير قائمة من المستودع، فالاعتمادية المذكورة قد لا تُحمَّل أصلًا. ولرصد ثغرات خدمات الذكاء الاصطناعي تجمع Dynatrace بين مكوّنين: Runtime Vulnerability Analytics (اختصارًا RVA) ومراقبة الذكاء الاصطناعي، وتنشر لوحة جاهزة للاستخدام تشرحها في إعلانها.
أنطلق هنا من سؤال تشغيلي لا من الشاشة: قبل قراءة أي رقم، كيف أعرف أي الخدمات يجري فحصها فعلًا؟ لا تجيب اللوحة جوابًا صحيحًا إلا إذا اكتملت سلسلتان.
نطاق هذا المقال: لم أجرّب السيناريو على بيئة حقيقية. كل ما ورد مأخوذ من صفحات الوثائق التي قرأتها في 9 نوفمبر 2026 ومن الإعلان. ولا يوضح الإعلان ولا تلك الصفحات هل الأمر ينطبق على Dynatrace SaaS أم Managed، فلا أؤكده لأيٍّ منهما. وأشير في النص إلى ما لم أستطع التحقق منه.
ثغرات خدمات الذكاء الاصطناعي: السؤال الذي يسبق الأرقام
عدّاد ثغرات يشير إلى صفر يحتمل معنيين: «كل شيء سليم» أو «لا شيء يُفحص». وفي خدمات الذكاء الاصطناعي يكثر الاحتمال الثاني، لأنها حديثة تُنشر بسرعة وقد تقع خارج قواعد المراقبة المعتادة.
القرار إذن مزدوج:
- أي العمليات تعدّها Dynatrace خدمات ذكاء اصطناعي؛
- وأيّ هذه العمليات يغطيها RVA.
يؤكد الإعلان هذه النقطة: العمليات المغطاة وحدها تغذّي العدّادات، وغيرها يظهر بوصف «Not covered» في قسم التغطية. فاقرأ هذا القسم أولًا لا أخيرًا.
ما الذي تجمعه اللوحة بالضبط
بحسب الإعلان تعرض اللوحة كيانات GenAI فقط. تأتي عمليات الذكاء الاصطناعي من كيانات GenAI في Smartscape، وتُربط كل عملية بحدث فحص ثغرات من RVA. ولا حاجة إلى كتابة أي استعلام DQL.
أربع بطاقات تلخّص الوضع:
- عدد أزواج ثغرة-عملية؛
- عدد الثغرات المختلفة؛
- عدد العمليات المتأثرة؛
- عدد الحزم المختلفة المتأثرة.
وتفصّل جداول تحتها درجة الخطورة وتقييم CVSS وعدد العمليات المتأثرة. وللاطلاع على الحالة الراهنة يقترح الإعلان نافذة زمنية نحو 30 دقيقة. يذكر LangChain وHugging Face مثالين على اعتماديات شائعة، لكنه لا يسرد المكتبات المغطاة فعلًا، ولا يعطي مسار القائمة ولا رقم CVE محددًا، ولن أخترعها.
ومن وثائق RVA معلومة مفيدة: الكشف يجري وقت التشغيل. لا يُبلَّغ عن مكوّن خارجي إلا إذا كان قيد الاستخدام، وتُغلق الثغرة تلقائيًا حين تختفي المكتبة أو تتوقف العملية. وللسياق العام راجع ثغرات وقت التشغيل وانكشاف العمليات.
الخطوة الأولى: إنشاء كيانات GenAI
من دون مراقبة الذكاء الاصطناعي تبقى اللوحة فارغة. ويوصي الإعلان بأدوات OpenInference. تقدّم وثائق OpenInference ملف .env نموذجيًا:
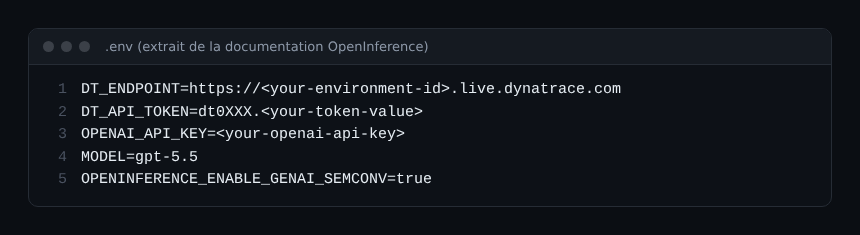
القيمة DT_ENDPOINT هي العنوان الأساسي للبيئة دون المسار /api/v2/otlp. ويحتاج رمز المنصة إلى الصلاحية openpipeline:traces:ingest، أما الرمز الكلاسيكي فيحتاج openTelemetryTrace.ingest. القيم في الصورة قوالب وليست أسرارًا حقيقية. ويُلتقط محتوى الرسائل افتراضيًا، وتتيح المتغيرات OPENINFERENCE_HIDE_* إخفاءه، وهو أمر يُتفق عليه مع فريق الامتثال.
إذا لم تُصدر الأداة كل سمات gen_ai.* تلجأ الوثائق إلى Collector محلي. عندها يرسل التطبيق الـ spans دون تشفير إلى المنفذ 4318 ولا يحتاج إلى بيانات اعتماد Dynatrace.
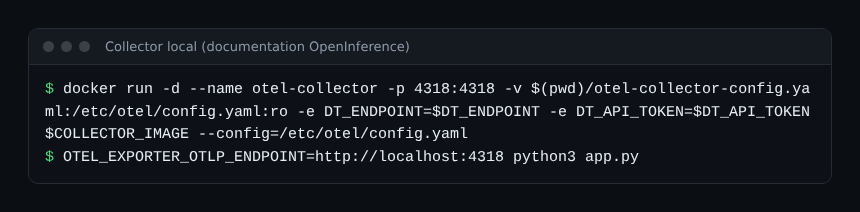
تفاصيل هذه السلسلة في مقال OpenInference وCollector.
الخطوة الثانية: إدخال هذه العمليات تحت RVA
السلسلة الثانية مستقلة عن الأولى. تشترط وثائق RVA تفعيل المراقبة المعمّقة (deep monitoring) في إعدادات مجموعات العمليات. وفي .NET وGo وPython، إن لم تكن تلقائية، فعليك تفعيلها يدويًا على كل مضيف. ويتطلب Python فوق ذلك خاصية «Python software component reporting».
تحقق كذلك من إصدارات OneAgent. هذه هي الحدود الدنيا لكشف المكوّنات الخارجية:
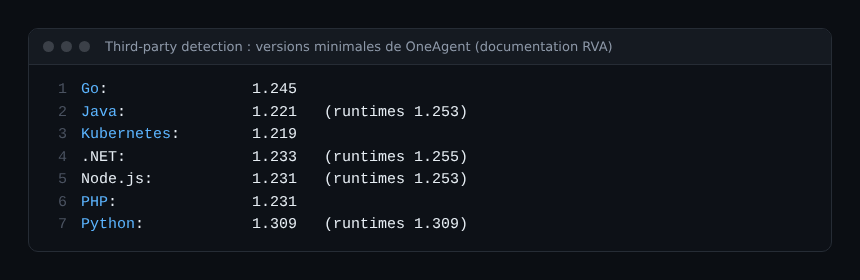
فخدمة ذكاء اصطناعي بلغة Python تتطلب OneAgent بالإصدار 1.309 على الأقل، بينما تكتفي أغلب التقنيات الأخرى بإصدارات أقدم. وهذا أول مشتبه به إن غابت خدمات Python. وتحذّر الوثائق أيضًا من أن أدوات التجميع مثل Webpack قد تخفي مكوّنات Node.js.
تبقى قواعد المراقبة. يمكن أن تستند إلى سمات الموارد ووسوم Kubernetes، وهو ما تفضله الصفحة على مناطق الإدارة القديمة. وقاعدة «Do not monitor» الواسعة أكثر مما يلزم تُقصي خدمة ذكاء اصطناعي بصمت. وتوضح صفحة التغطية أن المضيف يُعدّ مغطًّى إذا كانت عملية واحدة منه على الأقل مراقَبة، فقد يخفي مضيف «مغطًّى» عملية ذكاء اصطناعي مهملة. وللإعداد راجع صفحة تقييم التغطية.
الخطوة الثالثة: قراءة اللوحة بالترتيب الصحيح
- نافذة 30 دقيقة ثم قسم التغطية مباشرة: دوّن كل عملية «Not covered».
- ابحث عن السبب لكل واحدة: تقنية غير مفعّلة، أو إصدار OneAgent قديم، أو قاعدة استبعاد.
- بعد ذلك فقط اقرأ البطاقات، ثم الثغرات مرتبة حسب الخطورة وCVSS.
- انظر إلى الحزم المتأثرة: كثيرًا ما تفسّر حزمة واحدة عدة صفوف.
اقتراح من الكاتب وليس من الوثائق: عالج أولًا ما هو حرج ومحمَّل في خدمة تستقبل طلبات خارجية، ثم الباقي ضمن دورة التحديث المعتادة. أما الحزم الخبيثة فتظهر في القائمة نفسها وتستحق معاملة الحوادث.
كيف تتأكد أن الإعداد يعمل
- تظهر خدمات الذكاء الاصطناعي ككيانات GenAI؛ وإلا فارجع إلى الخطوة الأولى (يذكر الإعلان أن اللوحة الفارغة قد تعني أيضًا غياب عمليات ذكاء اصطناعي قيد التشغيل).
- كل عملية ذكاء اصطناعي مدرجة في قسم التغطية، دون أي «Not covered» غير مفسَّر.
- يتغير عدّاد العمليات المتأثرة حين تحدّث مكتبة: يجب أن تُغلق الثغرة وحدها بعد إعادة التشغيل.
لم ألاحظ هذا السلوك على بيئة فعلية: أكّده على خدمة اختبارية قبل أن تجعله فحصًا ضمن المناوبة.
ممارسات مقترحة
- ضع اللوحة في المراجعة الأمنية الأسبوعية، مع التغطية في المقدمة.
- عند إضافة أي خدمة ذكاء اصطناعي جديدة، تأكد خلال دقائق أنها مغطاة.
- احتفظ برمز استيعاب مخصص بأقل الصلاحيات.
- أعد النظر في قواعد «Do not monitor» كل ثلاثة أشهر.
- اربط أحمال الذكاء الاصطناعي بمتطلبات الموثوقية، كما في هذا المقال عن أحمال الذكاء الاصطناعي.
الأسئلة الشائعة
هل تغني اللوحة عن ماسح المستودعات؟
لا. فهي تصف ما حمّلته العمليات المراقَبة وقت التشغيل، لا كل ما هو مثبّت. والنهجان يكمّل أحدهما الآخر.
لماذا لا تظهر خدمة الذكاء الاصطناعي لدي؟
أربعة أسباب تُفحص بهذا الترتيب: غياب أدوات مراقبة الذكاء الاصطناعي، أو تعطيل deep monitoring، أو قِدَم OneAgent بالنسبة إلى التقنية، أو قاعدة مراقبة تستثني العملية.
هل يلزم ترخيص خاص أو Dynatrace SaaS؟
لا تذكر الصفحات التي قرأتها ذلك لهذه اللوحة: لم يُتحقق منه. راجع عقدك وصفحة ترخيص RVA.
الخلاصة
لمراقبة ثغرات خدمات الذكاء الاصطناعي، أثبت التغطية أولًا ثم اقرأ العدّادات. السلسلتان، كيانات GenAI وRVA، مستقلتان: قد تعمل إحداهما دون الأخرى فتعطيك صورة مضلِّلة.
هذه المدونة مستقلة وغير تابعة لشركة Dynatrace LLC. المعلومات مأخوذة من الوثائق العامة وقد تتغير؛ تحقق منها في بيئتك.