تخيّل أن أحدهم حصل على shell داخل أحد الـ pods لديك في ساعة متأخرة من الليل، بينما سجلات التدقيق ضخمة وقواعد الكشف عامة: كم سيمر من الوقت قبل أن ينتبه أحد؟ تجيب رموز الخداع honeytoken في Kubernetes بفكرة تكاد تكون بسيطة: تضع داخل الـ pod ملف سرّ مزيفًا لا يملك أحد سببًا لفتحه، ثم تطلب أن يصلك تنبيه عند أول قراءة له. هذا ما يؤتمته مستودع dynatrace-oss/koney، وهو مشغّل (operator) يزرع الأفخاخ انطلاقًا من مورد YAML ويوكل المراقبة إلى Tetragon (عبر eBPF).
يتبع هذا الدرس أسئلة من يشغّل العنقود (cluster): ما الذي عليّ تقريره قبل التجربة؟ ماذا سأرى إن نجحت؟ وإلى أين تذهب الإشارة؟ وهو ليس دليل تثبيت آخر.
تنبيه أولًا: لم يثبّت span.observer نظام Koney ولم يشغّله. كل ما يرد هنا مصدره قراءة README وdocs/ALERT_SINKS.md وأمثلة المستودع (نسخة مستنسخة قُرئت في 8 نوفمبر 2026، والإصدار المعلن 0.2.2)، إضافة إلى صفحة تثبيت Tetragon. ويصنّف README نفسه المشروع ضمن المشاريع البحثية في مرحلة مبكرة، بلا دعم رسمي من Dynatrace. فاقصره على عنقود اختبار.
ما الذي يمنحك إياه الفخ
يبحث كاشف الاختراق التقليدي عن سلوك مريب فيُنتج ضجيجًا. أما الفخ فيعكس المنطق: لا يبلّغ إلا عمّا لم يكن ينبغي أن يحدث أبدًا. وهكذا تتوقف الإنذارات الكاذبة على انضباط أدواتك أنت، لا على عتبة تضبطها. يسمي أصحاب المشروع هذا المجال «cyber deception». ولا يُدعم حاليًا إلا الفخ على هيئة ملف، أما نقاط الوصول HTTP الوهمية فمؤجلة إلى وقت لاحق.
يوصَف كل شيء في مورد DeceptionPolicy، وهو يجيب عن ثلاثة أسئلة:
- ماذا نضع؟
filesystemHoneytoken: المسار والمحتوى الوهمي وكونه للقراءة فقط أو لا. - كيف يدخل الحاوية؟ عبر
volumeMountأوcontainerExecأوkyvernoPolicyالذي يشير README إلى أنه غير منفَّذ بعد. - من يراقب؟
tetragonأوkive(تتبّع بحسب inode) أوnoneإن أردت الفخ بلا جرس إنذار.
ثلاثة قرارات قبل تشغيل رموز الخداع honeytoken في Kubernetes
الهدف. يعمل Koney على موارد Deployment بإستراتيجية volumeMount، أو على الـ pods بإستراتيجية containerExec. وبحسب README لا يستهدف ReplicaSet ولا DaemonSet ولا StatefulSet ولا Job. فإن كان حملك الحساس StatefulSet فهذه ليست الأداة المناسبة اليوم.
إعادة التشغيل. مع mutateExisting: true تتلقى الكائنات القائمة الفخ، وقد يستلزم ذلك إعادة تشغيل بعض الـ pods. لا يهم الأمر في عنقود تجريبي، أما في غيره فتجنّبك القيمة false المفاجآت.
DNS في Tetragon. يجب تثبيته مع dnsPolicy=ClusterFirstWithHostNet، وإلا لن يعثر على خدمات Koney. وللإرسال إلى Dynatrace ستحتاج أيضًا إلى token بنطاق (scope) openpipeline.events_security.
تجهيز المكان: Tetragon أولًا ثم Koney
ابدأ بـ Tetragon وفق صفحة تثبيته. يعمل بوصفه DaemonSet في مساحة الأسماء kube-system:
helm repo add cilium https://helm.cilium.io
helm repo update
helm install tetragon cilium/tetragon -n kube-system --set dnsPolicy=ClusterFirstWithHostNet
kubectl rollout status -n kube-system ds/tetragon -w
مصدر الوسيط dnsPolicy هو README الخاص بـ Koney، وهو يقترح أيضًا أمر helm upgrade لتثبيت قائم. وتذكّر أن Tetragon يتجاهل افتراضيًا الـ pods الموجودة في kube-system، فلا تجرّب هناك.
ثم يأتي Koney عبر Helm، وهي الطريقة المفضّلة في README:
helm install koney --create-namespace -n koney-system --wait \
  oci://ghcr.io/dynatrace-oss/koney/charts/koney --version 0.2.2
ويفي بالغرض أيضًا تنفيذ kubectl apply على الملف dist/install.yaml من الوسم v0.2.2.
قراءة السياسة النموذجية بعين المراجِع
يتضمن المستودع الملف config/samples/deceptionpolicy-servicetoken.yaml، وهو معروض أدناه. وبدل شرحه حقلًا حقلًا، إليك ما يستحق انتباهك عند المراجعة.
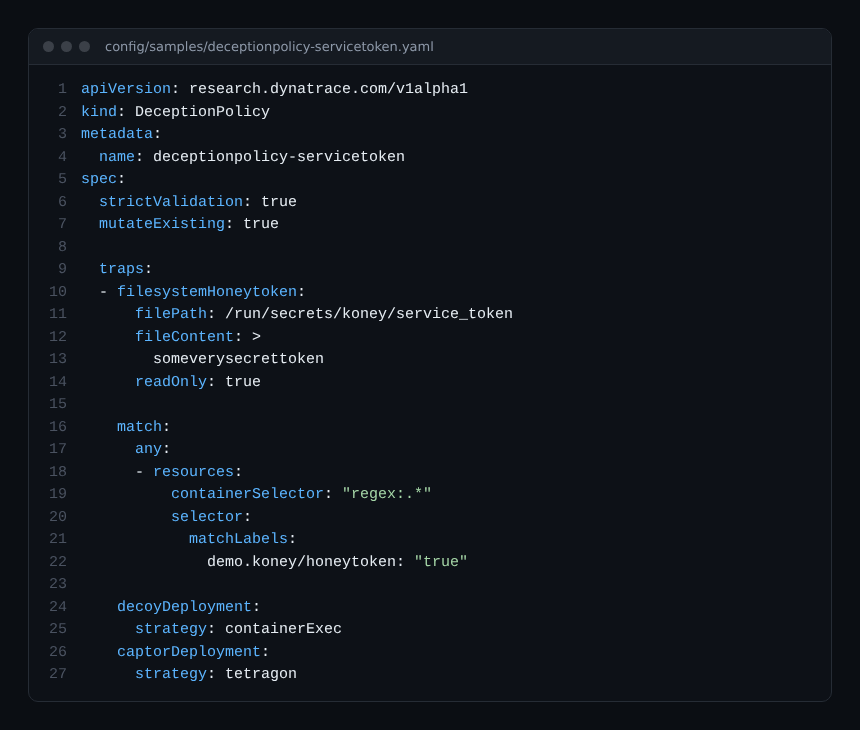
- المسار مطلق ولا يجوز أن يكون رابطًا رمزيًا، إذ يحذّر README من أن Tetragon لن يرى الوصول حينها. والفخ الذي يفشل بصمت أسوأ من غياب الفخ.
- يجري الاختيار بالوسوم (
demo.koney/honeytoken: "true"). والسياسة عامة على مستوى العنقود بلا مساحة أسماء، فوسم واسع أكثر من اللازم يزرع الفخ في pods أكثر مما قصدت. - يقبل محدِّد الحاوية اسمًا مطابقًا تمامًا أو البادئتين
regex:وglob:. - يرفض
strictValidation: trueالدفعة كلها إن كان فخ واحد غير صالح، وهذا أفضل عندي من نشر جزئي.
أما اختيار الاسم فيستند README إلى دراسة Honeyquest: اسم معقول لكنه غير مغرٍ أكثر من اللازم، مثل config.ini، يصمد أفضل من passwords.txt الذي يبدو أجمل من أن يكون حقيقيًا. وفي المستودع قوالب أخرى (مثل بيانات اعتماد AWS في deceptionpolicy-aws-credentials.yaml) لم أقرأها بالتفصيل.
الوقوع في فخك عن قصد
أفضل اختبار أن تؤدي دور المهاجم داخل pod للتجربة، وفق سيناريو README:
- طبّق المثال:
kubectl apply -f https://raw.githubusercontent.com/dynatrace-oss/koney/main/config/samples/deceptionpolicy-servicetoken.yaml - ضع الوسم على الـ pod:
kubectl label pod POD_NAME demo.koney/honeytoken=true - افتح السرّ المزيف:
kubectl exec -it POD_NAME -- cat /run/secrets/koney/service_token - راقب المخرجات:
kubectl logs -n koney-system -l control-plane=controller-manager -c alerts -f --since 1h | jq
وقبل قراءة الفخ تحقق من أنه مزروع فعلًا: يعرض الحقل status في السياسة الشروط PolicyValid وDecoysDeployed وCaptorsDeployed، ويحمل الـ pod الملاحظة koney/changes التي تلخّص الأفخاخ المثبّتة.
يظهر التنبيه في الحاوية alerts التابعة للمتحكّم، بسطر JSON واحد لكل وصول. وهذا مثال README مختصرًا:
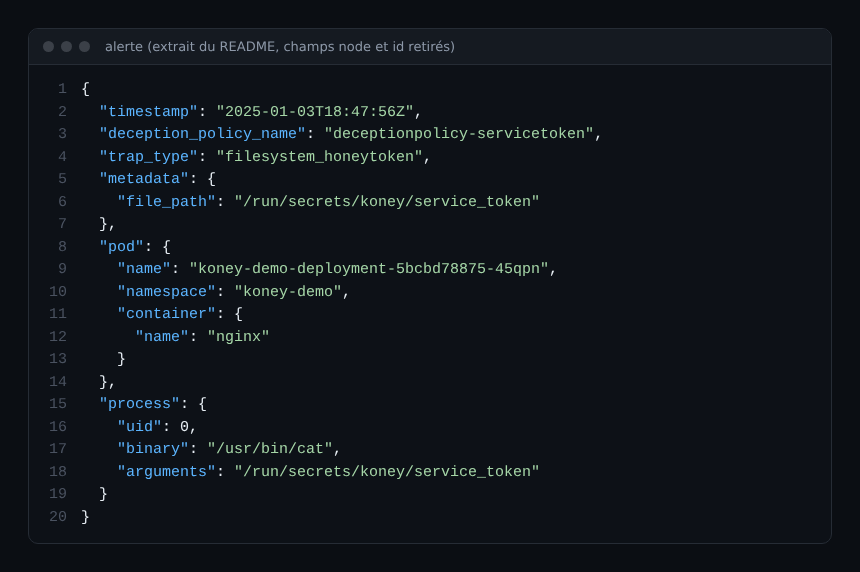
الأهم لمن يتناوب على المناوبة هو الحقل process: الملف التنفيذي ومعاملاته. فأمر cat صادر عن kubectl exec كتبته للتو ليس بخطورة أمر curl لم يكن متوقعًا.
وجهة الإشارة
لا يوثّق docs/ALERT_SINKS.md إلا مستقبِلًا واحدًا هو Dynatrace Security Events. وخطوات المستودع: أنشئ الـ token (النطاق openpipeline.events_security)، واحفظه مع عنوان البيئة في Secret داخل koney-system (المفتاحان apiToken وapiUrl)، ثم عرّف مورد DeceptionAlertSink.
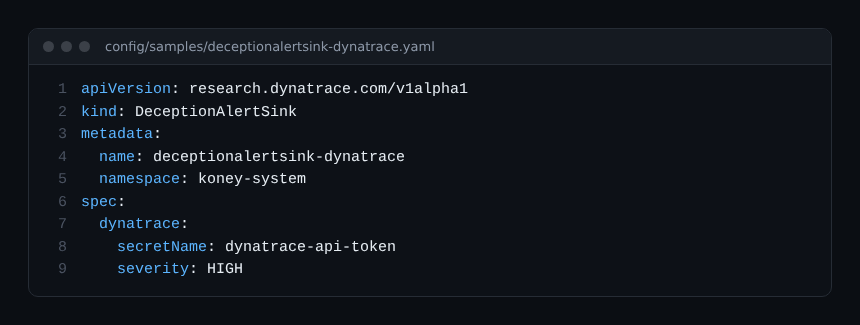
تتدرج الخطورة من CRITICAL إلى LOW والافتراضي HIGH. وتُرسل الأحداث إلى /platform/ingest/v1/security.events ومعها حقول منها event.provider: Koney وfinding.severity وk8s.pod.name. أنشئ الـ Secret من سطر الأوامر وأبقِ القيمة خارج Git.
وهناك منطقتان غامضتان أعترف بهما: لم أجرّب هذا الإرسال، ولا تشرح الصفحات المقروءة كيفية استثمار هذه الأحداث داخل Dynatrace (استعلامات وتنبيهات). ولا يُوثَّق مستقبِل آخر (Slack أو بريد أو webhook)؛ وإلى ذلك يبقى الاطلاع على سجلات الحاوية alerts الخيار البسيط.
ما الذي قد يسوء
- النضج: يصف README المشروع بأنه بحثي، وواجهته
v1alpha1، وقد يتغير سلوكه دون إشعار. - الضجيج: نسخ احتياطي أو برنامج مكافحة فيروسات أو وكيل جرد يمسح القرص سيفتح فخك. اختر مسارًا لا تزوره أدواتك. وهذه نصيحة شخصية لا يؤكدها المستودع.
- Tetragon الواسع: سياسة التتبع فيه لا تعرف مساحات الأسماء وتستهدف كل الـ pods في العنقود، وكل حاويات الـ pod إن استعملت نمطًا للحاويات.
- ترخيص AGPL-3.0: الاستعمال التجاري مسموح، لكن العمل المشتق الموزَّع يبقى تحت AGPL، بما في ذلك تقديمه خدمةً عبر الشبكة. وملخص README لا يغني عن النص القانوني، فاعرضه على المختصين القانونيين لديك.
- الإزالة: احذف أولًا موارد
DeceptionPolicyوDeceptionAlertSink، وإلا منعت الـ finalizers إلغاء التثبيت. - المجهول: الأداء والسلوك تحت الحمل وآخر إصدار منشور.
ممارسات مستحسنة
- استخدم عنقودًا مخصصًا، وضع
mutateExisting: falseإن أزعجتك إعادة التشغيل. - لا تضع سرًّا حقيقيًا في
fileContent: فمحتواه مزيف بالتصميم. - عامل كل تنبيه بوصفه حادثة تحتاج إلى تقييم: أي pod، وأي عملية، ومن فتح الجلسة. وللاطلاع على حركة الشبكة المحيطة راجع رؤية الشبكة بتقنية eBPF مع Cilium وHubble.
- طبّق مبدأ أقل الصلاحيات في كل مكان، حتى على الوكلاء: يشرح تأمين خادم MCP منطقه، ويكمل تعرّض العمليات أثناء التشغيل الصورة.
الأسئلة الشائعة
هل تغني رموز الخداع honeytoken في Kubernetes عن كشف الاختراق؟
لا. فهي تعطي إشارة قليلة الضجيج جدًا، لكن فقط أمام متسلل يفتح الفخ. وتبقى سائر الضوابط لازمة.
هل Koney منتج مدعوم من Dynatrace؟
لا. المستودع ضمن المؤسسة dynatrace-oss، ويوضح آخر سطر في README أنه مشروع بحثي بلا دعم رسمي.
هل Tetragon إلزامي؟
للإستراتيجية tetragon نعم. ويصف README أيضًا kive وnone، وهذه الأخيرة تزرع الفخ دون مراقبته.
الخلاصة
يحوّل Koney غريزة دفاعية قديمة، هي السرّ المزيف الذي يرنّ عند لمسه، إلى كائن تصريحي. والقرار لك: هل يستحق مشروع بحثي مكانًا في بيئة التجارب؟ جرّبه في عزلة، وتأنَّ في اختيار المسار، واقرأ الترخيص قبل المضي أبعد.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لمشروع Koney. العلامات المذكورة تعود إلى مالكيها. Koney مشروع بحثي بلا دعم رسمي: تحقق دائمًا من الأوامر والخيارات في الوثائق الرسمية قبل أي تجربة.