لمراقبة eBPF Kubernetes على مستوى الشبكة، يشكّل Cilium وHubble أكثر المجموعات توثيقًا في المشروع مفتوح المصدر. يعتمد Cilium على eBPF، وهي تقنية في نواة Linux، لتطبيق سياسات الشبكة. أما Hubble المبني فوقه فيجعل التدفقات بين الـ pods مرئية دون تعديل التطبيقات.
يوضح هذا الدليل كيفية تفعيل Hubble وقراءة التدفقات بواجهة سطر الأوامر ثم تصدير المقاييس إلى Prometheus. وهو موجّه لفرق SRE والمنصّات التي تحتاج إلى الإجابة عن سؤال بسيط: من يتحدث إلى من داخل العنقود، ولماذا يفشل ذلك؟ الأوامر مأخوذة من الوثائق الرسمية لـ Cilium (صفحة «stable»، النسخة 1.20.4 من الـ chart وقت القراءة).
eBPF Kubernetes: ما الذي يراقبه Cilium وHubble
وفق وثائق Cilium، تتيح eBPF إدراج منطق للرؤية والتحكم داخل النواة ديناميكيًا. لذلك تُطبَّق السياسات دون تغيير شيفرة التطبيق ولا إعدادات الحاويات. يعتمد Cilium على هويات أحمال العمل لا على عناوين IP، وهذا يبقى مقروءًا حين تتغير عناوين الـ pods.
Hubble هو طبقة المراقبة في Cilium. ووفق الوثائق فهو يصف أربعة استخدامات:
- الاعتماديات بين الخدمات، مع خريطة للاتصالات تشمل استدعاءات HTTP؛
- مراقبة الشبكة: إخفاقات الاتصال ومشكلات تحليل DNS واتصالات TCP المنقطعة وطلبات SYN دون ردّ؛
- مراقبة التطبيقات: نسبة ردود HTTP من الفئتين 4xx و5xx ومئينات زمن الاستجابة؛
- مراقبة الأمن: الاتصالات التي تحجبها سياسة شبكة والوصولات القادمة من خارج العنقود.
هذه تدفقات شبكة وليست تتبّعات موزعة. يشير تدفق Hubble إلى أن pod اتصل بـ pod آخر وأن الترافيك أُعيد توجيهه أو حُجب. وهو لا يحل محل span في OpenTelemetry الذي يصف عمل الخدمة. يكمّل أحدهما الآخر، كما يشرح مقالنا عن OpenTelemetry وPrometheus.
مستويان للرؤية: العقدة والعنقود
افتراضيًا تعمل واجهة Hubble البرمجية على كل عقدة يعمل عليها وكيل Cilium. وتوضح الوثائق أن ذلك يحصر الرؤية في الترافيك الذي يراه الوكيل المحلي. يُستعلم عنها حينئذٍ بواجهة سطر الأوامر hubble عبر socket من نوع Unix محلي؛ وهذه الواجهة مثبّتة افتراضيًا في pods الوكيل.
للحصول على رؤية العنقود كله يجب نشر Hubble Relay. فهو يوسّع الرؤية إلى العنقود بأكمله، بل إلى عدة عناقيد في ClusterMesh. ثم تتصل به واجهة سطر الأوامر أو واجهة Hubble UI. تكتشف هذه الواجهة الويب تلقائيًا مخطط الاعتماديات بين الخدمات (L3/L4 وL7) وتعرض التدفقات على شكل خريطة قابلة للتصفية.
المتطلبات
- Cilium مثبّت ويعمل في العنقود (يؤكد ذلك
cilium status). - المنفذ TCP 4244 مفتوح على كل العقد التي تشغّل Cilium، وهو شرط صريح في الوثائق.
- واجهة
hubbleمثبّتة على الجهاز، والمنفذ المحلي 4245 حرّ من أجل port-forward الخاص بـ Relay.
تفعيل Hubble وقراءة أولى التدفقات
أمر التفعيل قصير. وفق الوثائق، يعدّل cilium hubble enable الـ ConfigMap المسمّى cilium-config ويعيد تشغيل pods الخاصة بـ Cilium ويولّد شهادات Relay وينشر Relay.
- تحقق من الحالة بالأمر
cilium statusثم شغّلcilium hubble enable. - ثبّت واجهة
hubbleباتباع صفحة الوثائق (تنزيل الأرشيف والتحقق من مجموع SHA-256 ونسخه إلى/usr/local/binعلى Linux). - افتح port-forward الخاص بـ Relay بالأمر
cilium hubble port-forward. ومكافئه في kubectl هوkubectl -n kube-system port-forward service/hubble-relay 4245:80. - تحقق من الوصول بالأمر
hubble statusثم اعرض التدفقات بالأمرhubble observe.
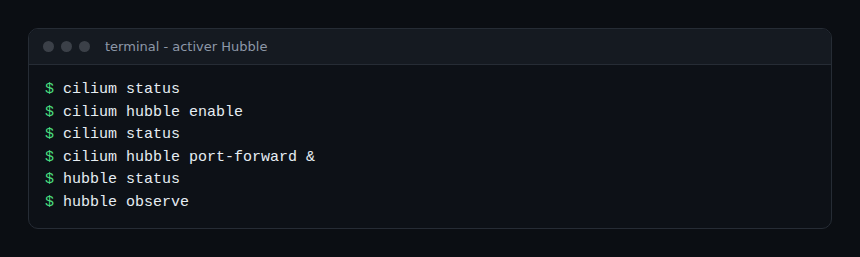
يفتح الخيار -P الـ port-forward الخاص بـ Relay تلقائيًا على المنفذ 4245: hubble status -P وhubble observe -P. وإذا اختلف المنفذ المحلي، تنص الوثائق على تحديد العنوان بالخيار --server أو بمتغير البيئة HUBBLE_SERVER.
للتثبيت عبر Helm، تعطي الوثائق تفعيل Relay بالأمر helm upgrade cilium cilium/cilium --namespace kube-system --reuse-values --set hubble.relay.enabled=true مع تحديد نسخة الـ chart. وHubble مفعّل افتراضيًا وفق الصفحة نفسها.
تصفية التدفقات باستخدام hubble observe
ينتج العنقود عددًا هائلًا من التدفقات، لذلك فالمرشّحات ضرورية. وتورد صفحة واجهة Hubble عدة أمثلة:
hubble observe --pod deathstar --protocol http
hubble observe --pod deathstar --verdict DROPPED
hubble observe --encrypted
hubble observe --reply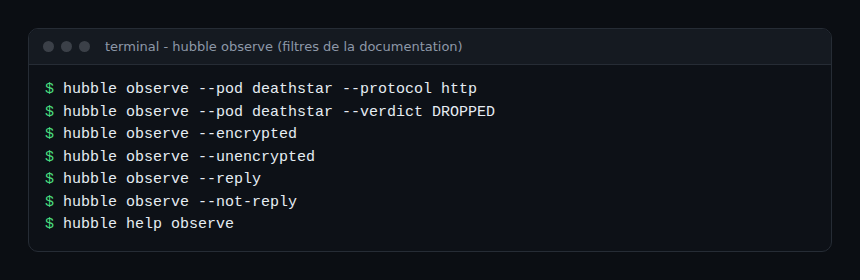
الأول يعزل ترافيك HTTP (L7) المتجه إلى pod. والثاني يسرد الترافيك المرفوض، أي الحكم DROPPED. تعرض أسطر الخرج الطابع الزمني والمصدر والوجهة (مساحة الأسماء وpod والمنفذ) ونوع الحدث والحكم (FORWARDED أو DROPPED) وعند وجودها تفاصيل طلب L7. أما الخيارات الأخرى فيسردها الأمر hubble help observe.
من ناحية الموثوقية، يصلح الحكم DROPPED نقطة انطلاق لتشخيص سياسة الشبكة. فالخدمة التي تردّ بانتهاء المهلة لا تعاني بالضرورة مشكلة في التطبيق: قد تكون سياسة تحجب ترافيكها. يحسم Hubble الأمر في ثوانٍ، مما يخفّض MTTR.
تصدير مقاييس Hubble إلى Prometheus
تصلح واجهة سطر الأوامر للتشخيص المحدد. أما للمتابعة المستمرة فيعرض Hubble مقاييس بصيغة Prometheus. وفق الوثائق، تُحدَّد قائمة المقاييس المفعّلة في hubble.metrics.enabled، مثل dns وdrop وtcp وflow وport-distribution وicmp وhttpV2.
ينشئ الـ chart خدمة headless باسم hubble-metrics مع الوسوم prometheus.io/scrape: true وprometheus.io/port: 9965. ويُضبط المنفذ بـ hubble.metrics.port. ومع Prometheus Operator ينشئ hubble.metrics.serviceMonitor.enabled=true مورد ServiceMonitor (وتُحذف الوسوم حينئذٍ).
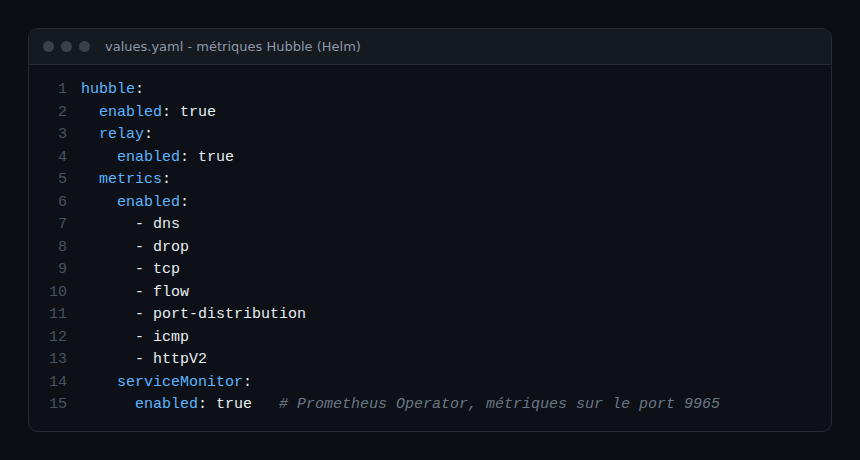
من المقاييس التي تذكرها الوثائق hubble_flows_processed_total وhubble_drop_total وhubble_tcp_flags_total وhubble_dns_queries_total. وهناك تحفظان يجب تذكرهما: مقاييس L7 مثل HTTP لا تصدر إلا للـ pods التي فُعّلت فيها رؤية بروتوكول L7، ولا يمكن تفعيل http وhttpV2 معًا.
موقعه في استراتيجية المراقبة
يغطي Hubble طبقة الشبكة. ولا تزال الفرق بحاجة إلى مقاييس العقد والـ pods والتتبّعات والسجلات. يصف دليلنا عن Collector الخاص بـ OpenTelemetry على Kubernetes الجمع من جهة المنصّة، ويشرح دليل Prometheus وDynatrace كيف تصل مقاييس Prometheus إلى Dynatrace. وبما أن مقاييس Hubble بصيغة Prometheus فهذا المسار ممكن. أما تكاملٌ مخصص بين Cilium وDynatrace فلم يُتحقق منه في هذا المقال ولذلك لا نؤكده.
ولتحديد موقع هذه الأدوات، راجع أيضًا المقارنة بين Dynatrace وGrafana.
أفضل الممارسات
- افتح المنفذ 4244 قبل التفعيل، وإلا لن يصل Relay إلى الوكلاء.
- فعّل المقاييس المفيدة فقط: كل عائلة تضيف سلاسل يجب تخزينها.
- استخدم الحكم
DROPPEDأول خطوة حين تتعذر الوصول إلى خدمة. - لا تعرض Relay خارج العنقود دون ضبط للوصول: فهو يمنح رؤية لكل الترافيك.
- أعد قراءة صفحة النسخة المثبّتة: قيم الـ chart تتطور.
الأسئلة الشائعة
هل يحل Hubble محل التتبّعات الموزعة؟
لا. يراقب Hubble تدفقات الشبكة، وفي L7 الطلبات. أما التتبّع فيصف مسار الطلب عبر شيفرة الخدمات. والمنظوران يكمّل أحدهما الآخر.
هل يجب تعديل التطبيقات لاستخدام Hubble؟
لا. تذكر وثائق Cilium أن Hubble يمنح الرؤية دون تغيير أحمال العمل، بفضل eBPF في النواة.
ما الفرق بين Hubble على عقدة وHubble Relay؟
دون Relay تقتصر الرؤية على الترافيك الذي يراه وكيل العقدة. ومع Relay ترى واجهة سطر الأوامر وHubble UI العنقود كله، بل عدة عناقيد في ClusterMesh.
الخلاصة
يتطلب تفعيل Hubble بضعة أوامر، ويجيب hubble observe بسرعة عن أسئلة الاتصال. وتمدّ مقاييس Prometheus هذا التشخيص إلى المتابعة المستمرة. يبقى ربط إشارات الشبكة هذه بتتبّعات التطبيق وسجلاته.
المصادر
- Setting up Hubble Observability، وثائق Cilium
- Inspecting Network Flows with the CLI، وثائق Cilium
- Monitoring and Metrics، وثائق Cilium
- Introduction to Cilium and Hubble، وثائق Cilium
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا لمشروع Cilium. Dynatrace علامة تجارية لشركة Dynatrace LLC. العلامات المذكورة تعود إلى مالكيها. اللقطات عبارة عن مخرجات أوامر وإعدادات مأخوذة من الوثائق الرسمية. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) في الوثائق الرسمية الخاصة بإصدارك.