تشرح هذه الوحدة من مسار Monaco Managed تثبيت Monaco Managed: تنزيل الملف التنفيذي، وكتابة بيان (manifest) يحدد بيئة Managed الخاصة بك، وتوفير رمز API بالنطاقات الصحيحة.
المسار: Monaco Managed · الوحدة 2/5 · المدة: نحو 40 دقيقة · المستوى: مبتدئ
الأهداف:
- تنزيل الملف التنفيذي لـ Monaco والتحقق منه وتثبيته
- كتابة بيان يستهدف بيئة Managed
- إنشاء رمز API بنطاقات مناسبة وتمريره عبر متغير بيئة
- التحقق من الكل بتشغيل
deployبالوضع--dry-run
المتطلبات المسبقة: بيئة Managed للاختبار، والوحدة 1، وطرفية، وإمكانية الوصول إلى GitHub.
Monaco (Dynatrace Configuration as Code) أداة سطر أوامر. تقرأ ملفات YAML وJSON ثم ترسلها إلى واجهات API الخاصة ببيئتك. قبل أي نشر، يجب توفر ثلاثة عناصر: البرنامج، وبيان، ورمز.
هذه الوحدة خاصة بـ Dynatrace Managed فقط. أقسام المصادقة برمز المنصة وOAuth، الموجودة في وثائق SaaS، ليست جزءًا من هذا المسار.
تثبيت Monaco Managed: تنزيل الملف التنفيذي والتحقق منه
تقترح صفحة التثبيت في وثائق Managed ملفًا تنفيذيًا لكل نظام: Linux (64 بت AMD، و64 بت ARM، و32 بت)، وmacOS (Apple Silicon وIntel)، وWindows (64 و32 بت). تُنشر الملفات التنفيذية في صفحة الإصدارات بمستودع GitHub الخاص بالأداة.
على Linux بـ 64 بت (AMD)، تقدّم الوثائق التسلسل التالي: التنزيل، والتحقق من المجموع الاختباري، وإعادة التسمية، ومنح إذن التنفيذ، ثم النسخ إلى PATH.
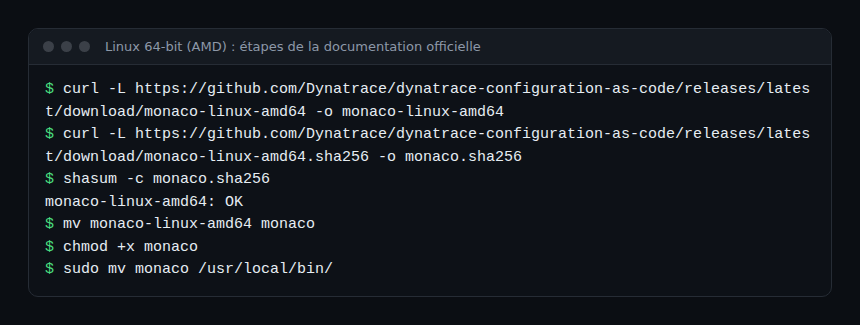
تعرض الوثائق التحقق على أنه اختياري، لكنه لا يكلّف سوى أمر واحد. النتيجة المتوقعة هي السطر monaco-linux-amd64: OK. يجب أن يكون الملفان في المجلد نفسه.
على Windows، تستخدم الوثائق PowerShell مع Invoke-WebRequest لجلب monaco.exe، ثم تطلب إضافة مجلده إلى المتغير PATH (مع فاصلة منقوطة بين المدخلات) وفتح وحدة تحكم جديدة. وتذكر الصفحة أن هذا الملف التنفيذي موقّع من Dynatrace.
توجد أيضًا صورة حاوية dynatrace/dynatrace-configuration-as-code:[VERSION]؛ وتصف الصفحة نفسها طريقة التحقق منها باستخدام cosign.
التأكد من أن Monaco يستجيب
شغّل monaco دون وسيط: تعرض المساعدة الأوامر المتاحة. يعرض الأمر monaco version الإصدار المثبّت؛ دوّنه، لأن السلوك والوظائف يعتمدان على الإصدار.
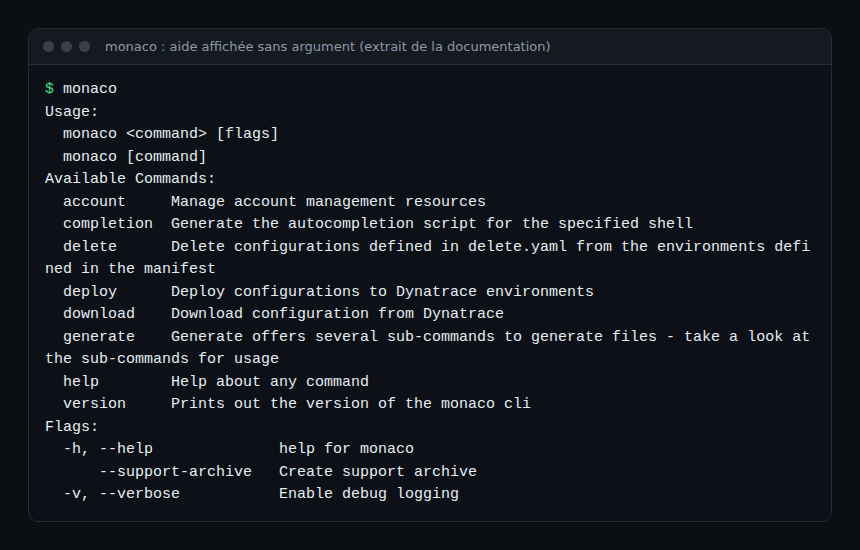
يفعّل الخيار -v سجلات التصحيح، وهي مفيدة لفهم سبب الفشل.
البيان: أين ننشر
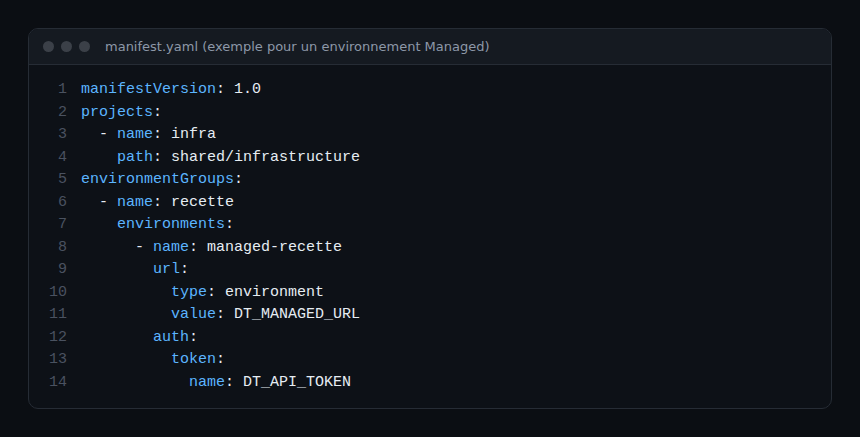
البيان ملف YAML يصف المشاريع المراد نشرها والبيئات المستهدفة. له ثلاثة مفاتيح في المستوى الأول: manifestVersion وprojects وenvironmentGroups. بحسب الوثائق، إصدار البيان الوحيد المدعوم هو 1.0.
projects: لكل مشروعname(دون شرطة مائلة) وpathاختياري. وبدونpathيُستخدم الاسم مسارًا. يحمّل النوعgroupingكل مجلد فرعي مشروعًا مستقلًا باسمname.subfolder.environmentGroups: تنتمي كل بيئة إلى مجموعة واحدة فقط. تتيح المجموعات استهداف عدة بيئات أو تجاوز إعداداتها دفعة واحدة، مثلًا للفصل بين بيئة الاختبار والإنتاج.- لكل بيئة
name(حر لكنه فريد) وurlوقسمauth.
عنوان URL لبيئة Managed
للحقل url مفتاحان: type وvalue. مع type: value يُكتب العنوان في الملف؛ ومع type: environment تكون القيمة اسم متغير بيئة. يختار المثال أعلاه الصيغة الثانية لأن العنوان يختلف من بيئة إلى أخرى.
في Managed، يتبع عنوان البيئة النمط https://{your-domain}/e/{environment-id}، وهو النمط الذي تستخدمه وثائق واجهة API لبيئة Managed في API Explorer. أما عناوين apps.dynatrace.com في أمثلة وثائق Monaco فتوضّح بنية الملف فقط؛ ولا تخص Managed.
رمز API ونطاقاته
لا يحتوي البيان أبدًا على سر: لا تسمح الأداة بتعريفه كنص صريح وتحمّل الرمز دائمًا من متغير بيئة. يحدد المفتاح name في auth.token هذا المتغير. وفي شيفرة Monaco، يؤدي متغير غائب أو فارغ إلى خطأ صريح عند تحميل البيان.
تذكر وثائق Managed أن رمز الوصول يتطلب على الأقل النطاق التالي للاستعلام عن المعلومات العامة للبيئة:
DataExport: الوصول إلى المشكلات وتدفق الأحداث والمقاييس والطوبولوجيا (API v1).
في معظم الحالات يلزم على الأقل النطاقات الخمسة التالية:
| النطاق | الدور |
|---|---|
DataExport |
المعلومات العامة للبيئة |
ReadConfig |
القراءة عبر واجهة API للإعداد |
WriteConfig |
الكتابة عبر واجهة API للإعداد |
settings.read |
القراءة عبر واجهة Settings API |
settings.write |
الكتابة عبر واجهة Settings API |
يتطلب كل نوع من الإعدادات نطاقاته الخاصة: راجع صفحة «Monaco API support and access permission handling» قبل توسيع الصلاحيات. يُطبَّق مبدأ الحد الأدنى من الامتيازات: يكفي رمز للقراءة لعملية التصدير في الوحدة 3، ولا يُنشأ رمز الكتابة إلا للنشر. يُولَّد رمز وصول Managed من صفحة رموز الوصول في البيئة عبر «Generate new token».
تمرين عملي
يُنفَّذ هذا التمرين على بيئة Managed للاختبار. لم تُنفَّذ الأوامر أدناه أثناء كتابة هذه الوحدة؛ لذلك لا تُعرض أي مخرجات غير تلك الواردة في الوثائق.
الخطوة 1 — تثبيت Monaco
اتبع أوامر نظامك ثم شغّل monaco version. النتيجة المتوقعة: رقم إصدار، والمساعدة التي يعرضها monaco وحده.
الخطوة 2 — إنشاء الرمز
في بيئة الاختبار، أنشئ رمزًا باسم «monaco-recette» بالنطاقات الخمسة الواردة في الجدول. احتفظ به في مدير الأسرار لديك. النتيجة المتوقعة: رمز يظهر مرة واحدة فقط، ولا يُلصق أبدًا في ملف داخل المستودع.
الخطوة 3 — تصدير المتغيرات
export DT_MANAGED_URL="https://{votre-domaine}/e/{identifiant-de-l-environnement}"
export DT_API_TOKEN="<votre-jeton>"
النتيجة المتوقعة: متغيران معرّفان في الطرفية الحالية، خارج أي ملف يتتبعه Git.
الخطوة 4 — كتابة البيان والمشروع
أنشئ manifest.yaml كما في اللقطة، إضافةً إلى المجلد shared/infrastructure. النتيجة المتوقعة: شجرة ملفات فيها بيان ومجلد مشروع.
الخطوة 5 — التحقق دون نشر فعلي
monaco deploy manifest.yaml --dry-runبحسب مساعدة الأمر، يتحقق --dry-run (أو -d) من بنية البيان والمشاريع والإعدادات، ويحلّ المعاملات وينتج قوالب JSON، دون أن يتمكن من التحقق من محتوى الحمولات. النتيجة المتوقعة: لا خطأ متعلقًا بمتغيرات البيئة. إذا حذفت DT_API_TOKEN فيجب أن يشير خطأ إلى المتغير المفقود. لم يُتحقق هنا من السلوك الدقيق مع مشروع فارغ؛ تملأ الوحدة 4 المشروع.
أفضل الممارسات
- رمز واحد لكل بيئة ولكل استخدام (قراءة، كتابة)؛ ولا سر أبدًا في البيان أو في Git.
- ابدأ ببيئة الاختبار: لا يُضاف الإنتاج إلى البيان إلا بعد التحقق.
اختبار
- أي أمر يعرض إصدار Monaco؟ أ)
monaco --aboutب)monaco versionج)monaco statusد)monaco info - أين يخزّن البيان رمز API؟ أ) كنص صريح في
auth.tokenب) فيprojectsج) على هيئة اسم متغير بيئة د) في اسم البيئة - إلى كم مجموعة يمكن أن تنتمي البيئة الواحدة؟ أ) واحدة فقط ب) اثنتين ج) إلى ما يشاء المستخدم د) لا شيء
- ماذا يفعل
--dry-runمعdeploy؟ أ) ينشر دون سجلات ب) يتحقق من البنية ويحلّ المعاملات دون التحقق من محتوى الحمولات ج) يحذف الإعدادات د) ينشئ الرمز
الإجابات
- ب) يظهر
versionفي قائمة الأوامر الواردة في المساعدة. - ج) توضح الوثائق أن
nameهو اسم المتغير وليس السر. - أ) تنتمي كل بيئة إلى مجموعة واحدة فقط.
- ب) بحسب مساعدة الأمر، لا يفحص التحقق محتوى ملفات JSON.
للمزيد
- Dynatrace Monaco: الإعداد كشيفرة
- Monaco أم Terraform لإعداد Dynatrace
- Monaco: من Managed إلى SaaS، للتحضير لما بعد ذلك
- تثبيت Monaco (وثائق Managed) ومستودع Monaco
← الوحدة 1: configuration as code في Managed · فهرس المسار · الوحدة 3: تصدير Monaco Managed →
الأسئلة الشائعة
هل يجب تثبيت Monaco على خادم Managed؟
لا. يعمل Monaco على محطة عمل أو وكيل CI ويستدعي واجهات API الخاصة بالبيئة عبر الشبكة. يكفي أن يكون عنوان البيئة قابلًا للوصول من ذلك الجهاز.
هل يمكن كتابة الرمز مباشرة في البيان؟
لا. تذكر الوثائق أن الأداة لا تسمح بتعريف هذه المعلومات الحساسة في الملف وتحمّلها دائمًا من متغيرات البيئة.
هل تنطبق الأقسام platformToken وoAuth على Managed؟
هي مخصصة لواجهات API الخاصة بالمنصة وترد في وثائق SaaS. أما وثائق Monaco الخاصة بـ Managed فتصف رمز الوصول فقط؛ ويقتصر هذا المسار عليه.
تم تثبيت Monaco، ويحدد البيان البيئة، ويصل الرمز عبر متغير بيئة. تستخدم الوحدة التالية monaco download لتصدير الإعداد الحالي وقراءة البنية الناتجة.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. لا يحل هذا المسار محل دورات Dynatrace University وشهاداتها الرسمية. Dynatrace علامة تجارية لشركة Dynatrace LLC. تحقق من الوظائف في الوثائق الرسمية لإصدارك.