ظهر يوم الخميس، قبيل انتهاء الدوام، يراجع مهندس من فريق المدفوعات قائمة المراقبات في البيئة المشتركة (tenant)، فيجد سيناريو لتسجيل الدخول يبدو له مهجورًا فيحذفه. لكنه يخص فريق الكتالوج. وفي صباح الأحد يظهر في مؤشر التوافر (SLI) لدى الكتالوج فراغ لا يفسّره أحد. التحكم في الوصول إلى المراقبة الاصطناعية في Dynatrace وُجد لمنع هذا الموقف: كل فريق يرى ما يخصه فقط ويعدّله، وإن كانت البيئة واحدة. أعتمد هنا على صفحة «Access control» في وثائق Synthetic الموسومة «Latest Dynatrace» (أي SaaS)، وقد اطلعت عليها في 8 نوفمبر 2026.
تنبيه منهجي: لم أُعد تطبيق هذه الإعدادات على بيئة فعلية. السياستان المعروضتان أدناه هما سياستا الوثائق كما وردتا. أما Dynatrace Managed فلا أقول عنه شيئًا، لأن الصفحة لا تذكره.
الفخ: الأذونات الكلاسيكية تفتح كل شيء
قبل كتابة أي سياسة، يجب فهم سبب إخفاق العزل في كثير من الأحيان. هناك نظامان للأذونات يعملان معًا. الأول هو الأذونات الكلاسيكية («View environment» و«Manage monitoring settings»): تسري على البيئة كلها ولا يحدّها سياق الأمان. والثاني هو أذونات منصة Synthetic التي تُمنح بسياسات IAM، وهي وحدها التي تقبل شرطًا على السياق. والنتيجة العملية أن إذنًا كلاسيكيًا واحدًا منسيًا في ملف مستخدم يُبطل العمل كله. وللمقارنة بين النظامين راجع Grail مقابل الأذونات الكلاسيكية.
ما تحتاج إليه قبل البدء:
- بيئة Latest Dynatrace، وصلاحية مسؤول على الحساب (Account Management > Identity & access management > Policies).
- مجموعة مستخدمين لكل فريق.
- إن كنت تشغّل مراقبات من مواقع خاصة: ActiveGate بالإصدار 1.331 أو أحدث. دونه لا تحمل مقاييس التنفيذ وأحداثه سياق المراقب، فلا تستطيع سياسة مقيّدة أن تمنح الوصول إلى هذه البيانات.
التحكم في الوصول إلى المراقبة الاصطناعية في Dynatrace: ثلاثة عناصر
تقوم الآلية على ثلاثة عناصر.
- سياق الأمان (security context): علامة توضع على المراقب، ويحمل المراقب الواحد حتى عشر علامات. تعدّه الوثائق خلفًا لمناطق الإدارة (management zones) في Dynatrace Classic، مع فرق جوهري: لم تعد الكيانات تُرتَّب في مناطق، بل تُوسَم المراقبات وتُقيَّد الأذونات بالوسم. وللخلفية التاريخية راجع management zones.
- سياسة IAM: تحدد من يملك أي إذن، بسطر واحد من الصيغة
ALLOW permissions WHERE conditions;. قد يسري الإذن على كل شيء، أو على المراقبات التي يوجد أحد سياقاتها على الأقل في قائمة الشرط. فيرى مستخدمان يملكان الإذن نفسهsynthetic:monitors:readقائمتين مختلفتين. - الأذونات:
synthetic:monitors:readوwriteوexecuteللإعداد والتشغيل عند الطلب؛storage:metrics:readوstorage:events:readوstorage:user.events:readلنتائج Grail؛ وstorage:smartscape:readكي يعرض تطبيق Synthetic قائمة المراقبات.
تطبيق العزل فريقًا فريقًا
التسمية أولًا ثم الوسم
اختر قيمًا قصيرة لا تتغير؛ تستخدم الوثائق team-a وteam-b. وثمة قاعدة قد تفاجئك عند الإنشاء: المستخدم المقيّد بسياق ملزم بإسناد سياق واحد على الأقل يملك الوصول إليه، وإلا رُفض المراقب. ولا يضع هذه القيم أو يغيّرها إلا من يملك أذونات المنصة.
هل أُنشئت بيئتك قبل يناير 2026؟ تصف الصفحة نسخة وحيدة جرت عند نشر الإصدار 1.343: تحولت مناطق الإدارة في كل مراقب إلى سياقات بالاسم نفسه. إنها لقطة لمرة واحدة وليست مزامنة مستمرة، فالمناطق التي تُنشأ لاحقًا لا تنتقل، ولا يتفعّل شيء من تلقاء نفسه.
يبقى سؤال الواجهة: أين تُكتب القيمة على المراقب؟ الصفحة التي قرأتها لا تجيب، وهذه نقطة لم أتحقق منها ولن أخمّنها. ارجع إلى وثائق تطبيق Synthetic أو واجهته البرمجية (API).
سياسة لكل فريق، وصنفان من الأذونات
النموذج الموصى به سياسة واحدة لكل فريق، تقيّد أذونات Synthetic كلها بقيمة الفريق وتضيف قراءات البيانات المقابلة. وهذا مثال الصفحة للفريق team-a.
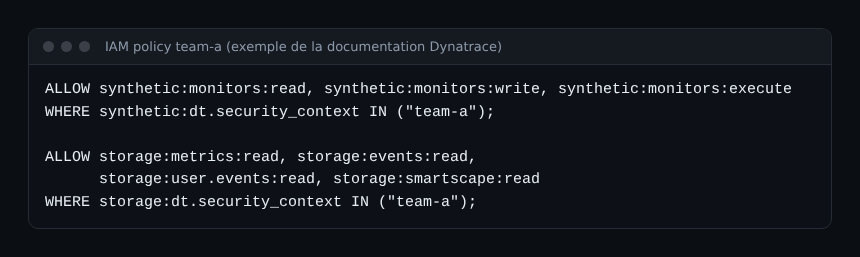
لاحظ أن في السياسة كتلتين. الأولى تحصر الإعداد بـ synthetic:dt.security_context، والثانية تحصر البيانات بـ storage:dt.security_context. إن نسيت الثانية رأى الفريق مراقباته لكن صفحات النتائج تظهر فارغة. وللفريق team-b انسخ السياسة وغيّر القيمة.
الربط ثم التضييق
أنشئ السياسات في Policies واربط كل واحدة بمجموعة فريقها. وتؤكد الصفحة على منح القدر اللازم فقط: من يكتفي بالاطلاع لا يحتاج إلى write ولا إلى execute.
وأخيرًا، الأذونات الأساسية. السياسات الافتراضية (Admin User وPro User وStandard User) لا تتضمن أي قراءة لبيانات Grail، وتذكر الوثائق سياسات بيانات يمكن إضافتها، مثل Storage Default Monitoring Read. وهي واسعة: فإن كان هدفك العزل فاكتفِ بالقراءات المشروطة أعلاه، ولا تضف قراءة بلا شرط لمجرد الراحة.
حين يتشارك RUM وSynthetic الإذن نفسه
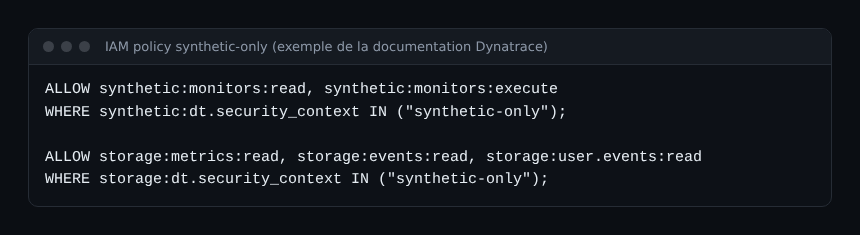
تفصيل قد يكلّف غاليًا: الإذن storage:user.events:read يشمل أيضًا أحداث المستخدمين في RUM. فإن مُنح بلا شرط انفتحت بيانات Synthetic وبيانات الزوار الحقيقيين معًا. وبحسب الوثائق تتلقى الأحداث الصادرة عن المراقبات سياق الأمان، فيطالها الشرط storage:dt.security_context، بينما تبقى أحداث جلسات RUM، التي لا سياق Synthetic لها، خارج النطاق. وتقترح الصفحة سياسة «synthetic-only»:
وإن كانت المشكلة أن جلساتك ناقصة في RUM، فهذه مسألة أخرى عالجتها المقالة جلسات Synthetic الغائبة عن RUM.
اختبار القبول: مستخدمان وأربعة فحوص
لا تعدّ الأمر منتهيًا لمجرد أن السياسة تبدو سليمة. أنشئ حسابين تجريبيين، واحدًا في team-a وآخر في team-b، لا يملك كل منهما سوى سياسة فريقه، ثم نفّذ ما يلي:
- الظهور: يرى A في Synthetic مراقبات
team-aفقط، ويرى B مراقباته وحدها. - الإنشاء: ينشئ A مراقبًا بالسياق
team-aفينجح. وبلا سياق متاح له تذكر الصفحة أن الإنشاء يُرفض. - النتائج: يفتح A عمليات تنفيذ مراقب من فريقه. إن ظهرت القائمة دون النتائج فافحص قراءات
storage:*، ثم إصدار ActiveGate إن كان الموقع خاصًا. - بقايا الأذونات الكلاسيكية: اسحب كل إذن كلاسيكي من الحسابين. فإن بقي لأحدهما إذن منها رأى البيئة كلها.
هذا السلوك المتوقع هو ما تصفه الوثائق، وليس نتيجة قياسات أجريتها.
ما لا يغطيه العزل
- المواقع الخاصة: تتطلب علامة «Private locations» الإذنين
storage:smartscape:readوstorage:metrics:readبلا شرط سياق، إضافة إلى أذونات الموقع المناسبة. وهذه الأذونات تسري على البيئة كلها. - DENY المشروط: غير مدعوم على إذن جدول في Grail ويُعامَل كأنه
DENYبلا شرط (صفحة صيغة السياسات). اعزل بعباراتALLOWمشروطة. - واجهة Early Adopter: نقاط الدخول في واجهة منصة Synthetic البرمجية بهذا المستوى من النضج بحسب الصفحة، فقد تتغير.
- مناطق الإدارة: تعتمد قائمة المراقبات على عقد Smartscape التي لا تتوافق معها، فلا تقيّدها الأذونات القديمة المبنية على المناطق.
- المراقبات القديمة: المستخدم المقيّد بمنطقة في الأذونات الكلاسيكية يستطيع إنشاء مراقبات في Synthetic Classic، لكن Latest Dynatrace لا يعرضها.
ممارسات مقترحة
- استخدم الاسم نفسه لسياق الفريق وسياسته، ليسهل التدقيق بنظرة واحدة.
- لا تمنح أي إذن كلاسيكي لمن تريد عزلهم.
- تحقق بحسابين حقيقيين قبل سحب الأذونات القديمة.
- انقل الأتمتة من الرموز الكلاسيكية إلى عملاء OAuth كما تنصح الصفحة (وحدة OAuth في دورة Monaco SaaS).
- ضع سقفًا للأذونات بحدود السياسات (policy boundaries) للحد من رفع الامتيازات.
ولتصميم المراقبات نفسها راجع المراقبة الاصطناعية بـ HTTP والمتصفح.
الأسئلة الشائعة
هل ينطبق هذا التحكم على Dynatrace Managed؟
الصفحة التي قرأتها موسومة «Latest Dynatrace». لم أتحقق من شيء في Managed ولا أجزم بشيء.
هل يمكن حصر الأذونات الكلاسيكية بمراقب معيّن؟
لا. تظل تشمل البيئة كلها ولا يقيّدها سياق الأمان. ولتخصيص مراقبات لفريق ما لا بد من سياسات IAM مقيّدة بالسياق.
كم سياق أمان يمكن أن يحمله المراقب؟
عشرة كحد أقصى. ويسري الإذن المقيّد متى حمل المراقب قيمة واحدة على الأقل من القيم المذكورة في الشرط.
الخلاصة
نعود إلى ظهر ذلك الخميس: بقيمة سياق لكل فريق، وسياسة تحصر الإعداد والبيانات معًا، واختبار بحسابين، يصبح الحذف الخاطئ مستحيلًا. ويبقى العدو الأول هو الإذن الكلاسيكي المنسي الذي يعيد فتح البيئة. وللاطلاع على قواعد الشروط بدقة، المرجع هو صفحة صيغة السياسات.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. تعود العلامات الأخرى المذكورة إلى أصحابها. تتغير الأدوات بسرعة: تحقق دائمًا من الأذونات والصيغة في الوثائق الرسمية الخاصة بإصدارك قبل تطبيقها في الإنتاج.