agentgateway pasarela MCP: el repositorio agentgateway/agentgateway se presenta como un proxy «agéntico» de nueva generación para agentes de IA y servidores MCP. Escrito en Rust, se coloca entre un agente (Claude Code, Cursor, un servicio propio) y las herramientas a las que llama, para federarlas, autenticarlas, filtrar lo que se expone y trazar cada llamada a una herramienta con OpenTelemetry. La página del repositorio muestra unas 5800 estrellas y 1000 forks el 30 de octubre de 2026, con licencia Apache 2.0.
Para un SRE o un equipo de plataforma, la pregunta no es «¿hace falta otro proxy?» sino «¿dónde colocar el punto de control cuando diez agentes llaman a treinta servidores MCP?». Un agente que recibe la lista completa de herramientas de un servidor puede llamar a cualquiera; una pasarela que filtra esa lista por identidad, registra los argumentos y exporta un span por cada tools/call devuelve esas llamadas al perímetro habitual de la observabilidad y la seguridad.
Una precisión de honestidad: span.observer no ha desplegado agentgateway. Los comandos, extractos y capturas proceden del README, de la carpeta examples/ del repositorio y de la documentación de agentgateway.dev.
agentgateway pasarela MCP: qué dice el repositorio
- Proyecto y gobernanza: el README indica que agentgateway es un proyecto de la Linux Foundation. El blog del proyecto fecha la donación por parte de Solo.io a la Linux Foundation el 25 de agosto de 2025, y la página de inicio de la documentación precisa que el proyecto fue aceptado como proyecto de la Agentic AI Foundation (AAIF) en 2026. No hemos encontrado ninguna mención a la CNCF: no lo presentes como un proyecto CNCF.
- Licencia y lenguaje: Apache 2.0, verificada en el archivo LICENSE el 30 de octubre de 2026. El repositorio es un workspace de Cargo (Rust, edición 2024); la salida de
agentgateway --versiondocumentada para la 1.7.0 indicarust_version1.89.0 y un targetx86_64-unknown-linux-musl. - Versión: la página de releases muestra v1.7.0 como última versión, publicada el 27 de octubre de 2026, tras la v1.6.0 del 2 de octubre. El blog del proyecto sitúa la 1.0.0 en marzo de 2026: el ritmo es mensual, con cambios incompatibles documentados en cada versión menor.
- Alcance: el README describe tres roles, pasarela LLM (API compatible con OpenAI, presupuestos, guardrails), pasarela MCP (federación de herramientas, transportes stdio, HTTP, SSE y Streamable HTTP, OpenAPI expuesto como herramientas, OAuth) y pasarela A2A. Este artículo se limita al rol MCP, con la autenticación, la autorización CEL y la telemetría.
- Modos de despliegue: un binario autónomo gobernado por un archivo YAML, o un controlador de Kubernetes que implementa la Gateway API. La release 1.7.0 publica la imagen
cr.agentgateway.dev/agentgateway:v1.7.0, la del controlador y tres charts de Helm.
Recorrido por la configuración
Un archivo de configuración de agentgateway es corto. El ejemplo mcp-authorization del repositorio cabe en treinta líneas y muestra la cadena completa: un puerto de escucha, una política jwtAuth que valida los tokens de los clientes, reglas mcpAuthorization escritas en CEL y un destino MCP por HTTP.
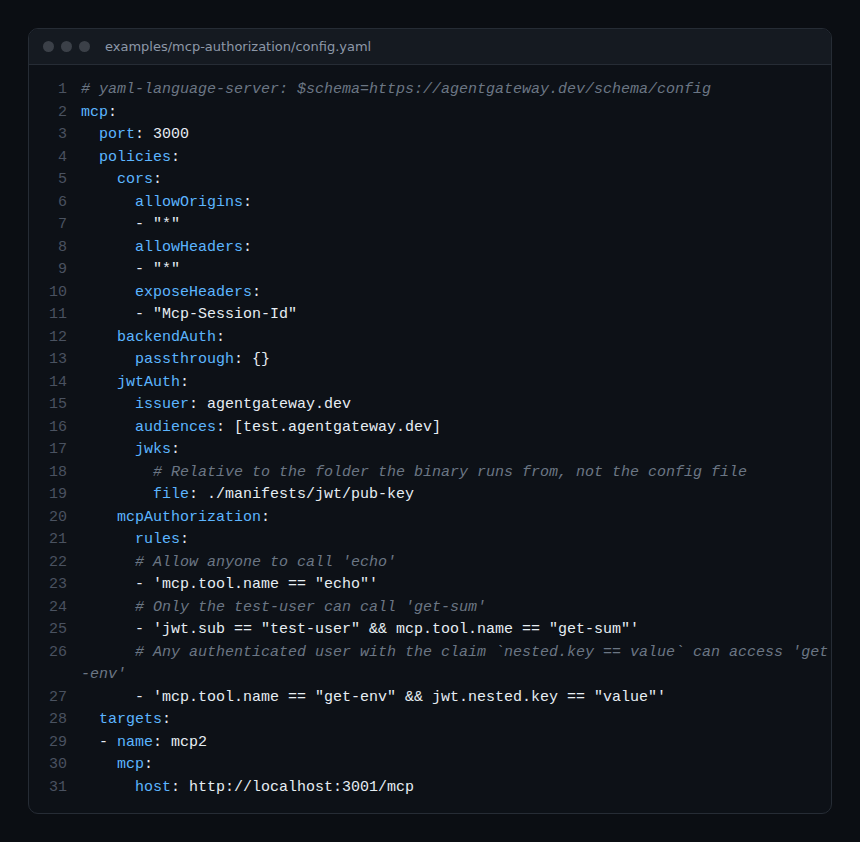
Tres puntos que leer en este archivo:
jwtAuthdeclara el emisor, las audiencias y la ubicación de las claves públicas; el README advierte de que las claves y tokens incluidos enmanifests/jwt/sirven únicamente para la demostración.mcpAuthorization.rulescontiene expresiones CEL evaluadas sobre la llamada MCP, no sobre la petición HTTP:mcp.tool.name == "echo"autoriza a todo el mundo,jwt.sub == "test-user" && mcp.tool.name == "get-sum"reserva una herramienta a un usuario, y una tercera regla se apoya en un claim anidado. Según la documentación, una herramienta no autorizada desaparece de la respuestatools/listy su llamada directa se rechaza.- Los destinos aceptan
stdio(la pasarela lanza el comando) omcpcon unhostHTTP. Ambas formas se mezclan en una misma lista.
Con varios destinos, la pasarela agrega los servidores en un único endpoint MCP y antepone a cada herramienta el nombre de su destino para evitar colisiones. El ejemplo mcp-multiplex expone así los servidores time y everything:
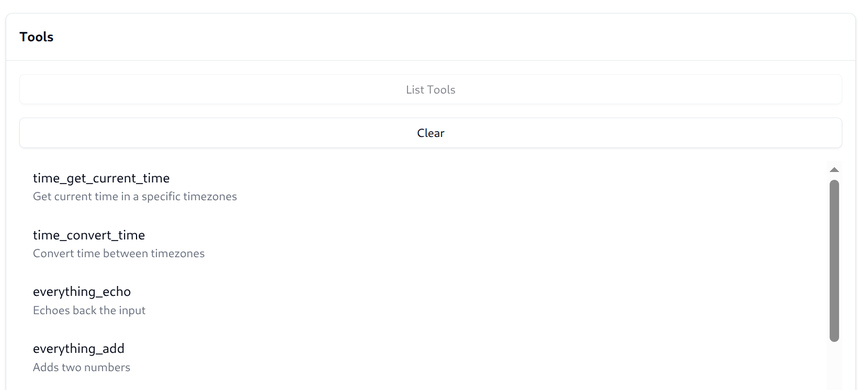
El mismo README señala una trampa concreta: si un destino falla al arrancar, el initialize de todo el backend multiplexado falla. Un servidor MCP roto corta por tanto el acceso a todos los demás, lo que aboga por una alerta sobre la disponibilidad de cada destino.
Instalación paso a paso (modo autónomo)
Paso 1 — Instalar el binario
La documentación propone un script de instalación, con una opción de versión fijada que recomendamos para cualquier uso más allá de la prueba:
curl -sL https://agentgateway.dev/install | bash -s -- --version v1.7.0
agentgateway --version
El binario se coloca en /usr/local/bin/agentgateway. Existen builds nightly para Linux (x86 y ARM), macOS y Windows, en versión 0.0.0-alpha.<commit>: resérvalos para pruebas.
Paso 2 — Arrancar un servidor MCP de prueba
PORT=3005 npx -y @modelcontextprotocol/server-everything streamableHttpPaso 3 — Escribir la configuración
El quickstart MCP de la documentación sirve también la interfaz web en el mismo puerto:
# yaml-language-server: $schema=https://agentgateway.dev/schema/config
gateways:
  default:
    port: 4000
mcp:
  targets:
  - name: server-everything
    mcp:
      host: http://localhost:3005/mcp
ui: {}
agentgateway -f config.yaml
# info app serving UI at http://localhost:4000/uiPaso 4 — Comprobar con un cliente MCP
La interfaz ofrece un «Tool Playground». En línea de comandos, el quickstart encadena initialize, tools/list y después tools/call en JSON-RPC sobre http://localhost:4000/mcp, con la cabecera mcp-session-id devuelta en la inicialización. La respuesta esperada a un echo es Echo: <tu mensaje>.
Observar las llamadas a herramientas: métricas, logs, trazas
Este es el núcleo del interés para un SRE: según la documentación «MCP observability», la pasarela produce las tres señales sin instrumentación ni del lado del agente ni del lado del servidor MCP.
Métricas. El endpoint de Prometheus escucha en localhost:15020/metrics. La referencia lista agentgateway_mcp_requests_total, un contador etiquetado por server, method (tools/call, tools/list), resource y resource_type. Los contadores solo aparecen tras la primera petición. El README del ejemplo mcp-telemetry muestra una salida más antigua con tool_calls_total: comprueba los nombres en tu versión antes de escribir una alerta.
Logs. Cada petición produce una línea estructurada con mcp.method.name, mcp.target, mcp.session.id, gen_ai.tool.name, trace.id y span.id. Una política accessLog puede añadir los argumentos y el resultado de una llamada:
frontendPolicies:
  accessLog:
    filter: 'mcp.methodName == "tools/call"'
    add:
      tool_args: 'mcp.tool.arguments'
      tool_result: 'mcp.tool.result'
      tool_error: 'mcp.tool.error'
Las listas de herramientas se escriben completas en cada línea afectada: filtra por el método para limitar el volumen, como aconseja la documentación.
Trazas. La exportación OTLP se activa con frontendPolicies.tracing con un host (OTLP gRPC por defecto, protocol: http posible) y randomSampling (true, o una fracción como 0.1). El campo resources fija service.name, que vale agentgateway por defecto; attributes añade atributos calculados en CEL, remove los elimina y filter solo exporta los spans que cumplen una expresión. Los spans llevan mcp.method.name, mcp.target, mcp.session.id, gen_ai.tool.name y mcp.error.code en caso de fallo; el nombre del span sigue la forma <método> <destino>_<herramienta>, por ejemplo tools/call everything_echo.
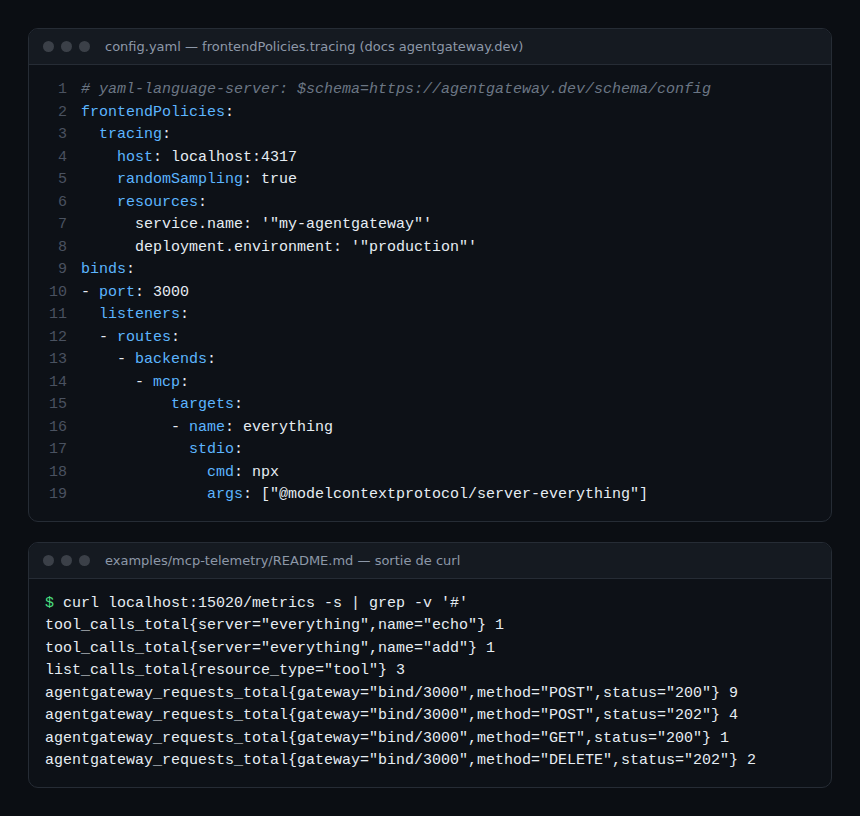
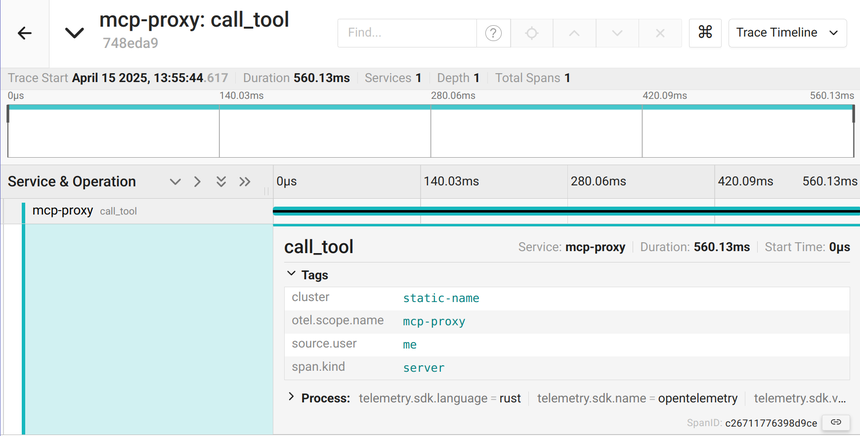
El ejemplo mcp-telemetry del repositorio incluye un docker-compose.yaml con un Collector de OpenTelemetry (receiver OTLP gRPC en el 4317) y un Jaeger; su captura muestra un span call_tool de 560 ms del lado del servidor.
¿Y Dynatrace?
El proyecto no documenta ninguna integración con Dynatrace; no afirmamos nada más allá de lo que permite OTLP. Del lado de agentgateway, la exportación es OTLP gRPC por defecto, con cabeceras personalizables mediante policies.requestHeaderModifier.set. Del lado de Dynatrace, la documentación de exportación OTLP precisa que gRPC no se acepta: la API espera OTLP/HTTP en /api/v2/otlp (SaaS: https://{id}.live.dynatrace.com/api/v2/otlp; Managed: a través de un Environment ActiveGate en el puerto 9999) y recomienda un Collector para convertir gRPC en HTTP. El camino más seguro es por tanto agentgateway → Collector (receiver OTLP gRPC, exporter otlphttp) → Dynatrace; consulta los componentes del Collector Contrib. En SaaS, los atributos gen_ai.tool.name y mcp.target se consultan en DQL sobre los spans; en Managed, las trazas llegan a Distributed traces sin DQL ni Grail. Para continuar el análisis, medir el coste de un agente de IA con OpenTelemetry y detectar el envenenamiento de herramientas MCP parten de los mismos atributos.
Límites y puntos abiertos
- La 1.7.0 introduce un cambio incompatible: el modo autónomo cifra siempre los identificadores de sesión MCP; las sesiones abiertas antes de la actualización se rechazan, salvo que configures
config.session.key: disabled. Planifica la actualización fuera de las horas punta. - Las reglas de autorización y los guardrails CEL (
mcpGuardrails, procesadoreskind: expressionconrejectotransform) son potentes pero viven en un archivo YAML: sin revisión y sin pruebas (el proyecto ofrece un «CEL playground» en la interfaz), un error en una expresión rechaza o deja pasar más de lo previsto. - El detalle operativo está disperso entre la documentación, los README de los ejemplos y las notas de versión, que no siempre nombran las métricas de la misma forma.
- El quickstart deja la interfaz web sin autenticación en el puerto del gateway: no lo reproduzcas en una red compartida. La documentación tiene una sección dedicada a proteger la interfaz.
- Como toda pasarela, agentgateway se convierte en un punto único de paso: su indisponibilidad corta todas las herramientas de todos los agentes.
Buenas prácticas
- Fija la versión del binario o de la imagen y relee la sección «breaking changes» de cada release antes de actualizar.
- Escribe las reglas
mcpAuthorizationcomo lista blanca por herramienta y por identidad; la ausencia de una herramienta entools/listes tu primera línea de defensa. - Exporta las trazas a un Collector: ganas la conversión gRPC → HTTP, el batching y un punto de redacción para
mcp.tool.argumentssi los registras. - Alerta sobre
agentgateway_mcp_requests_totalporserver: un destinostdioque ya no arranca se ve ahí primero. - Combina la pasarela con un runtime aislado para el propio agente: agent-sandbox delimita el pod del agente, agentgateway delimita sus salidas; los guardrails de los agentes de IA en producción cubren el contenido. Para exponer un entorno Dynatrace a un agente, el servidor MCP de Dynatrace es un candidato natural para colocar detrás de la pasarela.
Preguntas frecuentes
¿agentgateway sustituye la autenticación de los servidores MCP?
La centraliza del lado del cliente: jwtAuth, claves de API u OIDC autentican al agente, y backendAuth describe cómo se autentica la pasarela ante cada destino (passthrough, token, intercambio de tokens).
¿Qué señales de OpenTelemetry emite la pasarela por cada llamada a una herramienta?
Un span por petición MCP con mcp.method.name, mcp.target, mcp.session.id y gen_ai.tool.name, una línea de log estructurada con los mismos campos más trace.id, y el contador agentgateway_mcp_requests_total en :15020/metrics.
¿Se pueden enviar estas trazas a Dynatrace?
Sí, por OTLP, pero no directamente en gRPC: la API de Dynatrace solo acepta OTLP/HTTP en /api/v2/otlp. Pasa por un Collector de OpenTelemetry, o configura protocol: http y la cabecera de autorización requerida; no hemos probado esta segunda vía.
Conclusión
agentgateway aporta a los equipos que ejecutan agentes de IA lo que una API gateway aportó a los microservicios: un punto único donde se decide quién llama a qué, y donde cada llamada deja un span, una línea de log y un contador. El proyecto es joven, su ritmo de releases es intenso y sus cambios incompatibles son reales, pero la documentación de la telemetría está al nivel que se espera de un componente de infraestructura. Fuentes: repositorio agentgateway/agentgateway, documentación MCP observability y exportación OTLP a Dynatrace.
span.observer es un blog independiente de la comunidad, no afiliado a Dynatrace LLC ni a los proyectos citados. Dynatrace es una marca de Dynatrace LLC. Las marcas citadas pertenecen a sus propietarios. Las herramientas evolucionan rápido: comprueba siempre los comandos y opciones en su documentación oficial.