agentgateway بوابة MCP: يقدّم مستودع agentgateway/agentgateway نفسه على أنه وكيل عكسي (proxy) «وكالي» من الجيل الجديد لوكلاء الذكاء الاصطناعي وخوادم MCP. مكتوب بلغة Rust، ويقف بين الوكيل (Claude Code أو Cursor أو خدمة داخلية) والأدوات التي يستدعيها، لتوحيدها والمصادقة عليها وتصفية ما يُعرض منها وتتبّع كل استدعاء أداة عبر OpenTelemetry. تعرض صفحة المستودع نحو 5800 نجمة و1000 فرع (fork) في 30 أكتوبر 2026، بترخيص Apache 2.0.
بالنسبة لمهندس SRE أو فريق المنصة، السؤال ليس «هل نحتاج إلى proxy إضافي؟» بل «أين نضع نقطة التحكم عندما يستدعي عشرة وكلاء ثلاثين خادم MCP؟». الوكيل الذي يتلقى القائمة الكاملة لأدوات خادم ما يستطيع استدعاء أي منها؛ أما البوابة التي تصفّي هذه القائمة حسب الهوية وتسجّل الوسائط وتصدّر span لكل tools/call فتعيد هذه الاستدعاءات إلى النطاق المعتاد لقابلية الملاحظة والأمان.
توضيح للأمانة: لم تنشر span.observer أداة agentgateway. الأوامر والمقاطع واللقطات مأخوذة من README ومن مجلد examples/ في المستودع ومن وثائق agentgateway.dev.
agentgateway بوابة MCP: ماذا يقول المستودع
- المشروع والحوكمة: يشير README إلى أن agentgateway مشروع تابع لمؤسسة Linux Foundation. وتؤرّخ مدونة المشروع تبرّع Solo.io به إلى Linux Foundation في 25 أغسطس 2025، وتوضح الصفحة الرئيسية للوثائق أن المشروع قُبل مشروعًا في Agentic AI Foundation (AAIF) عام 2026. لم نجد أي ذكر لـ CNCF: لا تقدّمه على أنه مشروع CNCF.
- الترخيص واللغة: Apache 2.0، تم التحقق منه في ملف LICENSE في 30 أكتوبر 2026. المستودع هو workspace لأداة Cargo (Rust، إصدار 2024)؛ ويشير خرج
agentgateway --versionالموثّق للإصدار 1.7.0 إلىrust_version1.89.0 وهدف بناءx86_64-unknown-linux-musl. - الإصدار: تعرض صفحة الإصدارات v1.7.0 بوصفه الإصدار الأخير، صدر في 27 أكتوبر 2026، بعد v1.6.0 في 2 أكتوبر. وتضع مدونة المشروع الإصدار 1.0.0 في مارس 2026: الوتيرة شهرية، مع تغييرات كاسرة (breaking changes) موثّقة في كل إصدار فرعي.
- النطاق: يصف README ثلاثة أدوار: بوابة LLM (واجهة API متوافقة مع OpenAI، وميزانيات، وحواجز حماية)، وبوابة MCP (توحيد الأدوات، ووسائل النقل stdio وHTTP وSSE وStreamable HTTP، وعرض OpenAPI كأدوات، وOAuth)، وبوابة A2A. يقتصر هذا المقال على دور MCP، مع المصادقة والتفويض عبر CEL والقياس عن بُعد (telemetry).
- أنماط النشر: ملف تنفيذي مستقل يُضبط بملف YAML، أو متحكم (controller) في Kubernetes ينفّذ Gateway API. ينشر الإصدار 1.7.0 الصورة
cr.agentgateway.dev/agentgateway:v1.7.0وصورة المتحكم وثلاثة Helm charts.
جولة في ملف الضبط
ملف ضبط agentgateway قصير. يتسع مثال mcp-authorization في المستودع لثلاثين سطرًا ويعرض السلسلة كاملة: منفذ استماع، وسياسة jwtAuth تتحقق من رموز العملاء المميّزة، وقواعد mcpAuthorization مكتوبة بلغة CEL، وهدف MCP عبر HTTP.
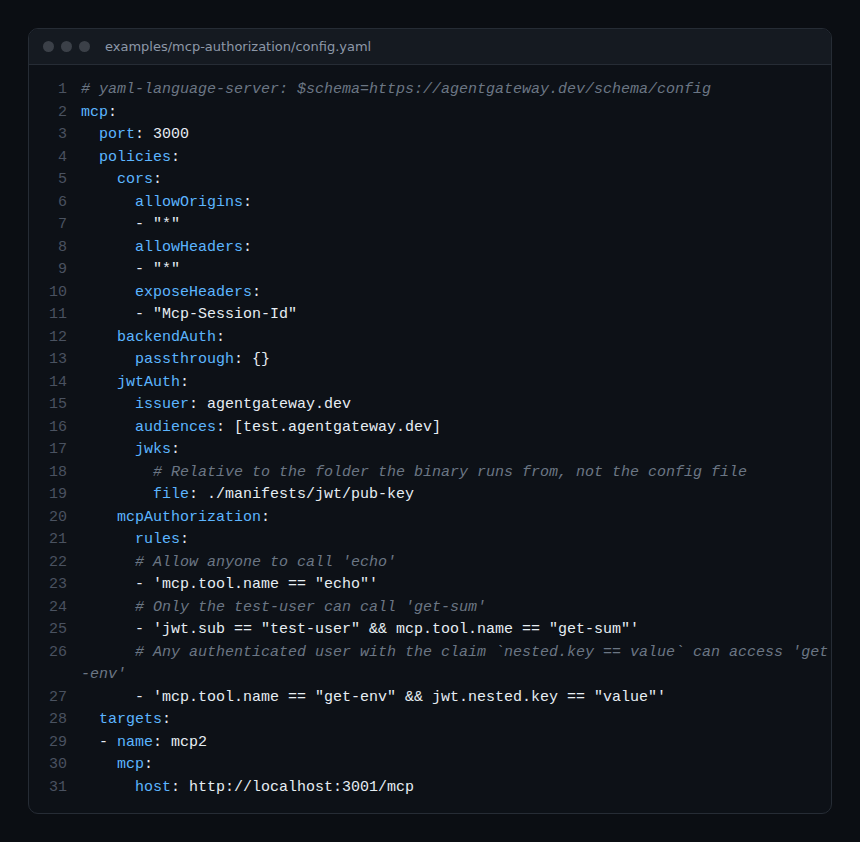
ثلاث نقاط تستحق القراءة في هذا الملف:
- تعلن
jwtAuthالجهة المُصدِرة والجماهير (audiences) وموقع المفاتيح العامة؛ ويحذّر README من أن المفاتيح والرموز المميّزة المتوفرة فيmanifests/jwt/مخصصة للعرض التوضيحي فقط. - تحتوي
mcpAuthorization.rulesعلى تعبيرات CEL تُقيَّم على استدعاء MCP لا على طلب HTTP:mcp.tool.name == "echo"يسمح للجميع، وjwt.sub == "test-user" && mcp.tool.name == "get-sum"يحصر أداة في مستخدم واحد، وتعتمد قاعدة ثالثة على claim متداخلة. ووفق الوثائق، تختفي الأداة غير المصرّح بها من استجابةtools/listويُرفض استدعاؤها المباشر. - تقبل الأهداف
stdio(تشغّل البوابة الأمر بنفسها) أوmcpمعhostعبر HTTP. ويمكن خلط الشكلين في القائمة نفسها.
مع عدة أهداف، تجمّع البوابة الخوادم في نقطة نهاية MCP واحدة وتسبق اسم كل أداة باسم هدفها لتجنّب التعارض. وهكذا يعرض مثال mcp-multiplex خادمي time وeverything:
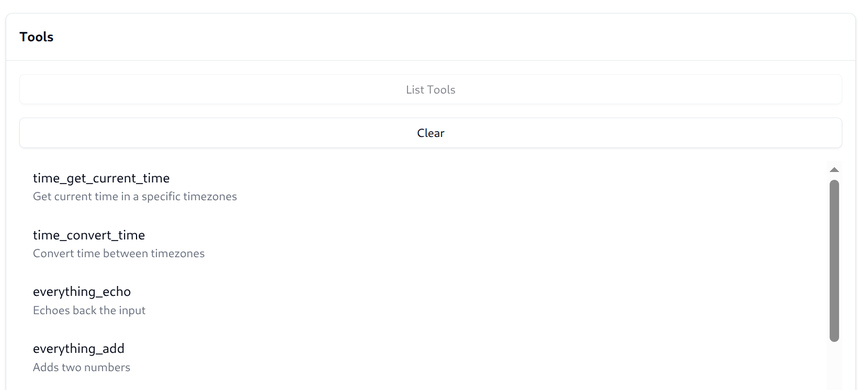
ويشير README نفسه إلى فخ ملموس: إذا فشل هدف عند بدء التشغيل، يفشل initialize للواجهة الخلفية المجمّعة كلها. فخادم MCP معطّل يقطع الوصول إلى جميع الخوادم الأخرى، وهو ما يدعو إلى تنبيه على توفّر كل هدف.
التثبيت خطوة بخطوة (النمط المستقل)
الخطوة 1 — تثبيت الملف التنفيذي
تقترح الوثائق سكربت تثبيت، مع خيار تثبيت الإصدار الذي ننصح به لأي استخدام يتجاوز التجربة:
curl -sL https://agentgateway.dev/install | bash -s -- --version v1.7.0
agentgateway --version
يوضع الملف التنفيذي في /usr/local/bin/agentgateway. وتتوفر بنى ليلية (nightly) لأنظمة Linux (x86 وARM) وmacOS وWindows بالإصدار 0.0.0-alpha.<commit>: اقصرها على الاختبارات.
الخطوة 2 — تشغيل خادم MCP تجريبي
PORT=3005 npx -y @modelcontextprotocol/server-everything streamableHttpالخطوة 3 — كتابة ملف الضبط
يقدّم دليل البدء السريع لـ MCP في الوثائق واجهة الويب أيضًا على المنفذ نفسه:
# yaml-language-server: $schema=https://agentgateway.dev/schema/config
gateways:
  default:
    port: 4000
mcp:
  targets:
  - name: server-everything
    mcp:
      host: http://localhost:3005/mcp
ui: {}
agentgateway -f config.yaml
# info app serving UI at http://localhost:4000/uiالخطوة 4 — التحقق عبر عميل MCP
توفر الواجهة «Tool Playground». ومن سطر الأوامر، يتسلسل دليل البدء السريع عبر initialize ثم tools/list ثم tools/call بصيغة JSON-RPC على http://localhost:4000/mcp، مع ترويسة mcp-session-id المعادة عند التهيئة. والاستجابة المتوقعة لأداة echo هي Echo: <رسالتك>.
مراقبة استدعاءات الأدوات: المقاييس والسجلات والتتبعات
هنا جوهر الفائدة لمهندس SRE: وفق وثائق «MCP observability»، تنتج البوابة الإشارات الثلاث من دون أي أدوات قياس من جهة الوكيل أو من جهة خادم MCP.
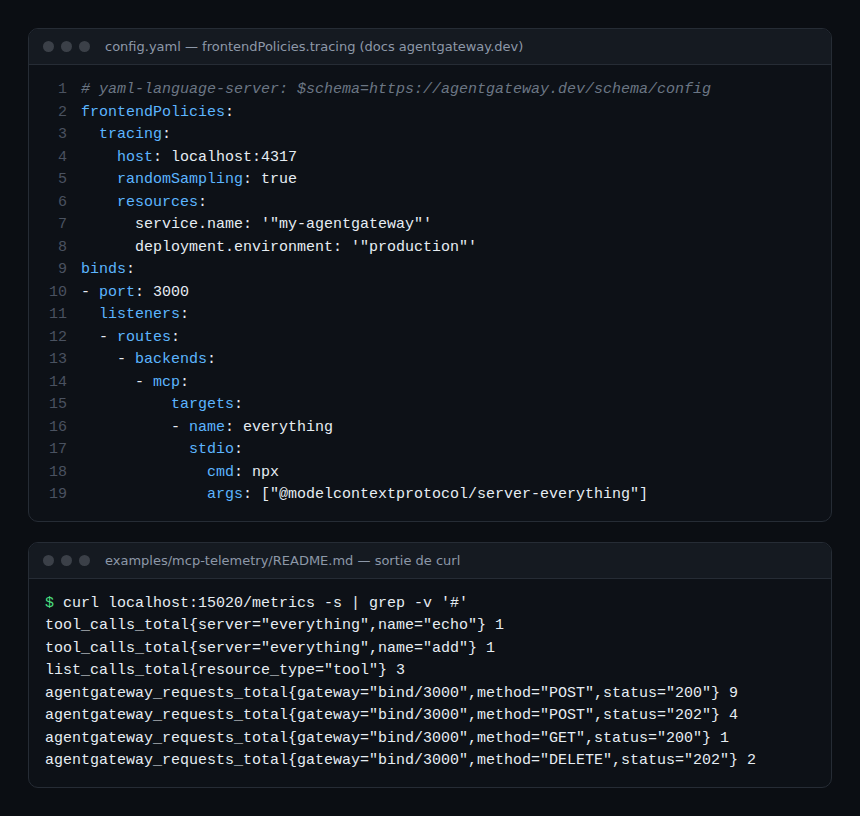
المقاييس. تستمع نقطة نهاية Prometheus على localhost:15020/metrics. ويذكر المرجع agentgateway_mcp_requests_total، وهو عدّاد موسوم بـ server وmethod (tools/call وtools/list) وresource وresource_type. لا تظهر العدّادات إلا بعد الطلب الأول. ويعرض README لمثال mcp-telemetry خرجًا أقدم يحتوي على tool_calls_total: تحقق من الأسماء في إصدارك قبل كتابة أي تنبيه.
السجلات. ينتج كل طلب سطرًا مهيكلًا يحمل mcp.method.name وmcp.target وmcp.session.id وgen_ai.tool.name وtrace.id وspan.id. ويمكن لسياسة accessLog إضافة وسائط الاستدعاء ونتيجته:
frontendPolicies:
  accessLog:
    filter: 'mcp.methodName == "tools/call"'
    add:
      tool_args: 'mcp.tool.arguments'
      tool_result: 'mcp.tool.result'
      tool_error: 'mcp.tool.error'
تُكتب قوائم الأدوات كاملة في كل سطر معني: صفِّ حسب الطريقة (method) للحد من الحجم، كما تنصح الوثائق.
التتبعات. يُفعَّل تصدير OTLP عبر frontendPolicies.tracing مع host (OTLP gRPC افتراضيًا، ويمكن protocol: http) وrandomSampling (true أو كسر مثل 0.1). يحدد الحقل resources قيمة service.name التي تساوي agentgateway افتراضيًا؛ ويضيف attributes سمات محسوبة بلغة CEL، ويزيلها remove، ولا يصدّر filter إلا spans التي تحقق تعبيرًا معيّنًا. تحمل spans السمات mcp.method.name وmcp.target وmcp.session.id وgen_ai.tool.name، وmcp.error.code عند الفشل؛ ويتبع اسم span الشكل <method> <target>_<tool>، مثل tools/call everything_echo.
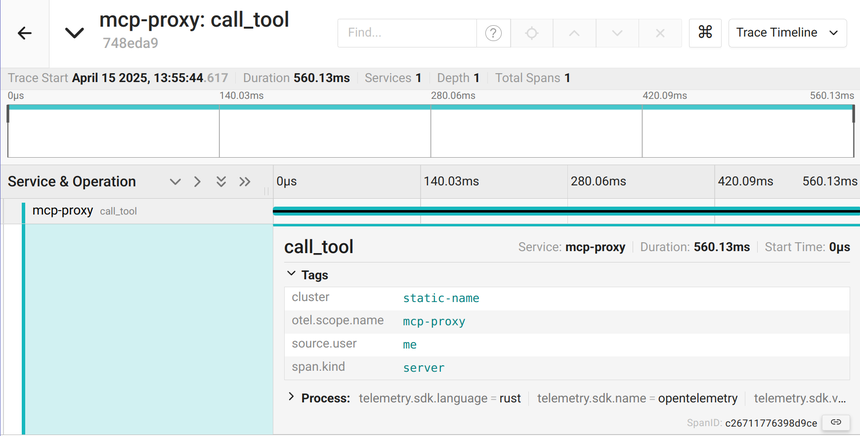
يوفر مثال mcp-telemetry في المستودع ملف docker-compose.yaml مع OpenTelemetry Collector (مستقبِل OTLP gRPC على 4317) وJaeger؛ وتعرض لقطته span من نوع call_tool بمدة 560 ms من جهة الخادم.
وماذا عن Dynatrace؟
لا يوثّق المشروع أي تكامل مع Dynatrace؛ ولا نزعم أكثر مما يتيحه OTLP. من جهة agentgateway، التصدير هو OTLP gRPC افتراضيًا، مع ترويسات قابلة للتخصيص عبر policies.requestHeaderModifier.set. ومن جهة Dynatrace، توضح وثائق تصدير OTLP أن gRPC غير مقبول: تتوقع واجهة API صيغة OTLP/HTTP على /api/v2/otlp (في SaaS: https://{id}.live.dynatrace.com/api/v2/otlp؛ وفي Managed: عبر Environment ActiveGate على المنفذ 9999) وتوصي بـ Collector لتحويل gRPC إلى HTTP. المسار الأكثر أمانًا إذن هو agentgateway ← Collector (مستقبِل OTLP gRPC، ومصدّر otlphttp) ← Dynatrace؛ راجع مكوّنات Collector Contrib. في SaaS، يمكن الاستعلام عن السمتين gen_ai.tool.name وmcp.target بلغة DQL على spans؛ وفي Managed تصل التتبعات إلى Distributed traces من دون DQL أو Grail. ولمتابعة التحليل، ينطلق قياس تكلفة وكيل ذكاء اصطناعي عبر OpenTelemetry وكشف تسميم أدوات MCP من السمات نفسها.
الحدود والنقاط المفتوحة
- يُدخل الإصدار 1.7.0 تغييرًا كاسرًا: يشفّر النمط المستقل دائمًا معرّفات جلسات MCP؛ وتُرفض الجلسات المفتوحة قبل الترقية ما لم تضبط
config.session.key: disabled. خطّط للترقية خارج أوقات الذروة. - قواعد التفويض وحواجز الحماية بلغة CEL (
mcpGuardrails، ومعالجاتkind: expressionمعrejectأوtransform) قوية لكنها تعيش في ملف YAML: من دون مراجعة واختبار (يوفر المشروع «CEL playground» في الواجهة)، قد يرفض خطأ في تعبير ما أو يسمح بأكثر مما هو متوقع. - التفاصيل التشغيلية موزعة بين الوثائق وملفات README للأمثلة وملاحظات الإصدار، التي لا تسمّي المقاييس دائمًا بالطريقة نفسها.
- يترك دليل البدء السريع واجهة الويب من دون مصادقة على منفذ البوابة: لا تكرر ذلك على شبكة مشتركة. تتضمن الوثائق قسمًا مخصصًا لتأمين الواجهة.
- ككل بوابة، يصبح agentgateway نقطة مرور وحيدة: يقطع تعطّله جميع الأدوات عن جميع الوكلاء.
أفضل الممارسات
- ثبّت إصدار الملف التنفيذي أو الصورة وأعد قراءة قسم «breaking changes» في كل إصدار قبل الترقية.
- اكتب قواعد
mcpAuthorizationكقائمة سماح لكل أداة ولكل هوية؛ فغياب أداة منtools/listهو خط دفاعك الأول. - صدّر التتبعات إلى Collector: تكسب تحويل gRPC إلى HTTP، والتجميع (batching)، ونقطة لإخفاء
mcp.tool.argumentsإذا كنت تسجّلها. - نبّه على
agentgateway_mcp_requests_totalحسبserver: الهدفstdioالذي لم يعد يبدأ يظهر هناك أولًا. - اجمع البوابة مع بيئة تشغيل معزولة للوكيل نفسه: يحيط agent-sandbox بـ pod الوكيل، ويحيط agentgateway بمخارجه؛ وتغطي حواجز حماية وكلاء الذكاء الاصطناعي في الإنتاج المحتوى. ولعرض بيئة Dynatrace على وكيل، يُعدّ خادم MCP الخاص بـ Dynatrace مرشحًا طبيعيًا للوضع خلف البوابة.
الأسئلة الشائعة
هل يحل agentgateway محل مصادقة خوادم MCP؟
بل يركّزها من جهة العميل: تصادق jwtAuth أو مفاتيح API أو OIDC على الوكيل، ويصف backendAuth كيفية مصادقة البوابة لدى كل هدف (passthrough، أو رمز مميّز، أو تبادل الرموز).
ما إشارات OpenTelemetry التي تصدرها البوابة لكل استدعاء أداة؟
span واحد لكل طلب MCP يحمل mcp.method.name وmcp.target وmcp.session.id وgen_ai.tool.name، وسطر سجل مهيكل يحمل الحقول نفسها مع trace.id، والعدّاد agentgateway_mcp_requests_total على :15020/metrics.
هل يمكن إرسال هذه التتبعات إلى Dynatrace؟
نعم عبر OTLP، لكن ليس مباشرة بـ gRPC: لا تقبل واجهة Dynatrace API إلا OTLP/HTTP على /api/v2/otlp. مرّ عبر OpenTelemetry Collector، أو اضبط protocol: http وترويسة التفويض المطلوبة؛ ولم نختبر هذا المسار الثاني.
الخلاصة
يقدّم agentgateway للفرق التي تشغّل وكلاء الذكاء الاصطناعي ما قدّمته API gateway للخدمات المصغّرة: نقطة واحدة يُقرَّر فيها من يستدعي ماذا، ويترك فيها كل استدعاء span وسطر سجل وعدّادًا. المشروع حديث، ووتيرة إصداراته سريعة، وتغييراته الكاسرة حقيقية، لكن وثائق القياس عن بُعد فيه بالمستوى المتوقع من مكوّن بنية تحتية. المصادر: مستودع agentgateway/agentgateway ووثائق MCP observability وتصدير OTLP إلى Dynatrace.
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC ولا للمشاريع المذكورة. Dynatrace علامة تجارية لشركة Dynatrace LLC. العلامات المذكورة تعود إلى مالكيها. الأدوات تتطور بسرعة: تحقق دائمًا من الأوامر والخيارات في وثائقها الرسمية.