يظهر مضيف «متجمّدًا» أو يتوقف عن إرسال البيانات، ويقود الأثر إلى مشكلة OneAgent ActiveGate المنفذ 9999: الوكيل مثبّت، لكنه لا يستطيع الوصول إلى ActiveGate الذي كان يفترض أن يمرّر حركته. في أغلب الحالات يكون السبب عاديًا (جدار الحماية، أو endpoint خاطئ، أو network zone خاطئة) ويمكن تشخيصه بعدة أوامر، بشرط اتباع ترتيب محدد.
تقترح هذه المقالة منهجًا لاستكشاف الأخطاء في ست خطوات، من جهاز الوكيل حتى أرشيف الدعم الخاص بـ ActiveGate. وهي صالحة لـ Dynatrace SaaS؛ والمنافذ والأوامر المذكورة ترد أيضًا في وثائق Managed، لكن لا تخلط بين المصدرين، وتحقق دائمًا من إصدارك. وللاطلاع على الفرق بين أنواع ActiveGate، اقرأ أولًا مقالتنا عن ActiveGate البيئة مقابل ActiveGate العنقود.
باختصار
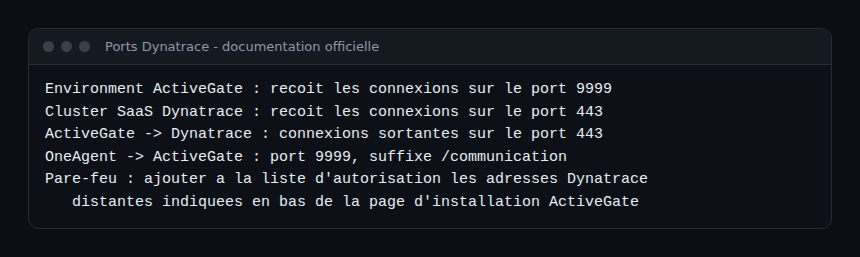
- يستقبل Environment ActiveGate الاتصالات على المنفذ 9999؛ ويستقبلها عنقود SaaS على المنفذ 443 (وثائق «Supported connectivity schemes for ActiveGates»).
- يُنشئ ActiveGate اتصالاته الصادرة الخاصة نحو Dynatrace على المنفذ 443: مساران وقاعدتان لجدار الحماية.
- عند عدم وجود ActiveGate قابل للوصول، يفضّل OneAgent الاتصال مباشرة بعنقود SaaS؛ فما يُحجب يتوقف إذن على إعدادك (network zone، الوضع الاحتياطي).
- ابدأ بالأمر
oneagentctl --get-serverعلى المضيف: سترى فورًا الـ endpoints التي يستهدفها الوكيل.
فهم المسار: OneAgent وActiveGate وDynatrace
وفق وثائق Dynatrace عن مخططات الاتصال، تفضّل وكلاء OneAgent استخدام Environment ActiveGate؛ فإذا تعذّر الوصول إلى أي منها، اتصلت مباشرة بعنقود SaaS. وتدفع network zones الوكلاء إلى تفضيل ActiveGate الموجودة في منطقتها قبل تلك الواقعة خارجها.
إذن المنفذ 9999 هو منفذ الشطر الأول من المسار، من الوكيل إلى ActiveGate. أما الشطر الثاني، من ActiveGate إلى Dynatrace، فيمر عبر 443. وهذه التفصيلة تغيّر التشخيص: قد يحجب جدار الحماية أحد الشطرين دون المساس بالآخر.
OneAgent ActiveGate المنفذ 9999: خطوات التشخيص الست
الخطوة 1: قراءة الـ endpoints التي يستهدفها الوكيل
على المضيف المعني، توجد الأداة oneagentctl افتراضيًا في /opt/dynatrace/oneagent/agent/tools (Linux، بصلاحيات root) أو في %PROGRAMFILES%\dynatrace\oneagent\agent\tools (Windows، بصلاحيات المسؤول). وبحسب الوثائق، يعرض --get-server «الـ endpoints التي يرسل OneAgent البيانات إليها». ومنذ OneAgent 1.207 تُجمع الـ endpoints ذات الأولوية نفسها بين قوسين معقوصين، وتشير نجمة إلى الـ endpoint قيد الاستخدام.
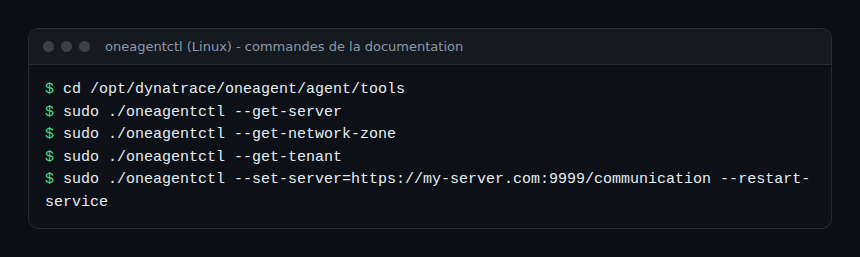
cd /opt/dynatrace/oneagent/agent/tools
sudo ./oneagentctl --get-server
sudo ./oneagentctl --get-network-zone
sudo ./oneagentctl --get-tenant
ثلاثة أسئلة: هل يظهر ActiveGate المتوقع في القائمة؟ هل رقم المنفذ صحيح؟ هل network zone الخاصة بالوكيل هي نفسها الخاصة بـ ActiveGate؟ أسماء المناطق غير حساسة لحالة الأحرف وتُخزَّن بأحرف صغيرة، مما يتجنب فرقًا زائفًا.
الخطوة 2: التحقق مما تتوقعه البيئة
تعيد واجهة النشر (deployment API) قائمة مرتبة بـ endpoints الخاصة بـ ActiveGate لمنطقة network zone (في SaaS: GET https://{id-environnement}.live.dynatrace.com/api/v1/deployment/installer/agent/connectioninfo/endpoints، مع المعامل networkZone). الاستجابة نص خام، وتُفصل ActiveGate بفاصلة منقوطة، والأعلى أولوية أولًا. يجب أن يحمل رمز API النطاق InstallerDownload. قارن هذه القائمة بقائمة الخطوة 1: إذا ثُبّت الوكيل قبل ActiveGate، فقد تكون endpoints الخاصة به قديمة.
الخطوة 3: اختبار المنفذ من مضيف الوكيل
يجب أن ينطلق الاختبار من الجهاز الذي يحمل OneAgent، لا من ActiveGate نفسه. يكفي اختبار TCP بسيط للفصل بين «الشبكة» و«التطبيق»:
nc -zv activegate.exemple.fr 9999
curl -vk --connect-timeout 5 https://activegate.exemple.fr:9999/ -o /dev/null
يدل الرفض الفوري عادةً على أنه لا توجد خدمة تستمع أو أن جدار حماية يرفض الاتصال؛ أما التوقف دون استجابة حتى انتهاء المهلة فيوحي بتصفية صامتة على المسار. ونجاح مصافحة TLS يثبت أن المنفذ مفتوح، لكنه لا يعني أن الوكيل سيُقبل. هذان الأمران أداتا شبكة عامتان وليسا من أوامر Dynatrace: وتفسير نتيجتهما متروك لتقديرك.
الخطوة 4: فحص ActiveGate نفسه
على ActiveGate، تأكد من وجود استماع على 9999 ومن أن جدار الحماية المحلي يسمح به. تذكر وثائق Dynatrace أن ActiveGate يستمع عادةً على المنفذ 9999 ويتصل بـ Dynatrace على 443؛ وتطلب أيضًا السماح بالعناوين البعيدة المذكورة أسفل صفحة التثبيت.
sudo ss -tlnp | grep 9999
sudo firewall-cmd --list-ports    # si firewalld est utilisé
في Dynatrace، تذكر صفحة التثبيت أنه يمكن متابعة حالة ActiveGate في Fleet Management، قسم ActiveGate. وتضيف وثائق «Troubleshoot monitoring interruptions» أمرين: البحث عن تغيير حديث في جدار الحماية يحجب الحركة الصادرة من الوكلاء، وفحص الحالة التشغيلية لـ ActiveGate الذي تمر عبره الحركة. كما توصي بمقاييس المراقبة الذاتية لـ ActiveGate لتقييم سلامته.
الخطوة 5: مراجعة network zones والوضع الاحتياطي
قد يرفض وكيل مضبوط في منطقة ما ActiveGate خارج المنطقة. تصف وثائق «OneAgent connectivity in network zones» ثلاثة أوضاع: «Any ActiveGate (default)» الذي يسمح بمجموعات الأولوية من 1 إلى 4؛ و«Only DefaultZone» للمجموعات من 1 إلى 3؛ و«None (drop traffic)» للمجموعتين 1 و2. ومع الوضع الأخير تُسقط الحركة إذا لم يتوفر أي ActiveGate في المنطقة: وهي حالة نموذجية لعبارة «الوكيل لا يصل إلى شيء».
للتصحيح، إما يُعاد الوكيل إلى المنطقة الصحيحة، وإما يُفرض الـ endpoint. توضح الوثائق أن --set-server يأخذ عنوانًا بالشكل https://hôte:port/communication، وأنه يمكن فصل عدة عناوين بفاصلة منقوطة بين علامتي اقتباس، وأن إعادة التشغيل لازمة: الخيار --restart-service ينفذها (OneAgent 1.189 وما بعده).
sudo ./oneagentctl --set-network-zone=zone.exemple --restart-service
sudo ./oneagentctl --set-server="https://ag1.exemple.fr:9999/communication;https://ag2.exemple.fr:9999/communication" --restart-service
الخطوة 6: جمع أرشيف الدعم
إذا استمرت المشكلة، فاجمع السجلات. مع ActiveGate بالإصدار 1.333 أو أحدث، الأمر هو agctl support-archive create؛ وقبل 1.333 هو create-support-archive (متقادم). على Linux يُنفَّذ بمستخدم عملية ActiveGate، وهو dtuserag افتراضيًا. يحتوي الأرشيف، وهو ملف ZIP، على لقطة من السجلات والإعدادات وغيرها. وتوجد سجلات ActiveGate تحت /var/log/dynatrace/gateway.
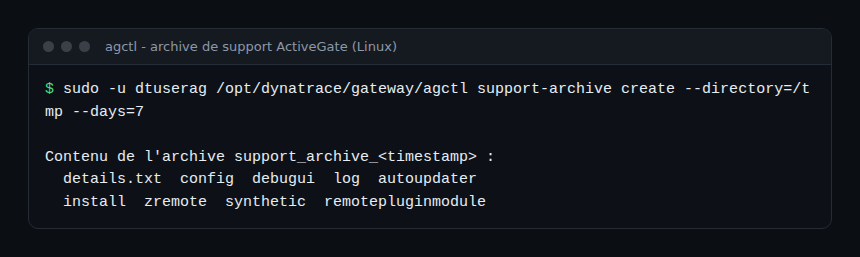
sudo -u dtuserag /opt/dynatrace/gateway/agctl support-archive create --directory=/tmp --days=7كيف تتحقق من أن الحل يعمل
- يعرض
oneagentctl --get-serverActiveGate المتوقع، مع نجمة على الـ endpoint النشط. - ينتهي اختبار المنفذ من مضيف الوكيل في أقل من بضع ثوانٍ.
- يعود المضيف بظهور بيانات حديثة في Dynatrace، ويظهر ActiveGate بحالة تشغيلية في Fleet Management.
حالات خاصة يجدر معرفتها
- شهادة مرفوضة. وفق وثائق استكشاف أخطاء التثبيت، قد ينتج «Server certificate check failed» عن وكيل وسيط (proxy) يعدّل الشهادة أو عن Environment ActiveGate بشهادة مخصصة، لأن OneAgent يتضمن شهادات الثقة الخاصة بـ Dynatrace.
- SELinux في وضع enforcing. قد تُمنع العمليات المحقونة (مثل
httpd) من الوصول إلى ActiveGate؛ وتحيل الصفحة نفسها إلى سجل التدقيق والقيمة المنطقيةhttpd_can_network_connect. - موازن الحمل. إذا وُضع load balancer أمام ActiveGate، فيُصرَّح بعنوانه عبر الخاصية
dnsEntryPoint. - Kubernetes. في العنقود يجب أن تسمح سياسة الشبكة بالتدفقات؛ راجع مقالتنا عن Dynatrace Operator.
أفضل الممارسات
- وثّق التدفق (المصدر والوجهة والمنفذ والاتجاه) في طلب قاعدة جدار الحماية: يوفّر ذلك وقت فريق الشبكة.
- انشر ActiveGate اثنين على الأقل في كل منطقة كي لا يقطع عطل واحد الجمع، وراقبهما كخادمين حرجين.
- احتفظ بـ endpoint احتياطي ووضع احتياطي صريح بدلًا من «drop traffic» مفروض.
- اربط تغطية المراقبة بأهدافك: مضيف أعمى يثقل MTTR، ومن هنا أهمية التنبيه على غياب البيانات، كما في مقالتنا الرصد مقابل المراقبة.
- بعد التصحيح، اكتب مراجعة ما بعد الحادثة دون لوم: أي تغيير في الشبكة لم يُعلَن عنه؟
الأسئلة الشائعة
ما المنفذ الذي يستخدمه OneAgent للوصول إلى ActiveGate؟
يستقبل Environment ActiveGate الاتصالات على المنفذ 9999 وفق وثائق Dynatrace. ويُكتب الـ endpoint بالشكل https://hôte:9999/communication.
هل يجب فتح 9999 نحو الإنترنت؟
ليس بالضرورة: يكفي فتحه بين مضيفي الوكلاء وActiveGate. أما حركة ActiveGate نحو Dynatrace فتمر عبر 443 الصادر.
ماذا يفعل OneAgent إذا تعذّر الوصول إلى ActiveGate؟
افتراضيًا يمكنه الاتصال مباشرة بعنقود SaaS، ما لم تمنعه network zone والوضع الاحتياطي. ومع «None (drop traffic)» تُسقط الحركة.
الخلاصة
احتفظ بالترتيب: endpoints الوكيل، ثم ما تتوقعه البيئة، ثم اختبار المنفذ، ثم حالة ActiveGate، ثم المناطق والوضع الاحتياطي، وأخيرًا أرشيف الدعم. وللمزيد، يشرح دليل OneAgent على Linux التثبيت بالتفصيل، ويضع الوحدة التدريبية عن OneAgent وActiveGate الأسس.
المصادر
- OneAgent configuration via command-line interface
- Supported connectivity schemes for ActiveGates
- OneAgent connectivity in network zones
- ActiveGate diagnostics
span.observer مدوّنة مجتمعية مستقلة وغير تابعة لشركة Dynatrace LLC. Dynatrace علامة تجارية لشركة Dynatrace LLC. أسماء المنتجات تعود إلى مالكيها؛ وأسماء المضيفين والمعرّفات وهمية. تحقق دائمًا من القيم (المنافذ والإصدارات والأحجام) والأوامر في الوثائق الرسمية الخاصة بإصدارك.